
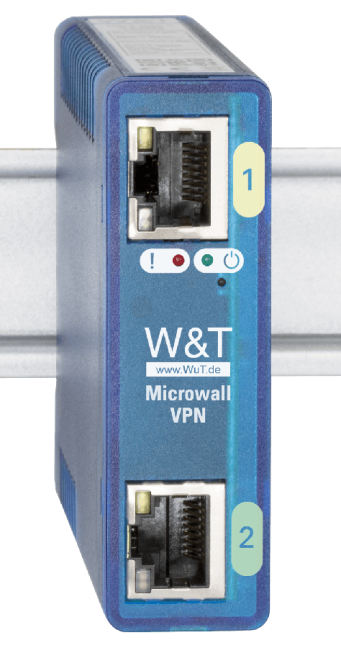
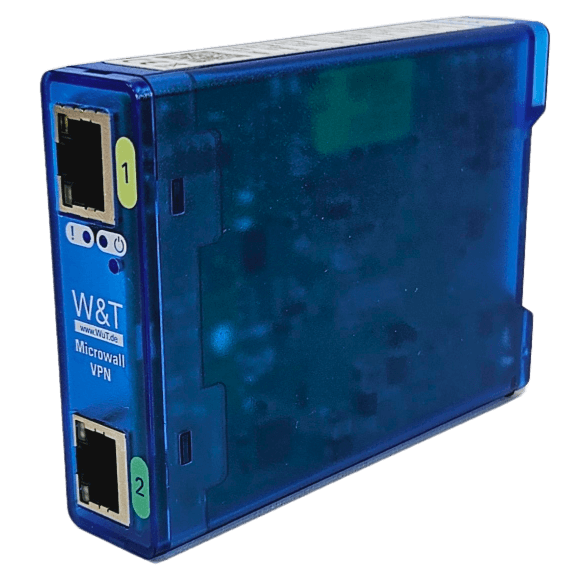
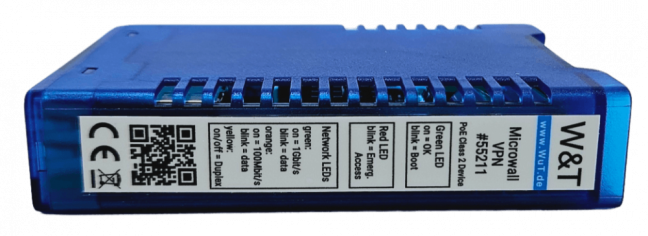
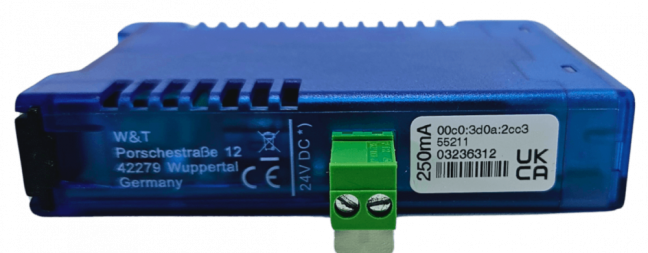
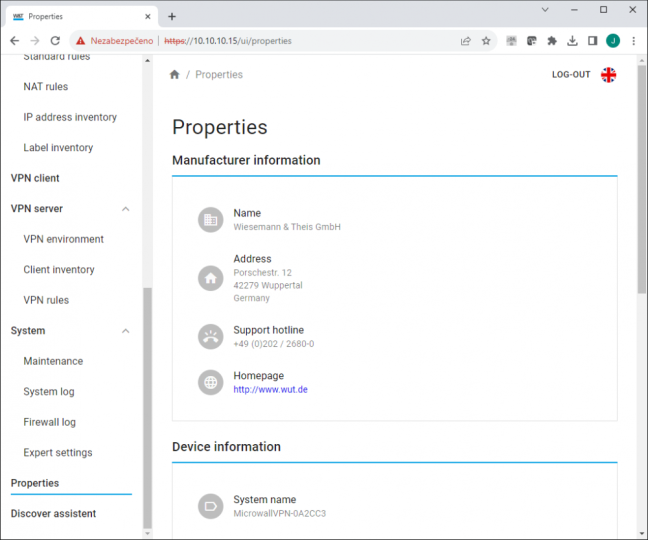


Microwall VPN, industrial Firewall, Ethernet bridge, NAT router and VPN WireGuard

Solución integral para conectar de forma segura las máquinas a la red Ethernet de la empresa. No es necesario que las direcciones IP pertenezcan al mismo rango; los dispositivos estarán separados de forma segura y la comunicación entre ellos funcionará de acuerdo con las reglas del cortafuegos. Además, puedes conectarte al dispositivo de forma remota y segura a través de una VPN WireGuard. Más
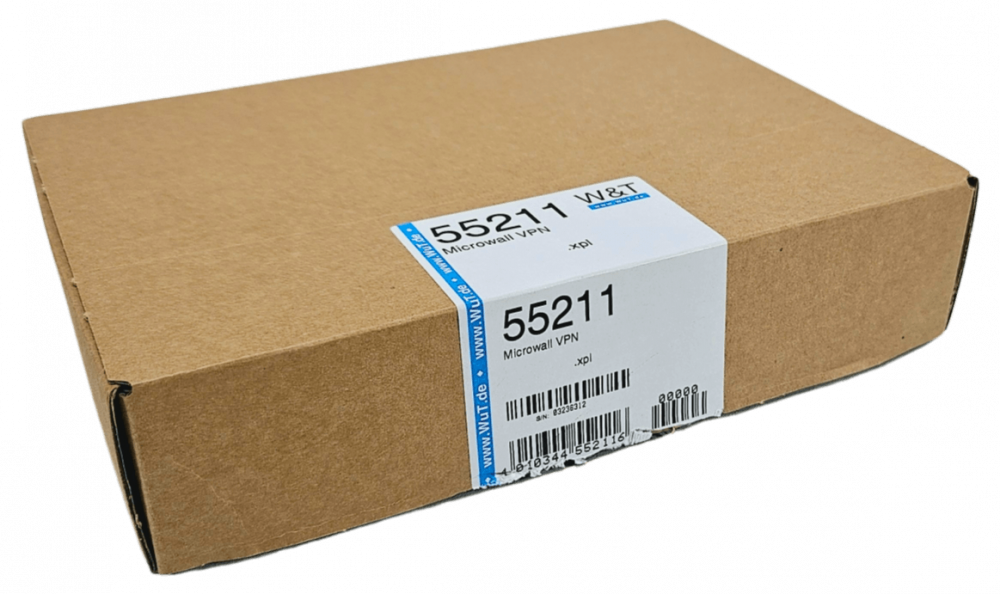
Código del producto: 55211
Solución integral para conectar de forma segura las máquinas a la red Ethernet de la empresa. No es necesario que las direcciones IP pertenezcan al mismo rango; los dispositivos estarán separados de forma segura y la comunicación entre ellos funcionará de acuerdo con las reglas del cortafuegos. Además, puedes conectarte al dispositivo de forma remota y segura a través de una VPN WireGuard. Más
Código del producto: 55211
Microwall VPN para la segregación de la red de máquinas y el acceso remoto
El W&T Microwall VPN 55211 separa la red de la máquina de la red de la empresa mediante un router, un cortafuegos y una VPN WireGuard. Sus dos interfaces Gigabit admiten el enrutamiento estándar y NAT; solo se permiten las conexiones configuradas expresamente.
¿Necesita seleccionar o pedir el W&T 55211?
Envíenos la cantidad deseada y la descripción de la conexión. Comprobaremos la disponibilidad y los accesorios adecuados.
Uso
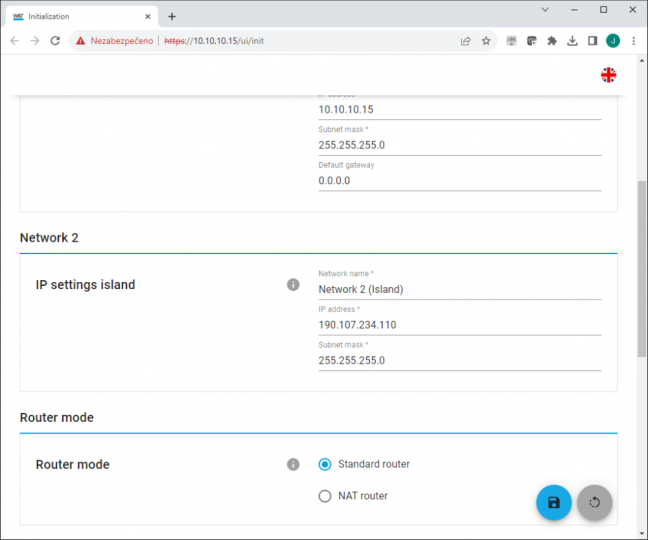
Sirve para conectar una máquina o una red tecnológica independiente a la infraestructura de la empresa y para la gestión remota del servicio. En modo NAT, es posible conectar incluso varias redes independientes con los mismos rangos de direcciones IP internas.
Parámetros técnicos del W&T 55211
| Interfaz de red | 2x 100/1000BaseT con detección automática/Auto-MDIX RJ45 IPv6 bajo petición |
|---|---|
| Ancho de banda | Modo del router (TCP unidireccional): máx. 900 Mbit/s Túnel VPN (TCP unidireccional): máx. 300 Mbit/s |
| Aislamiento galvánico | Sección de interfaces de red: mín. 1500 V |
| Tensión de alimentación | Power-over-Ethernet (PoE) o 24–48 V CC (±10 %) |
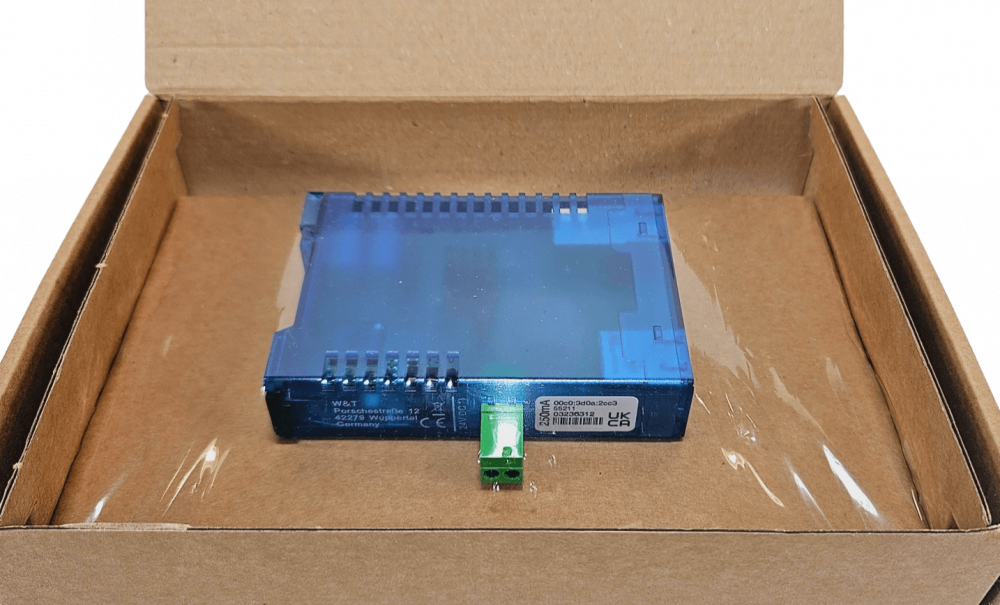
| Conexión de alimentación | Regleta de bornes atornillable y desmontable, paso de 5,08 mm Marcado con «L+» y «M» |
| Consumo de corriente | PoE clase 2 (de 3,84 W a 6,49 W) En caso de alimentación externa: aprox. 150 mA a 24 V CC máx. 200 mA a 24 V CC |
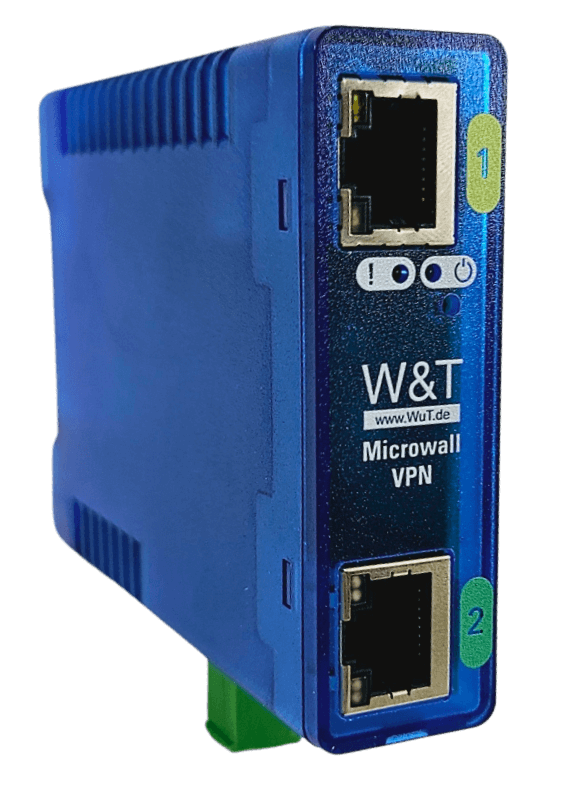
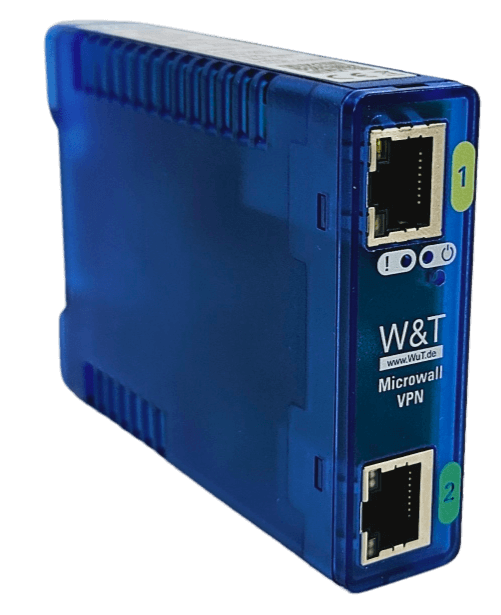
| Señalización | 2 LED para indicar el estado de la red 1 LED para indicar un error |
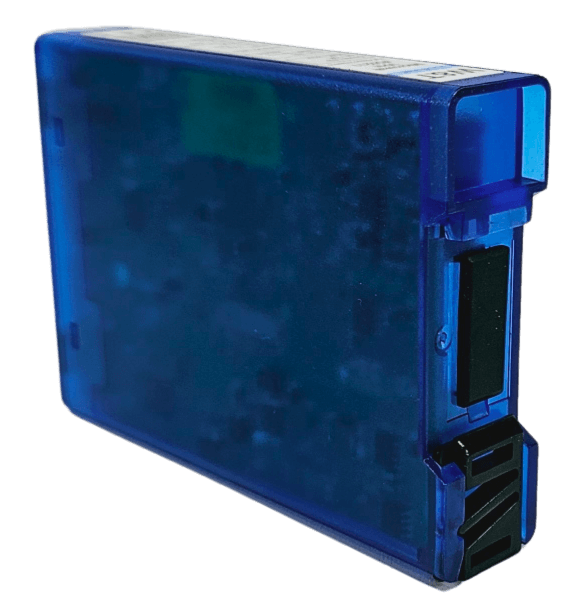
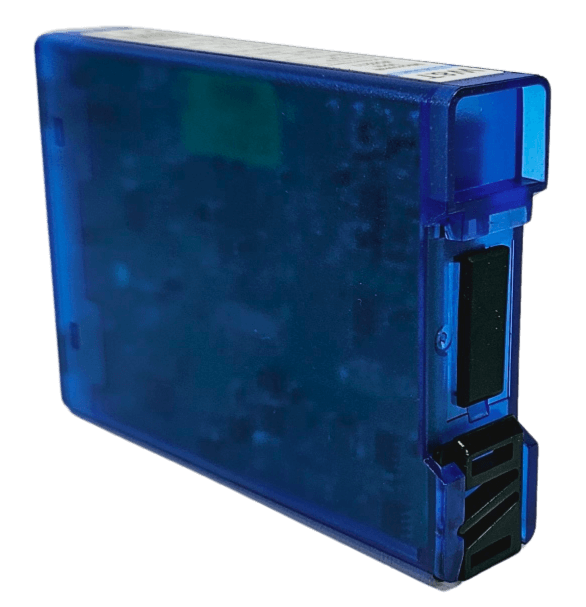
| Carcasa y montaje | Carcasa compacta de plástico para montaje en carril DIN 105 × 22 × 75 mm (longitud × anchura × altura) |
| Grado de protección | IP20 |
| Peso | aprox. 120 g |
| Temperatura ambiente | Almacenamiento: de -40 a +85 °C Temperatura de funcionamiento: de 0 a +50 °C (sin montaje en pila) |
| Humedad relativa admisible | Del 5 al 95 % de humedad relativa, sin condensación |
| Contenido del suministro | 1 unidad de Microwall VPN 1× guía rápida |
Enrutamiento, VPN y políticas de seguridad
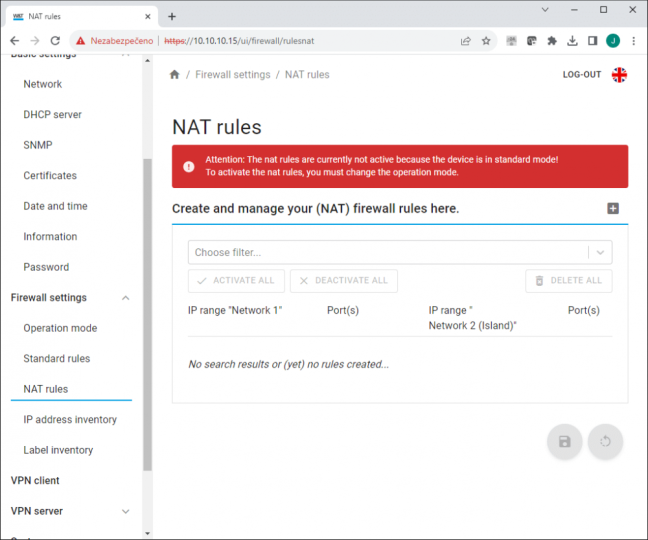
- Un router estándar gestiona el enrutamiento en una red empresarial. El modo NAT asigna a la red de los equipos una única dirección IP empresarial; el NAT estático también permite una asignación 1:1.
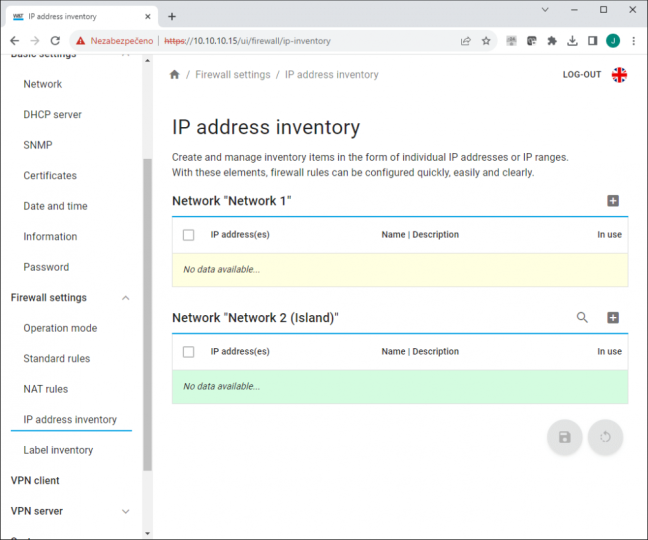
- Las reglas del cortafuegos se basan en las direcciones IPv4 de origen y destino y en los puertos TCP/UDP. En el caso de las conexiones salientes, también se pueden utilizar nombres de host a través de un proxy DNS. Las conexiones no autorizadas permanecen bloqueadas.
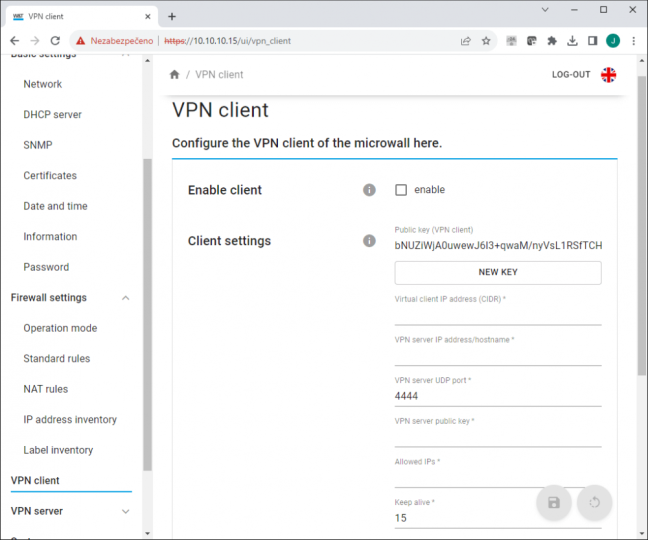
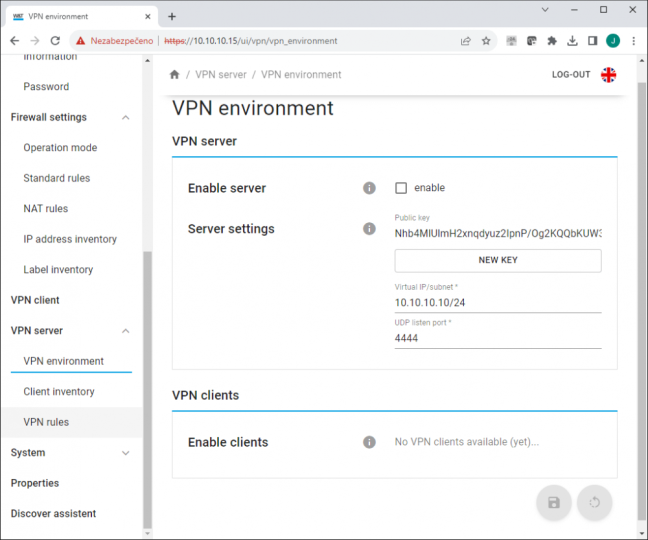
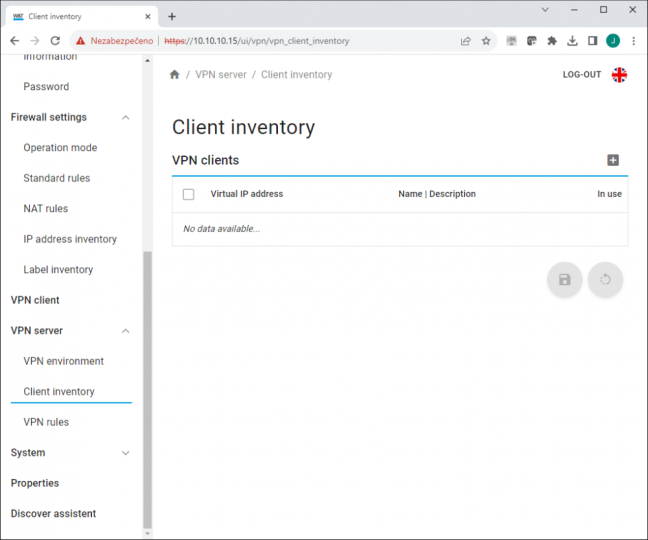
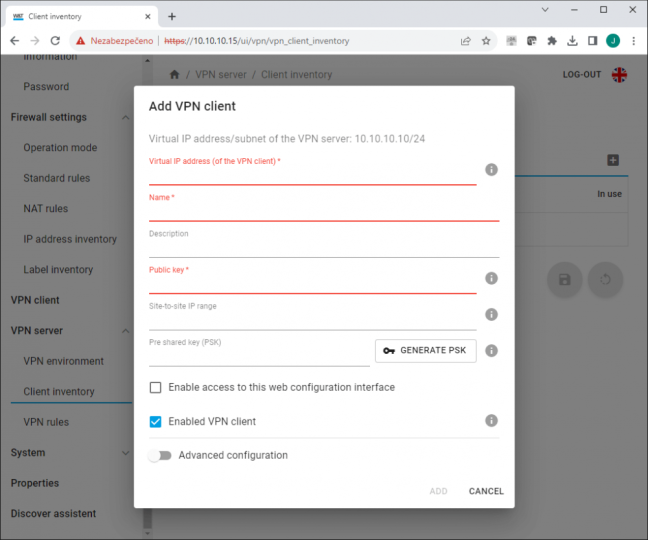
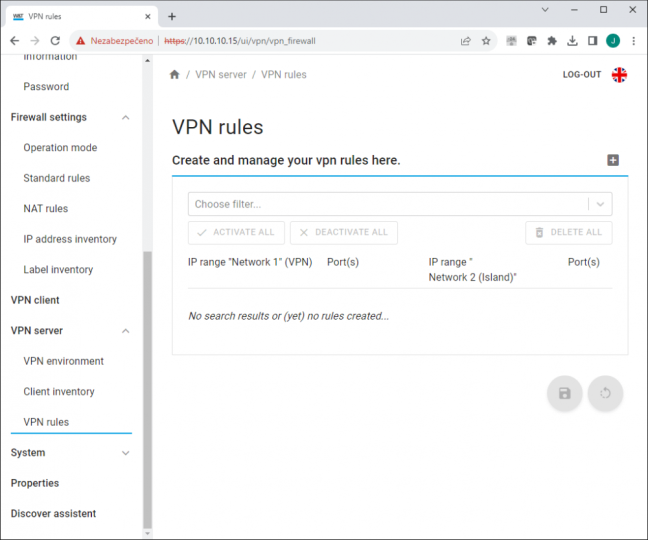
- WireGuard funciona como cliente o servidor VPN. El acceso de los clientes VPN está protegido por un cortafuegos independiente; el modo «Box-to-Box» conecta dos redes debidamente configuradas.
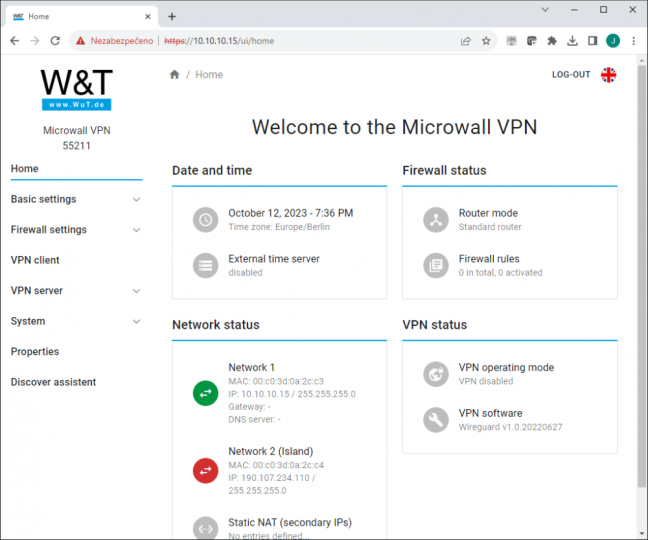
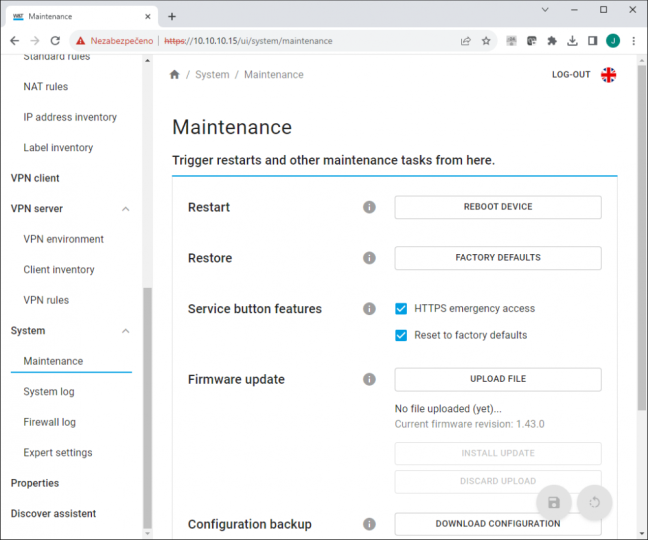
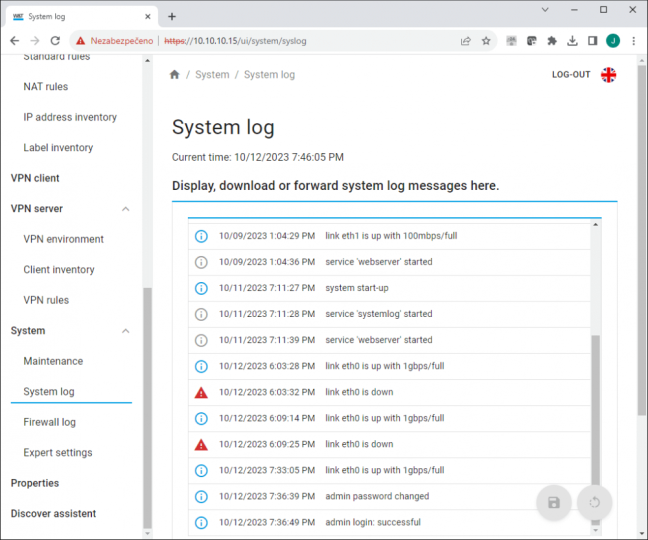
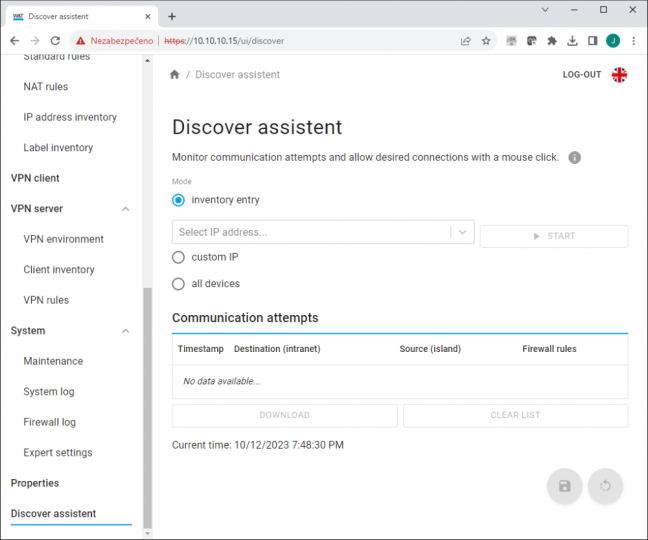
- El modo Discover registra los intentos de conexión saliente, incluidos los nombres de los hosts, y facilita la creación de reglas. La gestión de HTTPS, el arranque seguro y la configuración obligatoria de contraseñas forman parte de la gestión de los dispositivos.
- El fabricante indica una velocidad máxima de 900 Mbit/s en modo router y de 300 Mbit/s a través de VPN para la transmisión TCP unidireccional. No se trata de una velocidad garantizada para cualquier aplicación.
Puesta en marcha y accesorios
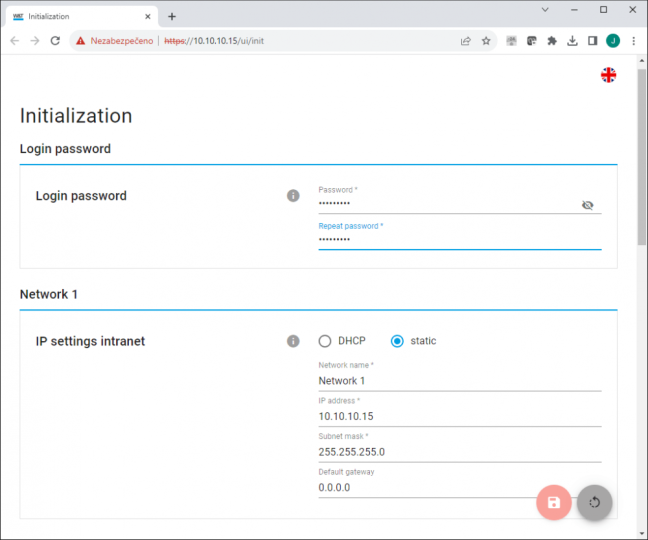
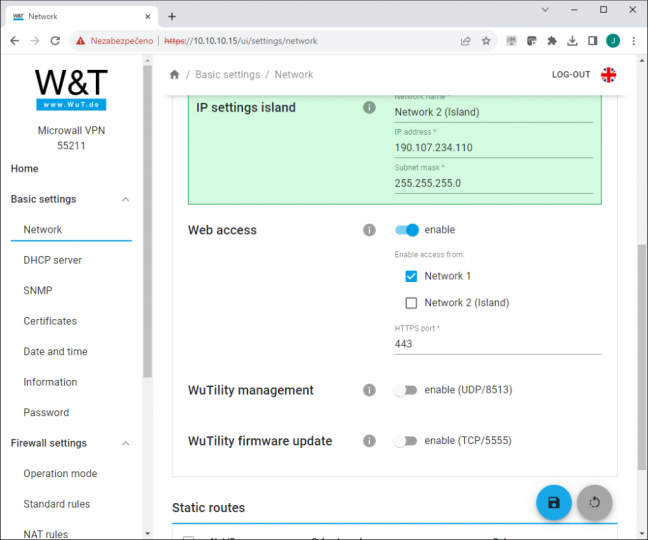
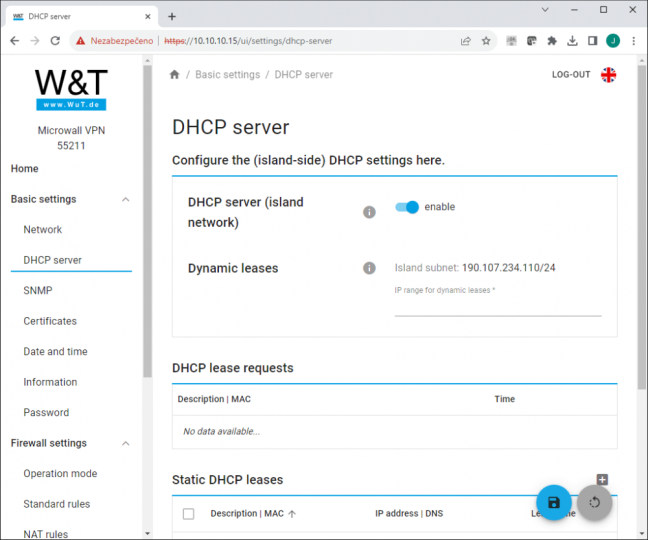
Diseñe el sistema de direccionamiento de ambas redes, las conexiones necesarias y el método de acceso remoto. Tras configurar las direcciones IP mediante WuTility o DHCP, cree una contraseña, establezca las reglas del cortafuegos y realice las configuraciones de WireGuard que sean necesarias. Habilite únicamente los servicios necesarios para el funcionamiento.
Contenido del suministro
- 1 unidad de Microwall VPN
- 1× guía rápida
Preguntas frecuentes
¿Tengo que cambiar las direcciones internas de la máquina?
En el modo NAT, la red de máquinas puede integrarse a través de una única dirección IP corporativa, incluido el uso de rangos internos repetidos en varias redes separadas. Es necesario verificar la comunicación concreta según el protocolo y la topología.
¿Es compatible tanto con dispositivos cliente como con dispositivos servidor de VPN?
Sí, WireGuard se puede utilizar como cliente o como servidor. El fabricante también menciona la conexión «Box-to-Box».
¿Conectarse a una VPN implica acceso automático a todo?
No. El acceso de los clientes VPN se rige por reglas independientes del cortafuegos. Es necesario configurar los destinos y servicios permitidos.
Por qué comprar en FOXON
Distribuidor de W&T
Somos distribuidores de productos W&T. Suministramos productos originales nuevos con garantía.
Disponibilidad en almacén y entrega
Comprobamos la disponibilidad actual en nuestros almacenes y los de nuestros socios. Antes del pedido confirmamos el precio y la posible fecha de entrega del modelo concreto.
Selección y asesoramiento técnico
Le ayudamos a elegir el modelo, la alimentación y los accesorios según sus conexiones y requisitos de comunicación.
Diseño de la solución y configuración
Revisamos las conexiones y los requisitos de la aplicación. Si es necesario, proponemos un conjunto adecuado y acordamos el alcance de la ayuda con la configuración y la puesta en marcha.
Documentación y asesoramiento técnico
Datos técnicos y documentación W&T 55211
Los manuales, el firmware y las herramientas de este modelo también están disponibles en la pestaña Descargas. Le ayudamos con la selección del producto y la configuración según sus conexiones y requisitos de comunicación.
¿Necesita seleccionar o pedir el W&T 55211?
Envíenos la cantidad deseada y la descripción de la conexión. Comprobaremos la disponibilidad y los accesorios adecuados.
Esquemas e ilustraciones




Otros enlaces relacionados
Características técnicas del W&T 55211
| Interfaz de red | 2x 100/1000BaseT con detección automática/Auto-MDIX RJ45 IPv6 bajo petición |
|---|---|
| Ancho de banda | Modo del router (TCP unidireccional): máx. 900 Mbit/s Túnel VPN (TCP unidireccional): máx. 300 Mbit/s |
| Aislamiento galvánico | Sección de interfaces de red: mín. 1500 V |
| Tensión de alimentación | Power-over-Ethernet (PoE) o 24–48 V CC (±10 %) |
| Conexión de alimentación | Regleta de bornes atornillable y desmontable, paso de 5,08 mm Marcado con «L+» y «M» |
| Consumo de corriente | PoE clase 2 (de 3,84 W a 6,49 W) En caso de alimentación externa: aprox. 150 mA a 24 V CC máx. 200 mA a 24 V CC |
| Señalización | 2 LED para indicar el estado de la red 1 LED para indicar un error |
| Carcasa y montaje | Carcasa compacta de plástico para montaje en carril DIN 105 × 22 × 75 mm (longitud × anchura × altura) |
| Grado de protección | IP20 |
| Peso | aprox. 120 g |
| Temperatura ambiente | Almacenamiento: de -40 a +85 °C Temperatura de funcionamiento: de 0 a +50 °C (sin montaje en pila) |
| Humedad relativa admisible | Del 5 al 95 % de humedad relativa, sin condensación |
| Contenido del suministro | 1 unidad de Microwall VPN 1× guía rápida |
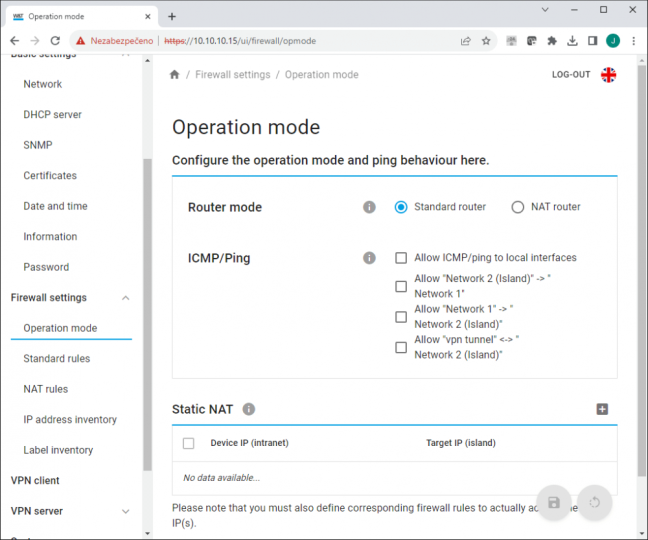
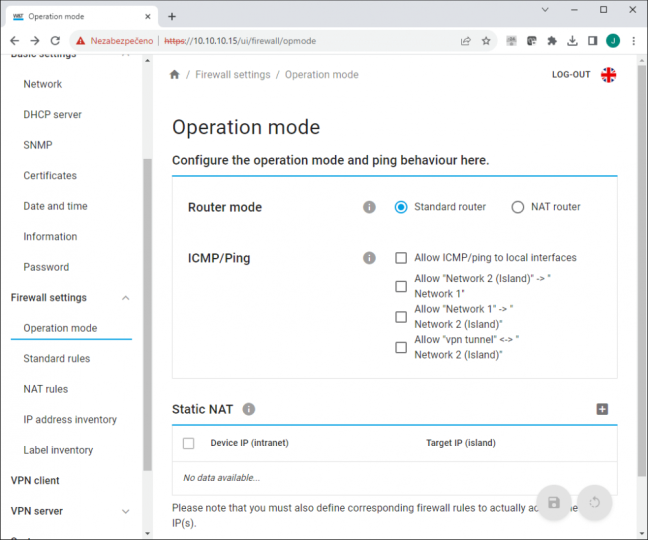
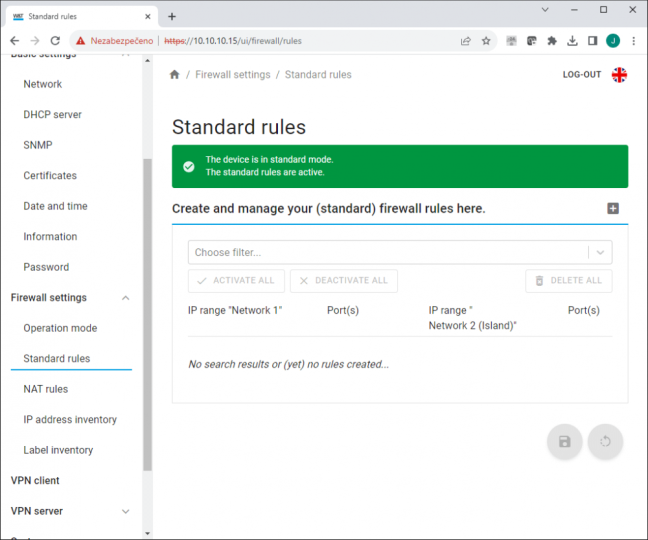
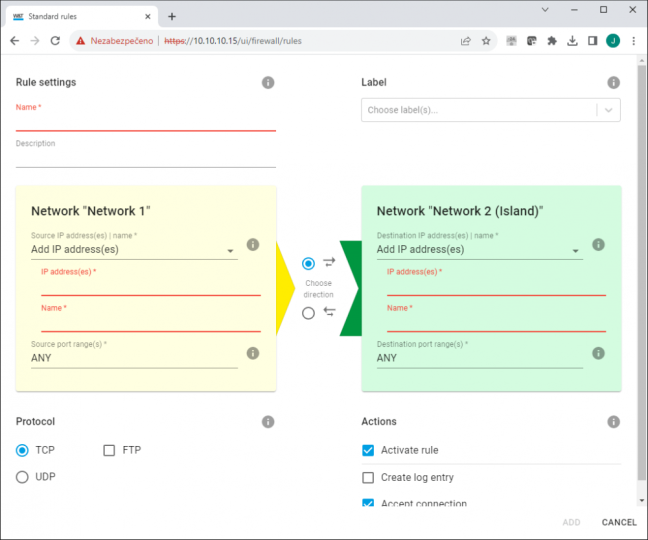
How to securely connect a machine to a corporate Ethernet network using a Microwall VPN device
Learn how a customer securely connected an older CNC mill with an older operating system to the corporate Ethernet network using a MicroWall VPN firewall appliance.
Highlighted items are mandatory.
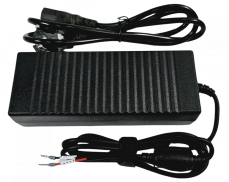
Fuente de alimentación 24V 5A 120W
25,41 EUR IVA incl.
Accesorios1
Fuente de alimentación 24V 5A 120W
25,41 EUR IVA incl.