
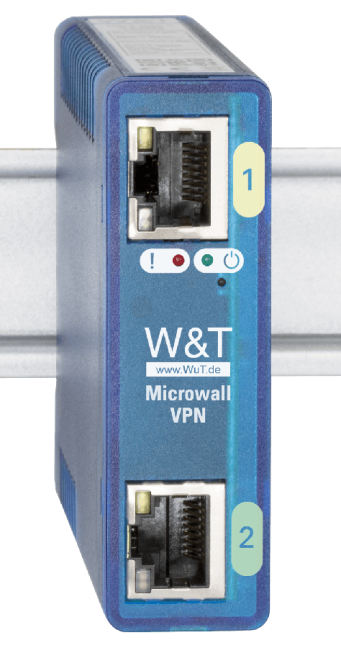
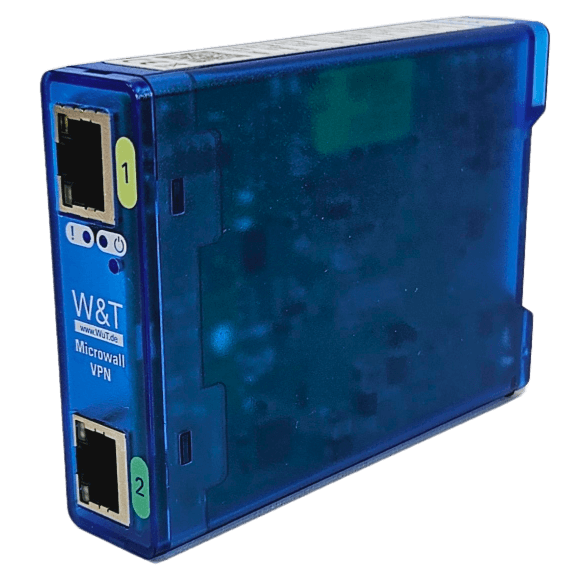
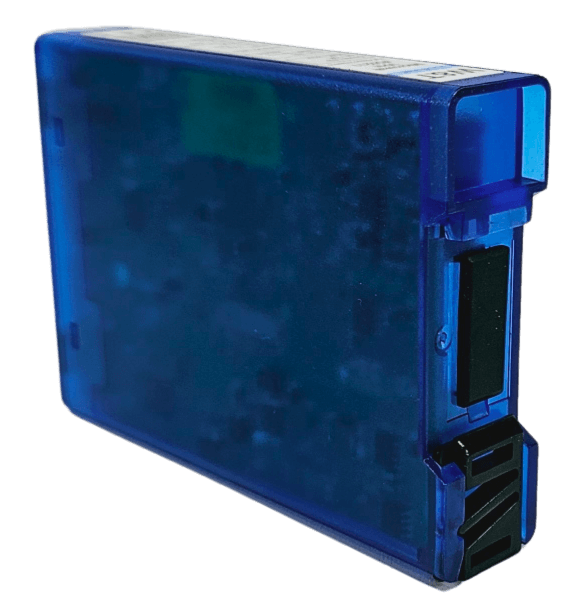
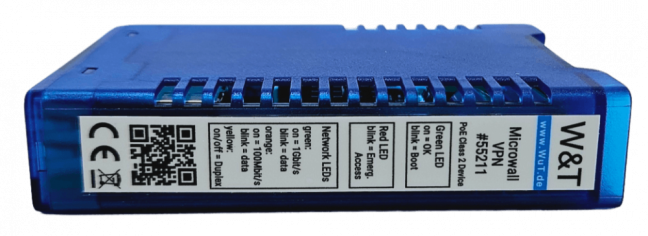
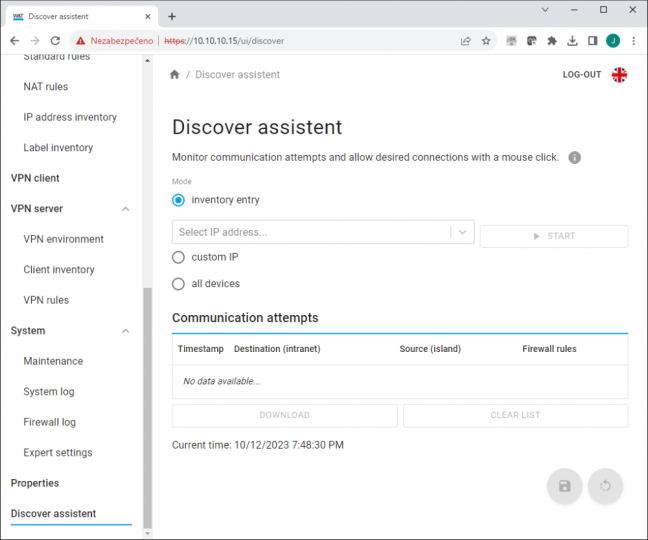


Microwall VPN, industrial Firewall, Ethernet bridge, NAT router and VPN WireGuard

All-in-one solution for securely connecting machines to the corporate Ethernet network. The IP addresses do not have to be in the same range, the devices will be securely separated and the communication between them will work according to the firewall rules. In addition, you can connect to the device remotely and securely via VPN WireGuard. More
Code: 55211
All-in-one solution for securely connecting machines to the corporate Ethernet network. The IP addresses do not have to be in the same range, the devices will be securely separated and the communication between them will work according to the firewall rules. In addition, you can connect to the device remotely and securely via VPN WireGuard. More
Code: 55211
Microwall VPN für die Netzwerktrennung von Maschinen und den Fernzugriff
Der W&T Microwall VPN 55211 trennt das Maschinennetzwerk mithilfe eines Routers, einer Firewall und eines WireGuard-VPN vom Unternehmensnetzwerk. Zwei Gigabit-Schnittstellen unterstützen sowohl Standard-Routing als auch NAT; es werden nur ausdrücklich konfigurierte Verbindungen zugelassen.
Möchten Sie das Produkt W&T 55211 auswählen oder bestellen?
Teilen Sie uns die gewünschte Stückzahl und die Anschlussbeschreibung mit. Wir prüfen die Verfügbarkeit sowie das passende Zubehör.
Verwendung
Dient zum Anschluss von Maschinen oder separaten technologischen Netzwerken an die Unternehmensinfrastruktur sowie für den kontrollierten Fernwartungsdienst. Im NAT-Modus können auch mehrere separate Netzwerke mit identischen internen IP-Bereichen angeschlossen werden.
Technische Daten W&T 55211
| Netzwerkschnittstelle | 2x 100/1000BaseT mit automatischer Erkennung/Auto-MDIX RJ45 IPv6 auf Anfrage |
|---|---|
| Datenübertragungsrate | Router-Modus (unidirektionales TCP): max. 900 Mbit/s VPN-Tunnel (unidirektionales TCP): max. 300 Mbit/s |
| Galvanische Trennung | Netzwerkschnittstellenbereich: min. 1500 V |
| Versorgungsspannung | Power-over-Ethernet (PoE) oder 24–48 V DC (±10 %) |
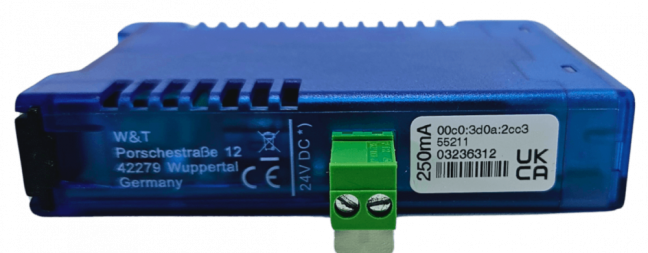
| Stromanschluss | Abnehmbare Schraubklemmenleiste, Rastermaß 5,08 mm Mit „L+“ und „M“ gekennzeichnet |
| Stromaufnahme | PoE-Klasse 2 (3,84 W bis 6,49 W) Bei externer Stromversorgung: typ. 150 mA bei 24 V DC max. 200 mA bei 24 V DC |
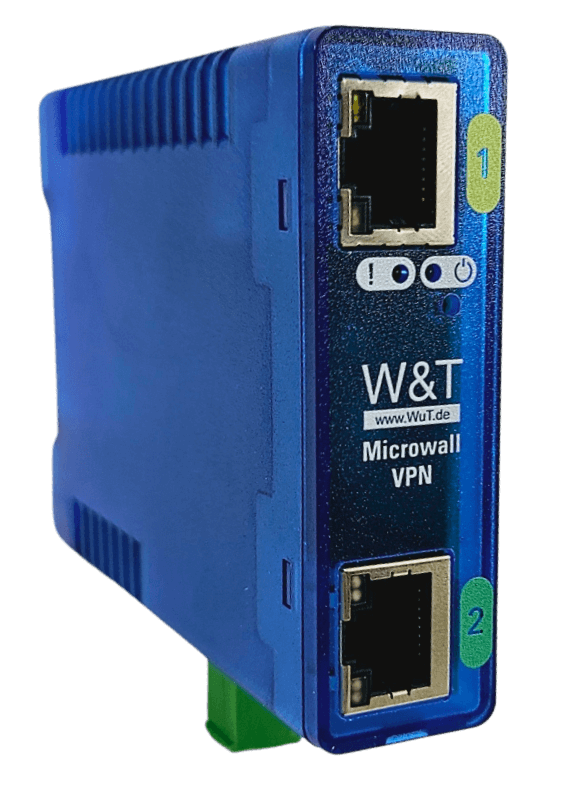
| Signalisierung | 2 LED-Anzeigen zur Anzeige des Netzwerkstatus 1x LED zur Fehleranzeige |
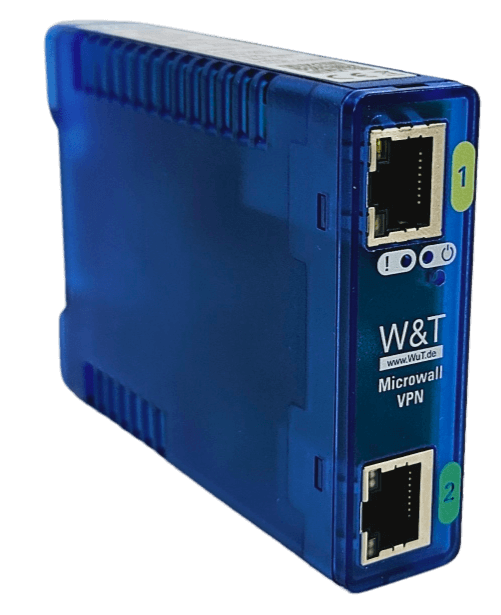
| Gehäuse und Montage | Kompaktes Kunststoffgehäuse für die Montage auf einer DIN-Schiene 105 × 22 × 75 mm (Länge × Breite × Höhe) |
| Schutzart | IP20 |
| Gewicht | ca. 120 g |
| Umgebungstemperatur | Lagerung: -40 bis +85 °C Betriebstemperatur 0 bis +50 °C (ohne Stapelmontage) |
| Zulässige relative Luftfeuchtigkeit | 5 bis 95 % rF, ohne Kondensation |
| Lieferumfang | 1x Microwall VPN 1× Kurzanleitung |
Routing, VPN und Sicherheitsregeln
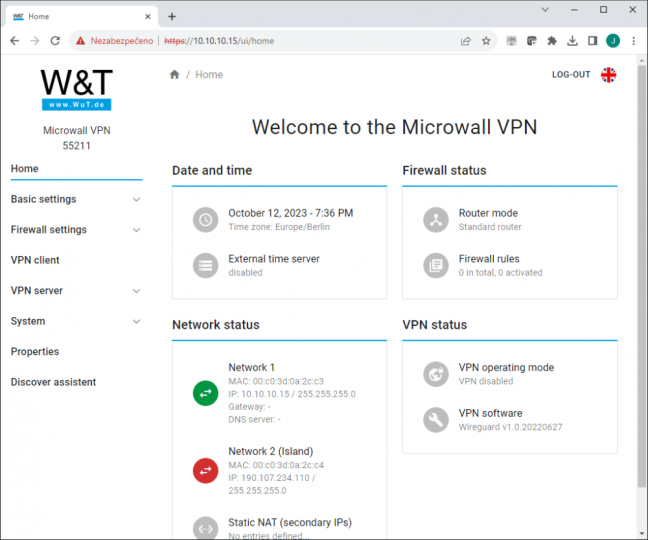
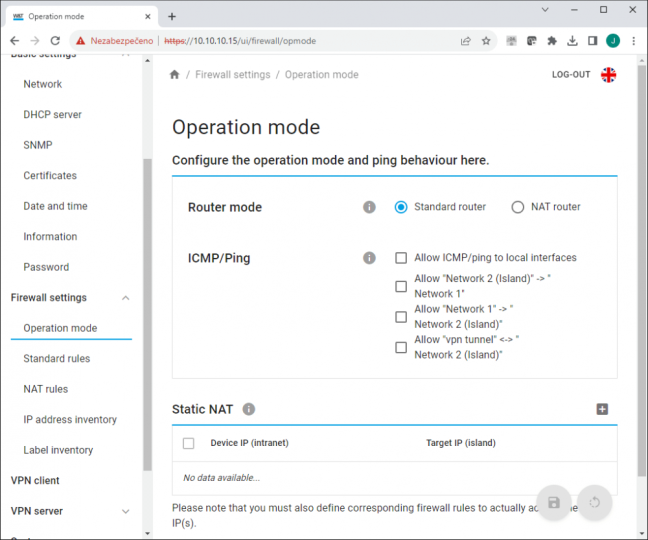
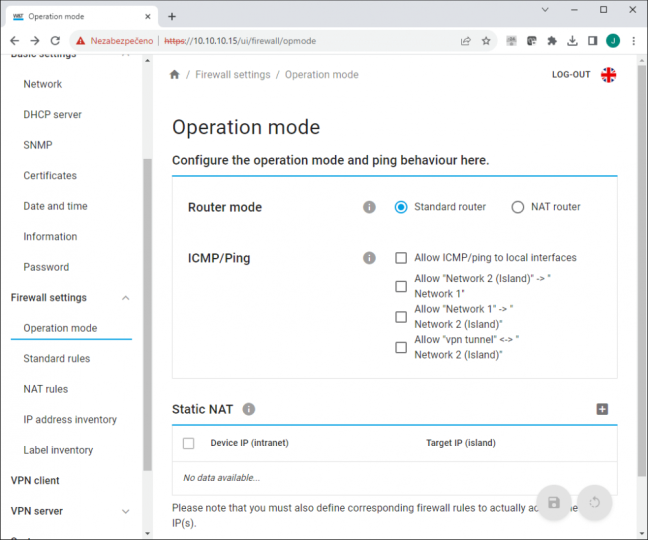
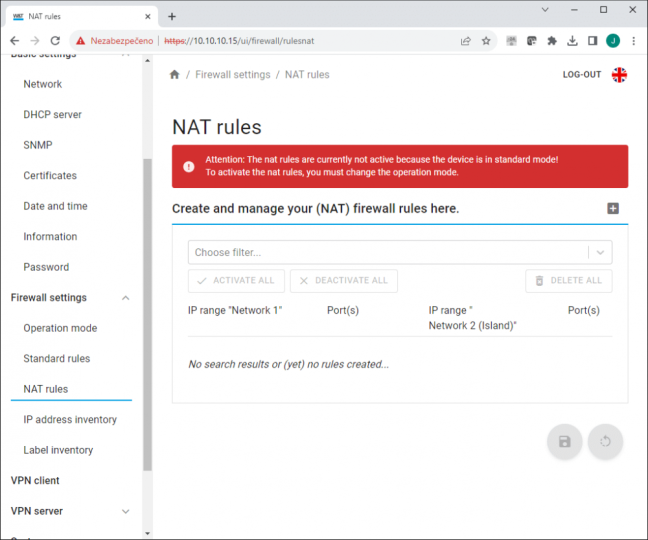
- Ein Standard-Router übernimmt die Weiterleitung im Unternehmensnetzwerk. Im NAT-Modus wird das Netzwerk der Geräte durch eine einzige Unternehmens-IP-Adresse repräsentiert; statisches NAT ermöglicht zudem eine 1:1-Zuordnung.
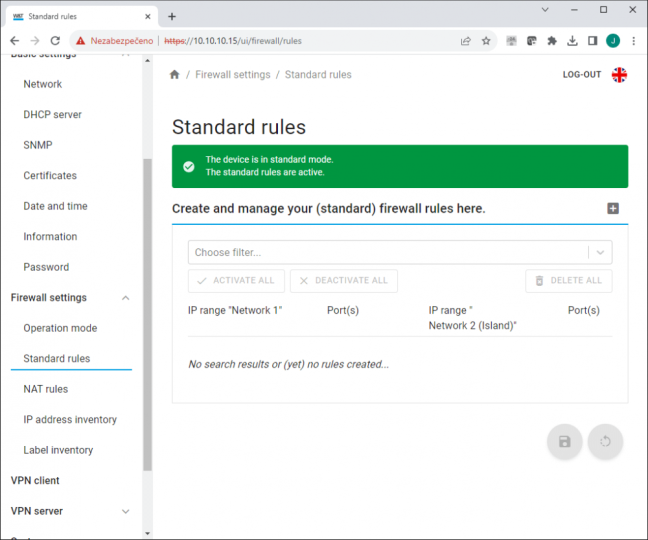
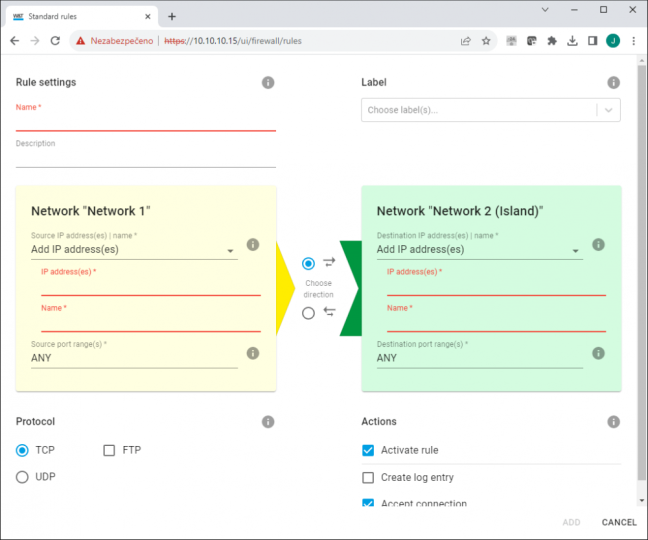
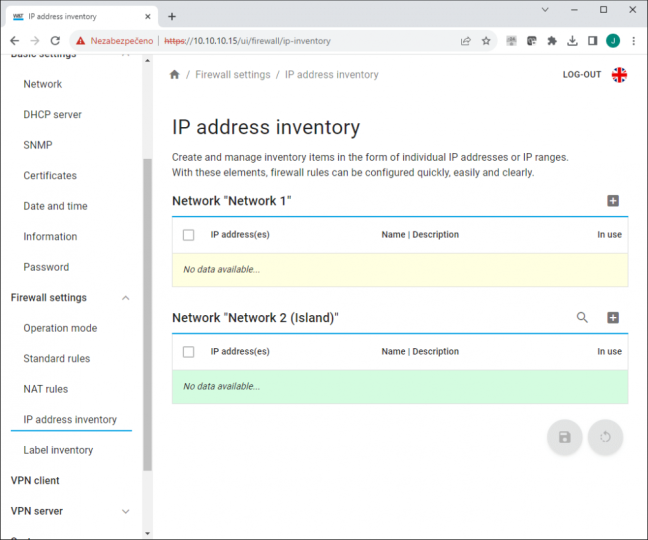
- Die Firewall-Regeln basieren auf den Quell- und Ziel-IPv4-Adressen sowie den TCP/UDP-Ports. Bei ausgehenden Verbindungen können über einen DNS-Proxy auch Hostnamen verwendet werden. Nicht zugelassene Verbindungen werden weiterhin blockiert.
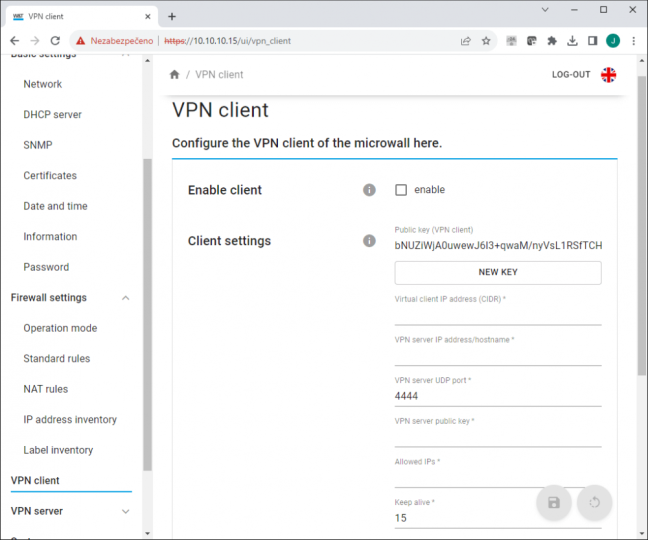
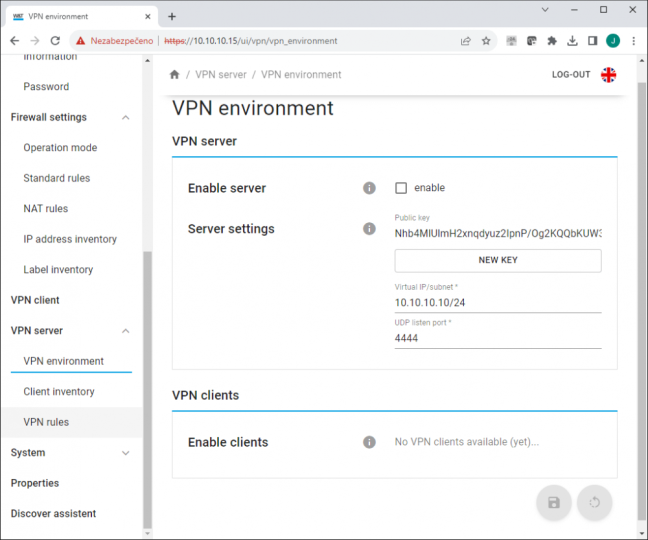
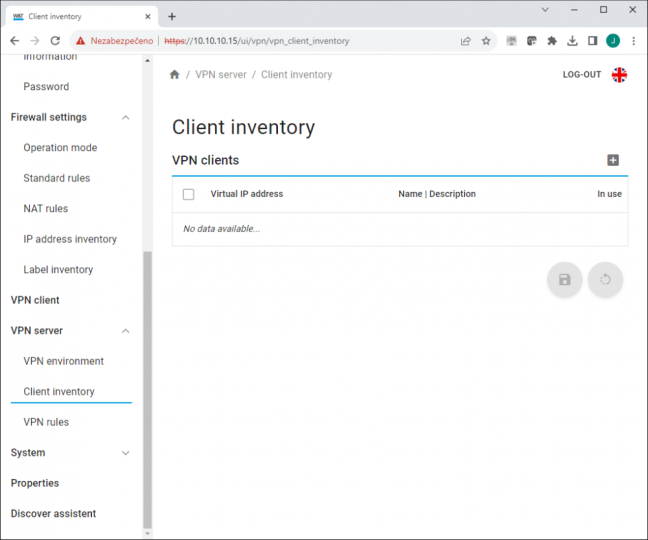
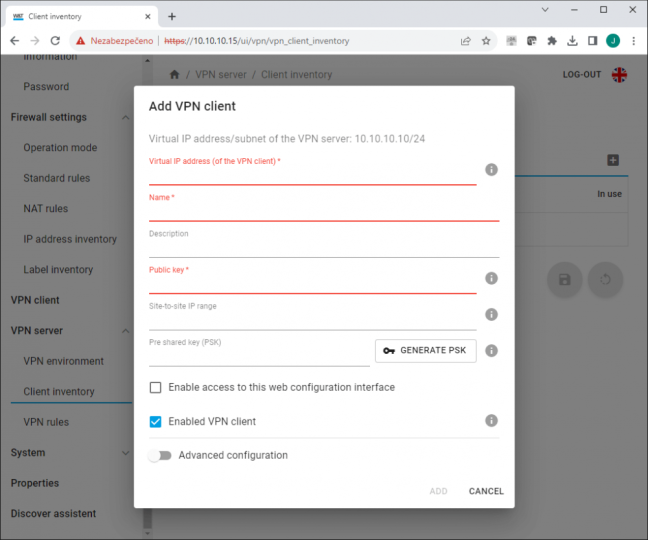
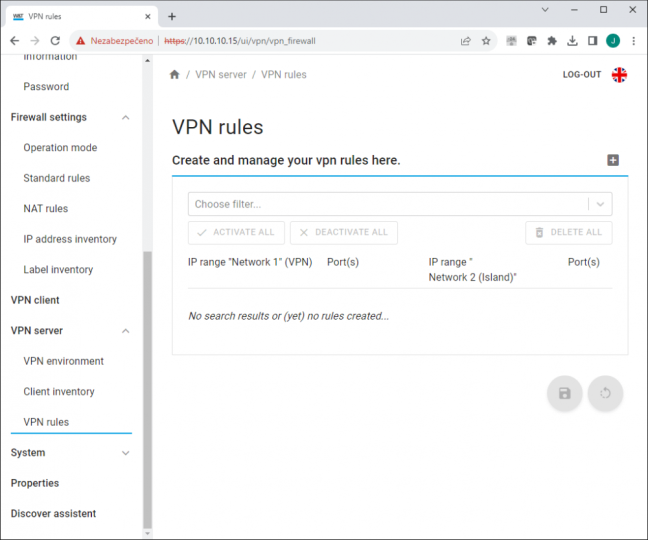
- WireGuard fungiert als VPN-Client oder -Server. Der Zugriff der VPN-Clients wird durch eine eigenständige Firewall geschützt; der Box-to-Box-Modus verbindet zwei entsprechend konfigurierte Netzwerke miteinander.
- Der Discover-Modus protokolliert ausgehende Verbindungsversuche einschließlich der Hostnamen und erleichtert die Erstellung von Regeln. HTTPS-Verwaltung, Secure Boot und die obligatorische Passworteinstellung sind Bestandteil der Geräteverwaltung.
- Der Hersteller gibt maximal 900 Mbit/s im Router-Modus und 300 Mbit/s über VPN für unidirektionale TCP-Übertragungen an. Es handelt sich hierbei nicht um eine garantierte Geschwindigkeit für beliebige Anwendungen.
Inbetriebnahme und Zubehör
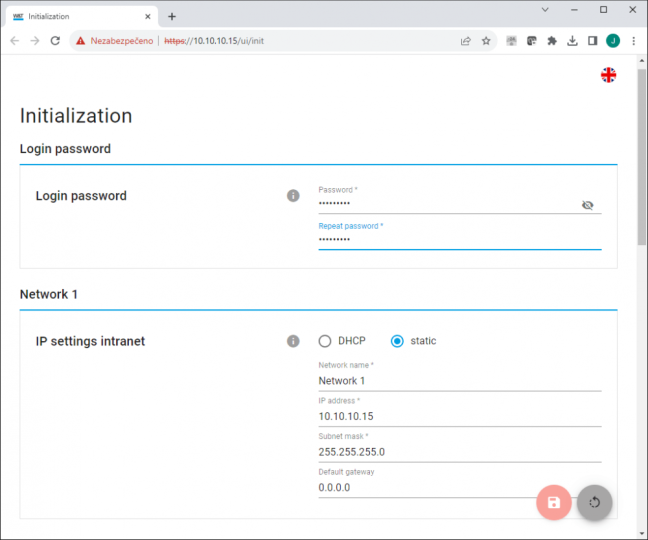
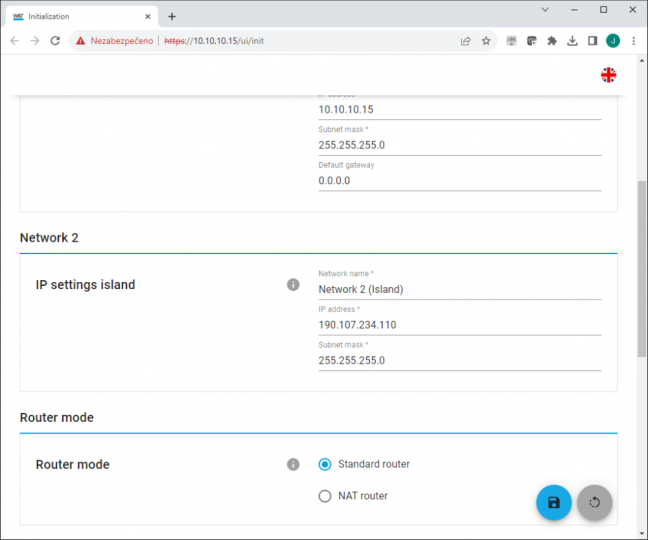
Legen Sie die Adressierung beider Netzwerke, die erforderlichen Verbindungen und die Art des Fernzugriffs fest. Nachdem Sie die IP-Adressen mit WuTility oder DHCP eingerichtet haben, erstellen Sie ein Passwort, Firewall-Regeln und gegebenenfalls WireGuard-Konfigurationen. Aktivieren Sie nur die für den Betrieb erforderlichen Dienste.
Lieferumfang
- 1x Microwall VPN
- 1× Kurzanleitung
Häufig gestellte Fragen
Muss ich die internen Adressen der Maschine ändern?
Im NAT-Modus kann das Maschinennetzwerk über eine einzige Unternehmens-IP-Adresse eingebunden werden, einschließlich der Verwendung wiederholter interner Adressbereiche für mehrere getrennte Netzwerke. Die konkrete Kommunikation muss je nach Protokoll und Topologie überprüft werden.
Unterstützt das Gerät sowohl VPN-Clients als auch VPN-Server?
Ja, WireGuard kann sowohl als Client als auch als Server eingesetzt werden. Der Hersteller gibt außerdem eine Box-to-Box-Verbindung an.
Bedeutet eine VPN-Verbindung automatisch Zugriff auf alles?
Nein. Der Zugriff von VPN-Clients unterliegt separaten Firewall-Regeln. Zulässige Ziele und Dienste müssen konfiguriert werden.
Warum bei FOXON bestellen?
Vor der Bestellung prüfen wir die aktuelle Verfügbarkeit des Teils und bestätigen den möglichen Liefertermin. Wir helfen Ihnen bei der Auswahl der Geräte und des erforderlichen Zubehörs entsprechend der Verkabelung und der gewünschten Kommunikation. Die Garantiebedingungen sowie den Umfang einer eventuellen Diagnose oder Reparatur bestätigen wir im Rahmen eines konkreten Angebots.
Dokumentation und technische Beratung
Technische Daten und Dokumentation W&T 55211
Handbücher, Firmware und Tools für dieses Modell finden Sie auch unter dem Reiter „Downloads“. Für Serviceanfragen nutzen Sie bitte Verkauf und Reparatur von FOXON-Industrieteilen.
Möchten Sie das Produkt W&T 55211 auswählen oder bestellen?
Teilen Sie uns die gewünschte Stückzahl und die Anschlussbeschreibung mit. Wir prüfen die Verfügbarkeit sowie das passende Zubehör.
Schemas und Abbildungen




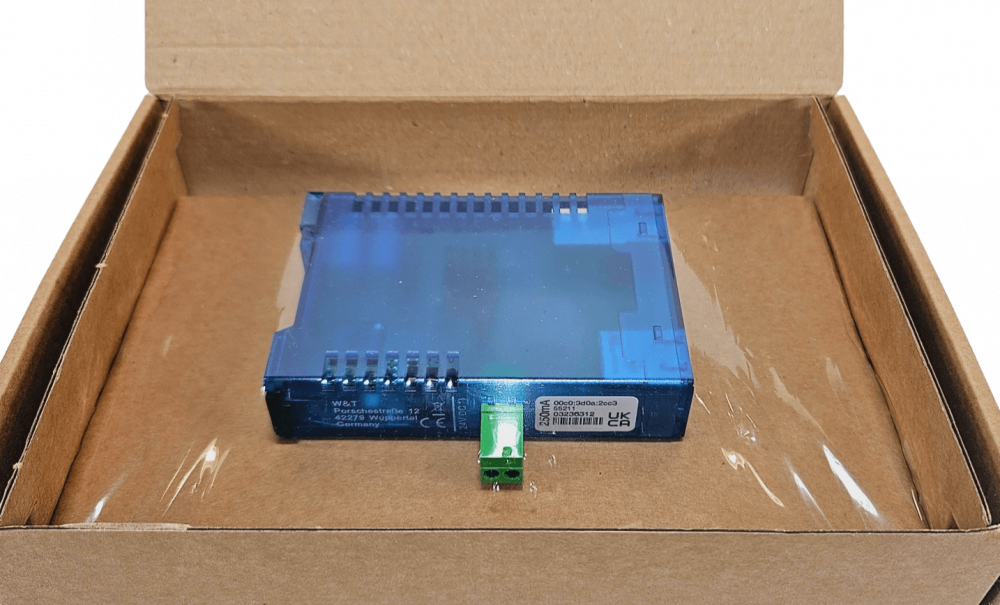
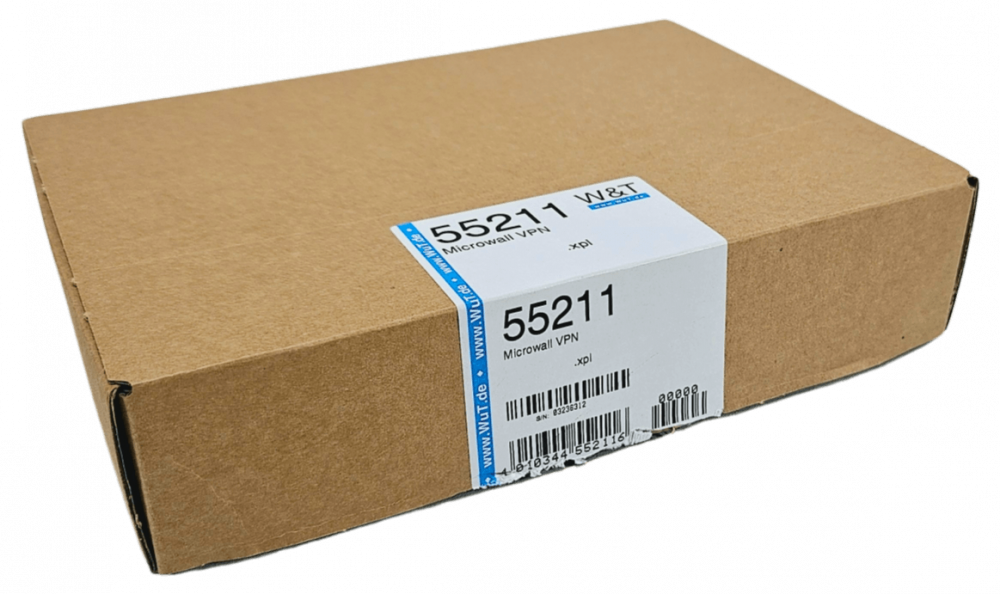
Weitere relevante Links
Technische Daten W&T 55211
| Netzwerkschnittstelle | 2x 100/1000BaseT mit automatischer Erkennung/Auto-MDIX RJ45 IPv6 auf Anfrage |
|---|---|
| Datenübertragungsrate | Router-Modus (unidirektionales TCP): max. 900 Mbit/s VPN-Tunnel (unidirektionales TCP): max. 300 Mbit/s |
| Galvanische Trennung | Netzwerkschnittstellenbereich: min. 1500 V |
| Versorgungsspannung | Power-over-Ethernet (PoE) oder 24–48 V DC (±10 %) |
| Stromanschluss | Abnehmbare Schraubklemmenleiste, Rastermaß 5,08 mm Mit „L+“ und „M“ gekennzeichnet |
| Stromaufnahme | PoE-Klasse 2 (3,84 W bis 6,49 W) Bei externer Stromversorgung: typ. 150 mA bei 24 V DC max. 200 mA bei 24 V DC |
| Signalisierung | 2 LED-Anzeigen zur Anzeige des Netzwerkstatus 1x LED zur Fehleranzeige |
| Gehäuse und Montage | Kompaktes Kunststoffgehäuse für die Montage auf einer DIN-Schiene 105 × 22 × 75 mm (Länge × Breite × Höhe) |
| Schutzart | IP20 |
| Gewicht | ca. 120 g |
| Umgebungstemperatur | Lagerung: -40 bis +85 °C Betriebstemperatur 0 bis +50 °C (ohne Stapelmontage) |
| Zulässige relative Luftfeuchtigkeit | 5 bis 95 % rF, ohne Kondensation |
| Lieferumfang | 1x Microwall VPN 1× Kurzanleitung |
How to securely connect a machine to a corporate Ethernet network using a Microwall VPN device
Learn how a customer securely connected an older CNC mill with an older operating system to the corporate Ethernet network using a MicroWall VPN firewall appliance.
Highlighted items are mandatory.
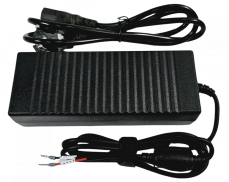
Power supply 24V 5A 120W
24,99 EUR Inkl. MwSt.
Accessories1
Power supply 24V 5A 120W
24,99 EUR Inkl. MwSt.