
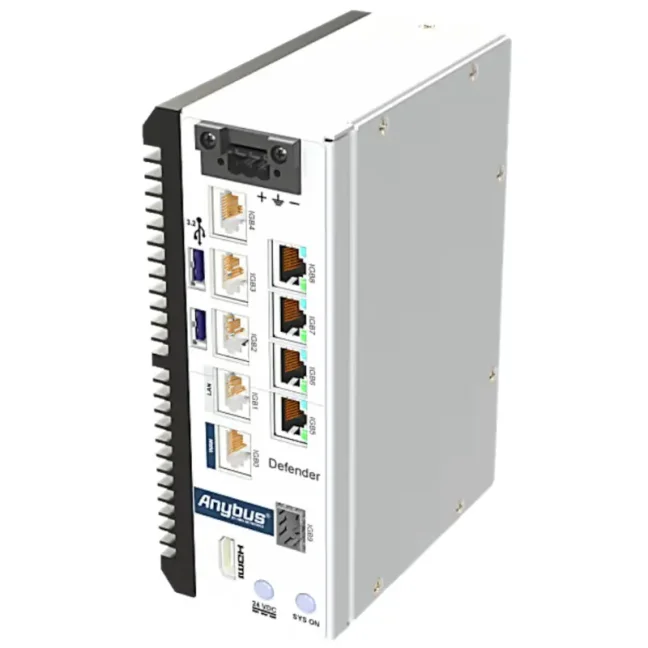
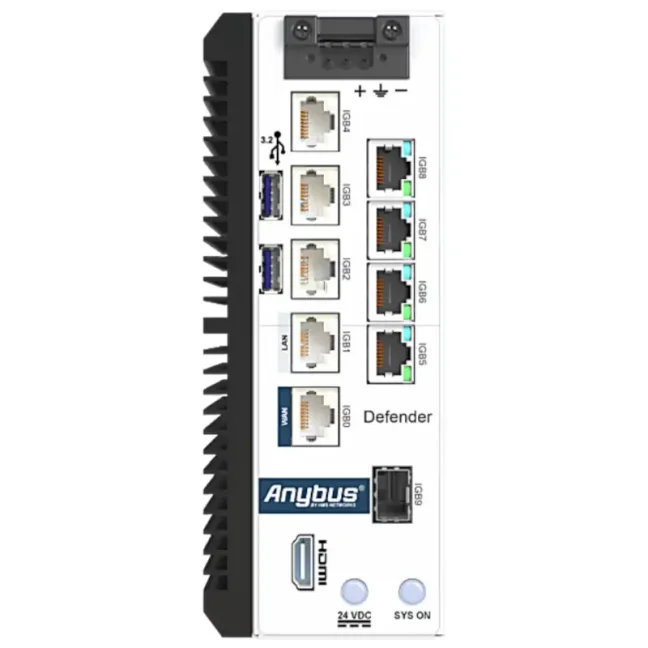


Anybus Defender 6019 - License type: NAT/FW

Firewall industrial y router de seguridad para segmentar y proteger varias partes de una red OT. Ofrece 1× WAN, 8× puertos LAN Gigabit y 1× puerto SFP para una conexión RJ45 o de fibra óptica adicional, lo que supone un total de 10 segmentos físicos de red con compatibilidad con VLAN. Está disponible en 3 variantes: NAT/FW para NAT y segmentación de redes, DPI/FW con inspección detallada de las comunicaciones industriales y protección IPS, o PRO/FW con funciones avanzadas de VPN, enrutamiento, gestión del tráfico y alta disponibilidad. Más
Código del producto: ABD6019-NATFW
Firewall industrial y router de seguridad para segmentar y proteger varias partes de una red OT. Ofrece 1× WAN, 8× puertos LAN Gigabit y 1× puerto SFP para una conexión RJ45 o de fibra óptica adicional, lo que supone un total de 10 segmentos físicos de red con compatibilidad con VLAN. Está disponible en 3 variantes: NAT/FW para NAT y segmentación de redes, DPI/FW con inspección detallada de las comunicaciones industriales y protección IPS, o PRO/FW con funciones avanzadas de VPN, enrutamiento, gestión del tráfico y alta disponibilidad. Más
Código del producto: ABD6019-NATFW
Opciones 3
| License type | Código | Disponibilidad | Precio sin IVA | |
|---|---|---|---|---|
| NAT/FW | ABD6019-NATFW | Entrega en 1–2 semanas |
2 610 EUR
|
|
| DPI/FW | ABD6019-DPIFW | Entrega en 1–2 semanas |
3 480 EUR
|
|
| PRO/FW | ABD6019-PROFW | Entrega en 1–2 semanas |
5 075 EUR
|
Anybus Defender 6019
Anybus Defender 6019 es un firewall industrial para separar y proteger varias máquinas, líneas de producción y otras partes de la red OT. Ayuda a controlar la comunicación entre los distintos segmentos de red, resolver conflictos de direcciones IP y limitar la propagación de incidentes de seguridad. Según la variante elegida, también ofrece inspección detallada de la comunicación industrial, protección de dispositivos vulnerables sin necesidad de actualizarlos, VPN y funciones de red avanzadas.
¿Por qué elegir Anybus Defender 6019?
- Separa varias partes de la red de producción con un solo dispositivo – 1× WAN, 8× LAN y 1× SFP permiten trabajar con hasta 10 segmentos de red físicos.
- Limita la propagación de problemas entre máquinas y áreas de producción – la comunicación entre los distintos segmentos puede controlarse mediante reglas de firewall.
- Facilita la resolución de conflictos de direcciones IP – NAT puede configurarse para direcciones IP individuales, varias direcciones o subredes completas.
- Puede integrarse en una red existente – un firewall transparente de capa 2 permite interconectar interfaces y filtrar la comunicación sin necesidad de cambiar el direccionamiento IP.
- Admite conexiones de cobre y fibra óptica – según el módulo SFP utilizado, el puerto SFP puede emplearse para una conexión RJ45 adicional o una conexión de fibra óptica.
- Permite crear redes adicionales separadas lógicamente – además de los segmentos físicos, también admite VLAN.
- Proporciona visibilidad de los dispositivos de la red OT – la función Asset Discovery & Inventory ayuda a identificar los dispositivos industriales conectados.
- Simplifica la configuración del firewall – la interfaz web incluye asistentes y permite crear reglas directamente a partir de los registros del firewall.
Variantes de Anybus Defender 6019
Anybus Defender 6019 está disponible en tres variantes con el mismo hardware, pero con distinto alcance de funciones de seguridad y red:
- NAT/FW – protección básica para separar redes, controlar la comunicación y traducir direcciones IP,
- DPI/FW – todas las funciones de NAT/FW + inspección de la comunicación industrial, IPS, protección de dispositivos vulnerables sin necesidad de actualizarlos y VPN,
- PRO/FW – todas las funciones de DPI/FW + enrutamiento avanzado, gestión del tráfico de red y alta disponibilidad.
Comparación de variantes de Anybus Defender
| Función / qué resuelve | NAT/FW Protección básica y separación de redes |
DPI/FW Protección avanzada de la red industrial |
PRO/FW Funciones de red avanzadas y alta disponibilidad |
|---|---|---|---|
| Conexión de redes con direcciones IP diferentes o iguales (NAT 1:1, 1:∞) | ✔ | ✔ | ✔ |
| Firewall con seguimiento del estado de las conexiones (Stateful Firewall) | ✔ | ✔ | ✔ |
| Protección de la red sin cambiar las direcciones IP (Transparent / Bridge Mode) | ✔ | ✔ | ✔ |
| Gestión de certificados de seguridad (Certificate Management) | ✔ | ✔ | ✔ |
| Administración centralizada de varios Defender (Anybus Cybersecurity Console) | ✔ | ✔ | ✔ |
| Detección e inventario automáticos de dispositivos de red (Asset Discovery & Inventory) | ✔ | ✔ | ✔ |
| Notificaciones de eventos por correo electrónico, Syslog, Telegram y Pushover | ✔ | ✔ | ✔ |
| Conexión remota segura de usuarios mediante VPN (Remote Client VPN) | — | ✔ | ✔ |
| Autenticación de usuarios mediante cuentas corporativas (RADIUS, LDAP / Active Directory) | — | ✔ | ✔ |
| Inspección de la comunicación industrial y creación más sencilla de reglas (DPI para EtherNet/IP CIP, Siemens TCP/IP y Modbus) | — | ✔ | ✔ |
| Protección de dispositivos vulnerables y antiguos frente a ataques conocidos sin necesidad de actualizarlos (IPS / Virtual Patching – Snort, Suricata) | — | ✔ | ✔ |
| Conexión de redes mediante túneles VPN seguros (WireGuard, OpenSSL, IPsec) | — | ✔ | ✔ |
| Asignación automática de direcciones IP y reenvío de solicitudes DHCP (DHCP Server / Forwarding) | — | ✔ | ✔ |
| Activación y desactivación de reglas según la hora (Rules / Policy Scheduler) | — | ✔ | ✔ |
| Página de inicio de sesión para permitir el acceso a la red (Captive Portal) | — | — | ✔ |
| Enrutamiento automático avanzado entre redes (RIP, BGP) | — | — | ✔ |
| Varias conexiones de red o Internet y distribución del tráfico entre ellas (Load Balancing, Multi-WAN) | — | — | ✔ |
| Gestión de la prioridad y velocidad del tráfico de red (Traffic Shaping) | — | — | ✔ |
| Firewall de respaldo para reducir las interrupciones en caso de fallo (High Availability Redundancy) | — | — | ✔ |
Anybus Defender 6019 NAT/FW
La variante NAT/FW está diseñada para separar un mayor número de máquinas, líneas de producción y otros segmentos de red, controlar la comunicación entre ellos y resolver conflictos de direcciones IP.
Incluye firewall con inspección de estado, NAT, funcionamiento bridge transparente, gestión de certificados, Asset Discovery & Inventory y compatibilidad con administración centralizada. Gracias al mayor número de interfaces físicas, resulta adecuada, por ejemplo, para separar varias máquinas o células de producción mediante un único dispositivo de seguridad.
Las aplicaciones típicas incluyen la segmentación de una zona de producción más amplia, la separación de varias células de producción o la conexión de dispositivos y redes con direcciones IP iguales o solapadas.
Anybus Defender 6019 DPI/FW
La variante DPI/FW incluye todas las funciones de NAT/FW y las amplía con inspección detallada de los protocolos industriales EtherNet/IP CIP, Siemens TCP/IP y Modbus. De este modo, el firewall no solo evalúa las direcciones IP y los puertos, sino que también puede inspeccionar la propia comunicación industrial.
El analizador de tráfico integrado con función de aprendizaje automático ayuda a identificar la comunicación industrial utilizada y simplifica la creación de reglas. Los sistemas IPS Snort y Suricata permiten detectar amenazas conocidas y proteger, por ejemplo, PLC, HMI antiguos y otros dispositivos vulnerables sin necesidad de instalar directamente una corrección en el dispositivo (Virtual Patching). También se admiten firmas personalizables.
DPI/FW también admite acceso VPN remoto, túneles VPN seguros mediante WireGuard, OpenSSL e IPsec, autenticación de usuarios mediante RADIUS y LDAP / Active Directory, servidor DHCP y reenvío de solicitudes DHCP, así como programación horaria de reglas.
La variante DPI/FW es adecuada cuando la separación de redes y el filtrado estándar de la comunicación no son suficientes y también se necesita una inspección más detallada del tráfico industrial, protección de dispositivos vulnerables o acceso remoto seguro.
Anybus Defender 6019 PRO/FW
La variante PRO/FW incluye todas las funciones de DPI/FW y las amplía con enrutamiento avanzado, gestión del tráfico de red y alta disponibilidad.
Admite los protocolos de enrutamiento RIPv1, RIPv2 y BGPv4, Load Balancing, Multi-WAN y Traffic Shaping. De este modo, permite gestionar las rutas de datos, el uso de varias conexiones de red, el ancho de banda y la prioridad del tráfico de red.
La variante PRO/FW también incluye Captive Portal, que permite exigir el inicio de sesión del usuario antes de autorizar el acceso a la red protegida.
Dos dispositivos pueden configurarse en modo de alta disponibilidad active-standby. Si falla la unidad activa, el Defender de respaldo puede asumir su función, reduciendo así el riesgo de interrupción de la conexión de red.
La variante PRO/FW es adecuada para redes OT más amplias y aplicaciones en las que es necesario combinar la protección de la comunicación industrial con enrutamiento avanzado, gestión del tráfico y alta disponibilidad.
¿No sabe qué Defender elegir?
Descríbanos su red y qué necesita proteger. Le recomendaremos el modelo y la variante adecuados.
Consultar la selección de Defender
Separación de varias redes físicas y lógicas
Anybus Defender 6019 está equipado con un puerto WAN Gigabit, ocho puertos LAN Gigabit y un puerto SFP para una conexión RJ45 adicional o de fibra óptica. En total, permite trabajar con hasta 10 segmentos de red físicos y, mediante VLAN, se pueden crear otras partes de la red separadas lógicamente.
Es adecuado para aplicaciones en las que se necesita separar un mayor número de máquinas, células de producción u otras partes de la infraestructura OT mediante un único dispositivo de seguridad. La comunicación entre los distintos segmentos puede controlarse mediante reglas de seguridad propias.
Firewall y control de la comunicación de red
Anybus Defender 6019 utiliza un firewall con inspección de estado y permite controlar con precisión la comunicación entre los segmentos de red conectados. El principio «lo que no está permitido está bloqueado» limita la comunicación únicamente a las conexiones permitidas explícitamente por las reglas configuradas.
Puede utilizarse, por ejemplo, para separar la red de producción de la red corporativa, limitar la comunicación entre distintas máquinas o controlar el acceso a determinadas partes de la instalación.
Las reglas pueden crearse directamente a partir de los registros del firewall mediante la función One-Click Easy Rule. La función Floating Rules permite utilizar reglas comunes en varias interfaces de red.
NAT y funcionamiento transparente
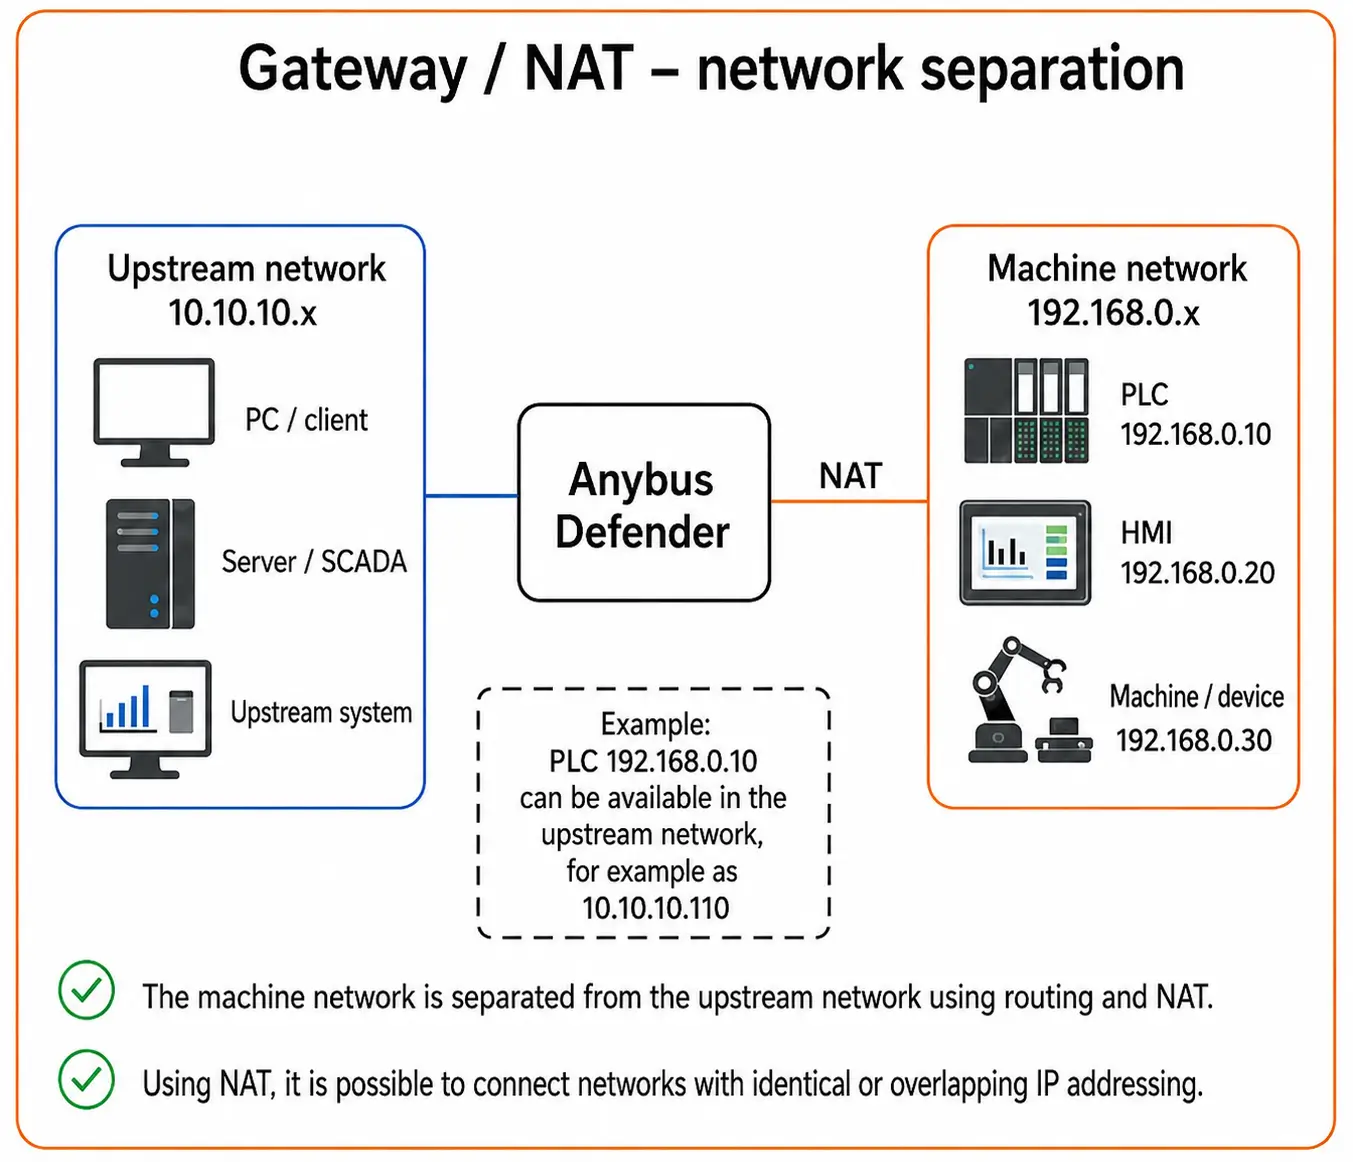
La configuración simplificada de NAT permite establecer la traducción para direcciones IP individuales, varias direcciones o subredes completas. NAT puede utilizarse, por ejemplo, para conectar partes de una instalación con direccionamiento IP diferente o conflictivo.
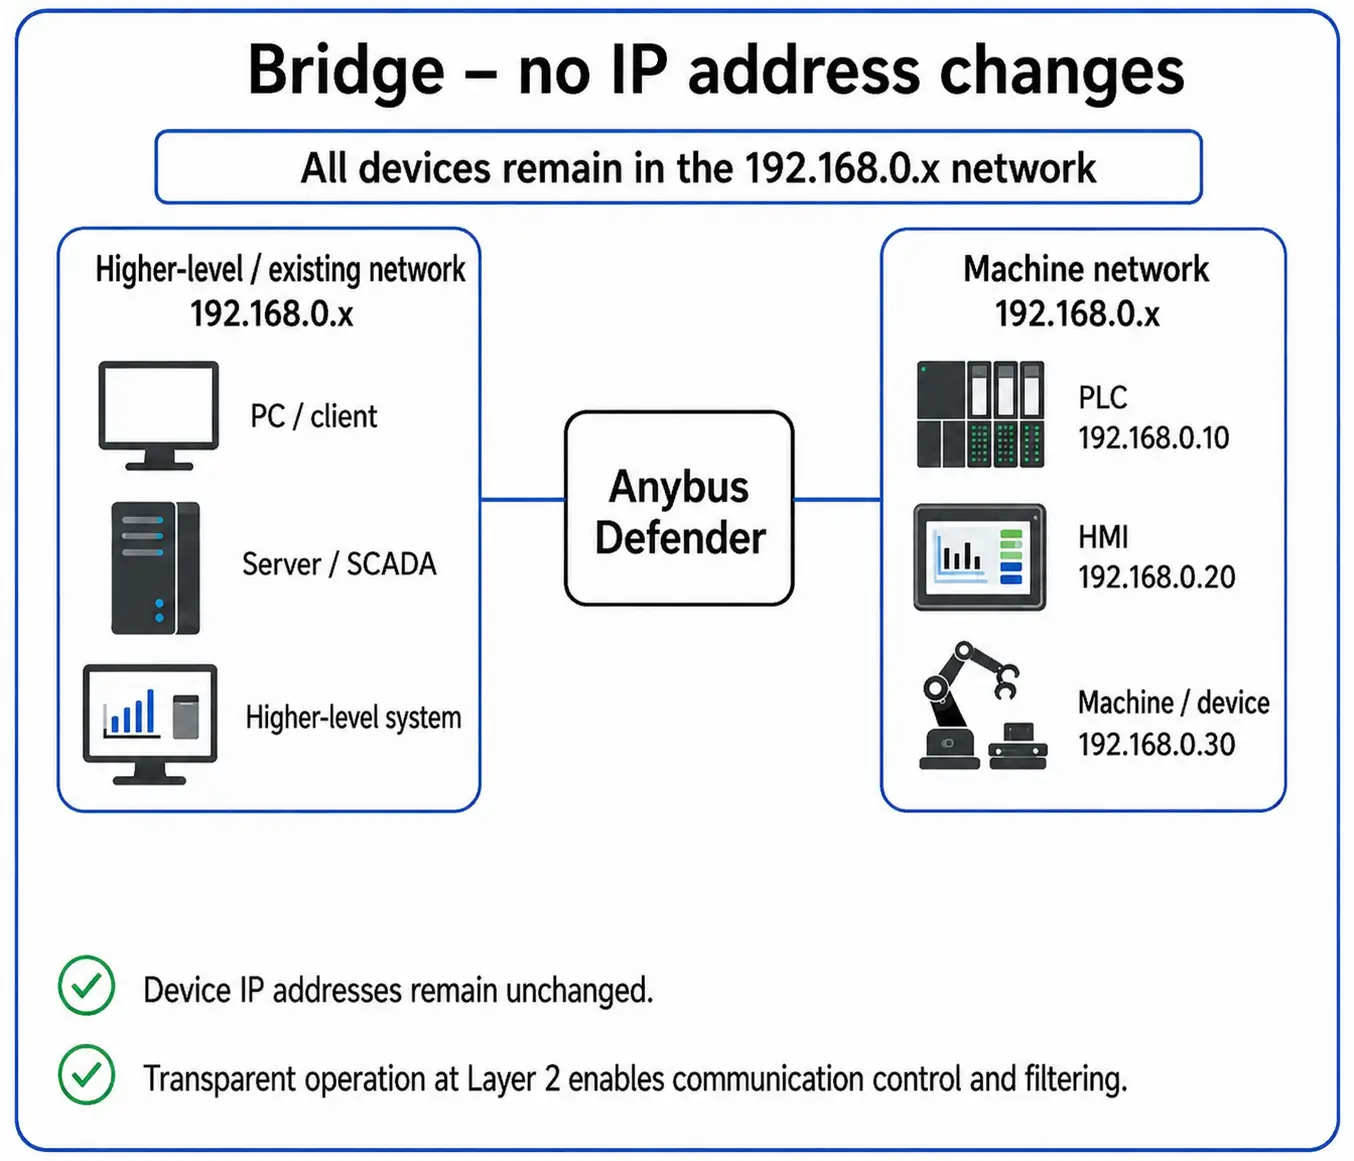
El Defender también admite firewall transparente de capa 2. Las interfaces pueden interconectarse en modo bridge y la comunicación entre ellas puede filtrarse sin necesidad de enrutamiento entre subredes IP diferentes.
 |
 |
Conexiones de cobre y fibra óptica
Además de nueve puertos RJ45 Gigabit, Anybus Defender 6019 está equipado con un puerto SFP. Según el módulo SFP utilizado, puede emplearse para una conexión de red RJ45 adicional o para una conexión de fibra óptica.
La conexión de fibra óptica es adecuada, por ejemplo, entre armarios eléctricos más alejados o entre distintas áreas de producción donde resulta más conveniente utilizar cableado óptico.
Visibilidad de los dispositivos en la red OT
La función Asset Discovery & Inventory detecta e identifica dispositivos en las redes industriales conectadas. Según los datos disponibles, puede mostrar, por ejemplo, el fabricante, el tipo de dispositivo, la versión de software y el nivel de actualización.
El resultado también incluye una valoración de la precisión de la identificación. Esta función ayuda a obtener una visión general de los dispositivos realmente conectados y a detectar elementos desconocidos o inesperados en la red OT.
Interfaz web y administración
La configuración se realiza mediante la interfaz web integrada directamente desde un navegador. Están disponibles asistentes para los casos de uso habituales y para configurar las funciones de red y seguridad.
Las reglas pueden crearse directamente a partir de los registros del firewall mediante la función One-Click Easy Rule, mientras que las Floating Rules pueden aplicarse en varias interfaces. También se incluyen herramientas de diagnóstico para controlar el tráfico de red.
Para la integración con sistemas de nivel superior está disponible una REST API y, para el mantenimiento, también una línea de comandos mediante SSH o consola local. Varios dispositivos Anybus Defender pueden administrarse opcionalmente mediante la plataforma central Anybus Cybersecurity Console.
Documentación online
Para configurar y utilizar las funciones de Anybus Defender está disponible la documentación online del fabricante. Incluye información sobre instalación, configuración del firewall, NAT, DPI, VPN, enrutamiento y otras funciones según el modelo y la variante concretos.
Especificaciones técnicas
Interfaces de red y conexión
- WAN: 1× RJ45, Gigabit Ethernet
- LAN: 8× RJ45, Gigabit Ethernet
- SFP: 1× SFP para una conexión RJ45 adicional o de fibra óptica, según el módulo utilizado
- Número de segmentos de red físicos: hasta 10
- VLAN: sí, para crear segmentos de red adicionales separados lógicamente
- Firewall transparente: filtrado de la comunicación en la capa 2 con posibilidad de interconectar interfaces en modo bridge
NAT y traducción de direcciones IP
- Configuración NAT: configuración simplificada para direcciones IP individuales, varias direcciones IP o subredes completas
- Uso de NAT: conexión de redes con direccionamiento IP diferente o conflictivo
- Funcionamiento transparente: posibilidad de interconectar interfaces y filtrar la comunicación sin necesidad de enrutamiento entre subredes IP diferentes
Firewall y filtrado de la comunicación
- Tipo de firewall: firewall con inspección de estado
- Regla de seguridad predeterminada: la comunicación está bloqueada si no está permitida explícitamente por las reglas configuradas
- One-Click Easy Rule: creación de una regla directamente a partir de los registros del firewall
- Floating Rules: reglas comunes que pueden aplicarse en varias interfaces de red
- Filtrado transparente: filtrado del tráfico entre interfaces interconectadas en la capa 2 de la red
Detección de dispositivos en la red OT
- Función: Asset Discovery & Inventory
- Objetivo: detección, consulta e identificación de dispositivos en la red industrial
- Datos detectados: según disponibilidad, fabricante, tipo de dispositivo, versión de software y nivel de actualización
- Resultado: resumen de los dispositivos detectados, incluida una valoración de la precisión de la identificación
Configuración y administración
- Configuración: interfaz web integrada
- Asistentes de configuración: sí, para casos de uso habituales
- Creación de reglas: manualmente o mediante One-Click Easy Rule directamente a partir de los registros del firewall
- Diagnóstico: herramientas para supervisar y analizar el tráfico de red
- Administración centralizada: opcional mediante Anybus Cybersecurity Console
Funciones de la variante NAT/FW
- Firewall con inspección de estado: sí
- NAT: sí
- Enrutamiento: sí
- Firewall transparente de capa 2: sí
- VLAN: sí
- Asset Discovery & Inventory: sí
- Administración centralizada: compatibilidad con la Anybus Cybersecurity Console opcional
Funciones ampliadas de las variantes DPI/FW y PRO/FW
- Deep Packet Inspection (DPI): inspección detallada de la comunicación industrial compatible
- Aprendizaje automático del tráfico: análisis de la comunicación industrial para reducir la creación manual de reglas
- Intrusion Protection System (IPS): tecnologías Snort y Suricata integradas
- Virtual Patching: protección de los dispositivos frente a métodos conocidos de explotación de vulnerabilidades
- Firmas IPS: posibilidad de personalizar las firmas
- VPN: disponible según la licencia seleccionada para acceso remoto seguro y conexión entre redes
Funciones ampliadas de la variante PRO/FW
- VPN: WireGuard, OpenSSL e IPsec
- Protocolos de enrutamiento: RIPv1, RIPv2 y BGPv4
- Traffic Shaping: gestión del tráfico de red y del uso del ancho de banda
- Alta disponibilidad: configuración redundante de dos dispositivos en modo active-standby
Alimentación
- Tensión de alimentación: 24 VDC
- Consumo máximo de corriente: 1 100 mA a 24 VDC
- Consumo máximo de potencia: 26,4 W
Datos mecánicos y de funcionamiento
- Dimensiones (An × Al × P): 69,6 × 179,7 × 140,4 mm
- Peso: 1 270 g
- Material de la carcasa: metal
- Refrigeración: pasiva, sin ventilador
- Grado de protección: IP20
- Temperatura de funcionamiento: de 0 a +50 °C con la CPU a plena carga, hasta +60 °C con una carga habitual
- Montaje: carril DIN según EN 50022
Preguntas frecuentes (FAQ) – Anybus Defender 6019
Uso y conexión
¿Qué es Anybus Defender 6019 y para qué se utiliza?
Anybus Defender 6019 es un firewall industrial y un router de seguridad para separar y proteger varias máquinas, líneas de producción y otras partes de la red OT. Permite controlar la comunicación entre segmentos de red, utilizar NAT, crear redes separadas y limitar la propagación de incidentes de seguridad.
¿Cómo separar varias máquinas o partes de una red de producción con un solo firewall?
Anybus Defender 6019 dispone de 1× WAN, 8× LAN y 1× SFP, por lo que permite crear hasta 10 segmentos de red físicos. Mediante VLAN también se pueden crear redes adicionales separadas lógicamente y controlar la comunicación entre ellas mediante reglas de firewall.
¿Cómo separar las máquinas de la red corporativa y permitir únicamente la comunicación necesaria?
Anybus Defender 6019 permite dividir la red en segmentos independientes y definir mediante reglas de firewall qué comunicación puede pasar entre ellos. Por ejemplo, se pueden permitir únicamente las conexiones necesarias entre las máquinas, la red de producción y los sistemas de nivel superior, bloqueando el resto de la comunicación.
¿Cómo proteger una red existente sin cambiar las direcciones IP de los dispositivos?
Anybus Defender 6019 admite un firewall transparente de capa 2. En una configuración bridge, las interfaces de red pueden interconectarse y la comunicación entre ellas puede filtrarse sin necesidad de cambiar el direccionamiento IP de los PLC, HMI y otros dispositivos conectados.
¿Cómo conectar una parte de la red industrial mediante fibra óptica?
Anybus Defender 6019 dispone, además de los puertos Ethernet, de 1× puerto SFP. Según el módulo SFP utilizado, puede emplearse para una conexión de red RJ45 adicional o una conexión de fibra óptica.
Selección de la variante según el tipo de aplicación
¿Cuál es la diferencia entre Anybus Defender 6019 NAT/FW, DPI/FW y PRO/FW?
Anybus Defender 6019 NAT/FW ofrece firewall, NAT, segmentación de red, VLAN y filtrado transparente de capa 2. Anybus Defender 6019 DPI/FW añade Deep Packet Inspection de protocolos industriales e IPS con Virtual Patching. Anybus Defender 6019 PRO/FW amplía además las funciones con VPN, enrutamiento avanzado, Traffic Shaping y alta disponibilidad.
¿Cómo conectar máquinas o redes con direcciones IP iguales o solapadas?
Anybus Defender 6019 admite NAT para direcciones IP individuales, varias direcciones y subredes completas. Por ello, puede utilizarse, por ejemplo, al conectar máquinas repetidas con direccionamiento IP igual o solapado sin necesidad de cambiar las direcciones directamente en los dispositivos conectados. Para NAT estándar y segmentación de red es suficiente la variante Anybus Defender 6019 NAT/FW.
¿Cómo inspeccionar no solo las direcciones IP y los puertos, sino también la comunicación industrial?
Anybus Defender 6019 DPI/FW y Anybus Defender 6019 PRO/FW admiten Deep Packet Inspection (DPI) de protocolos industriales habituales. De este modo, el Defender puede inspeccionar la comunicación industrial con más detalle que un firewall convencional y aprender del tráfico de red real, lo que facilita la creación de reglas de seguridad.
¿Cómo proteger PLC o HMI antiguos que ya no se pueden actualizar?
Anybus Defender 6019 DPI/FW y Anybus Defender 6019 PRO/FW incluyen IPS basado en Snort y Suricata y admiten Virtual Patching. Mediante firmas de seguridad, el Defender puede bloquear métodos conocidos de explotación de vulnerabilidades antes de que la comunicación maliciosa alcance el dispositivo protegido.
¿Cómo proporcionar acceso remoto seguro o conectar redes de producción en distintas ubicaciones?
Anybus Defender 6019 PRO/FW admite VPN mediante WireGuard, OpenSSL e IPsec. Por ello, puede utilizarse tanto para acceso remoto seguro como para conexiones cifradas entre redes industriales situadas en diferentes ubicaciones.
¿Cómo garantizar una alta disponibilidad del firewall en una red industrial?
Anybus Defender 6019 PRO/FW permite utilizar dos dispositivos en una configuración active-standby. Si falla el Defender activo, el dispositivo de respaldo puede asumir su función, lo que resulta adecuado para redes con altos requisitos de disponibilidad.
¿Cómo enrutar y gestionar el tráfico entre varias redes industriales?
Anybus Defender 6019 PRO/FW ofrece enrutamiento avanzado, incluidos los protocolos RIPv1, RIPv2 y BGPv4, así como Traffic Shaping. Es adecuado para redes OT más amplias en las que, además de la seguridad, también es necesario gestionar el enrutamiento y el tráfico de red.
Firewall, NAT y visibilidad de la red
¿Cómo crear fácilmente reglas para un firewall industrial?
Anybus Defender 6019 permite crear reglas manualmente o directamente a partir de los registros del firewall mediante la función One-Click Easy Rule. La función Floating Rules permite utilizar reglas comunes en varias interfaces de red.
¿Cómo funciona NAT en el firewall industrial Anybus Defender 6019?
Anybus Defender 6019 ofrece una configuración NAT simplificada para direcciones IP individuales, varias direcciones y subredes completas. NAT puede utilizarse, por ejemplo, al conectar máquinas o partes de una instalación con direccionamiento IP igual o solapado.
¿Cómo saber qué dispositivos están conectados a la red industrial?
Anybus Defender 6019 incluye la función Asset Discovery & Inventory para detectar e identificar dispositivos en la red. Según los datos disponibles, puede mostrar, por ejemplo, el fabricante, el tipo de dispositivo, la versión de software y el nivel de actualización, incluida una valoración de la precisión de la identificación.
¿Cómo crear varias redes separadas mediante VLAN?
Anybus Defender 6019 admite VLAN, por lo que, además de hasta 10 segmentos de red físicos, también se pueden crear redes adicionales separadas lógicamente. La comunicación entre ellas puede controlarse posteriormente mediante reglas de firewall.
Configuración y administración
¿Cómo se configura Anybus Defender 6019?
Anybus Defender 6019 se configura mediante la interfaz web integrada. Están disponibles asistentes para casos de uso habituales y registros del firewall, a partir de los cuales se pueden crear reglas directamente mediante la función One-Click Easy Rule.
¿Cómo administrar varios firewalls Anybus Defender desde un solo lugar?
Varios dispositivos Anybus Defender pueden administrarse opcionalmente desde un solo lugar mediante Anybus Cybersecurity Console. La administración centralizada es adecuada, por ejemplo, cuando se instalan varios Defender en máquinas, líneas de producción o diferentes áreas de una planta.
Highlighted items are mandatory.