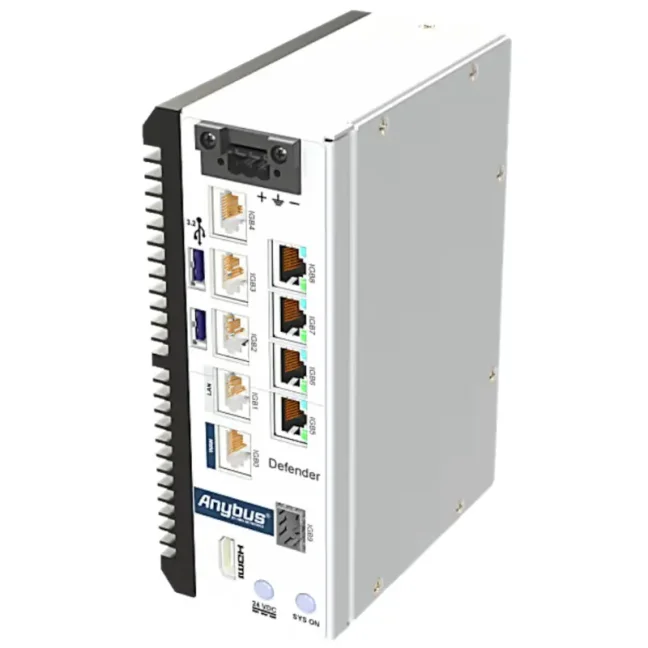


Anybus Defender 6019 - Typ licence: NAT/FW

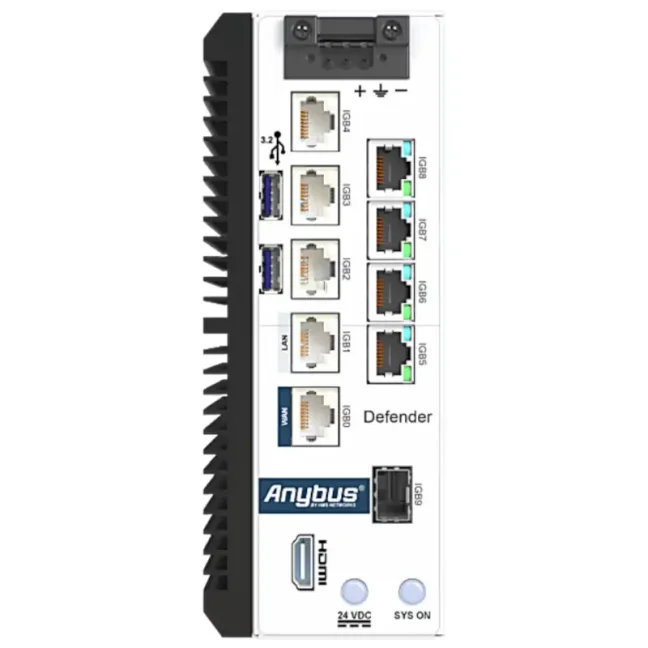
Priemyselný firewall a bezpečnostný router na oddelenie a ochranu viacerých častí OT siete. Ponúka 1× WAN, 8× gigabitových LAN portov a 1× SFP port na ďalšie RJ45 alebo optické pripojenie, celkovo teda 10 fyzických sieťových segmentov s podporou VLAN. Dodáva sa v 3 variantoch: NAT/FW pre NAT a segmentáciu sietí, DPI/FW s detailnou kontrolou priemyselnej komunikácie a IPS ochranou alebo PRO/FW s rozšírenými funkciami VPN, smerovania, riadenia sieťovej prevádzky a vysokej dostupnosti. Více
Kód: ABD6019-NATFW
Varianty 3
| Typ licence | Kód | Dostupnosť | Cena bez DPH | |
|---|---|---|---|---|
| NAT/FW | ABD6019-NATFW | Dodání 1-2 týdny |
2 610 EUR
|
|
| DPI/FW | ABD6019-DPIFW | Dodání 1-2 týdny |
3 480 EUR
|
|
| PRO/FW | ABD6019-PROFW | Dodání 1-2 týdny |
5 075 EUR
|
Anybus Defender 6019
Anybus Defender 6019 je priemyselný firewall na oddelenie a zabezpečenie viacerých strojov, výrobných liniek a ďalších častí OT siete. Pomáha riadiť komunikáciu medzi jednotlivými sieťovými segmentmi, riešiť konflikty IP adries a obmedziť šírenie bezpečnostných incidentov. Podľa zvoleného variantu ponúka aj detailnú kontrolu priemyselnej komunikácie, ochranu zraniteľných zariadení bez nutnosti ich aktualizácie, VPN a pokročilé sieťové funkcie.
Prečo zvoliť Anybus Defender 6019?
- Oddeľuje viac častí výrobnej siete jedným zariadením – 1× WAN, 8× LAN a 1× SFP umožňujú pracovať až s 10 fyzickými sieťovými segmentmi.
- Obmedzuje šírenie problémov medzi strojmi a časťami výroby – komunikáciu medzi jednotlivými segmentmi možno riadiť pomocou pravidiel firewallu.
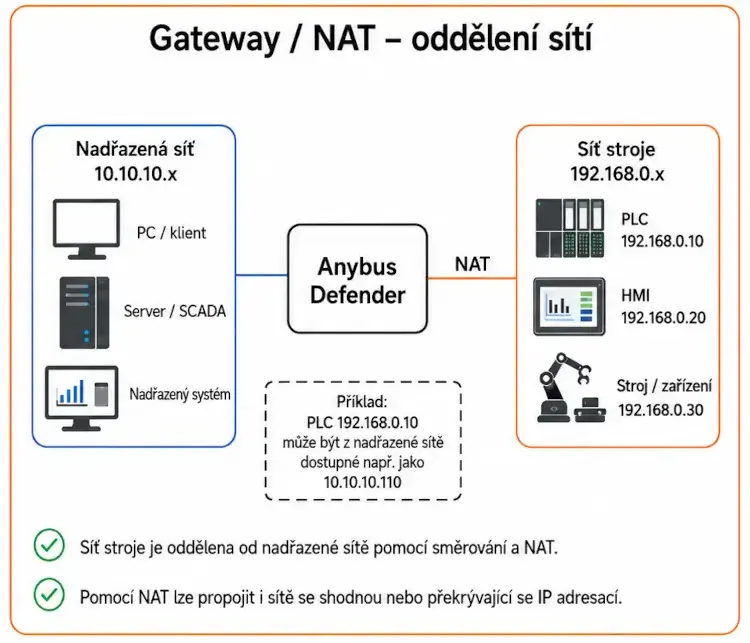
- Uľahčuje riešenie konfliktov IP adries – NAT možno nastaviť pre jednotlivé IP adresy, viac adries alebo celé podsiete.
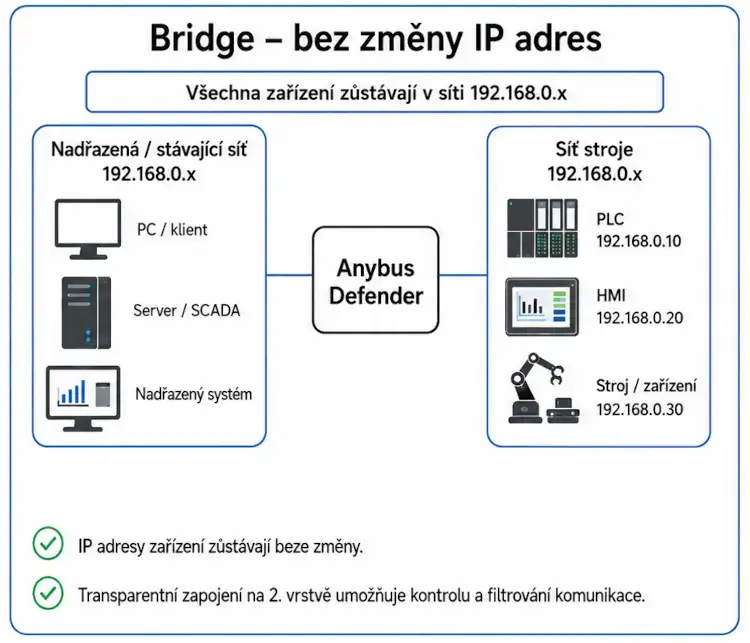
- Možno ho vložiť do existujúcej siete – transparentný firewall na 2. vrstve umožňuje prepojiť rozhrania a filtrovať komunikáciu bez nutnosti meniť IP adresáciu.
- Podporuje metalické aj optické pripojenie – SFP port možno podľa použitého modulu využiť na ďalšie RJ45 alebo optické pripojenie.
- Umožňuje vytvoriť ďalšie logicky oddelené siete – okrem fyzických segmentov podporuje aj VLAN.
- Poskytuje prehľad o zariadeniach v OT sieti – funkcia Asset Discovery & Inventory pomáha identifikovať pripojené priemyselné zariadenia.
- Zjednodušuje nastavenie firewallu – webové rozhranie obsahuje sprievodcov a umožňuje vytvárať pravidlá priamo zo záznamov firewallu.
Varianty Anybus Defender 6019
Anybus Defender 6019 sa dodáva v troch variantoch s rovnakým hardvérom, ale odlišným rozsahom bezpečnostných a sieťových funkcií:
- NAT/FW – základná ochrana na oddelenie sietí, riadenie komunikácie a preklad IP adries,
- DPI/FW – všetky funkcie NAT/FW + kontrola priemyselnej komunikácie, IPS, ochrana zraniteľných zariadení bez nutnosti ich aktualizácie a VPN,
- PRO/FW – všetky funkcie DPI/FW + pokročilé smerovanie, riadenie sieťovej prevádzky a vysoká dostupnosť.
Porovnanie variantov Anybus Defender
| Funkcia / čo rieši | NAT/FW Základná ochrana a oddelenie sietí |
DPI/FW Pokročilá ochrana priemyselnej siete |
PRO/FW Pokročilé sieťové funkcie a vysoká dostupnosť |
|---|---|---|---|
| Prepojenie sietí s rozdielnymi alebo rovnakými IP adresami (NAT 1:1, 1:∞) | ✔ | ✔ | ✔ |
| Firewall s kontrolou nadviazaných spojení (Stateful Firewall) | ✔ | ✔ | ✔ |
| Ochrana siete bez zmeny IP adries (Transparent / Bridge Mode) | ✔ | ✔ | ✔ |
| Správa bezpečnostných certifikátov (Certificate Management) | ✔ | ✔ | ✔ |
| Centrálna správa viacerých Defenderov (Anybus Cybersecurity Console) | ✔ | ✔ | ✔ |
| Automatické vyhľadanie a evidencia zariadení v sieti (Asset Discovery & Inventory) | ✔ | ✔ | ✔ |
| Upozornenia na udalosti e-mailom, cez Syslog alebo aplikácie Telegram a Pushover | ✔ | ✔ | ✔ |
| Bezpečné vzdialené pripojenie používateľa cez VPN (Remote Client VPN) | — | ✔ | ✔ |
| Prihlásenie používateľov cez firemné účty (RADIUS, LDAP / Active Directory) | — | ✔ | ✔ |
| Kontrola priemyselnej komunikácie a jednoduchšie vytvorenie pravidiel (DPI pre EtherNet/IP CIP, Siemens TCP/IP a Modbus) | — | ✔ | ✔ |
| Ochrana zraniteľných a starších zariadení pred známymi útokmi bez nutnosti ich aktualizácie (IPS / Virtual Patching – Snort, Suricata) | — | ✔ | ✔ |
| Prepojenie sietí cez zabezpečené VPN tunely (WireGuard, OpenSSL, IPsec) | — | ✔ | ✔ |
| Automatické prideľovanie IP adries a preposielanie DHCP požiadaviek (DHCP Server / Forwarding) | — | ✔ | ✔ |
| Zapínanie a vypínanie pravidiel podľa času (Rules / Policy Scheduler) | — | ✔ | ✔ |
| Prihlasovacia stránka na povolenie prístupu do siete (Captive Portal) | — | — | ✔ |
| Pokročilé automatické smerovanie medzi sieťami (RIP, BGP) | — | — | ✔ |
| Viac sieťových alebo internetových pripojení a rozdelenie prevádzky medzi ne (Load Balancing, Multi-WAN) | — | — | ✔ |
| Riadenie priority a rýchlosti sieťovej prevádzky (Traffic Shaping) | — | — | ✔ |
| Záložný firewall na obmedzenie výpadku pri poruche (High Availability Redundancy) | — | — | ✔ |
Anybus Defender 6019 NAT/FW
Variant NAT/FW je určený na oddelenie väčšieho počtu strojov, výrobných liniek a ďalších sieťových segmentov, riadenie komunikácie medzi nimi a riešenie konfliktov IP adries.
Obsahuje stavový firewall, NAT, transparentné zapojenie bridge, správu certifikátov, Asset Discovery & Inventory a podporu centrálnej správy. Vďaka väčšiemu počtu fyzických rozhraní je vhodný napríklad na oddelenie viacerých strojov alebo výrobných buniek jedným bezpečnostným zariadením.
Typickým použitím je segmentácia väčšej časti výroby, oddelenie viacerých výrobných buniek alebo pripojenie zariadení a sietí s rovnakými alebo prekrývajúcimi sa IP adresami.
Anybus Defender 6019 DPI/FW
Variant DPI/FW obsahuje všetky funkcie NAT/FW a rozširuje ich o detailnú kontrolu priemyselných protokolov EtherNet/IP CIP, Siemens TCP/IP a Modbus. Firewall tak nevyhodnocuje iba IP adresy a porty, ale môže kontrolovať aj samotnú priemyselnú komunikáciu.
Integrovaný analyzátor prevádzky s funkciou automatického učenia pomáha zistiť používanú priemyselnú komunikáciu a zjednodušuje vytváranie pravidiel. Systémy IPS Snort a Suricata umožňujú detegovať známe hrozby a chrániť napríklad staršie PLC, HMI a ďalšie zraniteľné zariadenia bez nutnosti inštalovať opravu priamo do zariadenia (Virtual Patching). Podporované sú aj upraviteľné signatúry.
DPI/FW podporuje aj vzdialené VPN pripojenie, zabezpečené VPN tunely pomocou WireGuard, OpenSSL a IPsec, overovanie používateľov cez RADIUS a LDAP / Active Directory, DHCP server a preposielanie DHCP požiadaviek a časové plánovanie pravidiel.
Variant DPI/FW je vhodný tam, kde nestačí iba oddelenie sietí a bežné filtrovanie komunikácie a je potrebná aj podrobnejšia kontrola priemyselnej prevádzky, ochrana zraniteľných zariadení alebo zabezpečený vzdialený prístup.
Anybus Defender 6019 PRO/FW
Variant PRO/FW obsahuje všetky funkcie DPI/FW a rozširuje ich o pokročilé smerovanie, riadenie sieťovej prevádzky a vysokú dostupnosť.
Podporuje smerovacie protokoly RIPv1, RIPv2 a BGPv4, Load Balancing, Multi-WAN a Traffic Shaping. Umožňuje tak riadiť dátové cesty, využitie viacerých sieťových pripojení, prenosovú kapacitu a prioritu sieťovej prevádzky.
Súčasťou variantu PRO/FW je aj Captive Portal, ktorý umožňuje vyžadovať prihlásenie používateľa pred povolením prístupu do chránenej siete.
Dve zariadenia možno zapojiť v režime vysokej dostupnosti active-standby. Pri poruche aktívnej jednotky môže jej funkciu prevziať záložný Defender, čím sa znižuje riziko prerušenia sieťového spojenia.
Variant PRO/FW je vhodný pre rozsiahlejšie OT siete a aplikácie, kde je potrebné kombinovať ochranu priemyselnej komunikácie s pokročilým smerovaním, riadením prevádzky a vysokou dostupnosťou.
Neviete, ktorý Defender zvoliť?
Opíšte nám svoju sieť a čo potrebujete zabezpečiť. Odporučíme vám vhodný model aj variant.
Oddelenie viacerých fyzických aj logických sietí
Anybus Defender 6019 je vybavený jedným gigabitovým portom WAN, ôsmimi gigabitovými portmi LAN a jedným SFP portom na ďalšie RJ45 alebo optické pripojenie. Celkovo umožňuje pracovať až s 10 fyzickými sieťovými segmentmi a pomocou VLAN možno vytvoriť ďalšie logicky oddelené časti siete.
Je vhodný pre aplikácie, kde je potrebné jedným bezpečnostným zariadením oddeliť väčší počet strojov, výrobných buniek alebo ďalších častí OT infraštruktúry. Komunikáciu medzi jednotlivými segmentmi možno riadiť pomocou vlastných bezpečnostných pravidiel.
Firewall a riadenie sieťovej komunikácie
Anybus Defender 6019 používa stavový firewall a umožňuje presne riadiť komunikáciu medzi pripojenými sieťovými segmentmi. Princíp „čo nie je povolené, je zakázané“ obmedzuje komunikáciu iba na spojenia, ktoré sú výslovne povolené nastavenými pravidlami.
Možno ho použiť napríklad na oddelenie výrobnej a podnikovej siete, obmedzenie komunikácie medzi jednotlivými strojmi alebo riadenie prístupu k vybraným častiam technológie.
Pravidlá možno vytvárať priamo zo záznamov firewallu pomocou funkcie One-Click Easy Rule. Funkcia Floating Rules umožňuje používať spoločné pravidlá naprieč viacerými sieťovými rozhraniami.
NAT a transparentné zapojenie
Zjednodušená konfigurácia NAT umožňuje nastaviť preklad pre jednotlivé IP adresy, viac adries alebo celé podsiete. NAT možno využiť napríklad pri prepojení častí technológie s rozdielnou alebo konfliktnou IP adresáciou.
Defender podporuje aj transparentný firewall na 2. vrstve siete. Rozhrania možno prepojiť ako bridge a komunikáciu medzi nimi filtrovať bez nutnosti smerovania medzi rozdielnymi IP podsieťami.
 |
 |
Metalické a optické pripojenie
Okrem deviatich gigabitových portov RJ45 je Anybus Defender 6019 vybavený jedným SFP portom. Podľa použitého SFP modulu ho možno využiť na ďalšie RJ45 alebo optické sieťové pripojenie.
Optické prepojenie je vhodné napríklad medzi vzdialenejšími rozvádzačmi alebo časťami prevádzky, kde je výhodnejšie použiť optické vedenie.
Prehľad o zariadeniach v OT sieti
Funkcia Asset Discovery & Inventory vyhľadáva a identifikuje zariadenia v pripojených priemyselných sieťach. Podľa dostupných údajov môže zobraziť napríklad výrobcu, typ zariadenia, verziu softvéru a úroveň aktualizácií.
Súčasťou výsledku je aj hodnotenie presnosti identifikácie. Funkcia pomáha získať prehľad o skutočne pripojených zariadeniach a odhaliť neznáme alebo neočakávané prvky v OT sieti.
Webové rozhranie a správa
Konfigurácia prebieha cez integrované webové rozhranie priamo v internetovom prehliadači. K dispozícii sú sprievodcovia pre bežné spôsoby použitia a nastavenie sieťových a bezpečnostných funkcií.
Pravidlá možno vytvárať priamo zo záznamov firewallu pomocou funkcie One-Click Easy Rule a spoločné Floating Rules možno používať naprieč viacerými rozhraniami. Súčasťou sú aj diagnostické nástroje na kontrolu sieťovej prevádzky.
Na integráciu do nadradených systémov je dostupné REST API a na údržbu aj príkazový riadok prostredníctvom SSH alebo miestnej konzoly. Viac zariadení Anybus Defender možno voliteľne spravovať prostredníctvom centrálnej Anybus Cybersecurity Console.
Online dokumentácia
Na nastavenie a prácu s funkciami Anybus Defender je k dispozícii online dokumentácia výrobcu. Obsahuje informácie k inštalácii, konfigurácii firewallu, NAT, DPI, VPN, smerovaniu a ďalším funkciám podľa konkrétneho modelu a variantu.
Technické parametre
Sieťové rozhrania a zapojenie
- WAN: 1× RJ45, Gigabit Ethernet
- LAN: 8× RJ45, Gigabit Ethernet
- SFP: 1× SFP na ďalšie RJ45 alebo optické pripojenie podľa použitého modulu
- Počet fyzických sieťových segmentov: až 10
- VLAN: áno, na vytvorenie ďalších logicky oddelených sieťových segmentov
- Transparentný firewall: filtrovanie komunikácie na 2. vrstve s možnosťou prepojenia rozhraní v zapojení bridge
NAT a preklad IP adries
- Konfigurácia NAT: zjednodušené nastavenie pre jednotlivé IP adresy, viac IP adries alebo celé podsiete
- Použitie NAT: prepojenie sietí s rozdielnou alebo konfliktnou IP adresáciou
- Transparentné zapojenie: možnosť prepojiť rozhrania a filtrovať komunikáciu bez nutnosti smerovania medzi rozdielnymi IP podsieťami
Firewall a filtrovanie komunikácie
- Typ firewallu: stavový firewall
- Predvolené bezpečnostné pravidlo: komunikácia je blokovaná, pokiaľ nie je výslovne povolená nastavenými pravidlami
- One-Click Easy Rule: vytvorenie pravidla priamo zo záznamov firewallu
- Floating Rules: spoločné pravidlá použiteľné naprieč viacerými sieťovými rozhraniami
- Transparentné filtrovanie: filtrovanie prevádzky medzi prepojenými rozhraniami na 2. vrstve siete
Vyhľadávanie zariadení v OT sieti
- Funkcia: Asset Discovery & Inventory
- Účel: vyhľadávanie, dopytovanie a identifikácia zariadení v priemyselnej sieti
- Zisťované údaje: podľa dostupnosti výrobca, typ zariadenia, verzia softvéru a úroveň aktualizácií
- Výstup: prehľad nájdených zariadení vrátane hodnotenia presnosti identifikácie
Konfigurácia a správa
- Konfigurácia: integrované webové rozhranie
- Sprievodcovia nastavením: áno, pre typické spôsoby použitia
- Vytváranie pravidiel: ručne alebo pomocou One-Click Easy Rule priamo zo záznamov firewallu
- Diagnostika: nástroje na kontrolu a analýzu sieťovej prevádzky
- Centrálna správa: voliteľne pomocou Anybus Cybersecurity Console
Funkcie variantu NAT/FW
- Stavový firewall: áno
- NAT: áno
- Smerovanie: áno
- Transparentný firewall na 2. vrstve: áno
- VLAN: áno
- Asset Discovery & Inventory: áno
- Centrálna správa: podpora voliteľnej Anybus Cybersecurity Console
Rozšírené funkcie variantov DPI/FW a PRO/FW
- Deep Packet Inspection (DPI): detailná kontrola podporovanej priemyselnej komunikácie
- Automatické učenie prevádzky: analýza priemyselnej komunikácie na obmedzenie ručného vytvárania pravidiel
- Intrusion Protection System (IPS): integrované technológie Snort a Suricata
- Virtuálne záplatovanie: ochrana zariadení pred známymi spôsobmi zneužitia zraniteľností
- IPS signatúry: možnosť prispôsobenia signatúr
- VPN: dostupné podľa zvolenej licencie na zabezpečený vzdialený prístup a prepojenie sietí
Rozšírené funkcie variantu PRO/FW
- VPN: WireGuard, OpenSSL a IPsec
- Smerovacie protokoly: RIPv1, RIPv2 a BGPv4
- Traffic Shaping: riadenie sieťovej prevádzky a využitia prenosovej kapacity
- Vysoká dostupnosť: redundantné zapojenie dvoch zariadení v režime active-standby
Napájanie
- Napájacie napätie: 24 VDC
- Maximálny odber prúdu: 1 100 mA pri 24 VDC
- Maximálny príkon: 26,4 W
Mechanické a prevádzkové údaje
- Rozmery (Š × V × H): 69,6 × 179,7 × 140,4 mm
- Hmotnosť: 1 270 g
- Materiál krytu: kov
- Chladenie: pasívne, bez ventilátora
- Stupeň krytia: IP20
- Prevádzková teplota: 0 až +50 °C pri plnom zaťažení CPU, až +60 °C pri bežnom zaťažení
- Montáž: DIN lišta podľa EN 50022
Často kladené otázky (FAQ) – Anybus Defender 6019
Použitie a zapojenie
Čo je Anybus Defender 6019 a na čo sa používa?
Anybus Defender 6019 je priemyselný firewall a bezpečnostný router na oddelenie a ochranu viacerých strojov, výrobných liniek a ďalších častí OT siete. Umožňuje riadiť komunikáciu medzi sieťovými segmentmi, používať NAT, vytvárať oddelené siete a obmedzovať šírenie bezpečnostných incidentov.
Ako jedným firewallom oddeliť viac strojov alebo častí výrobnej siete?
Anybus Defender 6019 má 1× WAN, 8× LAN a 1× SFP port, takže umožňuje vytvoriť až 10 fyzických sieťových segmentov. Pomocou VLAN možno vytvoriť aj ďalšie logicky oddelené siete a riadiť komunikáciu medzi nimi pomocou pravidiel firewallu.
Ako oddeliť stroje od podnikovej siete a povoliť iba potrebnú komunikáciu?
Anybus Defender 6019 umožňuje rozdeliť sieť na samostatné segmenty a pomocou pravidiel firewallu určiť, aká komunikácia medzi nimi môže prechádzať. Možno tak napríklad povoliť iba potrebné spojenia medzi strojmi, výrobnou sieťou a nadradenými systémami a ostatnú komunikáciu blokovať.
Ako zabezpečiť existujúcu sieť bez zmeny IP adries zariadení?
Anybus Defender 6019 podporuje transparentný firewall na 2. vrstve siete. V zapojení bridge možno prepojiť sieťové rozhrania a filtrovať komunikáciu medzi nimi bez nutnosti meniť IP adresáciu pripojených PLC, HMI a ďalších zariadení.
Ako pripojiť časť priemyselnej siete cez optické vlákno?
Anybus Defender 6019 má okrem ethernetových portov aj 1× SFP port. Podľa použitého SFP modulu ho možno využiť na ďalšie RJ45 alebo optické sieťové pripojenie.
Výber variantu podľa spôsobu použitia
Aký je rozdiel medzi Anybus Defender 6019 NAT/FW, DPI/FW a PRO/FW?
Anybus Defender 6019 NAT/FW ponúka firewall, NAT, segmentáciu siete, VLAN a transparentné filtrovanie na 2. vrstve. Anybus Defender 6019 DPI/FW navyše pridáva Deep Packet Inspection priemyselných protokolov a IPS s virtuálnym záplatovaním. Anybus Defender 6019 PRO/FW ďalej rozširuje možnosti o VPN, pokročilé smerovanie, Traffic Shaping a vysokú dostupnosť.
Ako prepojiť stroje alebo siete s rovnakými či prekrývajúcimi sa IP adresami?
Anybus Defender 6019 podporuje NAT pre jednotlivé IP adresy, viac adries aj celé podsiete. Možno ho preto použiť napríklad pri pripájaní opakovaných strojov s rovnakou alebo prekrývajúcou sa IP adresáciou bez nutnosti meniť adresy priamo v pripojených zariadeniach. Na bežný NAT a segmentáciu siete postačuje variant Anybus Defender 6019 NAT/FW.
Ako kontrolovať nielen IP adresy a porty, ale aj priemyselnú komunikáciu?
Anybus Defender 6019 DPI/FW a Anybus Defender 6019 PRO/FW podporujú Deep Packet Inspection (DPI) bežných priemyselných protokolov. Defender tak môže kontrolovať priemyselnú komunikáciu podrobnejšie než bežný firewall a učiť sa zo skutočnej sieťovej prevádzky, čo uľahčuje vytváranie bezpečnostných pravidiel.
Ako chrániť staršie PLC alebo HMI, ktoré už nemožno aktualizovať?
Anybus Defender 6019 DPI/FW a Anybus Defender 6019 PRO/FW obsahujú IPS využívajúce Snort a Suricata a podporujú virtuálne záplatovanie. Defender tak môže pomocou bezpečnostných signatúr blokovať známe spôsoby zneužitia zraniteľností ešte predtým, ako škodlivá komunikácia dosiahne chránené zariadenie.
Ako zabezpečiť bezpečný vzdialený prístup alebo prepojiť výrobné siete v rôznych lokalitách?
Anybus Defender 6019 PRO/FW podporuje VPN pomocou WireGuard, OpenSSL a IPsec. Možno ho preto využiť na zabezpečený vzdialený prístup aj šifrované prepojenie priemyselných sietí v rôznych lokalitách.
Ako zabezpečiť vysokú dostupnosť firewallu v priemyselnej sieti?
Anybus Defender 6019 PRO/FW umožňuje použiť dvojicu zariadení v zapojení active-standby. Pri výpadku aktívneho Defenderu môže záložné zariadenie prevziať jeho funkciu, čo je vhodné pre siete s vysokými požiadavkami na dostupnosť.
Ako smerovať a riadiť prevádzku medzi viacerými priemyselnými sieťami?
Anybus Defender 6019 PRO/FW ponúka pokročilé smerovanie vrátane protokolov RIPv1, RIPv2 a BGPv4 a funkciu Traffic Shaping. Je vhodný pre rozsiahlejšie OT siete, kde je okrem zabezpečenia potrebné riadiť aj smerovanie a sieťovú prevádzku.
Firewall, NAT a prehľad o sieti
Ako jednoducho vytvárať pravidlá priemyselného firewallu?
Anybus Defender 6019 umožňuje vytvárať pravidlá ručne alebo priamo zo záznamov firewallu pomocou funkcie One-Click Easy Rule. Funkcia Floating Rules umožňuje používať spoločné pravidlá naprieč viacerými sieťovými rozhraniami.
Ako funguje NAT pri priemyselnom firewalle Anybus Defender 6019?
Anybus Defender 6019 ponúka zjednodušenú konfiguráciu NAT pre jednotlivé IP adresy, viac adries aj celé podsiete. NAT možno využiť napríklad pri pripájaní strojov alebo častí technológie s rovnakou či prekrývajúcou sa IP adresáciou.
Ako zistiť, aké zariadenia sú pripojené v priemyselnej sieti?
Anybus Defender 6019 obsahuje funkciu Asset Discovery & Inventory na vyhľadávanie a identifikáciu zariadení v sieti. Podľa dostupných údajov môže zobraziť napríklad výrobcu, typ zariadenia, verziu softvéru a úroveň aktualizácií vrátane hodnotenia presnosti identifikácie.
Ako vytvoriť viac oddelených sietí pomocou VLAN?
Anybus Defender 6019 podporuje VLAN, takže okrem až 10 fyzických sieťových segmentov možno vytvárať aj ďalšie logicky oddelené siete. Komunikáciu medzi nimi možno následne riadiť pomocou pravidiel firewallu.
Konfigurácia a správa
Ako sa Anybus Defender 6019 nastavuje?
Anybus Defender 6019 sa konfiguruje cez integrované webové rozhranie. K dispozícii sú sprievodcovia pre typické spôsoby použitia a záznamy firewallu, z ktorých možno pomocou funkcie One-Click Easy Rule priamo vytvárať pravidlá.
Ako spravovať viac firewallov Anybus Defender z jedného miesta?
Viac zariadení Anybus Defender možno voliteľne spravovať z jedného miesta pomocou Anybus Cybersecurity Console. Centrálna správa je vhodná napríklad pri nasadení viacerých Defenderov na strojoch, výrobných linkách alebo v rôznych častiach závodu.
Webinář: Zkroťte NIS2 s novými defendry a PLC backupem
Na srpnovém webináři se můžete těšit hned na dvě novinky na českém trhu. První je nový software pro řešení automatického zálohování a správy řídicích systémů. Díky druhé novince zajistíte správnou segmentaci OT sítě. A koukneme se i na (ne)bezpečnou vzdálenou správu
Novinka na trhu: Průmyslové firewally Anybus Defender pre zabezpečenie a segmentáciu OT sití
Nové Anybus Defendery sú špičkové priemyselné firewally na segmentáciu OT sietí, riešenie IP konfliktov, DPI inšpekciu a splnenie normy IEC 62443 aj smernice NIS2. Pomôžeme vám vybrať ideálny model pre vašu prevádzku.
```
Zvýrazněné položky jsou povinné.