
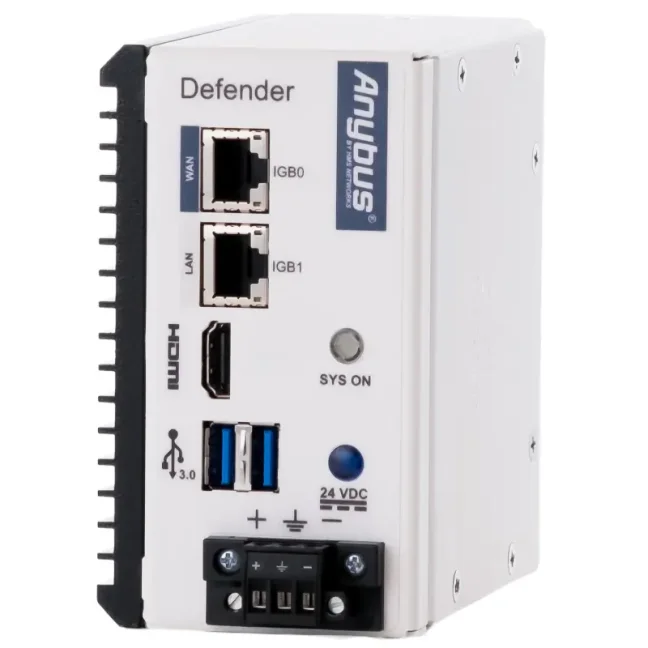
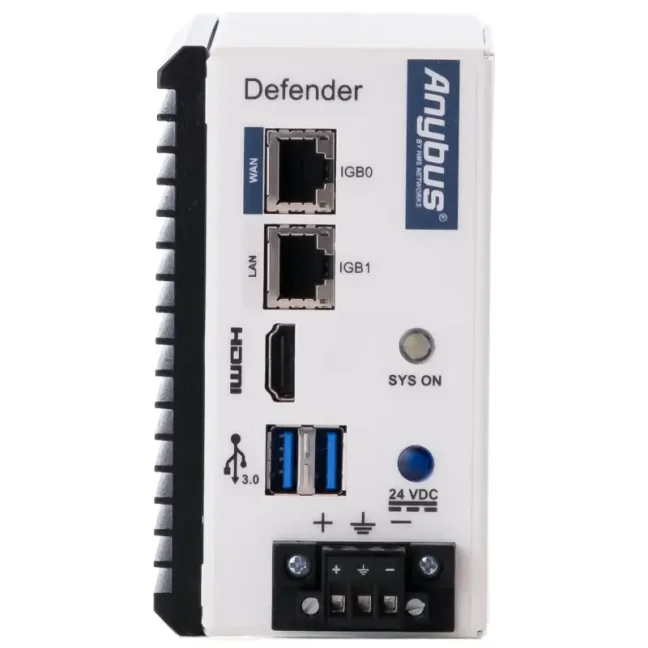


Anybus Defender 4002 - License type: NAT/FW

Firewall industrial para separar y proteger máquinas, líneas de producción y otras partes de la red OT. Ofrece 1× WAN, 1× LAN, Gigabit Ethernet, compatibilidad con VLAN, funcionamiento en bridge y gateway y configuración mediante interfaz web. Está disponible en 3 variantes: NAT/FW para segmentación de redes y traducción de direcciones IP; DPI/FW con inspección de protocolos industriales y protección virtual frente a vulnerabilidades conocidas; PRO/FW con funciones avanzadas de VPN, enrutamiento y alta disponibilidad. Más
Código del producto: ABD4002-NATFW
Firewall industrial para separar y proteger máquinas, líneas de producción y otras partes de la red OT. Ofrece 1× WAN, 1× LAN, Gigabit Ethernet, compatibilidad con VLAN, funcionamiento en bridge y gateway y configuración mediante interfaz web. Está disponible en 3 variantes: NAT/FW para segmentación de redes y traducción de direcciones IP; DPI/FW con inspección de protocolos industriales y protección virtual frente a vulnerabilidades conocidas; PRO/FW con funciones avanzadas de VPN, enrutamiento y alta disponibilidad. Más
Código del producto: ABD4002-NATFW
Opciones 3
| License type | Código | Disponibilidad | Precio sin IVA | |
|---|---|---|---|---|
| NAT/FW | ABD4002-NATFW | Entrega en 1–2 semanas |
1 812 EUR
|
|
| DPI/FW | ABD4002-DPIFW | Entrega en 1–2 semanas |
2 320 EUR
|
|
| PRO/FW | ABD4002-PROFW | Entrega en 1–2 semanas |
4 350 EUR
|
Anybus Defender 4002
Anybus Defender 4002 es un firewall industrial para separar y proteger máquinas, líneas de producción y otras partes de la red OT. Ayuda a limitar la comunicación no deseada, resolver conflictos de direcciones IP y proteger los dispositivos conectados durante la comunicación con una red de producción, empresarial u otra red de nivel superior. Según la variante elegida, también ofrece inspección de protocolos industriales, protección de dispositivos vulnerables sin necesidad de actualizarlos, VPN y funciones de red avanzadas.
¿Por qué elegir Anybus Defender 4002?
- Reduce el riesgo de paradas de producción – al separar máquinas y redes de producción, limita la propagación de problemas y amenazas cibernéticas a otras partes de la instalación.
- Permite únicamente la comunicación necesaria – el firewall con inspección de estado controla la comunicación según las reglas configuradas y bloquea las conexiones no permitidas.
- Facilita la conexión de máquinas idénticas – mediante NAT es posible conectar varias máquinas con direcciones IP internas idénticas sin cambiar su configuración.
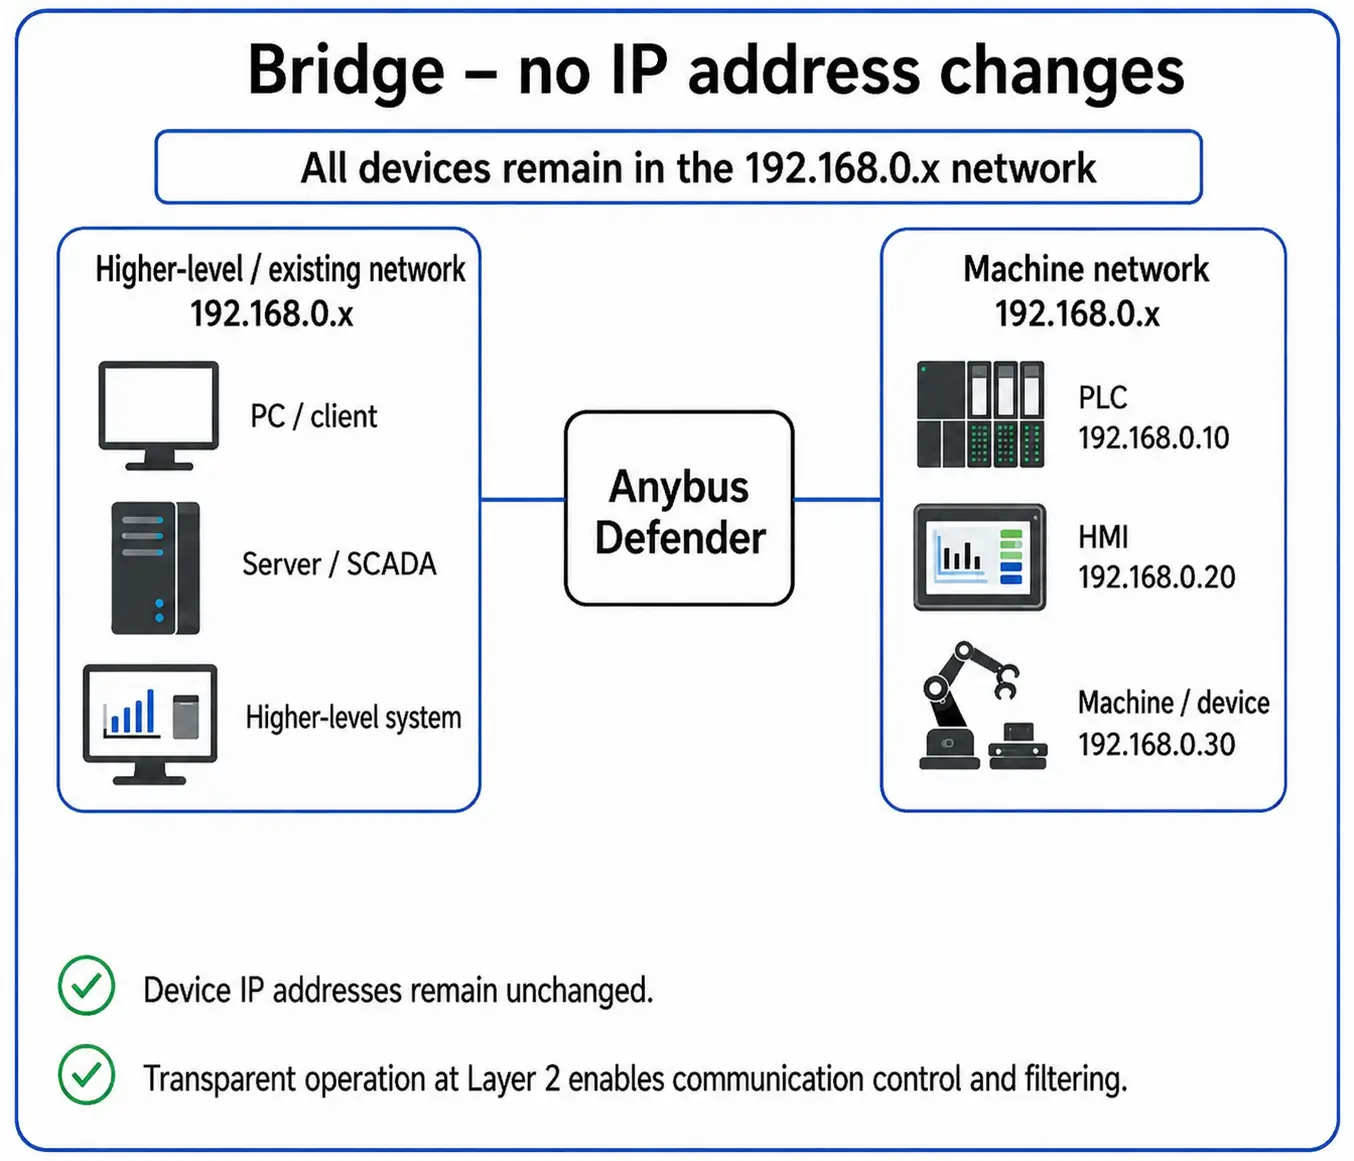
- Puede añadirse a una red existente – en una configuración bridge controla la comunicación sin cambiar las direcciones IP de PLC, HMI y otros dispositivos.
- Proporciona una visión general de los dispositivos conectados – la función Asset Discovery & Inventory ayuda a identificar los dispositivos de la red OT.
- Simplifica la configuración y el diagnóstico – la configuración se realiza mediante una interfaz web con asistentes, herramientas de diagnóstico y la posibilidad de crear reglas directamente a partir de los registros del firewall.
- Puede adaptarse al nivel de protección necesario – están disponibles las variantes NAT/FW, DPI/FW y PRO/FW con el mismo hardware, pero con diferentes funciones.
Variantes de Anybus Defender 4002
Anybus Defender 4002 está disponible en tres variantes con el mismo hardware, pero con diferentes conjuntos de funciones de seguridad y red:
- NAT/FW – protección básica para separar redes, controlar la comunicación y traducir direcciones IP,
- DPI/FW – todas las funciones de NAT/FW + inspección de la comunicación industrial, IPS, protección de dispositivos vulnerables sin necesidad de actualizarlos y VPN,
- PRO/FW – todas las funciones de DPI/FW + enrutamiento avanzado, gestión del tráfico de red y alta disponibilidad.
Comparación de las variantes Anybus Defender
| Función / qué resuelve | NAT/FW Protección básica y separación de redes |
DPI/FW Protección avanzada de la red industrial |
PRO/FW Funciones de red avanzadas y alta disponibilidad |
|---|---|---|---|
| Conexión de redes con direcciones IP diferentes o idénticas (NAT 1:1, 1:∞) | ✔ | ✔ | ✔ |
| Firewall con seguimiento del estado de las conexiones (Stateful Firewall) | ✔ | ✔ | ✔ |
| Protección de la red sin cambiar las direcciones IP (Transparent / Bridge Mode) | ✔ | ✔ | ✔ |
| Gestión de certificados de seguridad (Certificate Management) | ✔ | ✔ | ✔ |
| Gestión centralizada de varios Defender (Anybus Cybersecurity Console) | ✔ | ✔ | ✔ |
| Detección e inventario automáticos de dispositivos de red (Asset Discovery & Inventory) | ✔ | ✔ | ✔ |
| Notificaciones de eventos por correo electrónico, Syslog, Telegram y Pushover | ✔ | ✔ | ✔ |
| Acceso remoto seguro de usuarios mediante VPN (Remote Client VPN) | — | ✔ | ✔ |
| Autenticación de usuarios mediante cuentas corporativas (RADIUS, LDAP / Active Directory) | — | ✔ | ✔ |
| Inspección de la comunicación industrial y creación más sencilla de reglas (DPI para EtherNet/IP CIP, Siemens TCP/IP y Modbus) | — | ✔ | ✔ |
| Protección de dispositivos vulnerables y antiguos frente a ataques conocidos sin necesidad de actualizarlos (IPS / Virtual Patching – Snort, Suricata) | — | ✔ | ✔ |
| Conexión de redes mediante túneles VPN seguros (WireGuard, OpenSSL, IPsec) | — | ✔ | ✔ |
| Asignación automática de direcciones IP y reenvío de solicitudes DHCP (DHCP Server / Forwarding) | — | ✔ | ✔ |
| Activación y desactivación de reglas según la hora (Rules / Policy Scheduler) | — | ✔ | ✔ |
| Página de inicio de sesión para permitir el acceso a la red (Captive Portal) | — | — | ✔ |
| Enrutamiento automático avanzado entre redes (RIP, BGP) | — | — | ✔ |
| Varias conexiones de red o a Internet y distribución del tráfico entre ellas (Load Balancing, Multi-WAN) | — | — | ✔ |
| Gestión de la prioridad y el ancho de banda del tráfico de red (Traffic Shaping) | — | — | ✔ |
| Firewall de respaldo para reducir las interrupciones en caso de fallo (High Availability Redundancy) | — | — | ✔ |
Anybus Defender 4002 NAT/FW
La variante NAT/FW está diseñada para separar máquinas y segmentos de red, limitar el acceso y resolver conflictos de direcciones IP.
Incluye firewall con inspección de estado, NAT, funcionamiento en bridge, gestión de certificados, Asset Discovery & Inventory y compatibilidad con la gestión centralizada. Es adecuada para aplicaciones en las que es necesario definir con precisión qué dispositivos y servicios pueden comunicarse entre las distintas redes.
Entre los usos habituales se encuentran la protección de una máquina independiente, la separación entre la red de producción y la red empresarial o la conexión de varias máquinas idénticas con la misma configuración interna de direcciones IP.
Anybus Defender 4002 DPI/FW
La variante DPI/FW incluye todas las funciones de NAT/FW y las amplía con la inspección detallada de los protocolos industriales EtherNet/IP CIP, Siemens TCP/IP y Modbus. De este modo, el firewall no solo evalúa direcciones IP y puertos, sino que también puede inspeccionar la propia comunicación industrial.
El analizador de tráfico integrado con función de aprendizaje automático ayuda a identificar la comunicación industrial utilizada y simplifica la creación de reglas. Los sistemas IPS Snort y Suricata permiten detectar amenazas conocidas y proteger, por ejemplo, PLC, HMI antiguos y otros dispositivos vulnerables sin necesidad de instalar directamente una corrección en el dispositivo (Virtual Patching).
DPI/FW también admite acceso VPN remoto, túneles VPN seguros mediante WireGuard, OpenSSL e IPsec, autenticación de usuarios mediante RADIUS y LDAP / Active Directory, servidor DHCP y reenvío de solicitudes DHCP, así como programación horaria de reglas.
La variante DPI/FW es adecuada cuando la separación de redes y el filtrado estándar de la comunicación no son suficientes y se necesita además una inspección más detallada del tráfico industrial, protección de dispositivos vulnerables o acceso remoto seguro.
Anybus Defender 4002 PRO/FW
La variante PRO/FW incluye todas las funciones de DPI/FW y las amplía con enrutamiento avanzado, gestión del tráfico de red y alta disponibilidad.
Admite los protocolos de enrutamiento RIPv1, RIPv2 y BGPv4, Load Balancing, Multi-WAN y Traffic Shaping. Esto permite gestionar las rutas de datos, el uso de varias conexiones de red, el ancho de banda y la prioridad del tráfico de red.
La variante PRO/FW también incluye Captive Portal, que permite exigir el inicio de sesión del usuario antes de conceder acceso a la red protegida.
Se pueden configurar dos dispositivos en modo de alta disponibilidad. Si falla la unidad activa, el Defender de respaldo puede asumir su función, reduciendo así el riesgo de interrupción de la conexión de red.
La variante PRO/FW es adecuada para redes de producción importantes, conexiones entre ubicaciones remotas y aplicaciones con mayores requisitos de disponibilidad, enrutamiento y gestión del tráfico de red.
¿No sabe qué Defender elegir?
Descríbanos su red y qué necesita proteger. Le recomendaremos el modelo y la variante adecuados.
Consultar la selección de Defender
Conexión y protección de la comunicación de red
Anybus Defender 4002 se instala entre la red protegida de la máquina y una red de producción, empresarial u otra red de nivel superior. Está equipado con un puerto WAN Gigabit y un puerto LAN Gigabit. Toda la comunicación entre ambos lados pasa a través del firewall, que la evalúa según las reglas configuradas.
El firewall aplica el principio “lo que no está permitido está bloqueado”. De este modo, por ejemplo, se puede permitir que un PLC se comunique únicamente con un ordenador de servicio concreto, un sistema SCADA o un servidor de recopilación de datos y bloquear todas las demás conexiones.
Dos formas de conexión
Bridge – sin cambiar las direcciones IP
En una configuración bridge, el Defender puede insertarse en una red existente sin cambiar las direcciones IP de los dispositivos conectados. Los PLC, HMI, robots o accionamientos mantienen su configuración original, pero su comunicación con la red de nivel superior pasa a través del firewall.
Esta configuración es especialmente adecuada para añadir seguridad a una máquina o línea de producción que ya está en funcionamiento.
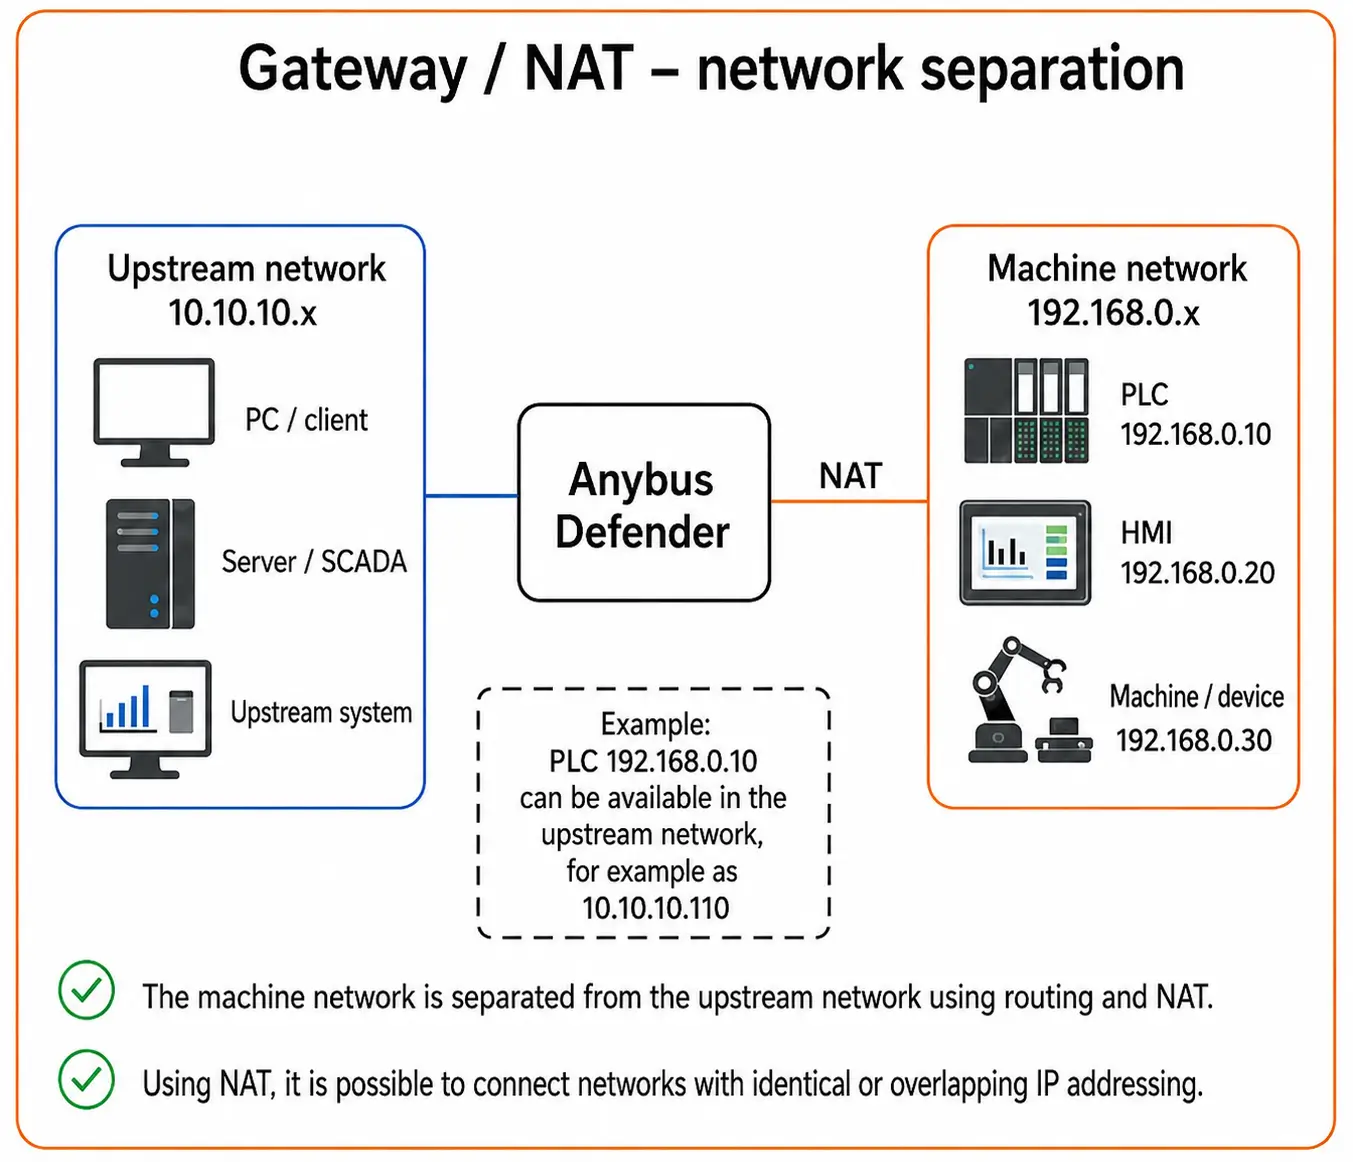
Gateway – separación de redes y uso de NAT
En una configuración gateway, el Defender funciona como router entre la red de la máquina y la red de nivel superior. Ambos lados pueden utilizar rangos de direcciones IP diferentes y la comunicación entre ellos se controla mediante enrutamiento, NAT y reglas del firewall.
NAT, o Network Address Translation, permite mantener las direcciones originales dentro de la máquina y comunicarse con los dispositivos desde la red de nivel superior mediante direcciones traducidas. Esto resulta especialmente útil al conectar varias máquinas idénticas con la misma configuración interna de direcciones IP.
 |
 |
Segmentación de red mediante VLAN
La compatibilidad con VLAN permite dividir la comunicación en varias redes lógicamente separadas incluso utilizando solo dos puertos Ethernet físicos. De este modo, las distintas máquinas, tecnologías o grupos de dispositivos pueden tener sus propias reglas de red y comunicarse entre sí únicamente dentro del alcance permitido.
Visibilidad de los dispositivos de la red OT
La función Asset Discovery & Inventory detecta los dispositivos de la red conectada y, según la información disponible, puede identificar por ejemplo su fabricante, tipo de dispositivo, versión de software, nivel de actualización o número de serie.
Esto ayuda a obtener una visión general de los dispositivos conectados y a detectar elementos desconocidos o inesperados en la red. Esta función está incluida en todas las variantes del Defender 4002.
Interfaz web y diagnóstico
La configuración se realiza directamente desde un navegador mediante la interfaz web integrada. Hay asistentes disponibles para los escenarios de conexión habituales y para configurar las funciones de red y seguridad.
Las reglas del firewall también pueden crearse directamente a partir de la comunicación registrada en el log. También se incluyen herramientas de diagnóstico, gestión de certificados y registros del sistema. El dispositivo admite además notificaciones mediante correo electrónico, Syslog, Telegram Messenger y Pushover.
Para la integración con sistemas de nivel superior está disponible una REST API. Varios dispositivos pueden gestionarse opcionalmente mediante la Anybus Cybersecurity Console centralizada.
Documentación online
Para configurar y utilizar las funciones de Anybus Defender está disponible la documentación online del fabricante. Incluye información sobre instalación, configuración del firewall, NAT, DPI, VPN, enrutamiento y otras funciones según el modelo y la variante concretos.
Especificaciones técnicas
Interfaces de red y conexión
- WAN: 1× RJ45, Gigabit Ethernet
- LAN: 1× RJ45, Gigabit Ethernet
- VLAN: sí, compatibilidad con varios segmentos de red separados lógicamente
- Bridge: integración transparente en una red existente sin cambiar las direcciones IP de los dispositivos conectados
- Gateway: separación de redes mediante enrutamiento, NAT y reglas de firewall
- Protocolos de red compatibles: IPv4 e IPv6
NAT y traducción de direcciones IP
- Configuración NAT: traducción de una o varias direcciones IP y de subredes completas
- NAT 1:1: traducción de una dirección IP entre la red protegida y la red de nivel superior
- NAT 1:∞: traducción de una dirección para la comunicación con varios dispositivos
- Filtrado transparente: filtrado de la comunicación en la capa 2 de la red en configuración bridge
Firewall y filtrado de la comunicación
- Tipo de firewall: firewall con inspección de estado
- Regla de seguridad predeterminada: la comunicación está bloqueada hasta que se permita explícitamente
- Dirección del filtrado: comunicación entrante y saliente
- Reglas del firewall: reglas asignadas a interfaces concretas o reglas comunes aplicables a varias interfaces
- Creación de reglas: posibilidad de crear una regla directamente a partir de la comunicación registrada en los logs del firewall
- Lista blanca de aplicaciones y URL: sí
Detección de dispositivos en la red
- Función: Asset Discovery & Inventory
- Objetivo: detección e identificación de dispositivos conectados a la red OT
- Datos detectados: según disponibilidad, fabricante, tipo de dispositivo, versión de software, nivel de actualización y número de serie
- Resultado: resumen de los dispositivos detectados, incluida una valoración de la precisión de la identificación
- Disponibilidad: NAT/FW, DPI/FW y PRO/FW
Configuración y administración
- Configuración: interfaz web integrada accesible desde un navegador
- Asistentes de configuración: sí, para los métodos habituales de conexión y configuración
- Diagnóstico: logs del firewall, diagnóstico de la comunicación de red y herramientas para el análisis del tráfico
- Administración avanzada: línea de comandos mediante SSH o consola local
- REST API: sí, para la integración con sistemas de nivel superior
- Administración centralizada: opcional mediante Anybus Cybersecurity Console
- Gestión de certificados: sí
Monitorización y notificaciones
- Notificaciones: correo electrónico, Syslog, Telegram Messenger y Pushover
- Monitorización: supervisión de ARP y del uso del ancho de banda mediante API
- NetFlow: integración opcional
Funciones de la variante NAT/FW
- Firewall con inspección de estado: sí
- NAT: sí
- Funcionamiento bridge transparente: sí
- Asset Discovery & Inventory: sí
- Gestión de certificados: sí
- Administración centralizada: compatibilidad con la Anybus Cybersecurity Console opcional
Funciones ampliadas de las variantes DPI/FW y PRO/FW
- Deep Packet Inspection (DPI): inspección detallada de los protocolos industriales compatibles
- Protocolos DPI compatibles: EtherNet/IP CIP, Siemens TCP/IP y Modbus
- Aprendizaje automático de la comunicación: análisis del tráfico industrial para facilitar la creación de reglas
- IPS: Snort y Suricata
- Virtual Patching: protección de los dispositivos frente a métodos conocidos de explotación de vulnerabilidades
- VPN: WireGuard, OpenSSL e IPsec
- Conexión VPN de cliente remoto: sí
- Autenticación de usuarios: RADIUS y LDAP/Active Directory
- DHCP: servidor DHCP y reenvío de solicitudes DHCP
- Programación horaria de reglas: según fecha, hora y periodo de validez
Funciones ampliadas de la variante PRO/FW
- Protocolos de enrutamiento: RIPv1, RIPv2 y BGPv4
- Load Balancing: sí
- Multi-WAN: sí
- Traffic Shaping: gestión y priorización del tráfico de red
- Captive Portal: página de inicio de sesión antes de permitir el acceso a la red
- Alta disponibilidad: configuración redundante de dos dispositivos en modo active-standby
Alimentación
- Tensión de alimentación: 24 VDC
- Consumo máximo de corriente: 840 mA a 24 VDC
- Consumo máximo de potencia: 20 W
Datos mecánicos y de funcionamiento
- Dimensiones (Al × An × P): 114,5 × 64,5 × 118,2 mm
- Peso: 680 g
- Material de la carcasa: metal
- Refrigeración: pasiva, sin ventilador
- Grado de protección: IP20
- Temperatura de funcionamiento: de 0 a +50 °C con la CPU a plena carga, hasta +60 °C con una carga habitual
- Humedad relativa: 0–85 %, sin condensación
- Montaje: carril DIN según EN 50022
Certificaciones y conformidad
- Certificaciones y conformidad: CE, RoHS, WEEE, EMC, RCM y UKCA
Preguntas frecuentes (FAQ) – Anybus Defender 4002
Uso y conexión
¿Qué es Anybus Defender 4002 y para qué se utiliza?
Anybus Defender 4002 es un firewall industrial y un router de seguridad para separar y proteger máquinas, líneas de producción y otras partes de la red OT. Se utiliza para controlar la comunicación entre redes, segmentar la red OT, resolver conflictos de direcciones IP y limitar la propagación de incidentes de seguridad.
¿Cómo separar y proteger una máquina o línea de producción del resto de la red?
Una máquina o línea de producción puede separarse del resto de la red mediante un firewall industrial que controle y limite la comunicación entre las distintas partes de la red. Anybus Defender 4002 ofrece para ello un firewall con inspección de estado, NAT, VLAN y funcionamiento en bridge o gateway. Según la variante elegida, también puede inspeccionar protocolos industriales, proteger dispositivos vulnerables o proporcionar conexión VPN.
¿Cómo instalar un firewall en una red existente sin cambiar las direcciones IP de los dispositivos?
Anybus Defender 4002 puede utilizarse en una configuración bridge, en la que no es necesario cambiar las direcciones IP de los PLC, HMI y otros dispositivos. En una configuración gateway, Anybus Defender 4002 separa dos redes y permite utilizar enrutamiento, NAT y reglas de firewall.
Al utilizar Anybus Defender 4002 en una configuración bridge dentro de una red PROFINET, también es necesario garantizar correctamente el paso de la comunicación DCP.
¿Cómo conectar varias máquinas idénticas con las mismas direcciones IP a una sola red?
Anybus Defender 4002 permite mantener mediante NAT las direcciones IP originales dentro de cada máquina y comunicarse con los dispositivos desde la red de nivel superior mediante direcciones traducidas. Para este tipo de aplicación suele ser suficiente la variante Anybus Defender 4002 NAT/FW.
¿Cómo dividir una red OT en segmentos de red separados?
Anybus Defender 4002 admite VLAN, con las que se pueden crear segmentos de red separados lógicamente y controlar la comunicación entre ellos mediante reglas de firewall propias.
¿Cómo proteger el acceso remoto a un PLC o HMI?
Anybus Defender 4002 en las variantes DPI/FW y PRO/FW admite conexiones VPN seguras. Mediante reglas de firewall se puede definir a qué PLC, HMI, servicios u otros dispositivos puede acceder un usuario remoto.
¿Cómo combinar el acceso remoto mediante Ewon con un firewall industrial?
Ewon Cosy o Ewon Flexy pueden utilizarse junto con Anybus Defender 4002. Ewon puede proporcionar el acceso remoto a la máquina, mientras que Anybus Defender 4002 controla y protege la comunicación entre las distintas partes de la red.
Selección de la variante según el tipo de aplicación
¿Qué firewall industrial elegir para NAT, DPI o funciones de red avanzadas?
Anybus Defender 4002 está disponible en tres variantes. NAT/FW ofrece firewall con inspección de estado, NAT y separación de redes. Anybus Defender 4002 DPI/FW añade inspección de protocolos industriales, IPS, Virtual Patching, VPN y otras funciones de seguridad. La variante PRO/FW añade además enrutamiento avanzado, gestión del tráfico de red y alta disponibilidad.
¿Cómo inspeccionar la comunicación industrial con más detalle que solo por direcciones IP y puertos?
Anybus Defender 4002 en las variantes DPI/FW y PRO/FW admite Deep Packet Inspection para los protocolos industriales EtherNet/IP CIP, Siemens TCP/IP y Modbus. El analizador de tráfico integrado con aprendizaje automático ayuda a identificar la comunicación utilizada y facilita la creación de las reglas de seguridad correspondientes.
¿Cómo proteger PLC o HMI antiguos que ya no se pueden actualizar?
Anybus Defender 4002 en las variantes DPI/FW y PRO/FW incluye los sistemas IPS Snort y Suricata y admite Virtual Patching. De este modo, el firewall puede ayudar a bloquear métodos conocidos de explotación de vulnerabilidades antes de que alcancen el PLC o HMI protegido.
¿Cómo permitir que un técnico de servicio acceda a una máquina solo durante un periodo limitado?
Anybus Defender 4002 en las variantes DPI/FW y PRO/FW permite programar reglas según fecha, hora o duración. De este modo, el acceso a la máquina puede permitirse únicamente durante la intervención de servicio planificada.
¿Cómo conectar de forma segura dos redes de producción remotas?
Anybus Defender 4002 en las variantes DPI/FW y PRO/FW admite VPN y puede utilizarse para crear una conexión cifrada entre redes de producción u OT remotas.
¿Cómo crear una VPN propia para el servicio remoto de máquinas?
Anybus Defender 4002 en las variantes DPI/FW y PRO/FW puede utilizarse como servidor VPN para servicio remoto. Mediante reglas de firewall, el acceso puede limitarse posteriormente solo a los dispositivos y servicios necesarios.
¿Cuándo se necesita un firewall industrial con enrutamiento avanzado y alta disponibilidad?
Anybus Defender 4002 PRO/FW está diseñado para aplicaciones en las que, además de las funciones de DPI/FW, también se necesitan los protocolos de enrutamiento RIPv1, RIPv2 y BGPv4, Load Balancing, Multi-WAN, Traffic Shaping, Captive Portal o alta disponibilidad.
Firewall y visibilidad de la red
¿Cómo limitar la comunicación de una máquina únicamente a los dispositivos y servicios permitidos?
Anybus Defender 4002 utiliza un firewall con inspección de estado y el principio «lo que no está permitido está bloqueado». La comunicación entrante y saliente se bloquea si no está permitida explícitamente por una regla configurada. Las reglas también pueden crearse directamente a partir de la comunicación registrada en los logs del firewall.
¿Cómo saber qué dispositivos están conectados a la red OT?
Anybus Defender 4002 incluye la función Asset Discovery & Inventory, que detecta e identifica dispositivos en la red OT. Según los datos disponibles, puede identificar, por ejemplo, el fabricante, el tipo de dispositivo, la versión de software, el nivel de actualización o el número de serie. Esta función está disponible en las tres variantes de Anybus Defender 4002.
Configuración y licencias
¿Cómo se configura el firewall industrial?
Anybus Defender 4002 se configura mediante la interfaz web integrada directamente desde un navegador, por lo que no es necesario instalar un programa de configuración independiente. Están disponibles asistentes de configuración, logs del firewall y herramientas de diagnóstico.
¿Cómo administrar de forma centralizada varios firewalls industriales?
Varios dispositivos Anybus Defender pueden administrarse opcionalmente mediante la plataforma central Anybus Cybersecurity Console. Anybus Defender 4002 también admite esta opción.
¿La licencia del firewall industrial tiene una duración limitada?
Anybus Defender 4002 está disponible en las variantes NAT/FW, DPI/FW y PRO/FW. Las tres variantes incluyen una licencia permanente.
Highlighted items are mandatory.