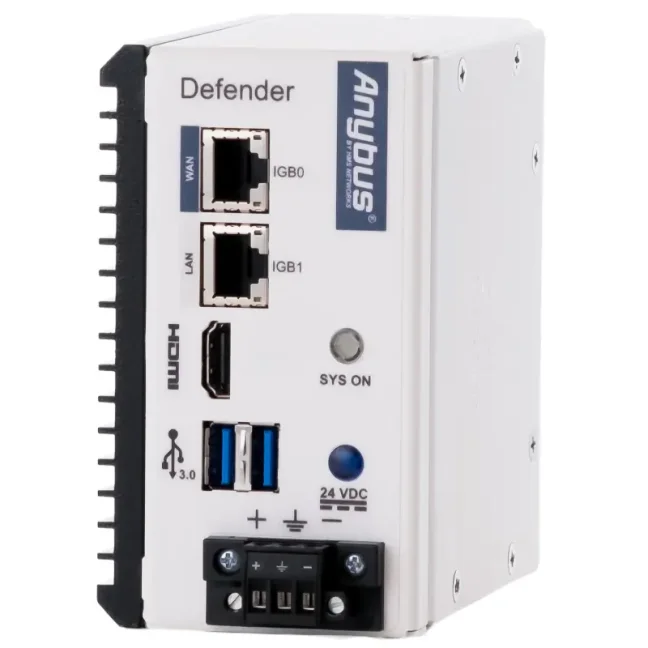
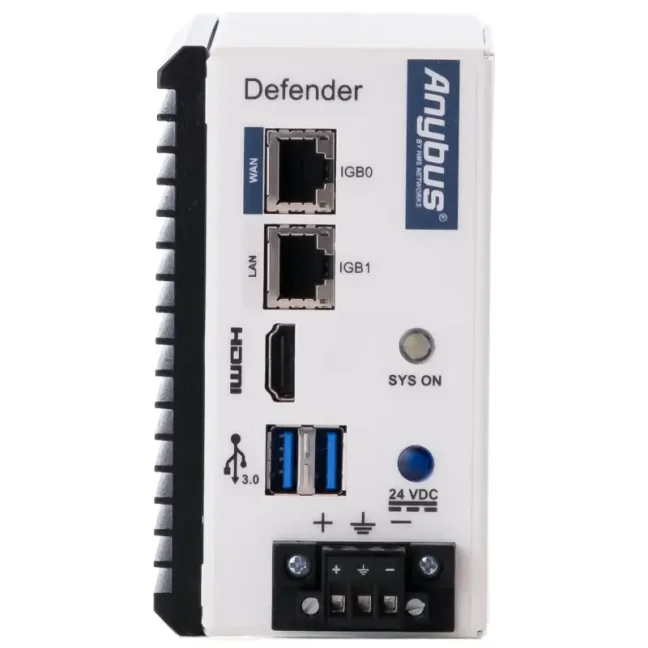


Anybus Defender 4002 - License type: NAT/FW

Industrielle Firewall zur Trennung und Absicherung von Maschinen, Produktionslinien und anderen Bereichen des OT-Netzwerks. Sie bietet 1× WAN, 1× LAN, Gigabit-Ethernet, VLAN-Unterstützung, Bridge- und Gateway-Betrieb sowie die Konfiguration über eine Weboberfläche. Erhältlich in 3 Varianten: NAT/FW für Netzwerksegmentierung und IP-Adressübersetzung; DPI/FW mit Kontrolle industrieller Protokolle und virtuellem Schutz vor bekannten Schwachstellen; PRO/FW mit erweiterten Funktionen für VPN, Routing und Hochverfügbarkeit. More
Code: ABD4002-NATFW
Anybus Defender 4002
Der Anybus Defender 4002 ist eine industrielle Firewall zur Trennung und Absicherung von Maschinen, Produktionslinien und anderen Bereichen des OT-Netzwerks. Er hilft dabei, unerwünschte Kommunikation einzuschränken, IP-Adresskonflikte zu lösen und angeschlossene Geräte bei der Kommunikation mit einem übergeordneten Produktions- oder Unternehmensnetzwerk zu schützen. Je nach gewählter Variante bietet er außerdem die Kontrolle industrieller Protokolle, den Schutz anfälliger Geräte ohne notwendige Aktualisierung, VPN sowie erweiterte Netzwerkfunktionen.
Warum Anybus Defender 4002?
- Reduziert das Risiko von Produktionsausfällen – durch die Trennung von Maschinen und Produktionsnetzwerken wird die Ausbreitung von Problemen und Cyberbedrohungen auf andere Bereiche des Betriebs begrenzt.
- Erlaubt nur die benötigte Kommunikation – die Stateful Firewall steuert die Kommunikation anhand der konfigurierten Regeln und blockiert nicht erlaubte Verbindungen.
- Erleichtert den Anschluss identischer Maschinen – mithilfe von NAT können mehrere Maschinen mit identischen internen IP-Adressen angebunden werden, ohne deren Konfiguration zu ändern.
- Kann in ein bestehendes Netzwerk integriert werden – in einer Bridge-Konfiguration kontrolliert der Defender die Kommunikation, ohne die IP-Adressen von PLCs, HMIs und anderen Geräten zu ändern.
- Bietet einen Überblick über angeschlossene Geräte – die Funktion Asset Discovery & Inventory hilft bei der Identifikation von Geräten im OT-Netzwerk.
- Vereinfacht Konfiguration und Diagnose – die Konfiguration erfolgt über eine Weboberfläche mit Assistenten, Diagnosewerkzeugen und der Möglichkeit, Regeln direkt aus den Firewall-Logs zu erstellen.
- Kann an das benötigte Schutzniveau angepasst werden – die Varianten NAT/FW, DPI/FW und PRO/FW verwenden dieselbe Hardware, bieten jedoch unterschiedliche Funktionsumfänge.
Varianten des Anybus Defender 4002
Der Anybus Defender 4002 ist in drei Varianten mit derselben Hardware, aber unterschiedlichem Umfang an Sicherheits- und Netzwerkfunktionen erhältlich:
- NAT/FW – grundlegender Schutz zur Netzwerktrennung, Steuerung der Kommunikation und IP-Adressübersetzung,
- DPI/FW – alle Funktionen von NAT/FW + Kontrolle der industriellen Kommunikation, IPS, Schutz anfälliger Geräte ohne notwendige Aktualisierung und VPN,
- PRO/FW – alle Funktionen von DPI/FW + erweitertes Routing, Netzwerkverkehrssteuerung und Hochverfügbarkeit.
Vergleich der Anybus Defender Varianten
| Funktion / Anwendungszweck | NAT/FW Grundschutz und Netzwerktrennung |
DPI/FW Erweiterter Schutz industrieller Netzwerke |
PRO/FW Erweiterte Netzwerkfunktionen und Hochverfügbarkeit |
|---|---|---|---|
| Verbindung von Netzwerken mit unterschiedlichen oder identischen IP-Adressen (NAT 1:1, 1:∞) | ✔ | ✔ | ✔ |
| Firewall mit Zustandsüberwachung bestehender Verbindungen (Stateful Firewall) | ✔ | ✔ | ✔ |
| Netzwerkschutz ohne Änderung der IP-Adressen (Transparent / Bridge Mode) | ✔ | ✔ | ✔ |
| Verwaltung von Sicherheitszertifikaten (Certificate Management) | ✔ | ✔ | ✔ |
| Zentrale Verwaltung mehrerer Defender (Anybus Cybersecurity Console) | ✔ | ✔ | ✔ |
| Automatische Erkennung und Inventarisierung von Netzwerkgeräten (Asset Discovery & Inventory) | ✔ | ✔ | ✔ |
| Ereignisbenachrichtigungen per E-Mail, Syslog, Telegram und Pushover | ✔ | ✔ | ✔ |
| Sicherer Fernzugriff für Benutzer über VPN (Remote Client VPN) | — | ✔ | ✔ |
| Benutzerauthentifizierung über Unternehmenskonten (RADIUS, LDAP / Active Directory) | — | ✔ | ✔ |
| Kontrolle industrieller Kommunikation und einfachere Regelerstellung (DPI für EtherNet/IP CIP, Siemens TCP/IP und Modbus) | — | ✔ | ✔ |
| Schutz anfälliger und älterer Geräte vor bekannten Angriffen ohne notwendige Geräteaktualisierung (IPS / Virtual Patching – Snort, Suricata) | — | ✔ | ✔ |
| Verbindung von Netzwerken über sichere VPN-Tunnel (WireGuard, OpenSSL, IPsec) | — | ✔ | ✔ |
| Automatische Vergabe von IP-Adressen und Weiterleitung von DHCP-Anfragen (DHCP Server / Forwarding) | — | ✔ | ✔ |
| Zeitgesteuertes Aktivieren und Deaktivieren von Regeln (Rules / Policy Scheduler) | — | ✔ | ✔ |
| Anmeldeseite zur Freigabe des Netzwerkzugriffs (Captive Portal) | — | — | ✔ |
| Erweitertes automatisches Routing zwischen Netzwerken (RIP, BGP) | — | — | ✔ |
| Mehrere Netzwerk- oder Internetverbindungen und Verteilung des Datenverkehrs zwischen ihnen (Load Balancing, Multi-WAN) | — | — | ✔ |
| Steuerung von Priorität und Bandbreite des Netzwerkverkehrs (Traffic Shaping) | — | — | ✔ |
| Backup-Firewall zur Reduzierung von Ausfallzeiten bei einer Störung (High Availability Redundancy) | — | — | ✔ |
Anybus Defender 4002 NAT/FW
Die Variante NAT/FW ist für die Trennung von Maschinen und Netzwerksegmenten, die Einschränkung des Zugriffs und die Lösung von IP-Adresskonflikten vorgesehen.
Sie umfasst eine Stateful Firewall, NAT, Bridge-Betrieb, Zertifikatsverwaltung, Asset Discovery & Inventory sowie Unterstützung für die zentrale Verwaltung. Sie eignet sich für Anwendungen, bei denen genau festgelegt werden muss, welche Geräte und Dienste zwischen einzelnen Netzwerken kommunizieren dürfen.
Typische Anwendungen sind die Absicherung einer einzelnen Maschine, die Trennung von Produktions- und Unternehmensnetzwerk oder der Anschluss mehrerer identischer Maschinen mit gleicher interner IP-Adressierung.
Anybus Defender 4002 DPI/FW
Die Variante DPI/FW enthält alle Funktionen von NAT/FW und erweitert diese um die detaillierte Kontrolle der industriellen Protokolle EtherNet/IP CIP, Siemens TCP/IP und Modbus. Die Firewall bewertet damit nicht nur IP-Adressen und Ports, sondern kann auch die industrielle Kommunikation selbst kontrollieren.
Der integrierte Datenverkehrsanalysator mit automatischer Lernfunktion hilft dabei, die verwendete industrielle Kommunikation zu erkennen und die Erstellung von Regeln zu vereinfachen. Die IPS-Systeme Snort und Suricata können bekannte Bedrohungen erkennen und beispielsweise ältere PLCs, HMIs und andere anfällige Geräte schützen, ohne dass ein Patch direkt auf dem Gerät installiert werden muss (Virtual Patching).
DPI/FW unterstützt außerdem Remote-VPN-Zugriff, sichere VPN-Tunnel über WireGuard, OpenSSL und IPsec, Benutzerauthentifizierung über RADIUS und LDAP / Active Directory, DHCP-Server und Weiterleitung von DHCP-Anfragen sowie zeitgesteuerte Regeln.
Die Variante DPI/FW eignet sich für Anwendungen, bei denen Netzwerktrennung und normale Kommunikationsfilterung allein nicht ausreichen und zusätzlich eine detailliertere Kontrolle des industriellen Datenverkehrs, der Schutz anfälliger Geräte oder ein sicherer Fernzugriff erforderlich sind.
Anybus Defender 4002 PRO/FW
Die Variante PRO/FW enthält alle Funktionen von DPI/FW und erweitert diese um erweitertes Routing, Netzwerkverkehrssteuerung und Hochverfügbarkeit.
Sie unterstützt die Routing-Protokolle RIPv1, RIPv2 und BGPv4, Load Balancing, Multi-WAN und Traffic Shaping. Dadurch lassen sich Datenwege, die Nutzung mehrerer Netzwerkverbindungen, Bandbreite und Priorität des Netzwerkverkehrs steuern.
Zur Variante PRO/FW gehört außerdem ein Captive Portal, mit dem eine Benutzeranmeldung verlangt werden kann, bevor der Zugriff auf das geschützte Netzwerk freigegeben wird.
Zwei Geräte können im Hochverfügbarkeitsbetrieb eingesetzt werden. Fällt die aktive Einheit aus, kann der Backup-Defender ihre Funktion übernehmen und so das Risiko einer Unterbrechung der Netzwerkverbindung reduzieren.
Die Variante PRO/FW eignet sich für wichtige Produktionsnetzwerke, die Verbindung entfernter Standorte und Anwendungen mit höheren Anforderungen an Verfügbarkeit, Routing und Netzwerkverkehrssteuerung.
Sie wissen nicht, welcher Defender der richtige ist?
Beschreiben Sie uns Ihr Netzwerk und was Sie absichern möchten. Wir empfehlen Ihnen das passende Modell und die passende Variante.
Netzwerkanbindung und Schutz der Netzwerkkommunikation
Der Anybus Defender 4002 wird zwischen dem geschützten Maschinennetzwerk und einem übergeordneten Produktions-, Unternehmens- oder anderen Netzwerk installiert. Er verfügt über einen Gigabit-WAN-Port und einen Gigabit-LAN-Port. Die gesamte Kommunikation zwischen beiden Seiten läuft über die Firewall, die sie anhand der konfigurierten Regeln bewertet.
Die Firewall arbeitet nach dem Prinzip „Was nicht erlaubt ist, ist verboten“. So kann beispielsweise die Kommunikation eines PLC nur mit einem bestimmten Service-PC, SCADA-System oder Datenerfassungsserver zugelassen und alle anderen Verbindungen blockiert werden.
Zwei Anschlussmöglichkeiten
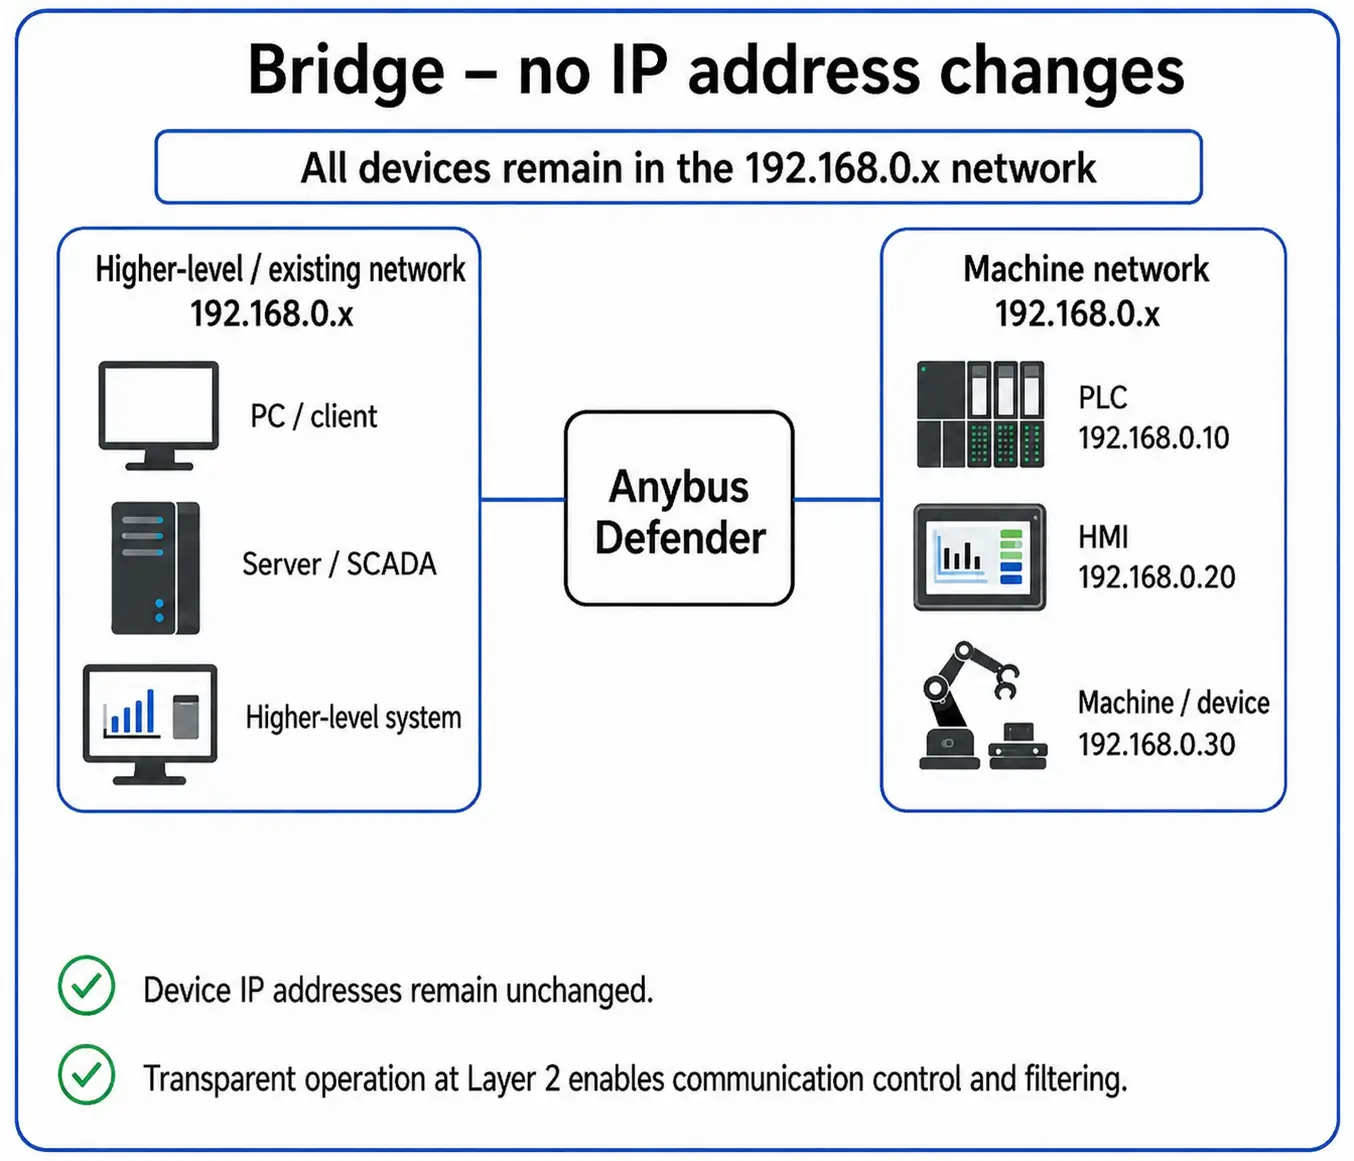
Bridge – ohne Änderung der IP-Adressen
In einer Bridge-Konfiguration kann der Defender in ein bestehendes Netzwerk integriert werden, ohne die IP-Adressen der angeschlossenen Geräte zu ändern. PLCs, HMIs, Roboter oder Antriebe behalten ihre ursprüngliche Konfiguration, während ihre Kommunikation mit dem übergeordneten Netzwerk über die Firewall läuft.
Diese Konfiguration eignet sich besonders für die nachträgliche Absicherung einer bereits betriebenen Maschine oder Produktionslinie.
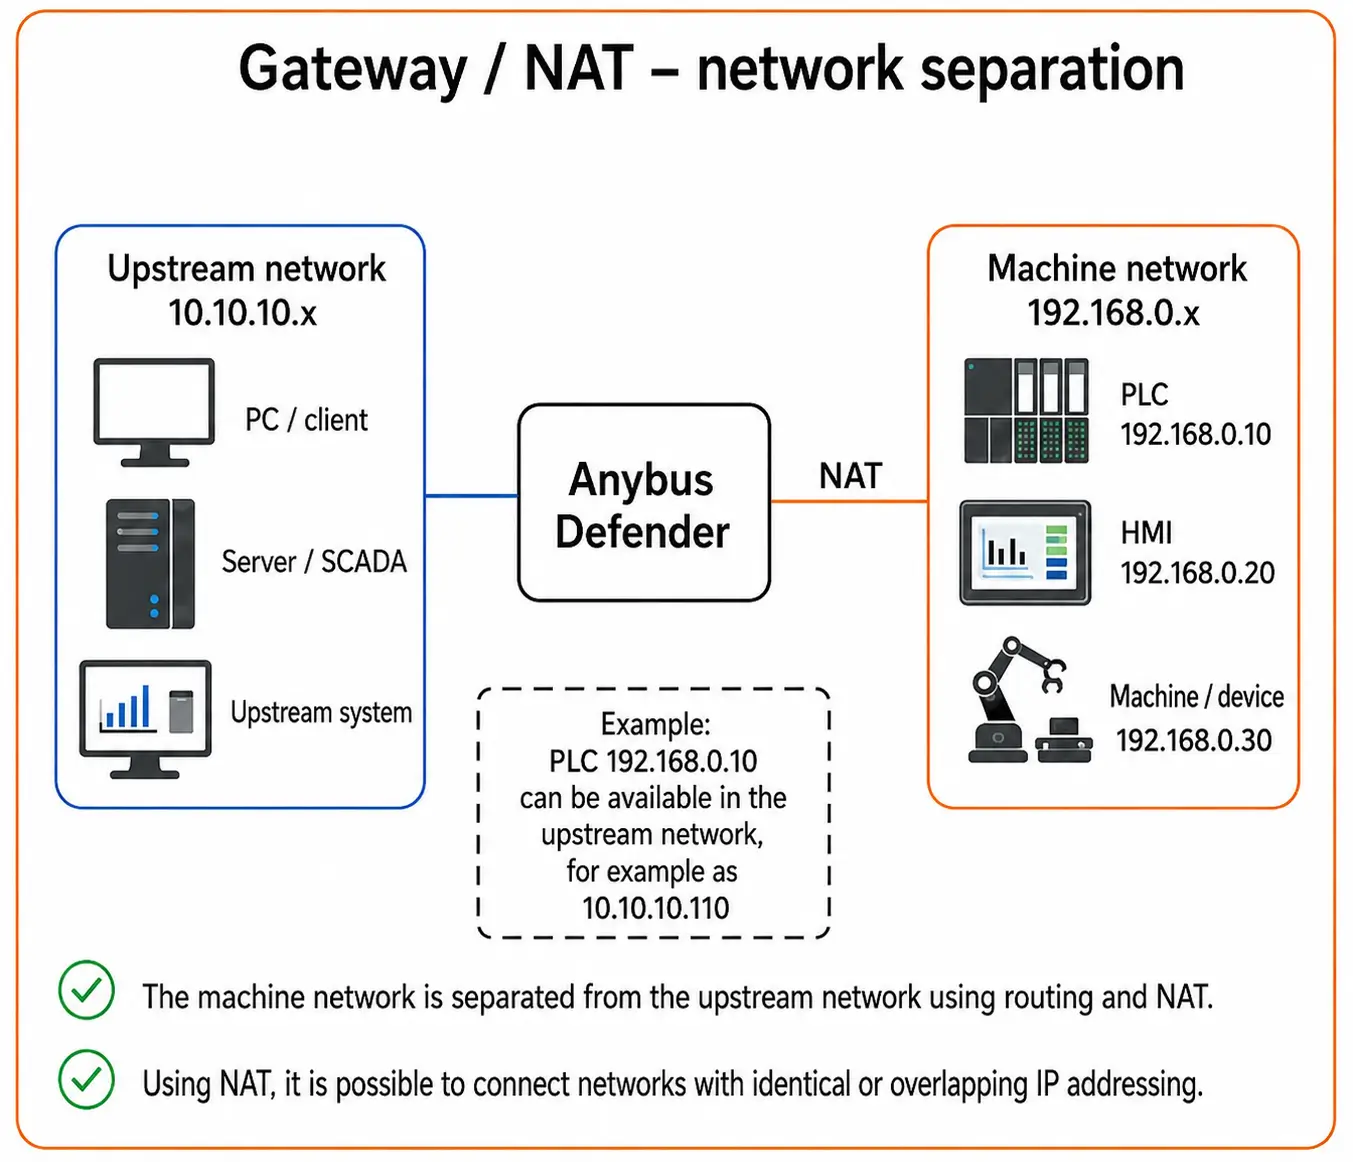
Gateway – Netzwerktrennung und NAT
In einer Gateway-Konfiguration arbeitet der Defender als Router zwischen dem Maschinennetzwerk und dem übergeordneten Netzwerk. Beide Seiten können unterschiedliche IP-Adressbereiche verwenden, während die Kommunikation zwischen ihnen über Routing, NAT und Firewall-Regeln gesteuert wird.
NAT, also Network Address Translation, ermöglicht es, die ursprünglichen Adressen innerhalb der Maschine beizubehalten und aus dem übergeordneten Netzwerk über übersetzte Adressen mit den Geräten zu kommunizieren. Dies ist besonders beim Anschluss mehrerer identischer Maschinen mit gleicher interner IP-Adressierung hilfreich.
 |
 |
Netzwerksegmentierung mit VLAN
Die VLAN-Unterstützung ermöglicht es, die Kommunikation auch bei Verwendung von nur zwei physischen Ethernet-Ports in mehrere logisch getrennte Netzwerke aufzuteilen. Einzelne Maschinen, Technologien oder Gerätegruppen können dadurch eigene Netzwerkregeln erhalten und nur im erlaubten Umfang miteinander kommunizieren.
Überblick über Geräte im OT-Netzwerk
Die Funktion Asset Discovery & Inventory erkennt Geräte im angeschlossenen Netzwerk und kann je nach verfügbaren Informationen beispielsweise Hersteller, Gerätetyp, Softwareversion, Update-Stand oder Seriennummer ermitteln.
Sie hilft damit, einen Überblick über die angeschlossenen Geräte zu erstellen und unbekannte oder unerwartete Komponenten im Netzwerk zu erkennen. Die Funktion ist in allen Varianten des Defender 4002 enthalten.
Weboberfläche und Diagnose
Die Konfiguration erfolgt direkt im Webbrowser über die integrierte Weboberfläche. Für häufige Anschlussvarianten sowie die Konfiguration von Netzwerk- und Sicherheitsfunktionen stehen Assistenten zur Verfügung.
Firewall-Regeln können auch direkt aus der im Log aufgezeichneten Kommunikation erstellt werden. Darüber hinaus stehen Diagnosewerkzeuge, Zertifikatsverwaltung und Systemprotokolle zur Verfügung. Das Gerät unterstützt außerdem Benachrichtigungen per E-Mail, Syslog, Telegram Messenger und Pushover.
Für die Integration in übergeordnete Systeme steht eine REST API zur Verfügung. Mehrere Geräte können optional über die zentrale Anybus Cybersecurity Console verwaltet werden.
Online-Dokumentation
Für die Konfiguration und Nutzung der Funktionen des Anybus Defender steht die Online-Dokumentation des Herstellers zur Verfügung. Sie enthält Informationen zu Installation, Firewall-Konfiguration, NAT, DPI, VPN, Routing und weiteren Funktionen je nach Modell und Variante.
Technische Daten
Netzwerkschnittstellen und Anschluss
- WAN: 1× RJ45, Gigabit-Ethernet
- LAN: 1× RJ45, Gigabit-Ethernet
- VLAN: ja, Unterstützung mehrerer logisch getrennter Netzwerksegmente
- Bridge: transparente Einbindung in ein bestehendes Netzwerk ohne Änderung der IP-Adressen der angeschlossenen Geräte
- Gateway: Trennung von Netzwerken mithilfe von Routing, NAT und Firewall-Regeln
- Unterstützte Netzwerkprotokolle: IPv4 und IPv6
NAT und IP-Adressübersetzung
- NAT-Konfiguration: Übersetzung einzelner oder mehrerer IP-Adressen sowie ganzer Subnetze
- 1:1 NAT: Übersetzung einer einzelnen IP-Adresse zwischen dem geschützten und dem übergeordneten Netzwerk
- 1:∞ NAT: Übersetzung einer Adresse für die Kommunikation mit mehreren Geräten
- Transparente Filterung: Filterung der Kommunikation auf Layer 2 im Bridge-Betrieb
Firewall und Kommunikationsfilterung
- Firewall-Typ: Stateful Firewall
- Standard-Sicherheitsregel: Kommunikation ist blockiert, bis sie ausdrücklich freigegeben wird
- Filterrichtung: eingehende und ausgehende Kommunikation
- Firewall-Regeln: Regeln, die bestimmten Schnittstellen zugewiesen sind, oder gemeinsame Regeln für mehrere Schnittstellen
- Regelerstellung: Möglichkeit, eine Regel direkt aus der in den Firewall-Logs aufgezeichneten Kommunikation zu erstellen
- Whitelist für Anwendungen und URLs: ja
Erkennung von Geräten im Netzwerk
- Funktion: Asset Discovery & Inventory
- Zweck: Erkennung und Identifikation von Geräten im OT-Netzwerk
- Ermittelte Informationen: je nach Verfügbarkeit Hersteller, Gerätetyp, Softwareversion, Update-Stand und Seriennummer
- Ausgabe: Übersicht der gefundenen Geräte einschließlich Bewertung der Identifikationsgenauigkeit
- Verfügbarkeit: NAT/FW, DPI/FW und PRO/FW
Konfiguration und Verwaltung
- Konfiguration: integrierte Weboberfläche, die über einen Webbrowser erreichbar ist
- Einrichtungsassistenten: ja, für gängige Anschluss- und Konfigurationsszenarien
- Diagnose: Firewall-Logs, Diagnose der Netzwerkkommunikation und Werkzeuge zur Fehleranalyse des Datenverkehrs
- Erweiterte Verwaltung: Kommandozeile über SSH oder lokale Konsole
- REST API: ja, zur Integration in übergeordnete Systeme
- Zentrale Verwaltung: optional über die Anybus Cybersecurity Console
- Zertifikatsverwaltung: ja
Monitoring und Benachrichtigungen
- Benachrichtigungen: E-Mail, Syslog, Telegram Messenger und Pushover
- Monitoring: Überwachung von ARP und der Bandbreitenauslastung über die API
- NetFlow: optionale Integration
Funktionen der Variante NAT/FW
- Stateful Firewall: ja
- NAT: ja
- Transparenter Bridge-Betrieb: ja
- Asset Discovery & Inventory: ja
- Zertifikatsverwaltung: ja
- Zentrale Verwaltung: Unterstützung der optionalen Anybus Cybersecurity Console
Erweiterte Funktionen der Varianten DPI/FW und PRO/FW
- Deep Packet Inspection (DPI): detaillierte Kontrolle unterstützter industrieller Protokolle
- Unterstützte DPI-Protokolle: EtherNet/IP CIP, Siemens TCP/IP und Modbus
- Automatisches Lernen der Kommunikation: Analyse des industriellen Datenverkehrs zur einfacheren Erstellung von Regeln
- IPS: Snort und Suricata
- Virtual Patching: Schutz von Geräten vor bekannten Methoden zur Ausnutzung von Schwachstellen
- VPN: WireGuard, OpenSSL und IPsec
- Remote Client VPN: ja
- Benutzerauthentifizierung: RADIUS und LDAP/Active Directory
- DHCP: DHCP-Server und Weiterleitung von DHCP-Anfragen
- Zeitplanung von Regeln: nach Datum, Uhrzeit und Gültigkeitsdauer
Erweiterte Funktionen der Variante PRO/FW
- Routing-Protokolle: RIPv1, RIPv2 und BGPv4
- Load Balancing: ja
- Multi-WAN: ja
- Traffic Shaping: Steuerung und Priorisierung des Netzwerkverkehrs
- Captive Portal: Anmeldeseite vor der Freigabe des Netzwerkzugriffs
- Hochverfügbarkeit: redundante Konfiguration von zwei Geräten im Active-Standby-Betrieb
Stromversorgung
- Versorgungsspannung: 24 VDC
- Maximale Stromaufnahme: 840 mA bei 24 VDC
- Maximale Leistungsaufnahme: 20 W
Mechanische und Betriebsdaten
- Abmessungen (H × B × T): 114,5 × 64,5 × 118,2 mm
- Gewicht: 680 g
- Gehäusematerial: Metall
- Kühlung: passiv, lüfterlos
- Schutzart: IP20
- Betriebstemperatur: 0 bis +50 °C bei voller CPU-Auslastung, bis zu +60 °C bei typischer Auslastung
- Relative Luftfeuchtigkeit: 0–85 %, nicht kondensierend
- Montage: DIN-Schiene gemäß EN 50022
Zertifizierungen und Konformität
- Zertifizierungen und Konformität: CE, RoHS, WEEE, EMC, RCM und UKCA
Häufig gestellte Fragen (FAQ) – Anybus Defender 4002
Einsatz und Anschluss
Was ist der Anybus Defender 4002 und wofür wird er eingesetzt?
Der Anybus Defender 4002 ist eine industrielle Firewall und ein Sicherheitsrouter zur Trennung und zum Schutz von Maschinen, Produktionslinien und anderen Bereichen des OT-Netzwerks. Er wird zur Steuerung der Kommunikation zwischen Netzwerken, zur Segmentierung des OT-Netzwerks, zur Lösung von IP-Adresskonflikten und zur Begrenzung der Ausbreitung von Sicherheitsvorfällen eingesetzt.
Wie kann eine Maschine oder Produktionslinie vom restlichen Netzwerk getrennt und abgesichert werden?
Eine Maschine oder Produktionslinie kann mit einer industriellen Firewall vom restlichen Netzwerk getrennt werden, die die Kommunikation zwischen den einzelnen Netzwerkbereichen kontrolliert und einschränkt. Der Anybus Defender 4002 bietet dafür eine Stateful Firewall, NAT, VLAN sowie Bridge- oder Gateway-Betrieb. Je nach gewählter Variante kann er zusätzlich industrielle Protokolle kontrollieren, anfällige Geräte schützen oder VPN-Verbindungen bereitstellen.
Wie kann eine Firewall in ein bestehendes Netzwerk integriert werden, ohne die IP-Adressen der Geräte zu ändern?
Der Anybus Defender 4002 kann in einer Bridge-Konfiguration eingesetzt werden, bei der die IP-Adressen von PLCs, HMIs und anderen Geräten nicht geändert werden müssen. In einer Gateway-Konfiguration trennt der Anybus Defender 4002 zwei Netzwerke und ermöglicht die Nutzung von Routing, NAT und Firewall-Regeln.
Beim Einsatz des Anybus Defender 4002 in einer Bridge-Konfiguration in einem PROFINET-Netzwerk muss außerdem sichergestellt werden, dass die DCP-Kommunikation korrekt durchgelassen wird.
Wie können mehrere identische Maschinen mit gleichen IP-Adressen an ein Netzwerk angeschlossen werden?
Der Anybus Defender 4002 ermöglicht es mithilfe von NAT, die ursprünglichen IP-Adressen innerhalb der einzelnen Maschinen beizubehalten und im übergeordneten Netzwerk über übersetzte Adressen mit den Geräten zu kommunizieren. Für diesen Anwendungsfall ist in der Regel die Variante Anybus Defender 4002 NAT/FW ausreichend.
Wie kann ein OT-Netzwerk in getrennte Netzwerksegmente aufgeteilt werden?
Der Anybus Defender 4002 unterstützt VLANs, mit denen logisch getrennte Netzwerksegmente erstellt und die Kommunikation zwischen ihnen über eigene Firewall-Regeln gesteuert werden kann.
Wie kann der Fernzugriff auf eine PLC oder ein HMI abgesichert werden?
Der Anybus Defender 4002 unterstützt in den Varianten DPI/FW und PRO/FW sichere VPN-Verbindungen. Über Firewall-Regeln kann festgelegt werden, auf welche PLCs, HMIs, Dienste oder anderen Geräte ein Remote-Benutzer zugreifen darf.
Wie lässt sich Fernzugriff über Ewon mit einer industriellen Firewall kombinieren?
Ewon Cosy oder Ewon Flexy können zusammen mit dem Anybus Defender 4002 eingesetzt werden. Ewon kann den Fernzugriff auf die Maschine bereitstellen, während der Anybus Defender 4002 die Kommunikation zwischen den einzelnen Netzwerkbereichen steuert und absichert.
Auswahl der Variante nach Anwendungsfall
Welche industrielle Firewall sollte für NAT, DPI oder erweiterte Netzwerkfunktionen gewählt werden?
Der Anybus Defender 4002 ist in drei Varianten erhältlich. NAT/FW bietet eine Stateful Firewall, NAT und Netzwerktrennung. Anybus Defender 4002 DPI/FW ergänzt die Kontrolle industrieller Protokolle, IPS, Virtual Patching, VPN und weitere Sicherheitsfunktionen. Die Variante PRO/FW bietet zusätzlich erweitertes Routing, Netzwerkverkehrssteuerung und Hochverfügbarkeit.
Wie lässt sich industrielle Kommunikation detaillierter als nur anhand von IP-Adressen und Ports kontrollieren?
Der Anybus Defender 4002 unterstützt in den Varianten DPI/FW und PRO/FW Deep Packet Inspection für die industriellen Protokolle EtherNet/IP CIP, Siemens TCP/IP und Modbus. Der integrierte Datenverkehrsanalysator mit automatischer Lernfunktion hilft dabei, die verwendete Kommunikation zu erkennen und die Erstellung entsprechender Sicherheitsregeln zu vereinfachen.
Wie können ältere PLCs oder HMIs geschützt werden, die nicht mehr aktualisiert werden können?
Der Anybus Defender 4002 enthält in den Varianten DPI/FW und PRO/FW die IPS-Systeme Snort und Suricata und unterstützt Virtual Patching. Die Firewall kann dadurch bekannte Methoden zur Ausnutzung von Schwachstellen blockieren, bevor sie die geschützte PLC oder das HMI erreichen.
Wie kann einem Servicetechniker nur für einen begrenzten Zeitraum Zugriff auf eine Maschine gewährt werden?
Der Anybus Defender 4002 ermöglicht in den Varianten DPI/FW und PRO/FW die zeitliche Planung von Regeln nach Datum, Uhrzeit oder Dauer. Der Zugriff auf die Maschine kann so ausschließlich während des geplanten Serviceeinsatzes freigegeben werden.
Wie können zwei entfernte Produktionsnetzwerke sicher miteinander verbunden werden?
Der Anybus Defender 4002 unterstützt in den Varianten DPI/FW und PRO/FW VPN und kann für eine verschlüsselte Verbindung zwischen entfernten Produktions- oder OT-Netzwerken eingesetzt werden.
Wie lässt sich ein eigenes VPN für den Fernservice von Maschinen einrichten?
Der Anybus Defender 4002 kann in den Varianten DPI/FW und PRO/FW als VPN-Server für den Fernservice eingesetzt werden. Über Firewall-Regeln kann der Zugriff anschließend auf die benötigten Geräte und Dienste beschränkt werden.
Wann ist eine industrielle Firewall mit erweitertem Routing und Hochverfügbarkeit erforderlich?
Der Anybus Defender 4002 PRO/FW ist für Anwendungen vorgesehen, bei denen zusätzlich zu den Funktionen von DPI/FW auch die Routing-Protokolle RIPv1, RIPv2 und BGPv4, Load Balancing, Multi-WAN, Traffic Shaping, Captive Portal oder Hochverfügbarkeit benötigt werden.
Firewall und Netzwerkübersicht
Wie kann die Kommunikation einer Maschine auf erlaubte Geräte und Dienste beschränkt werden?
Der Anybus Defender 4002 verwendet eine Stateful Firewall und das Prinzip „Was nicht erlaubt ist, ist verboten“. Eingehende und ausgehende Kommunikation wird blockiert, sofern sie nicht ausdrücklich durch eine konfigurierte Regel freigegeben wurde. Regeln können außerdem direkt aus der in den Firewall-Logs aufgezeichneten Kommunikation erstellt werden.
Wie lässt sich feststellen, welche Geräte mit dem OT-Netzwerk verbunden sind?
Der Anybus Defender 4002 enthält die Funktion Asset Discovery & Inventory, die Geräte im OT-Netzwerk erkennt und identifiziert. Je nach verfügbaren Informationen kann sie beispielsweise Hersteller, Gerätetyp, Softwareversion, Update-Stand oder Seriennummer ermitteln. Die Funktion ist in allen drei Varianten des Anybus Defender 4002 verfügbar.
Konfiguration und Lizenzierung
Wie wird die industrielle Firewall konfiguriert?
Der Anybus Defender 4002 wird direkt im Webbrowser über die integrierte Weboberfläche konfiguriert, sodass keine separate Konfigurationssoftware installiert werden muss. Einrichtungsassistenten, Firewall-Logs und Diagnosewerkzeuge stehen zur Verfügung.
Wie können mehrere industrielle Firewalls zentral verwaltet werden?
Mehrere Anybus Defender Geräte können optional über die zentrale Plattform Anybus Cybersecurity Console verwaltet werden. Diese Möglichkeit wird auch vom Anybus Defender 4002 unterstützt.
Ist die Lizenz der industriellen Firewall zeitlich begrenzt?
Der Anybus Defender 4002 ist in den Varianten NAT/FW, DPI/FW und PRO/FW erhältlich. Alle drei Varianten verfügen über eine unbefristete Lizenz.
Highlighted items are mandatory.