
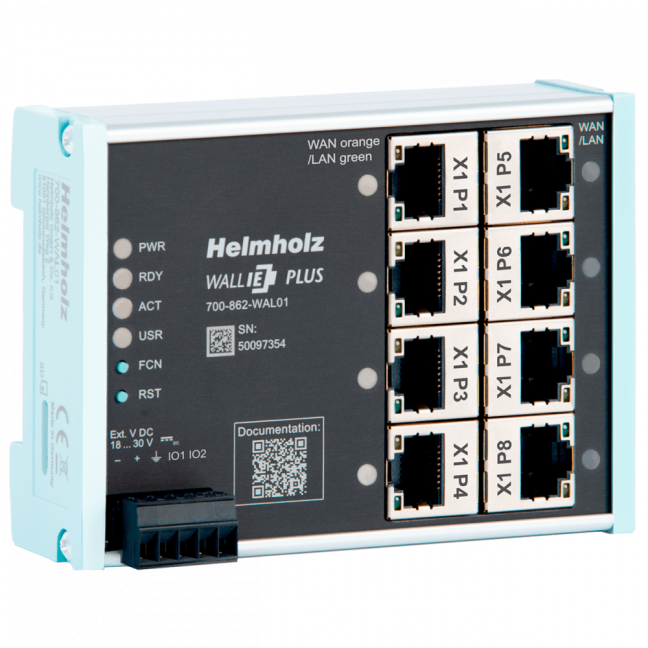
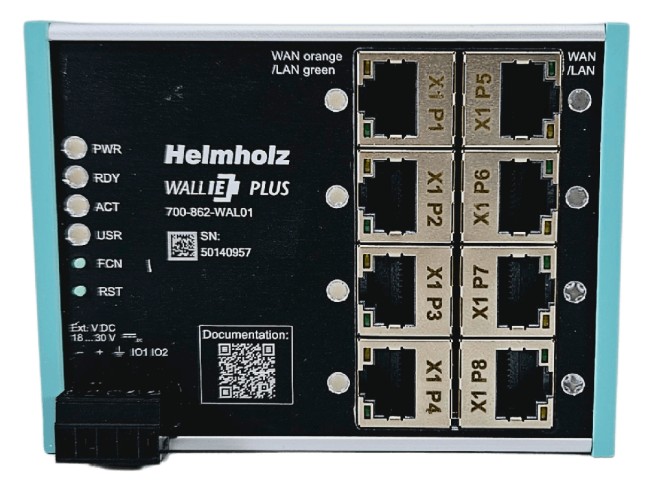
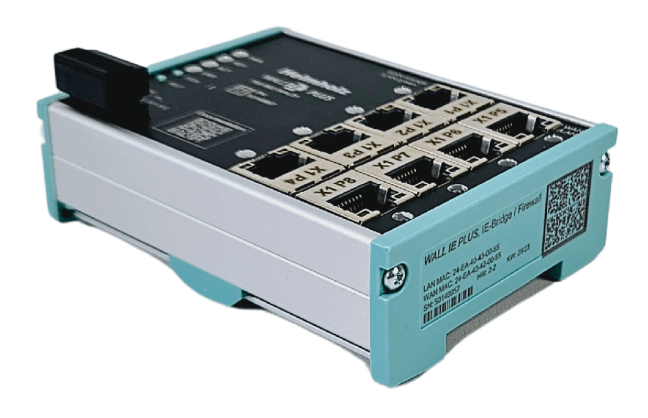
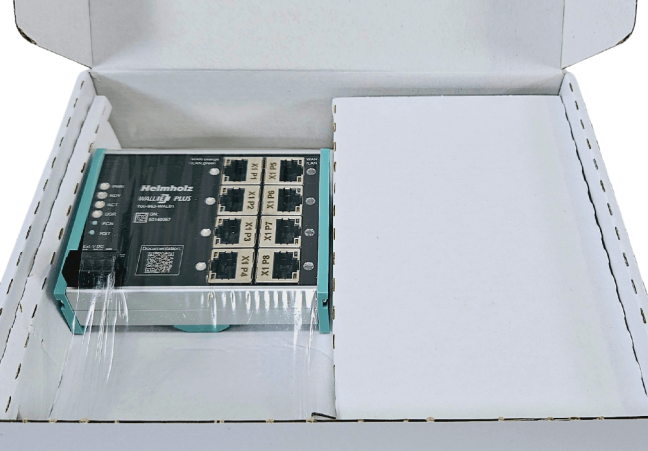


WALL IE PLUS, industrial Firewall, Ethernet Bridge and NAT router

WALL IE PLUS es un gateway NAT, bridge Ethernet y firewall industrial para conectar la red de máquina a la red de empresa. Ofrece 8 puertos RJ45 a 100/1000 Mbit/s, asignables individualmente a WAN o LAN. Admite Basic NAT, NAPT, SNAT y filtrado del tráfico mediante reglas. Más
Código del producto: HEL 700-862-WAL01
WALL IE PLUS es un gateway NAT, bridge Ethernet y firewall industrial para conectar la red de máquina a la red de empresa. Ofrece 8 puertos RJ45 a 100/1000 Mbit/s, asignables individualmente a WAN o LAN. Admite Basic NAT, NAPT, SNAT y filtrado del tráfico mediante reglas. Más
Código del producto: HEL 700-862-WAL01
WALL IE PLUS - gateway NAT y firewall industrial
WALL IE PLUS (700-862-WAL01) conecta la red Ethernet de la máquina con la red de la empresa y permite definir qué tráfico pasa entre ellas. Dispone de 8 puertos RJ45 a 100/1000 Mbit/s, asignables individualmente a WAN o LAN. En modo NAT traduce direcciones IPv4; en modo Bridge filtra el tráfico entre segmentos de la misma red IP. Así se conectan máquinas con el mismo direccionamiento sin cambiar sus direcciones IP internas.
Selección y pedido WALL IE PLUS
Envíenos la cantidad necesaria y una descripción de la conexión. Comprobaremos la disponibilidad y los accesorios adecuados.
Asignación de puertos WAN y LAN
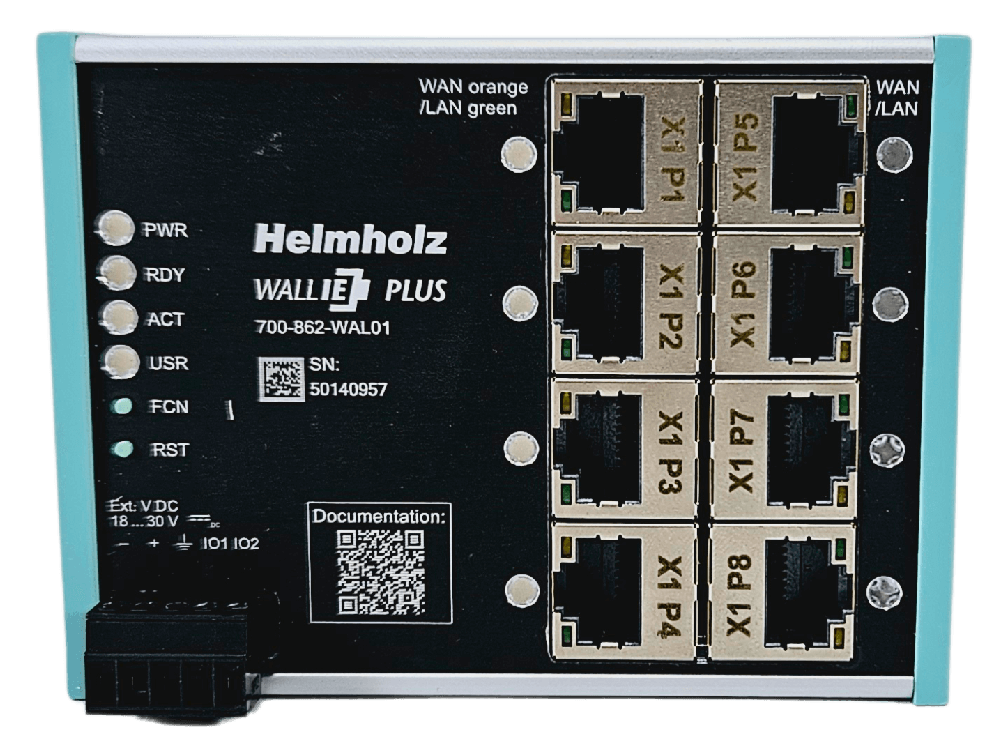
Los ocho puertos de WALL IE PLUS se asignan a dos grupos: WAN para la red de empresa y LAN para la red de máquina. Cada grupo debe tener al menos un puerto asignado. Los puertos del mismo grupo están conectados internamente mediante un switch. De forma predeterminada, P1 está asignado a WAN y P2 a P8 a LAN.
Basic NAT y NAPT
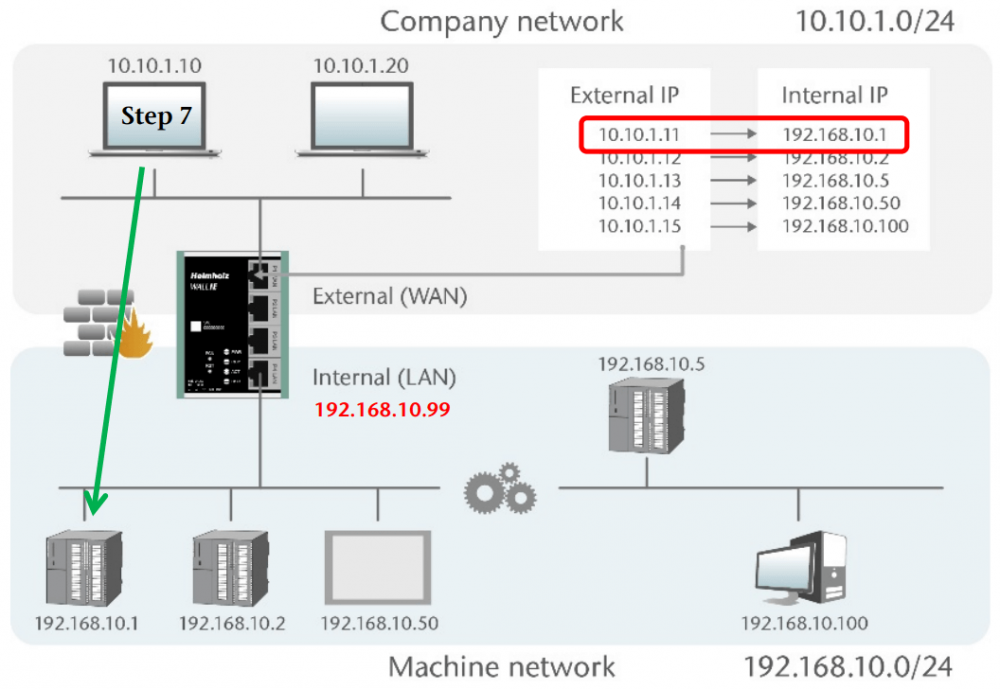
Basic NAT asigna a una dirección IP interna de la máquina una dirección correspondiente en la red externa. NAPT combina la traducción de direcciones con números de puerto. El acceso a cada dispositivo se controla mediante reglas de firewall independientes para el tráfico de WAN a LAN y de LAN a WAN.
Resulta útil para recopilar datos de varias máquinas con las mismas direcciones IP o conectar una subred de máquina a una red de nivel superior. La traducción de direcciones no cifra los datos transmitidos.
La traducción de direcciones y la autorización del tráfico son ajustes independientes. Tras crear una regla Basic NAT, el acceso de WAN a LAN está bloqueado de forma predeterminada. Configure las reglas de firewall correspondientes a las conexiones necesarias. El tráfico de LAN a WAN está permitido de forma predeterminada y también se puede limitar con filtros.

Las direcciones IP de los esquemas son ejemplos. Las ilustraciones muestran WALL IE Standard; consulte la pestaña de características para conocer el número y la disposición de los puertos del modelo seleccionado.

Comunicación saliente mediante NAPT
NAPT para el tráfico de LAN a WAN sustituye las direcciones de origen de las solicitudes por la dirección WAN de WALL IE y asigna las respuestas a los dispositivos de origen. Para esta comunicación, los equipos de LAN deben utilizar la dirección LAN de WALL IE como puerta de enlace predeterminada. Esta condición difiere del acceso descrito de WAN a LAN con SNAT activado, que no requiere cambiar la puerta de enlace del dispositivo de destino.
SNAT sin cambiar la puerta de enlace predeterminada de la máquina
En las conexiones permitidas de WAN a LAN, SNAT también sustituye la dirección IP de origen por la dirección LAN de WALL IE. Los dispositivos de la red de máquina devuelven entonces la respuesta directamente a WALL IE. Para estas conexiones no es necesario cambiar la puerta de enlace predeterminada del dispositivo de la máquina.

Bridge con filtrado del tráfico
En modo Bridge, WALL IE funciona como un switch de capa 2. Conecta segmentos separados de la misma red IP y permite filtrar paquetes según las reglas establecidas. Así se restringe el acceso a una parte de la instalación sin crear subredes IP diferentes.

Reenvío de puertos
El reenvío de puertos redirige una solicitud a un puerto TCP o UDP seleccionado de la interfaz WAN hacia un dispositivo y puerto concretos de la LAN. Por ejemplo, el acceso a 10.10.1.1:81 puede reenviarse a 192.168.10.5:80. Configure las reglas de traducción y firewall correspondientes a cada servicio.

Enrutamiento estático
Las rutas estáticas definen la siguiente puerta de enlace para las subredes de destino. Se utilizan para acceder a una red que no está conectada directamente a WALL IE. El diseño también debe prever la ruta de retorno de las respuestas.

Acceso a SIMATIC S7 desde STEP 7 y TIA Portal
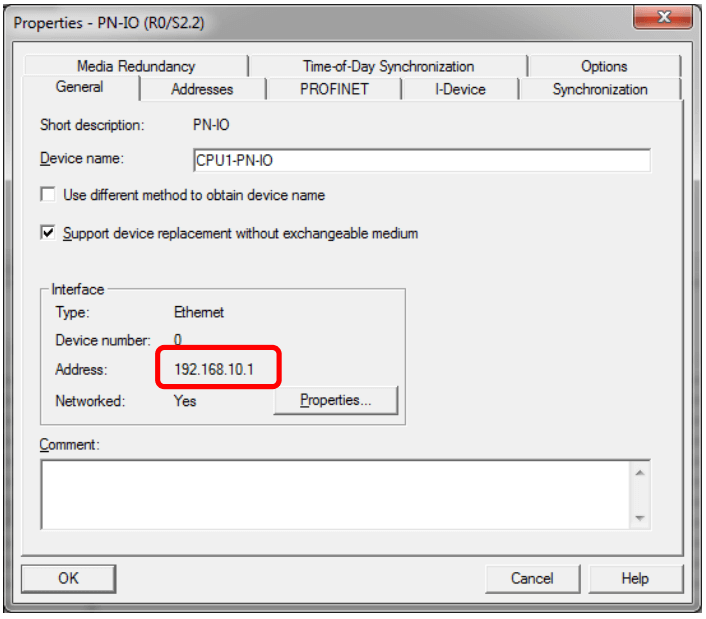
Para acceder desde un ordenador en la WAN a un PLC en la LAN en modo Basic NAT, utilice la dirección traducida del PLC. Adapte la conexión en línea de STEP 7 o TIA Portal a la traducción de direcciones. Asegure también el retorno de las respuestas a través de WALL IE; según la conexión, configure la puerta de enlace predeterminada del PLC o utilice SNAT.
Las tramas PROFINET RT no se reenvían entre WAN y LAN. En modo NAT tampoco se transmiten broadcasts ni multicasts entre las interfaces; en modo Bridge se puede habilitar el reenvío de ARP y DCP. Por tanto, el acceso IP a un PLC no sustituye a una conexión PROFINET RT transparente.
En el acceso descrito mediante Basic NAT no funciona la búsqueda de PLC con la función Dispositivos accesibles. Introduzca la dirección traducida de la CPU directamente en la herramienta de acceso en línea. Con reenvío de puertos a través de una sola dirección WAN, el puerto TCP fijo 102 limita el acceso desde Simatic Manager o TIA Portal a una CPU.
Funciones de red y seguridad
- Basic NAT, NAPT, reenvío de puertos y SNAT para integrar redes de máquina.
- Reglas independientes de WAN a LAN y de LAN a WAN para direcciones IPv4, puertos TCP/UDP e ICMP; filtrado de direcciones MAC mediante listas de permitidos o bloqueados.
- Rutas estáticas, servidor DHCP en LAN con asignaciones fijas y cliente DHCP en WAN.
- Servidor DNS para LAN, sincronización horaria mediante SNTP y distribución de la hora en LAN mediante NTP.
- FTP helper para FTP activo en los modos NAT y Bridge.
- Configuración web mediante HTTPS con posibilidad de utilizar un certificado propio; el acceso a la interfaz web está limitado a la LAN de forma predeterminada.
- Cuentas admin, it-user y machine-user con distintos permisos; exportación e importación de la configuración CFG.
- Syslog para eventos del sistema e inicios de sesión, con envío a un servidor Syslog externo; el firmware actual también registra los paquetes bloqueados.
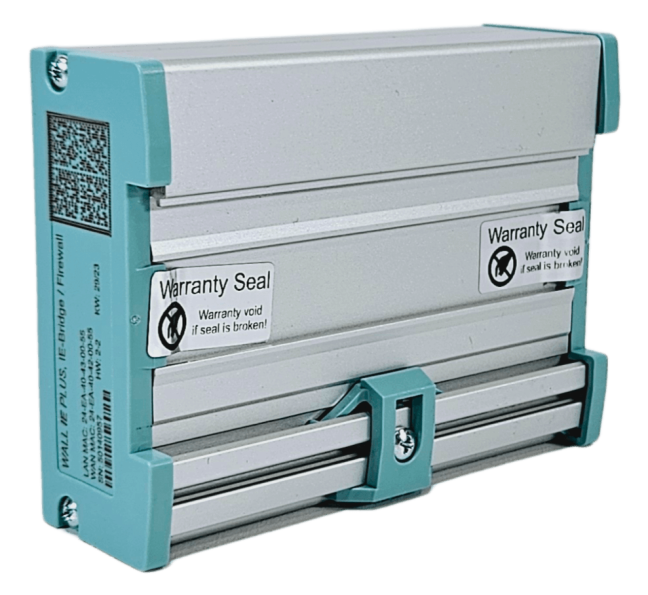
- Montaje en carril DIN; grado de protección IP20.
Administración por TI y mantenimiento
El acceso a la configuración puede repartirse entre administradores de la red de empresa y técnicos de las máquinas. La cuenta admin tiene todos los permisos. La cuenta it-user accede por WAN y dispone de permisos limitados, por ejemplo para configurar el cliente DHCP, el nombre del equipo, el certificado o el servidor Syslog remoto. El acceso de administración desde WAN debe habilitarse por separado.
La cuenta machine-user accede únicamente por LAN y permite modificar, por ejemplo, el servidor DHCP, las reglas NAT, los filtros de paquetes y MAC y las rutas estáticas. Los demás ajustes están disponibles para cada cuenta restringida según los permisos asignados.
802.1X y firmware actual
WALL IE admite la función de suplicante 802.1X en el lado WAN. Se autentica en la red de empresa mediante un equipo de red y un servidor de autenticación. El lado LAN no admite 802.1X. Los métodos disponibles incluyen EAP-MD5, EAP-PWD, EAP-TLS, EAP-TTLS y PEAP.
El firmware publicado actualmente para WALL IE PLUS es V1.00.033. Las funciones 802.1X, NTP relay y registro ampliado están documentadas a partir de la versión V1.00.033. Compruebe primero la versión instalada en los equipos antiguos.
Exporte la configuración y reserve una ventana de mantenimiento antes de actualizar. La actualización interrumpe el funcionamiento del equipo; no desconecte la alimentación durante el proceso. Utilice el archivo destinado específicamente a este modelo.
Documentación y diseño
La pestaña Descargas contiene el manual V14, la guía rápida V18, el folleto, el firmware, el historial de cambios y los modelos 3D STEP actuales. Los documentos indican su idioma real. Las macros de diseño del fabricante también están disponibles en EPLAN Data Portal.
Durante la puesta en servicio, limite las reglas a las conexiones necesarias, cambie las contraseñas predeterminadas y mantenga el firmware actualizado. WALL IE forma parte de la segmentación de red; la configuración correcta del firewall depende del tráfico concreto de la instalación.
WALL IE está destinado a separar la red de máquina de la red de empresa. La conexión a Internet debe realizarse mediante un router independiente adecuado con firewall de Internet. WALL IE no realiza inspección profunda de paquetes (DPI) del tráfico permitido; los servicios autorizados y su uso deben ajustarse al diseño de la red.
Equipo y conexiones


Por qué comprar en FOXON
Socio comercial de HELMHOLZ
Somos socios comerciales de HELMHOLZ. Suministramos productos originales nuevos con garantía.
Disponibilidad en almacén y entrega
Comprobamos la disponibilidad actual en nuestros almacenes y los de nuestros socios. Antes del pedido confirmamos el precio y la posible fecha de entrega del modelo concreto.
Selección y asesoramiento técnico
Le ayudamos a elegir el modelo, la alimentación y los accesorios según sus conexiones y requisitos de comunicación.
Diseño de la solución y configuración
Revisamos las conexiones y los requisitos de la aplicación. Si es necesario, proponemos un conjunto adecuado y acordamos el alcance de la ayuda con la configuración y la puesta en marcha.
Compra y asesoramiento técnico
Selección y pedido WALL IE PLUS
Envíenos la cantidad necesaria y una descripción de la conexión. Comprobaremos la disponibilidad y los accesorios adecuados.
WALL IE PLUS - características técnicas
| Número de pedido del fabricante | 700-862-WAL01 |
|---|---|
| Nombre del equipo | WALL IE PLUS |
| Contenido del suministro | WALL IE PLUS, guía rápida de puesta en servicio |
| WAN / LAN | 8 puertos RJ45 a 100/1000 Mbit/s, asignables individualmente a WAN o LAN |
| Conectores Ethernet | RJ45 |
| Modos de red | Bridge; NAT (Basic NAT, NAPT) |
| Traducción de direcciones | Basic NAT, NAPT, port forwarding, SNAT |
| Filtrado del tráfico | Direcciones IPv4, puertos TCP/UDP, ICMP; reglas independientes de WAN a LAN y de LAN a WAN; listas de direcciones MAC |
| Enrutamiento estático | Sí |
| DHCP | Servidor en LAN con asignaciones fijas; cliente en WAN |
| DNS | Servidor en LAN |
| Hora | Cliente SNTP; servidor NTP en LAN; NTP relay desde V1.00.033 |
| 802.1X | Suplicante en WAN; LAN sin soporte de 802.1X; desde el firmware V1.00.033 |
| Métodos EAP | EAP-MD5, EAP-PWD, EAP-TLS, EAP-TTLS, PEAP |
| Administración | Interfaz web HTTPS adaptable; certificado propio; acceso predeterminado solo desde LAN |
| Cuentas de usuario | admin, it-user, machine-user |
| Configuración | Importación y exportación de CFG; una configuración activa |
| Registro de eventos | Syslog, servidor Syslog externo; registro de paquetes bloqueados desde V1.00.033 |
| Firmware actual | V1.00.033 |
| Manual | V14, 08.04.2026; consulte también el historial del firmware para las funciones nuevas |
| PROFINET RT entre WAN y LAN | No compatible |
| Broadcast y multicast | No se reenvían entre WAN y LAN en modo NAT; en modo Bridge se pueden habilitar ARP y DCP |
| FTP helper | FTP activo en los modos NAT y Bridge |
| Entradas digitales | 2; 24 V DC según DIN EN 61131-2, tipo 2; sin función en el firmware actual |
| LED de estado | 4 para el estado del equipo; 8 para la asignación de puertos; 16 para Ethernet |
| Tensión de alimentación | 24 V DC; intervalo 18-30 V DC; SELV/PELV |
| Consumo de corriente | Máx. 275 mA a 24 V DC |
| Potencia disipada | Máx. 6,7 W |
| Temperatura de funcionamiento | 0 a +60 °C |
| Transporte y almacenamiento | -40 a +85 °C |
| Humedad relativa | Hasta el 95 %, sin condensación |
| Grado de contaminación | 2 |
| Grado de protección | IP20 |
| Montaje | Carril DIN; cualquier posición de montaje |
| Dimensiones (profundidad × anchura × altura) | Dato pendiente de confirmación del fabricante: página del producto 34,5 × 101,5 × 75,5 mm; manual DE V14 34,5 × 101,5 × 76,5 mm; manual EN V14 32,5 × 101,5 × 76,5 mm. Compruebe el plano de dimensiones antes del diseño mecánico. |
| Peso | Aprox. 230 g |
| Certificaciones | CE |
| RoHS / REACH | Sí / sí |
| Capacidad de Basic NAT | Máx. 128 entradas |
| Capacidad de reenvío de puertos | Máx. 128 entradas |
| Capacidad de los filtros de paquetes | Máx. 128 reglas por sentido: de WAN a LAN y de LAN a WAN |
Para las funciones que dependen del firmware, utilice la versión indicada en la tabla o una posterior. La velocidad nominal del puerto no garantiza el rendimiento del firewall en cualquier configuración.
Highlighted items are mandatory.