
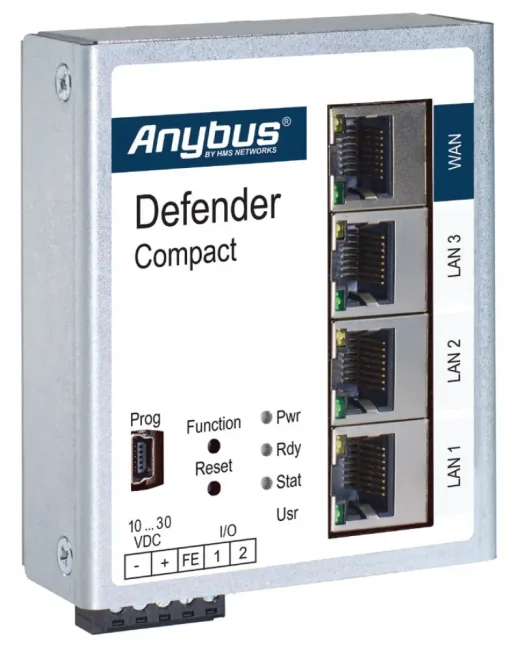
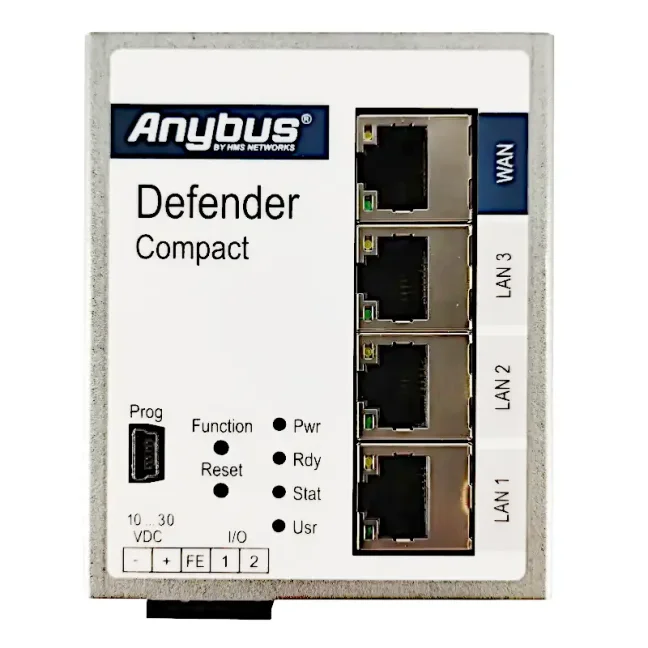
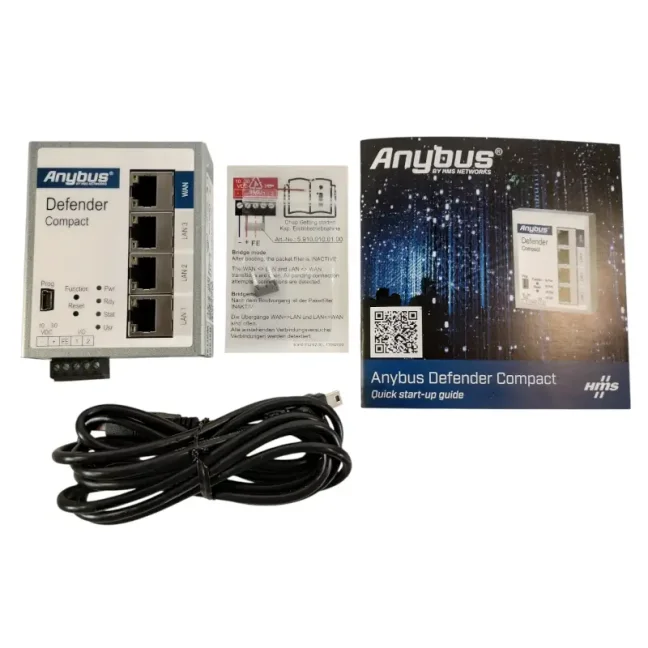
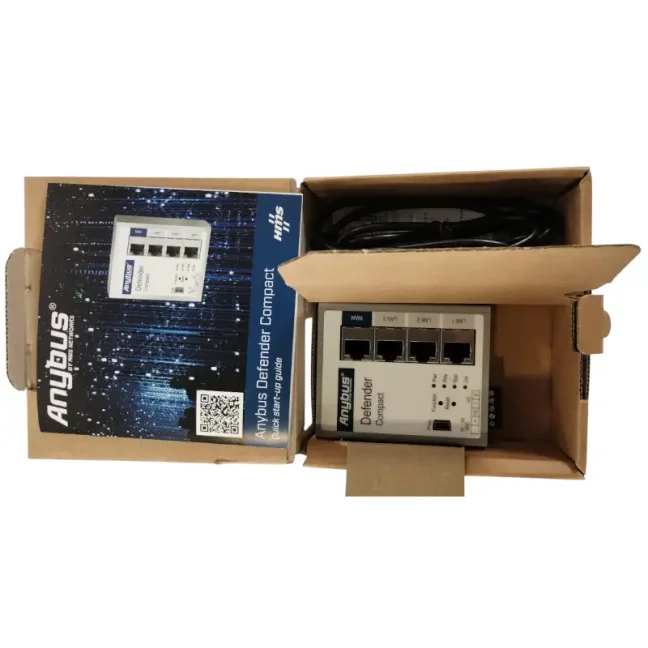


Anybus Defender Compact 1004 - NAT/FW

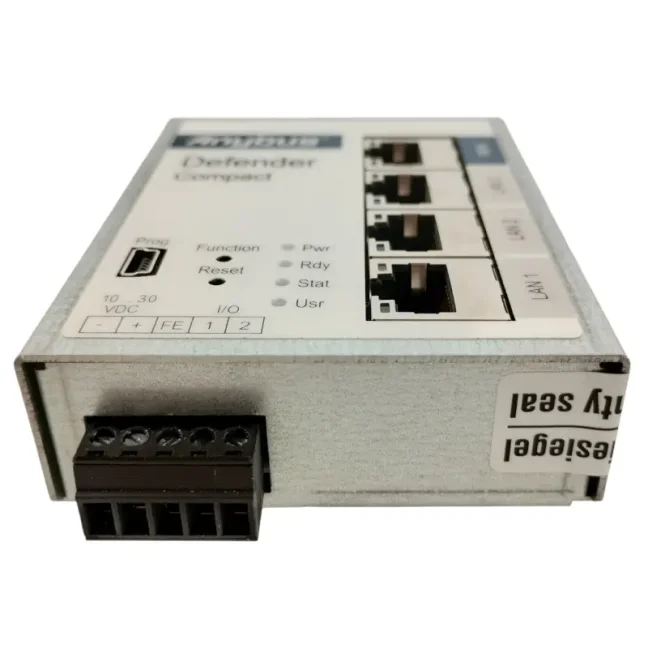
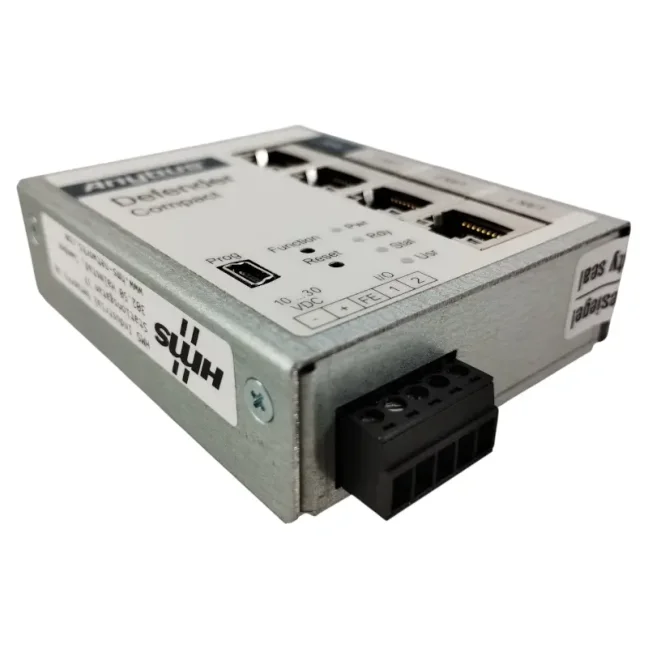
Firewall industrial compacto para separar y proteger máquinas, líneas de producción y otras partes de la red OT frente a accesos no autorizados y ataques de red. Mediante NAT, también permite conectar a una misma red de nivel superior varias máquinas con direcciones IP idénticas. Ofrece 1× WAN, 3× LAN y filtrado de la comunicación según direcciones IP y MAC, puertos y protocolos. Más
Código del producto: ABD1004-NATFW
Firewall industrial compacto para separar y proteger máquinas, líneas de producción y otras partes de la red OT frente a accesos no autorizados y ataques de red. Mediante NAT, también permite conectar a una misma red de nivel superior varias máquinas con direcciones IP idénticas. Ofrece 1× WAN, 3× LAN y filtrado de la comunicación según direcciones IP y MAC, puertos y protocolos. Más
Código del producto: ABD1004-NATFW
Anybus Defender Compact 1004 es un firewall industrial compacto para separar y proteger máquinas, líneas de producción y otras partes de la red OT. Ayuda a limitar la comunicación no deseada, resolver conflictos de direcciones IP y conectar las máquinas de forma segura con sistemas de nivel superior.
¿Por qué elegir Anybus Defender Compact 1004?
- Reduce el riesgo de paradas de producción – al separar las máquinas y las líneas de producción, ayuda a limitar la propagación de problemas y amenazas cibernéticas a otras partes de la red.
- Ahorra tiempo y costes al conectar máquinas idénticas – mediante NAT (Network Address Translation), es posible conectar varias máquinas con direcciones IP internas idénticas a una misma red de nivel superior.
- Permite únicamente la comunicación necesaria – el acceso a las máquinas puede limitarse según direcciones IP y MAC, puertos y protocolos.
- Agiliza la configuración del firewall – el modo de aprendizaje registra la comunicación real de la red y ayuda a crear reglas a partir del tráfico detectado.
- Puede añadirse a una red existente sin cambiar las direcciones IP – en una configuración bridge, filtra la comunicación entre distintas partes de la red.
- Facilita la configuración a los técnicos de automatización – la configuración se realiza mediante un software para Windows con un entorno similar al software de programación de PLC.
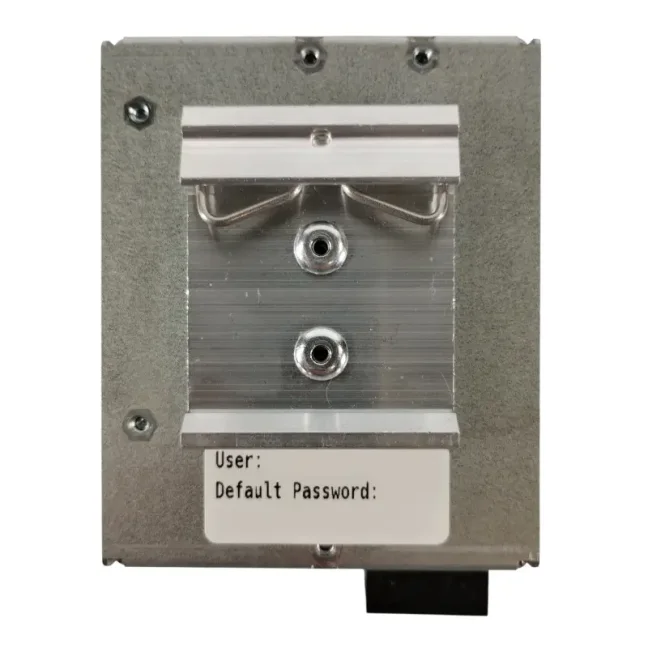
- Diseñado para su instalación directa en un armario eléctrico industrial – cuenta con carcasa metálica, montaje en carril DIN y un amplio rango de temperaturas de funcionamiento.
Funciones de Anybus Defender Compact 1004
Anybus Defender Compact 1004 está disponible únicamente en la variante NAT/FW. Está diseñado para la segmentación de redes, el control de la comunicación permitida y la resolución de conflictos de direcciones IP mediante NAT.
Si también necesita inspección detallada de protocolos industriales, IPS, VPN o funciones de red avanzadas, estas capacidades están disponibles en modelos superiores de Anybus Defender.
¿No sabe qué Defender elegir?
Descríbanos su red y qué necesita proteger. Le recomendaremos el modelo y la variante adecuados.
Consultar la selección de Defender
Conexión a la red y filtrado de la comunicación
Anybus Defender Compact 1004 se instala entre la red de la máquina y la red de producción o empresarial de nivel superior. Toda la comunicación entre ambas partes de la red pasa a través del firewall, que la permite o bloquea según las reglas configuradas.
Las reglas pueden configurarse según direcciones IP y MAC, puertos de comunicación y protocolos. De forma predeterminada, la comunicación entre WAN y LAN está bloqueada hasta que se permita explícitamente mediante las reglas del firewall. En la práctica, por ejemplo, puede permitir el acceso a un PLC únicamente desde un ordenador de servicio determinado, permitir la comunicación con un sistema SCADA y bloquear todas las demás conexiones.
Dos formas de conectarlo a la red
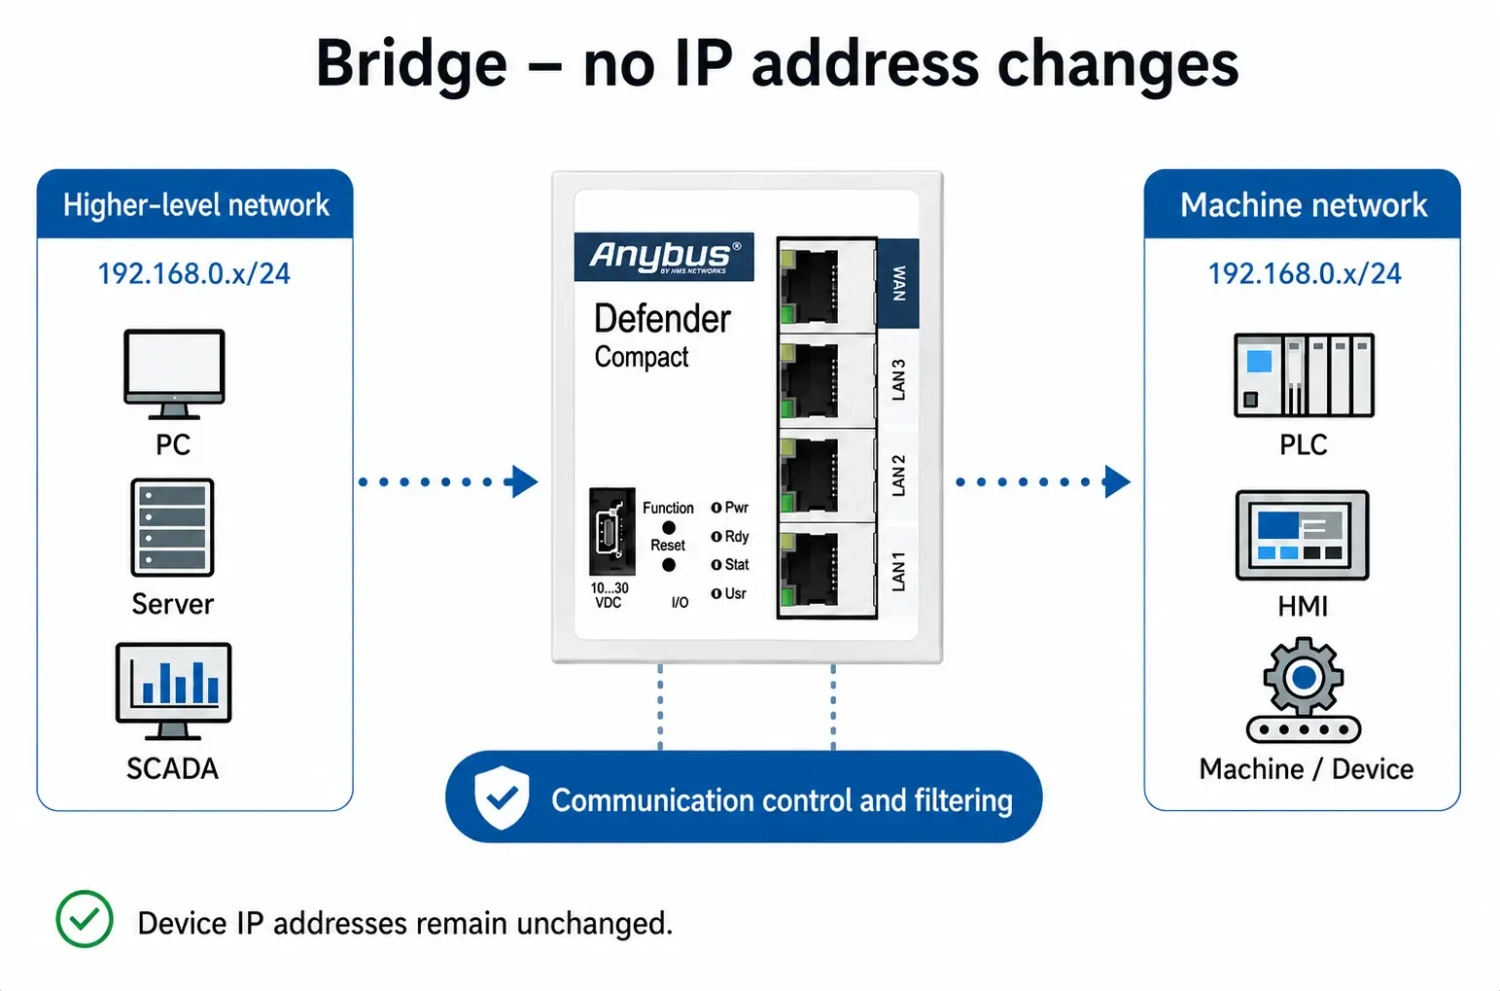
Bridge – sin cambiar las direcciones IP
En una configuración bridge, el firewall puede insertarse en una red existente sin cambiar las direcciones IP de los PLC, HMI y otros dispositivos. El Defender funciona de forma transparente en la red y filtra la comunicación entre la red de la máquina y la red de nivel superior.
Esta configuración es especialmente adecuada para añadir seguridad a una máquina o línea de producción que ya está en funcionamiento.
Gateway – separación de redes y NAT
En una configuración gateway, el Defender funciona como router entre la red de la máquina y la red de nivel superior. Ambos lados pueden utilizar rangos de direcciones IP diferentes, mientras que la comunicación entre ellos se controla mediante enrutamiento estático, NAT y reglas de filtrado.
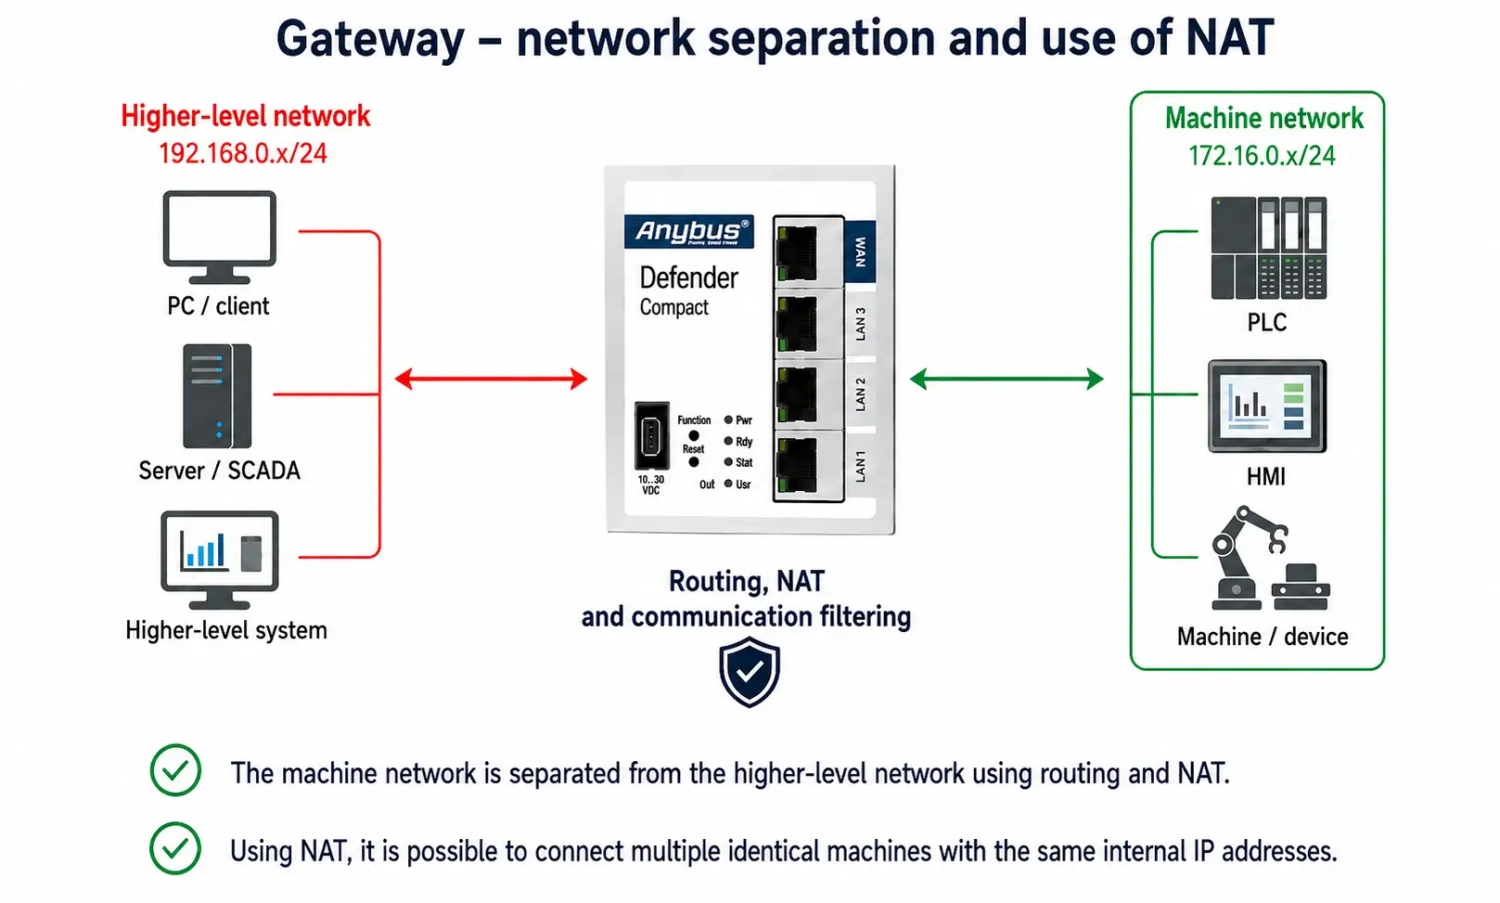
NAT (Network Address Translation) permite mantener las direcciones IP originales dentro de la máquina y comunicarse con los dispositivos desde la red de nivel superior mediante direcciones traducidas. Esto resulta útil, por ejemplo, al conectar varias máquinas idénticas con la misma configuración interna de direcciones IP, ya que no es necesario cambiar las direcciones IP de los PLC, HMI u otros dispositivos.
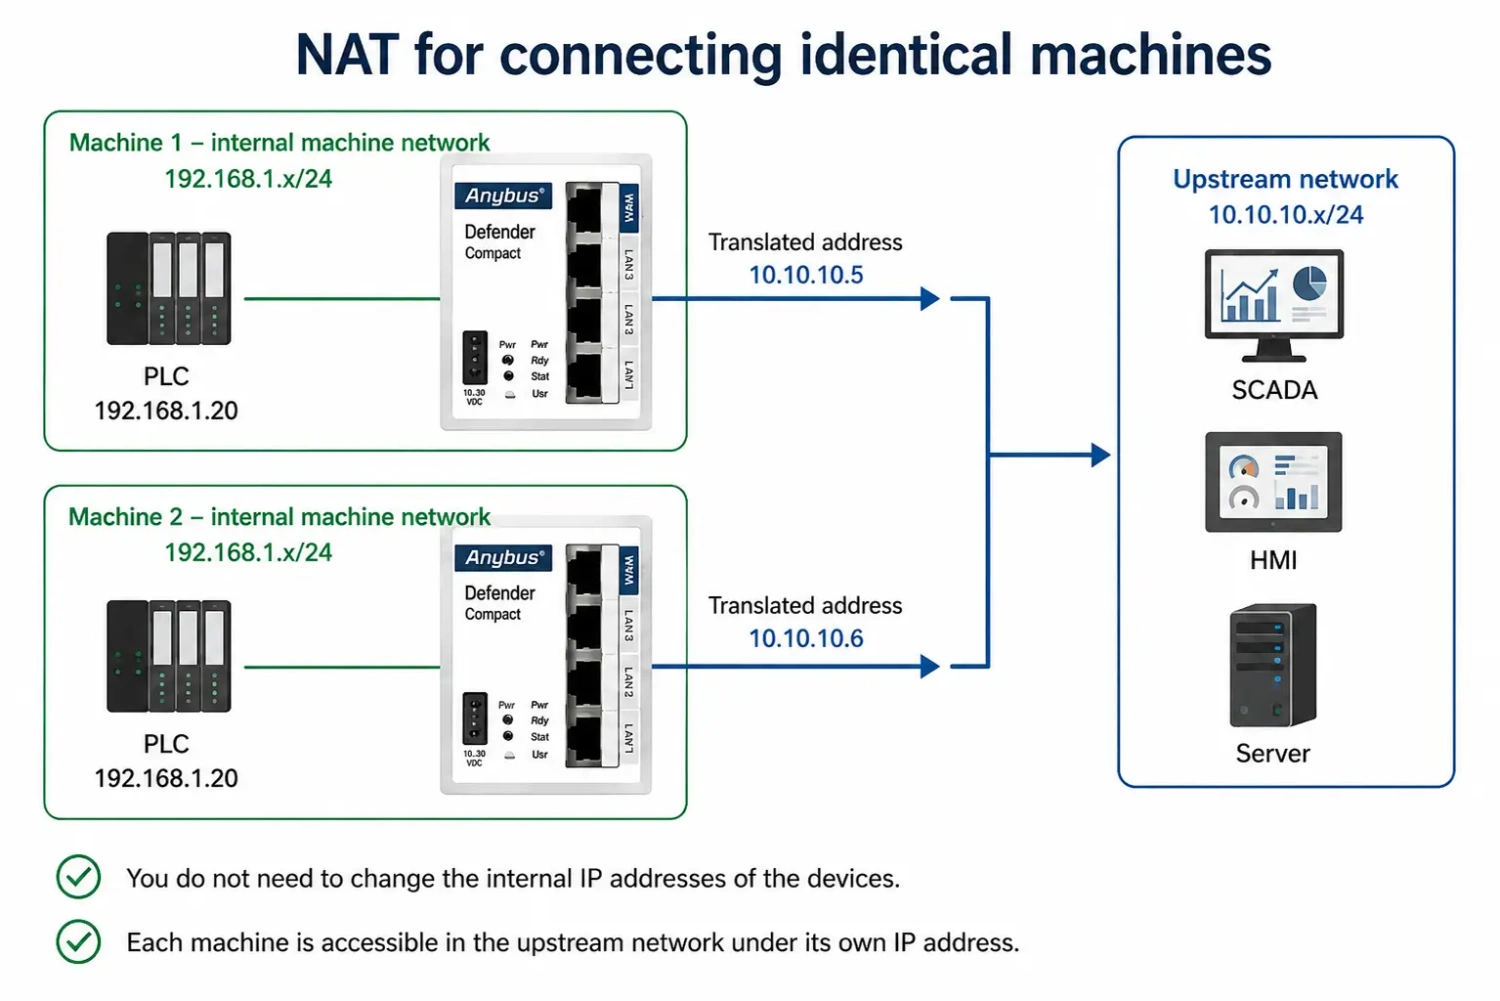
El Defender admite varios tipos de traducción de direcciones de red. En la práctica, los más útiles son:
- SimpleNAT – permite acceder a un dispositivo concreto de la red de la máquina mediante una dirección IP propia desde la red de nivel superior.
- Network NAT – traduce una red completa y resulta útil, por ejemplo, al conectar varias máquinas con una configuración interna de direcciones IP idéntica.
- SNAT – cambia la dirección IP de origen de la comunicación y puede utilizarse, por ejemplo, cuando el dispositivo de destino no tiene configurada correctamente la puerta de enlace predeterminada.
- Redirección de puertos (DNAT) – hace accesible desde la red de nivel superior únicamente un servicio o puerto de comunicación concreto de un dispositivo dentro de la máquina.
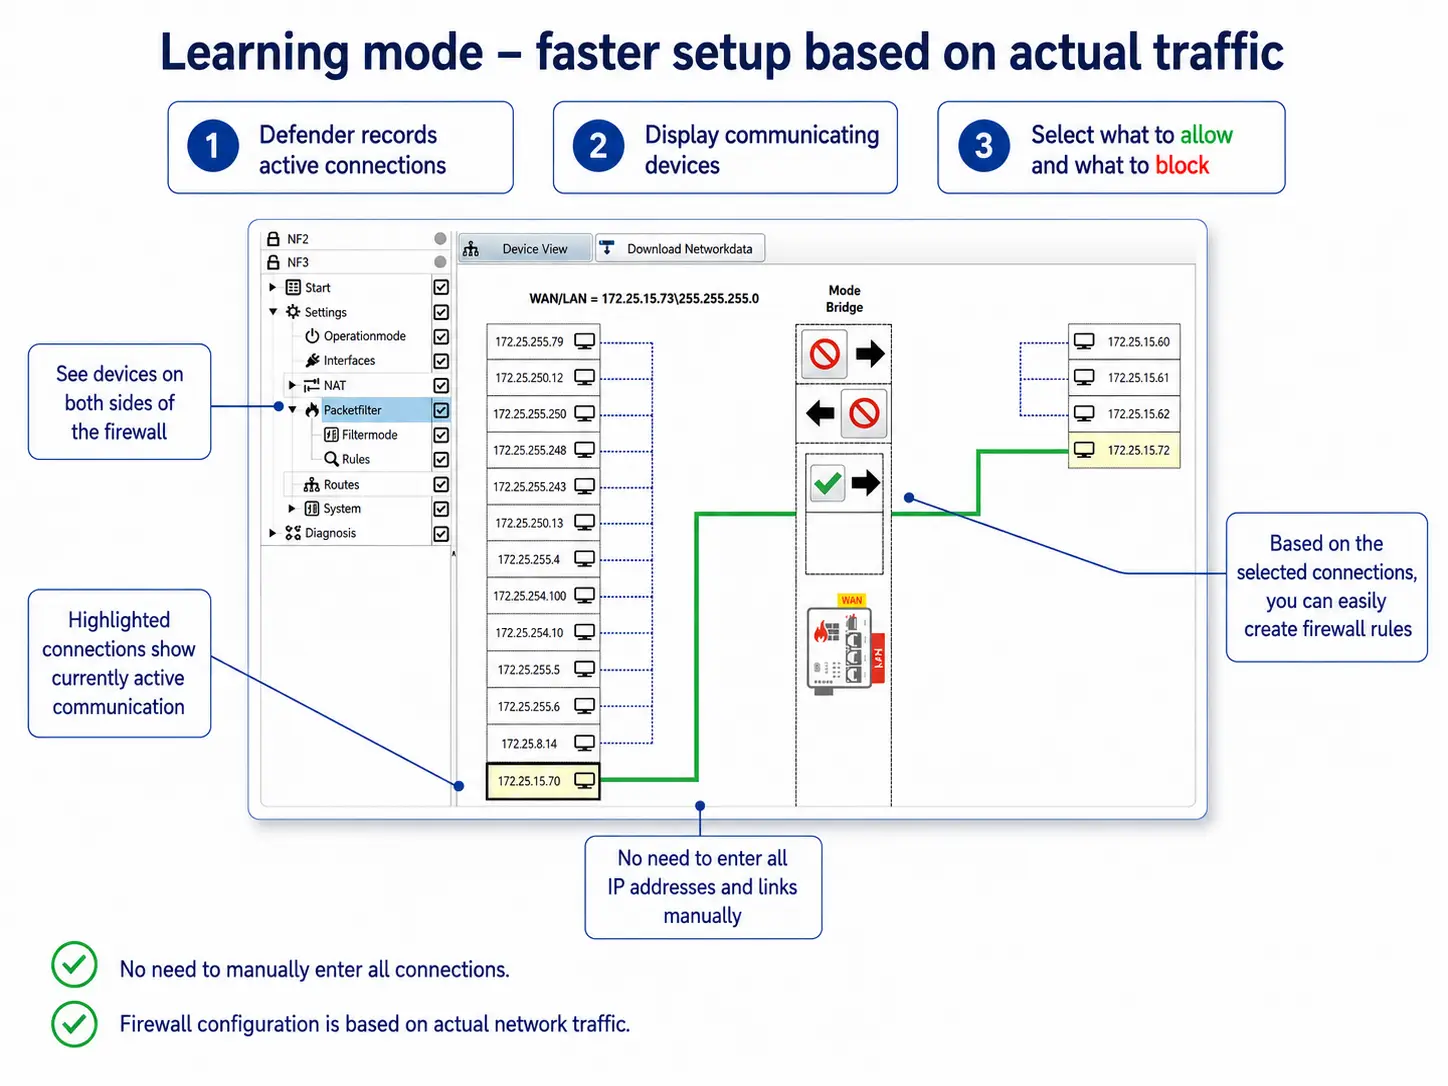
Modo de aprendizaje – configuración más rápida basada en el tráfico real
El modo de aprendizaje facilita considerablemente la configuración inicial del firewall. El Defender registra la comunicación de red en curso y muestra en el software de configuración los dispositivos que están comunicándose activamente y las conexiones detectadas.
De este modo, no es necesario identificar manualmente de antemano toda la comunicación entre PLC, HMI, sistemas SCADA y otros dispositivos. Después puede decidir qué conexiones detectadas deben seguir permitidas y crear reglas de filtrado a partir de ellas. El resto de la comunicación puede bloquearse.
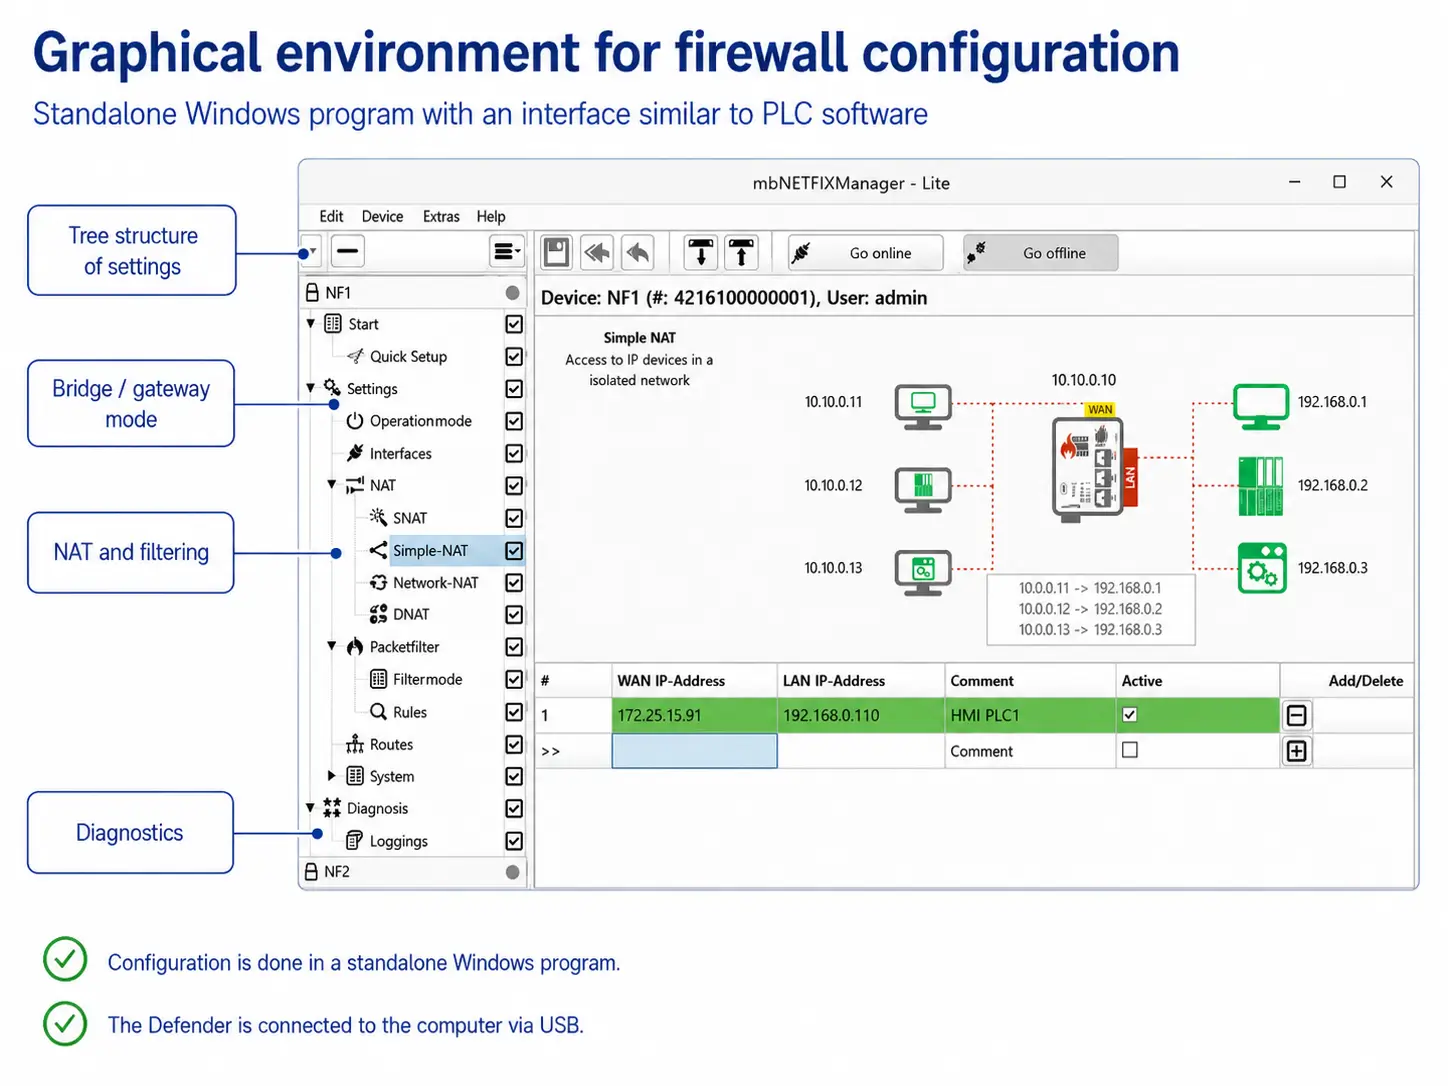
Interfaz gráfica para la configuración del firewall
Anybus Defender Compact 1004 se configura mediante Anybus Defender Compact Manager para Windows. La interfaz gráfica está diseñada de forma similar al software de programación de PLC e incluye asistentes para la configuración básica del firewall.
El software permite configurar el funcionamiento bridge o gateway, NAT, el enrutamiento y las reglas de filtrado. El dispositivo no dispone de una interfaz web integrada, lo que reduce el número de posibles vectores de ataque. Para la configuración y la administración avanzada también está disponible una interfaz de línea de comandos mediante SSH.
Especificaciones técnicas
Interfaces de red y conexión
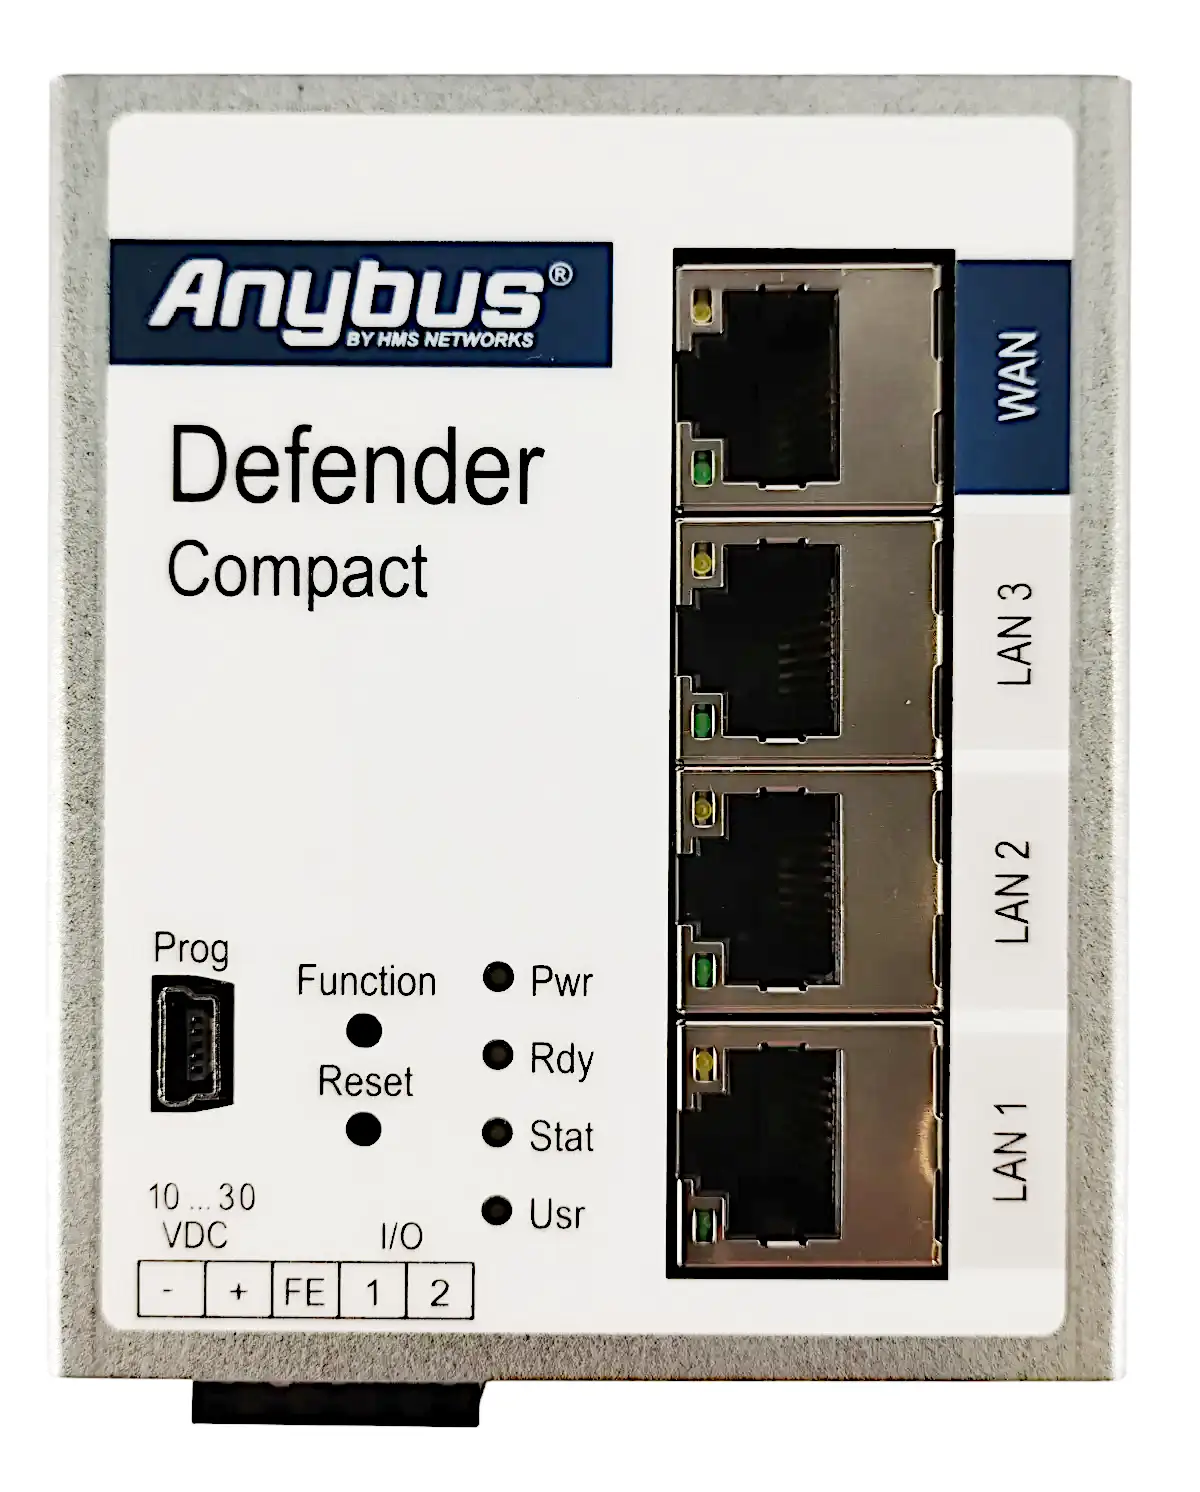
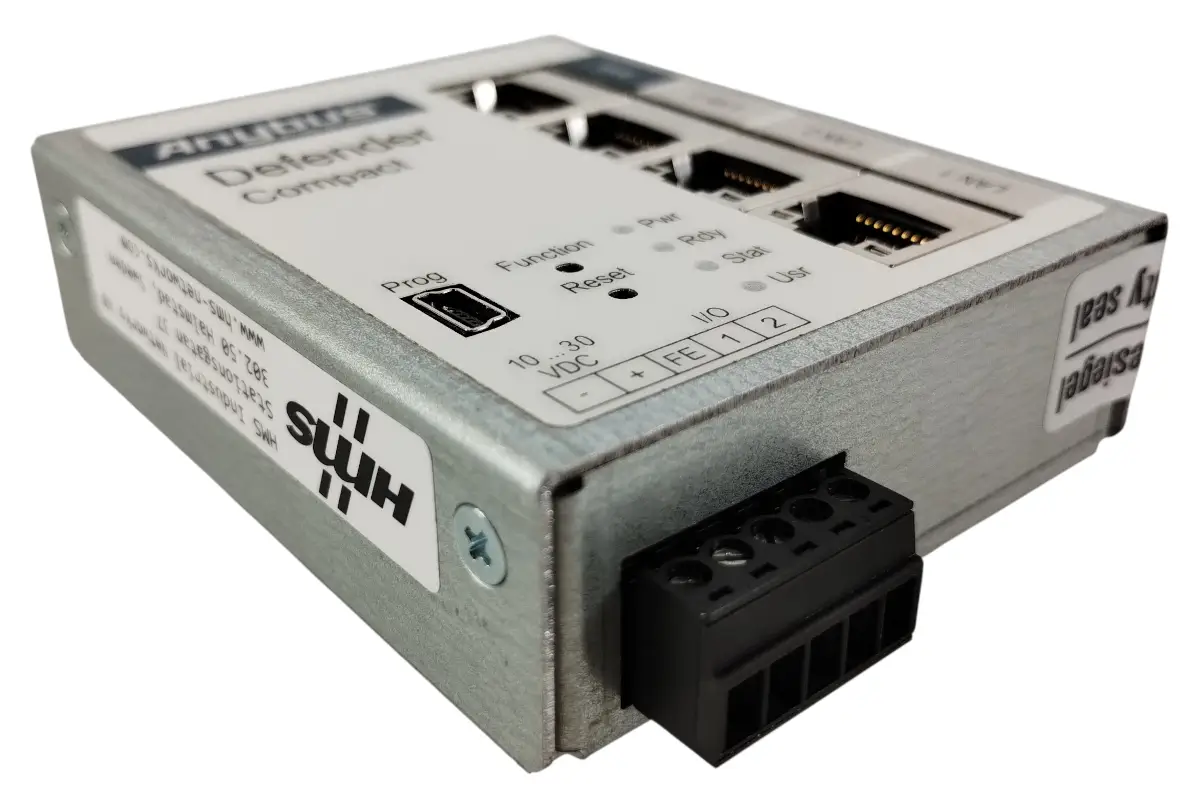
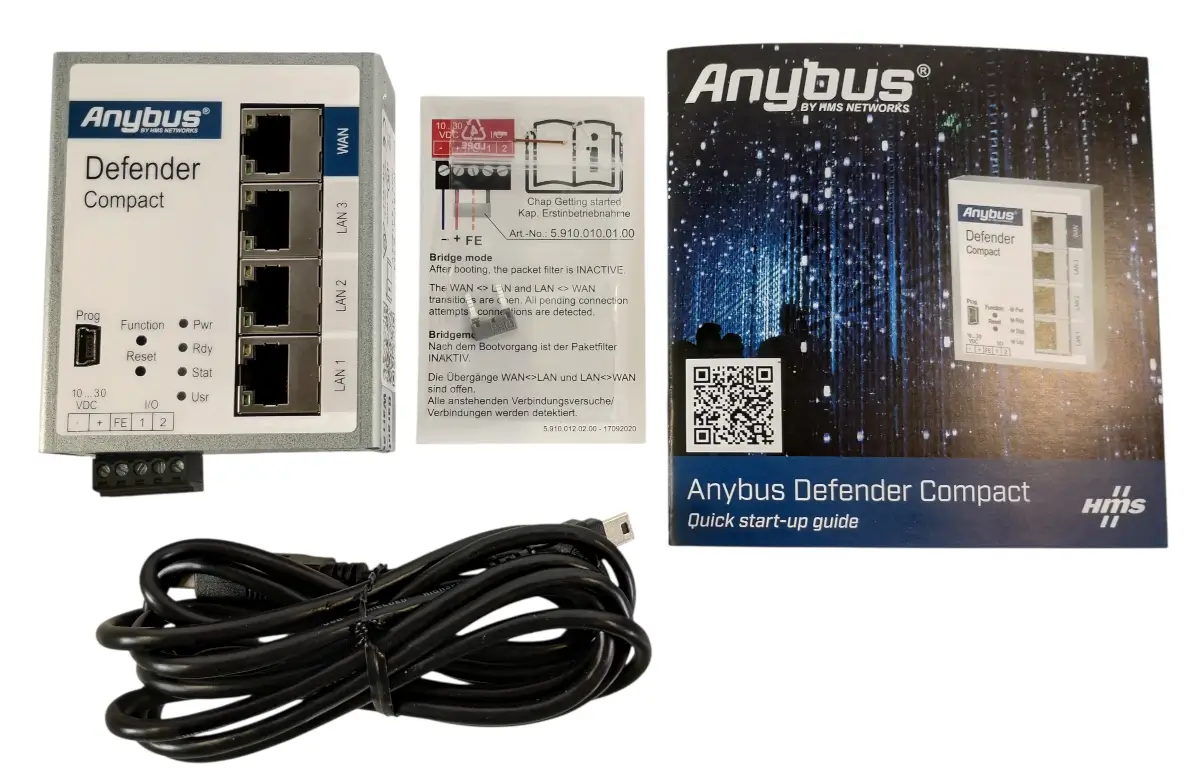
- WAN: 1× RJ45, 10/100BASE-T(X)
- LAN: 3× RJ45, 10/100BASE-T(X)
- Bridge: integración transparente en una red existente sin cambiar las direcciones IP de los dispositivos conectados
- Gateway: separación de redes mediante NAT, enrutamiento y reglas de filtrado
- Enrutamiento: enrutamiento estático
NAT y traducción de direcciones IP
- Funciones NAT compatibles: SimpleNAT, Network NAT, SNAT y DNAT
- SimpleNAT: permite acceder a un dispositivo concreto de la red LAN mediante una dirección IP independiente desde la red WAN
- Network NAT: traduce una red completa, por ejemplo al conectar varias máquinas con la misma configuración interna de direcciones IP
- SNAT: traduce la dirección IP de origen, por ejemplo si el dispositivo de destino no tiene configurada correctamente la puerta de enlace predeterminada
- DNAT (redirección de puertos): permite acceder a un servicio o puerto de comunicación concreto de un dispositivo situado detrás del firewall
Firewall y filtrado de la comunicación
- Filtrado: por direcciones MAC, direcciones IP, puertos de comunicación y protocolos
- Dirección del filtrado: WAN–LAN y LAN–WAN
- Configuración predeterminada: el filtro de paquetes está activo y la comunicación entre WAN y LAN está bloqueada
- Modos de filtrado: lista blanca, lista negra o filtro desactivado
- Modo de aprendizaje: registro de la comunicación de red para facilitar la creación de reglas de filtrado
- Salida del modo de aprendizaje: visualización de los dispositivos que se comunican y de las conexiones detectadas en la interfaz gráfica del software de configuración
Configuración y administración
- Software de configuración: Anybus Defender Compact Manager para Windows
- Método de configuración: interfaz gráfica similar al software de programación de PLC
- Configuración mediante USB: USB 2.0 Mini
- Configuración avanzada: línea de comandos mediante SSH
- Interfaz web: el dispositivo no dispone de una interfaz web integrada
- Servicios de red: cliente NTP y cliente Syslog
- Entradas digitales: 2× para el control dinámico de determinadas reglas de filtrado y NAT
Funciones de seguridad
- Secure Boot: sí
- Protección de la configuración: las configuraciones están cifradas y vinculadas de forma única a un dispositivo concreto mediante una clave RSA
Alimentación
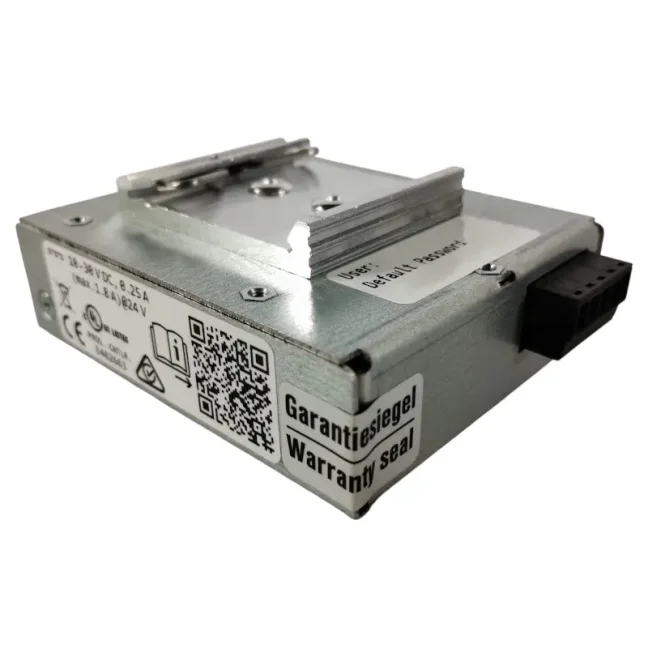
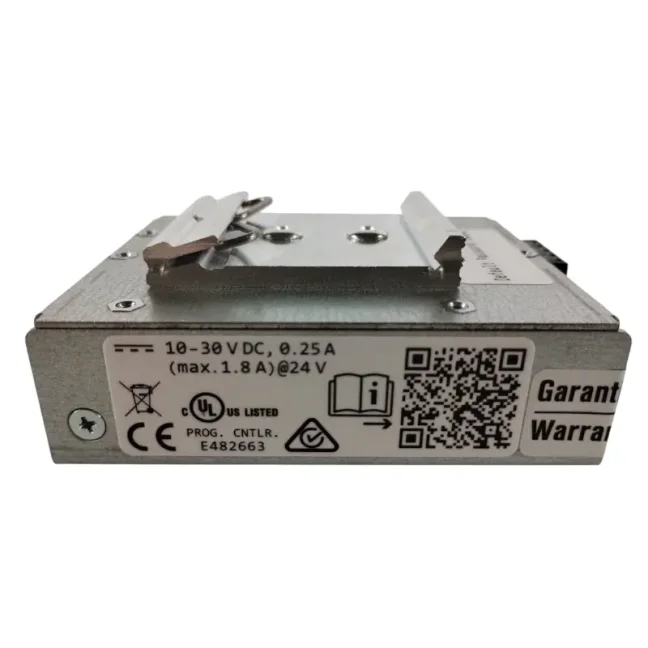
- Tensión de alimentación: 10–30 VDC
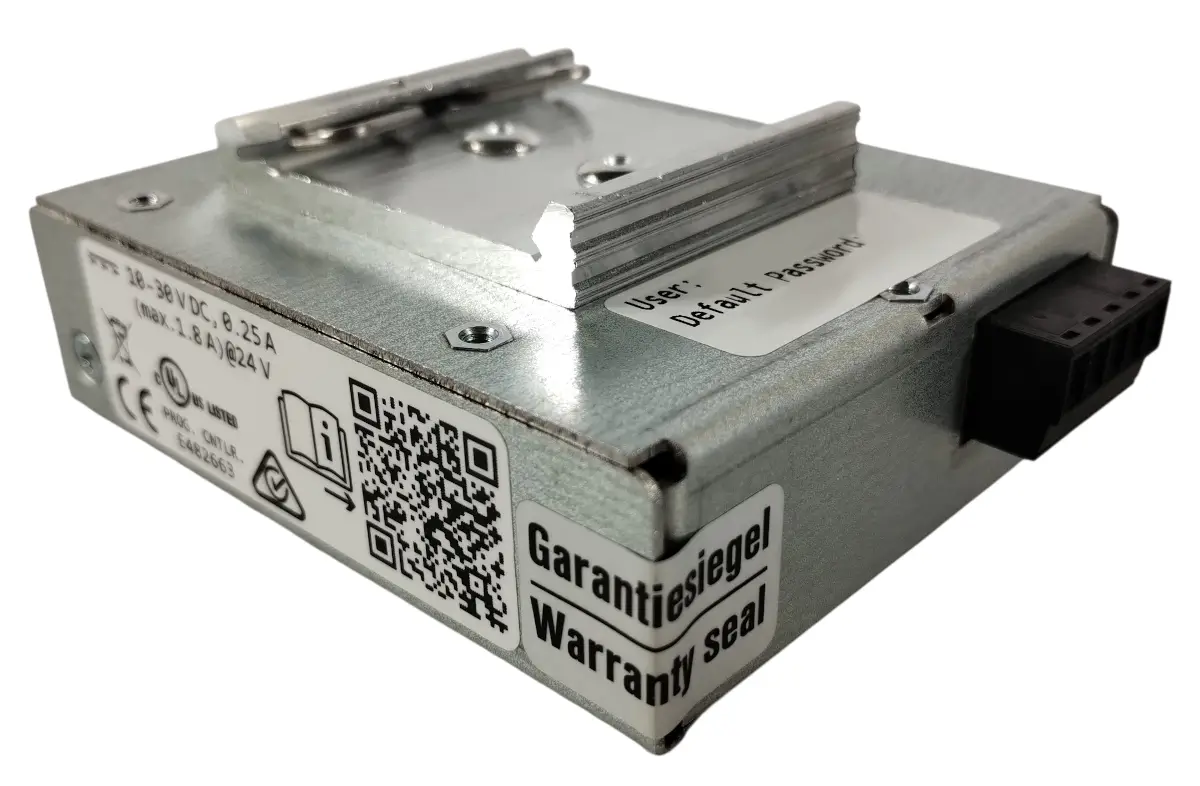
- Consumo máximo de corriente: 250 mA a 24 VDC
Datos mecánicos y de funcionamiento
- Dimensiones (Al × An × P): 92,6 × 69 × 38,5 mm
- Peso: 235 g
- Material de la carcasa: metal
- Grado de protección: IP30 con todos los puertos e interfaces conectados
- Temperatura de funcionamiento: −40 a +75 °C
- Temperatura de almacenamiento: −40 a +85 °C
- Humedad relativa: 0–95 %, sin condensación
- Montaje: carril DIN según EN 50022
Certificaciones y conformidad
- Certificaciones y conformidad: CE y UL
Preguntas frecuentes (FAQ) – Anybus Defender Compact 1004
Uso y conexión
¿Qué es Anybus Defender Compact 1004 y para qué se utiliza?
Anybus Defender Compact 1004 es un firewall industrial compacto y un router para separar y proteger máquinas, líneas de producción y otras partes de la red OT. Se utiliza para limitar la comunicación no deseada, resolver conflictos de direcciones IP y proteger los dispositivos al conectarlos a una red de nivel superior.
¿Cómo separar una máquina de la red empresarial y permitir únicamente la comunicación necesaria?
Anybus Defender Compact 1004 se instala entre la red de la máquina y la red de nivel superior. Mediante las reglas del firewall se pueden permitir las conexiones necesarias según direcciones IP y MAC, puertos de comunicación y protocolos, y bloquear el resto de la comunicación.
¿Cómo proteger una máquina en funcionamiento sin cambiar su configuración de red?
Anybus Defender Compact 1004 puede insertarse en una conexión de red existente en una configuración bridge sin cambiar las direcciones IP de los PLC, HMI y otros dispositivos. Se mantiene la configuración de direcciones original y la comunicación entre la red de la máquina y la red de nivel superior pasa a través del firewall.
¿Cuál es la diferencia entre una configuración bridge y gateway?
En una configuración bridge, el firewall se inserta de forma transparente en la conexión de red existente sin cambiar las direcciones IP de los dispositivos conectados. En una configuración gateway, funciona como router entre la red de la máquina y la red de nivel superior y permite utilizar enrutamiento estático, NAT y reglas de filtrado.
Firewall y NAT
¿Cómo conectar varias máquinas idénticas con las mismas direcciones IP a una sola red?
Mediante Network NAT, las redes individuales de las máquinas con la misma configuración interna de direcciones IP pueden hacerse accesibles desde la red de nivel superior utilizando rangos de red diferentes. De este modo, no es necesario cambiar las direcciones IP de los PLC, HMI ni de otros dispositivos dentro de la máquina.
¿Cómo hacer accesible un dispositivo o servicio concreto dentro de la máquina?
Para acceder a un dispositivo concreto se puede utilizar SimpleNAT, que hace que el dispositivo de la red LAN sea accesible desde la red WAN mediante una dirección IP independiente. Si solo debe estar disponible un servicio o puerto de comunicación concreto, se puede utilizar la redirección de puertos mediante DNAT.
¿Según qué criterios puede Anybus Defender Compact 1004 filtrar la comunicación de red?
Las reglas del firewall pueden configurarse según direcciones IP, direcciones MAC, puertos de comunicación y protocolos. El filtrado puede configurarse tanto para la comunicación WAN–LAN como para LAN–WAN.
¿La comunicación entre WAN y LAN se permite automáticamente después de la primera conexión?
No. De forma predeterminada, la comunicación entre WAN y LAN está bloqueada hasta que se permita mediante las reglas del firewall.
¿Qué funciones NAT admite Anybus Defender Compact 1004?
Anybus Defender Compact 1004 admite SimpleNAT, Network NAT, SNAT y DNAT. SimpleNAT se utiliza para hacer accesible un dispositivo concreto mediante una dirección WAN independiente, Network NAT para traducir una red completa, SNAT para traducir la dirección de origen y DNAT para redirigir servicios o puertos concretos.
¿Cómo determinar qué comunicación de red es realmente necesaria para el funcionamiento de la máquina?
Anybus Defender Compact 1004 ofrece un modo de aprendizaje que registra la comunicación de red y muestra en el software de configuración los dispositivos que se comunican y las conexiones detectadas. A continuación, el técnico determina qué conexiones deben seguir permitidas y puede crear reglas de filtrado a partir de ellas de forma más sencilla.
¿Se pueden separar los distintos puertos LAN en redes independientes?
Sí. Mediante la configuración avanzada a través de SSH, se puede asignar a cada puerto LAN su propia dirección IP y una red independiente. El Defender puede entonces controlar y filtrar la comunicación entre estas redes. Sin embargo, en esta configuración las posibilidades de NAT son limitadas, por lo que no es adecuada para escenarios habituales con traducción de direcciones entre varias redes LAN separadas.
Configuración y administración
¿Cómo se configura Anybus Defender Compact 1004?
Anybus Defender Compact 1004 se configura mediante Anybus Defender Compact Manager para Windows. La interfaz gráfica es similar al software de programación de PLC y permite configurar el tipo de conexión bridge o gateway, NAT, enrutamiento y reglas del firewall.
¿Se necesita software de pago para configurar Anybus Defender Compact 1004?
No. La versión gratuita de Anybus Defender Compact Manager puede descargarse desde la página web del fabricante y utilizarse para configurar el dispositivo.
¿Anybus Defender Compact 1004 dispone de una interfaz web integrada?
No. Anybus Defender Compact 1004 no dispone de una interfaz web integrada. La configuración se realiza mediante Anybus Defender Compact Manager o a través de la línea de comandos mediante SSH.
Diseño técnico y selección del modelo
¿Cuántos puertos Ethernet tiene Anybus Defender Compact 1004 y qué velocidad admiten?
Anybus Defender Compact 1004 tiene un puerto WAN y tres puertos LAN. Los cuatro puertos utilizan conectores RJ45 y admiten una velocidad de 10/100 Mb/s.
¿Anybus Defender Compact 1004 es adecuado para su montaje en un armario eléctrico industrial?
Sí. Anybus Defender Compact 1004 cuenta con carcasa metálica, montaje en carril DIN y un rango de temperatura de funcionamiento de −40 a +75 °C. La tensión de alimentación es de 10–30 VDC.
¿Cuándo conviene elegir un modelo superior de Anybus Defender?
Anybus Defender Compact 1004 es adecuado principalmente para proteger una sola máquina o una parte más pequeña de una red de producción mediante firewall, NAT y enrutamiento. Los modelos superiores de Anybus Defender son más adecuados si necesita comunicación Gigabit Ethernet, más segmentos de red separados o funciones de seguridad avanzadas, como inspección profunda de la comunicación industrial (DPI), detección de intrusiones o VPN para un acceso remoto seguro.
Highlighted items are mandatory.