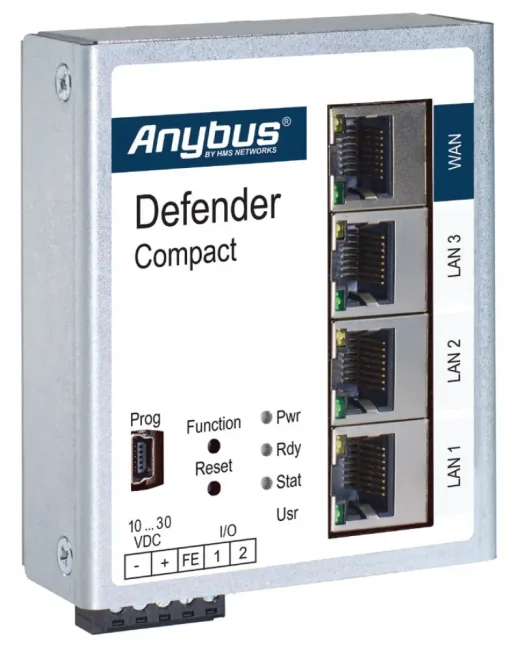
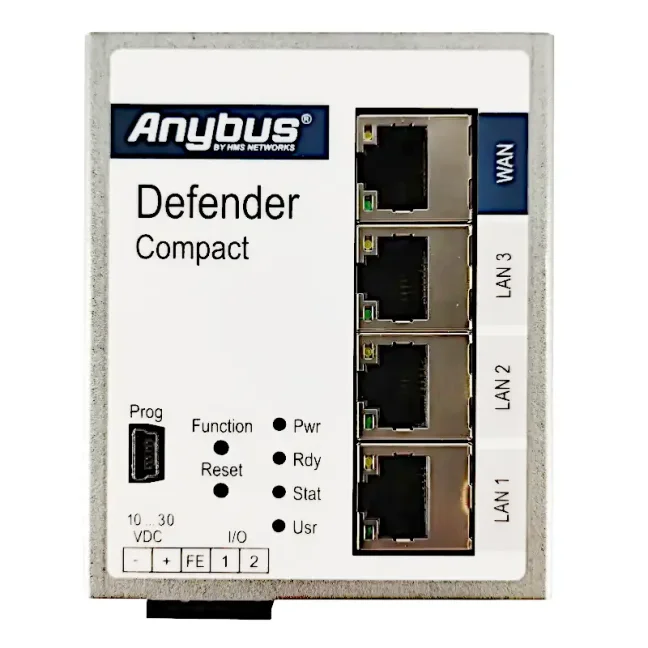
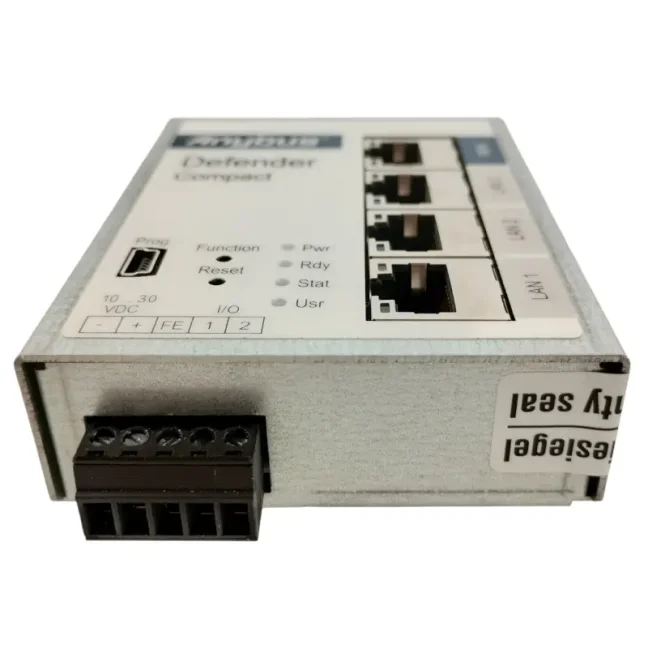
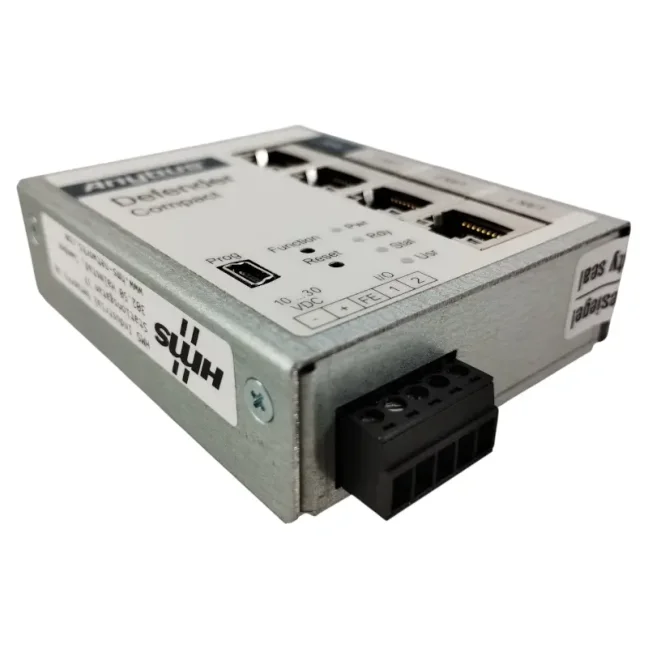
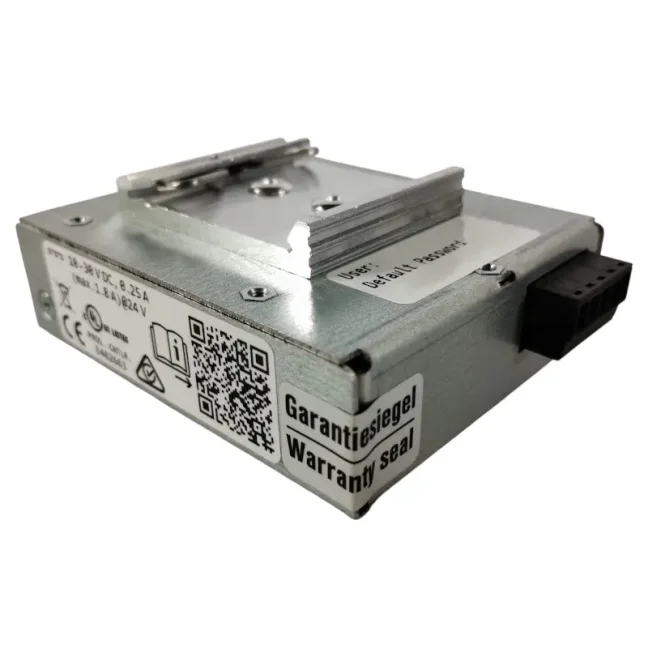
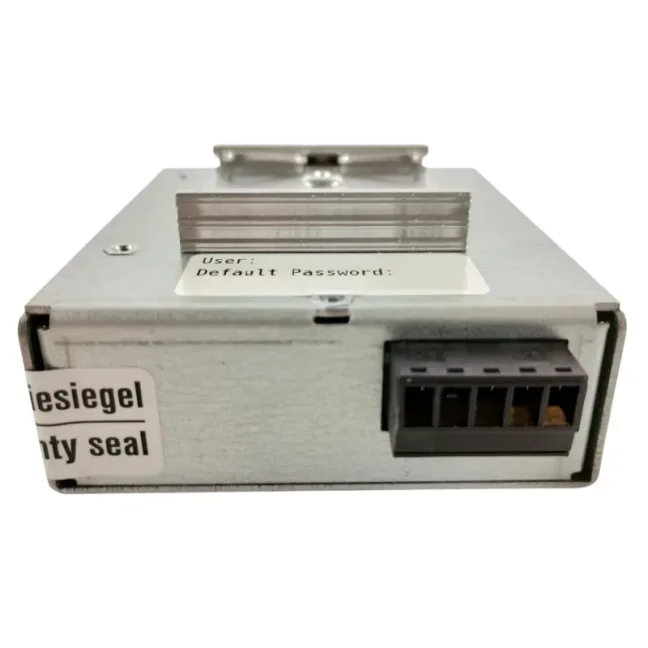
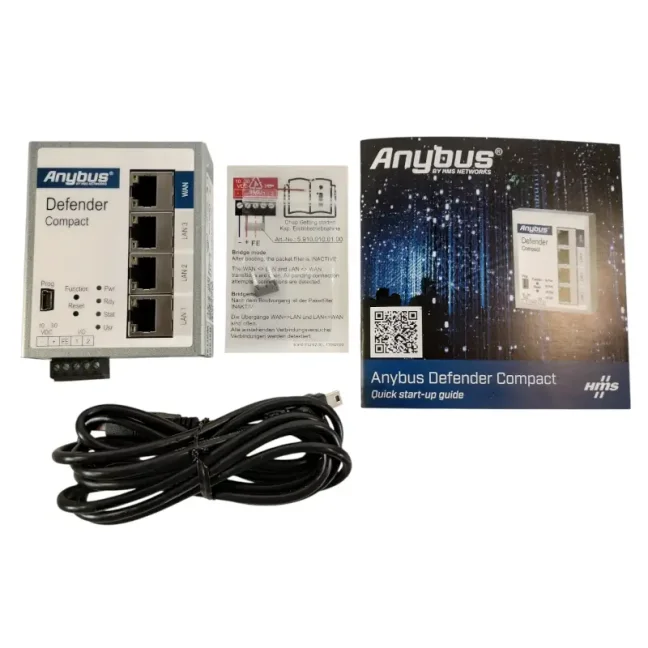
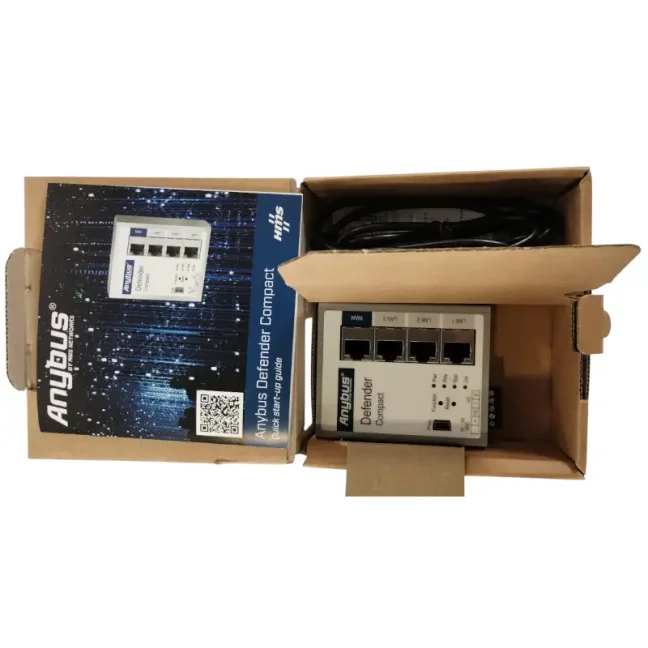


Anybus Defender Compact 1004 - NAT/FW

Kompakte industrielle Firewall zur Trennung und Absicherung von Maschinen, Produktionslinien und anderen Bereichen des OT-Netzwerks vor unbefugtem Zugriff und Netzwerkangriffen. Mithilfe von NAT können auch mehrere Maschinen mit identischen IP-Adressen an ein gemeinsames übergeordnetes Netzwerk angebunden werden. Bietet 1× WAN, 3× LAN sowie die Filterung der Kommunikation nach IP- und MAC-Adressen, Ports und Protokollen. More
Code: ABD1004-NATFW
Der Anybus Defender Compact 1004 ist eine kompakte industrielle Firewall zur Trennung und Absicherung von Maschinen, Produktionslinien und anderen Bereichen des OT-Netzwerks. Sie hilft dabei, unerwünschte Kommunikation einzuschränken, IP-Adresskonflikte zu lösen und Maschinen sicher mit übergeordneten Systemen zu verbinden.
Warum Anybus Defender Compact 1004?
- Reduziert das Risiko von Produktionsausfällen – durch die Trennung von Maschinen und Produktionslinien wird die Ausbreitung von Problemen und Cyberbedrohungen auf andere Bereiche des Netzwerks begrenzt.
- Spart Zeit und Kosten beim Anschluss identischer Maschinen – mithilfe von NAT (Network Address Translation) können mehrere Maschinen mit identischen internen IP-Adressen an dasselbe übergeordnete Netzwerk angebunden werden.
- Erlaubt nur die tatsächlich benötigte Kommunikation – der Zugriff auf Maschinen kann anhand von IP- und MAC-Adressen, Ports und Protokollen eingeschränkt werden.
- Beschleunigt die Firewall-Konfiguration – der Lernmodus zeichnet den tatsächlichen Netzwerkverkehr auf und unterstützt dabei, daraus passende Regeln zu erstellen.
- Kann ohne Änderung der IP-Adressen in ein bestehendes Netzwerk integriert werden – in einer Bridge-Konfiguration filtert der Defender die Kommunikation zwischen verschiedenen Netzwerkbereichen.
- Erleichtert Automatisierungstechnikern die Konfiguration – die Einrichtung erfolgt über eine Windows-Software mit einer Benutzeroberfläche, die an PLC-Programmiersoftware erinnert.
- Für den direkten Einbau in einen industriellen Schaltschrank geeignet – mit Metallgehäuse, DIN-Schienenmontage und großem Betriebstemperaturbereich.
Funktionsumfang des Anybus Defender Compact 1004
Der Anybus Defender Compact 1004 ist ausschließlich in der Variante NAT/FW erhältlich. Er ist für die Netzwerksegmentierung, die Steuerung zulässiger Kommunikation und die Lösung von IP-Adresskonflikten mithilfe von NAT ausgelegt.
Wenn Sie zusätzlich eine detaillierte Analyse industrieller Protokolle, IPS, VPN oder erweiterte Netzwerkfunktionen benötigen, stehen diese Funktionen bei leistungsfähigeren Anybus Defender Modellen zur Verfügung.
Sie wissen nicht, welcher Defender der richtige ist?
Beschreiben Sie uns Ihr Netzwerk und was Sie absichern möchten. Wir empfehlen Ihnen das passende Modell und die passende Variante.
Netzwerkanbindung und Filterung der Kommunikation
Der Anybus Defender Compact 1004 wird zwischen dem Maschinennetzwerk und dem übergeordneten Produktions- oder Unternehmensnetzwerk installiert. Die gesamte Kommunikation zwischen beiden Netzwerkbereichen läuft über die Firewall, die sie gemäß den konfigurierten Regeln zulässt oder blockiert.
Die Regeln können anhand von IP- und MAC-Adressen, Kommunikationsports und Protokollen konfiguriert werden. Standardmäßig ist die Kommunikation zwischen WAN und LAN blockiert, bis sie ausdrücklich durch Firewall-Regeln freigegeben wird. In der Praxis können Sie beispielsweise den Zugriff auf eine PLC nur von einem bestimmten Service-PC erlauben, die Kommunikation mit einem SCADA-System freigeben und alle anderen Verbindungen blockieren.
Zwei Möglichkeiten zur Einbindung in das Netzwerk
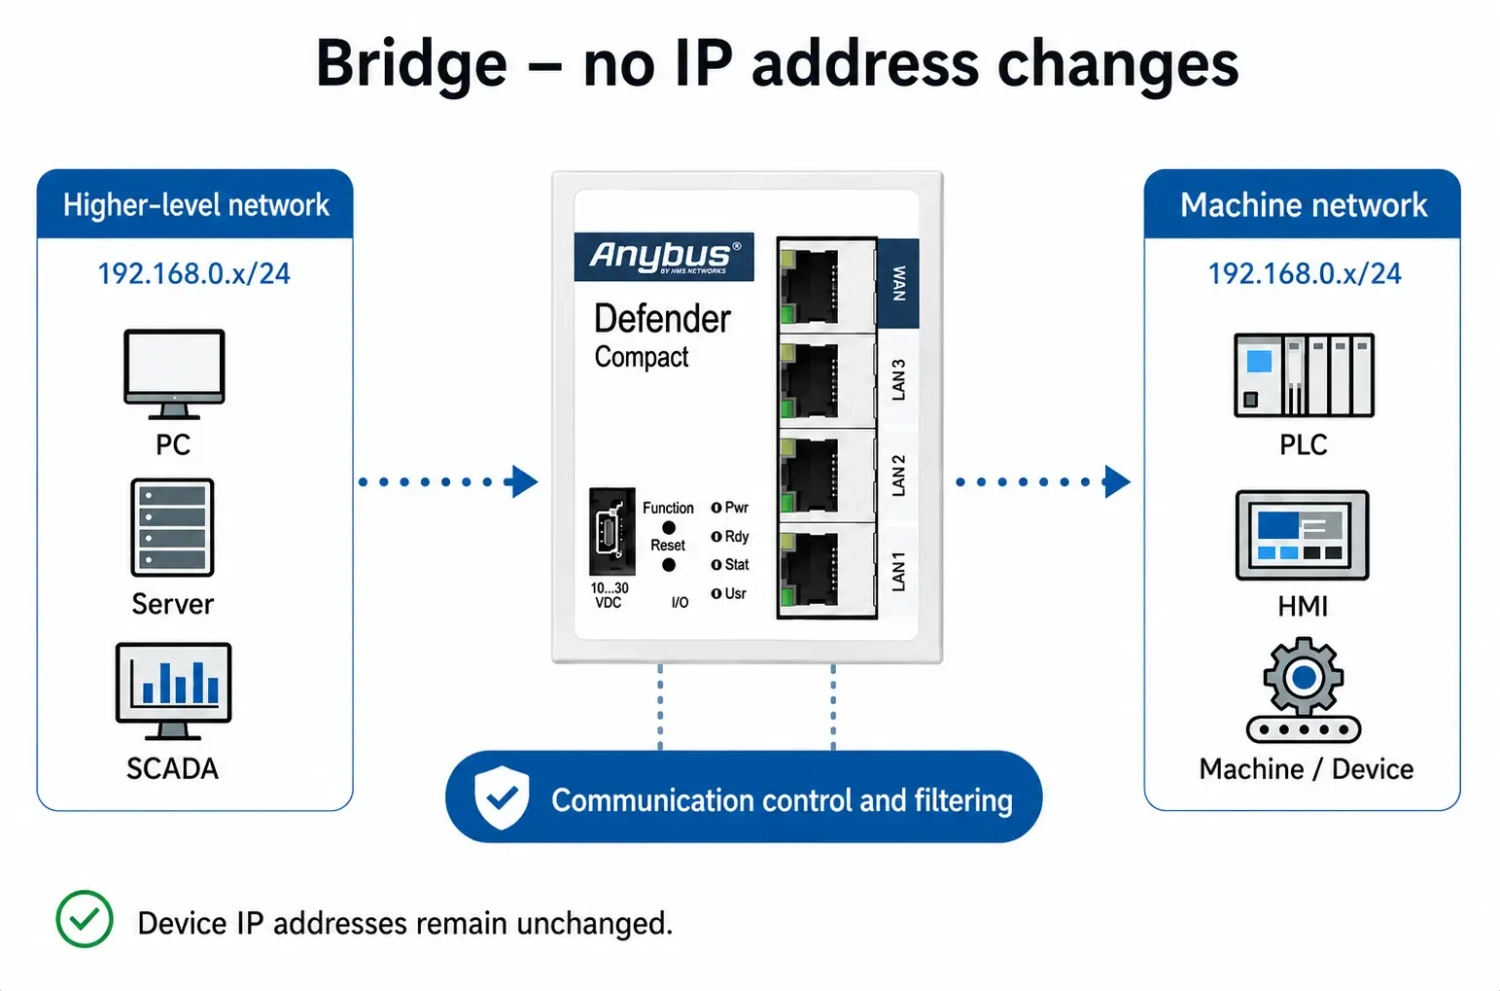
Bridge – ohne Änderung der IP-Adressen
In einer Bridge-Konfiguration kann die Firewall in ein bestehendes Netzwerk integriert werden, ohne die IP-Adressen von PLCs, HMIs und anderen Geräten zu ändern. Der Defender arbeitet transparent im Netzwerk und filtert die Kommunikation zwischen dem Maschinennetzwerk und dem übergeordneten Netzwerk.
Diese Konfiguration eignet sich besonders für die nachträgliche Absicherung einer bereits betriebenen Maschine oder Produktionslinie.
Gateway – Netzwerksegmentierung und NAT
In einer Gateway-Konfiguration arbeitet der Defender als Router zwischen dem Maschinennetzwerk und dem übergeordneten Netzwerk. Beide Seiten können unterschiedliche IP-Adressbereiche verwenden, während die Kommunikation zwischen ihnen mithilfe von statischem Routing, NAT und Filterregeln gesteuert wird.
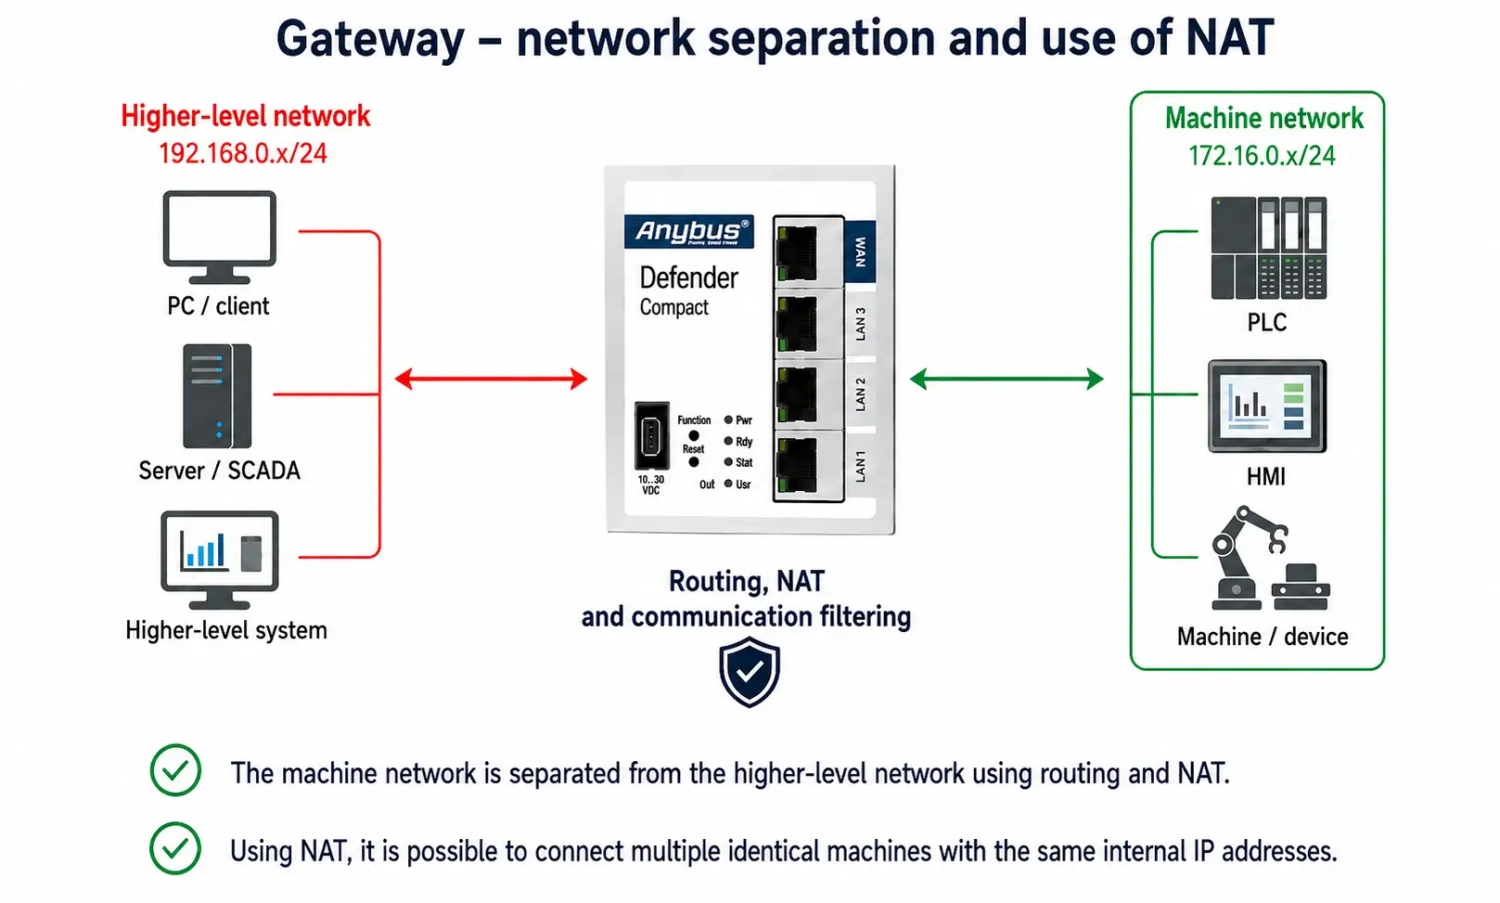
NAT (Network Address Translation) ermöglicht es, die ursprünglichen IP-Adressen innerhalb der Maschine beizubehalten und aus dem übergeordneten Netzwerk über übersetzte Adressen mit den Geräten zu kommunizieren. Dies ist beispielsweise beim Anschluss mehrerer identischer Maschinen mit derselben internen IP-Adressierung hilfreich, da die IP-Adressen von PLCs, HMIs und anderen Geräten nicht geändert werden müssen.
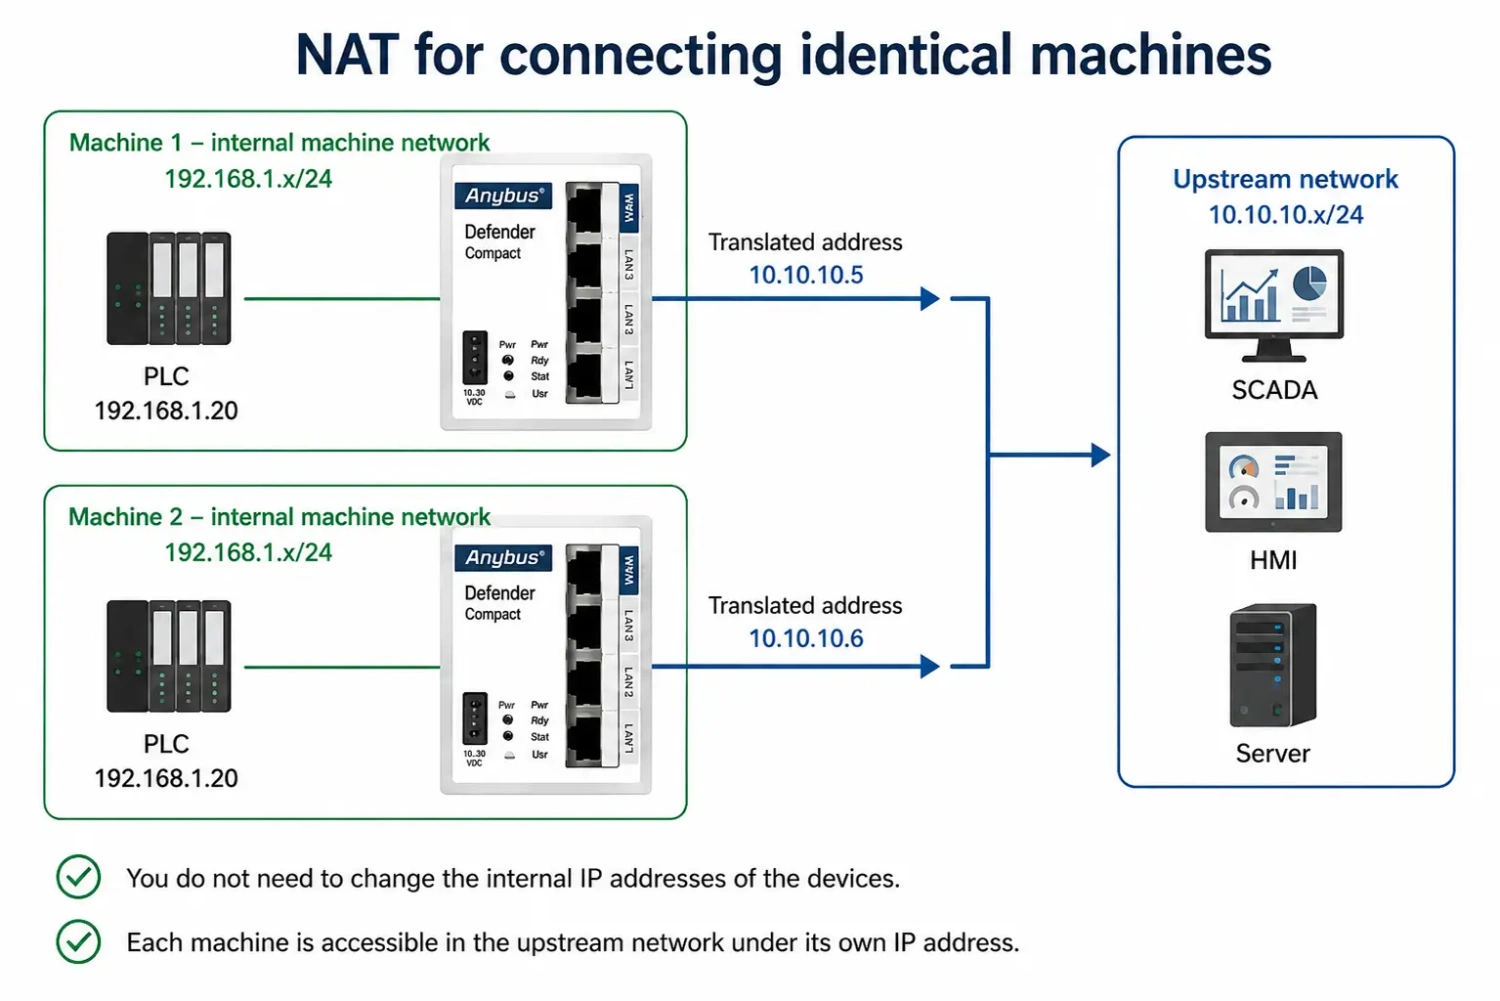
Der Defender unterstützt mehrere Arten der Netzwerkadressübersetzung. In der Praxis sind insbesondere folgende Funktionen nützlich:
- SimpleNAT – ermöglicht den Zugriff auf ein bestimmtes Gerät im Maschinennetzwerk über eine eigene IP-Adresse aus dem übergeordneten Netzwerk.
- Network NAT – übersetzt ein gesamtes Netzwerk und eignet sich beispielsweise für den Anschluss mehrerer Maschinen mit identischer interner IP-Adressierung.
- SNAT – ändert die Quell-IP-Adresse der Kommunikation und kann beispielsweise verwendet werden, wenn am Zielgerät kein korrektes Standard-Gateway konfiguriert ist.
- Portweiterleitung (DNAT) – macht aus dem übergeordneten Netzwerk nur einen bestimmten Dienst oder Kommunikationsport eines Geräts innerhalb der Maschine erreichbar.
Lernmodus – schnellere Konfiguration anhand des tatsächlichen Netzwerkverkehrs
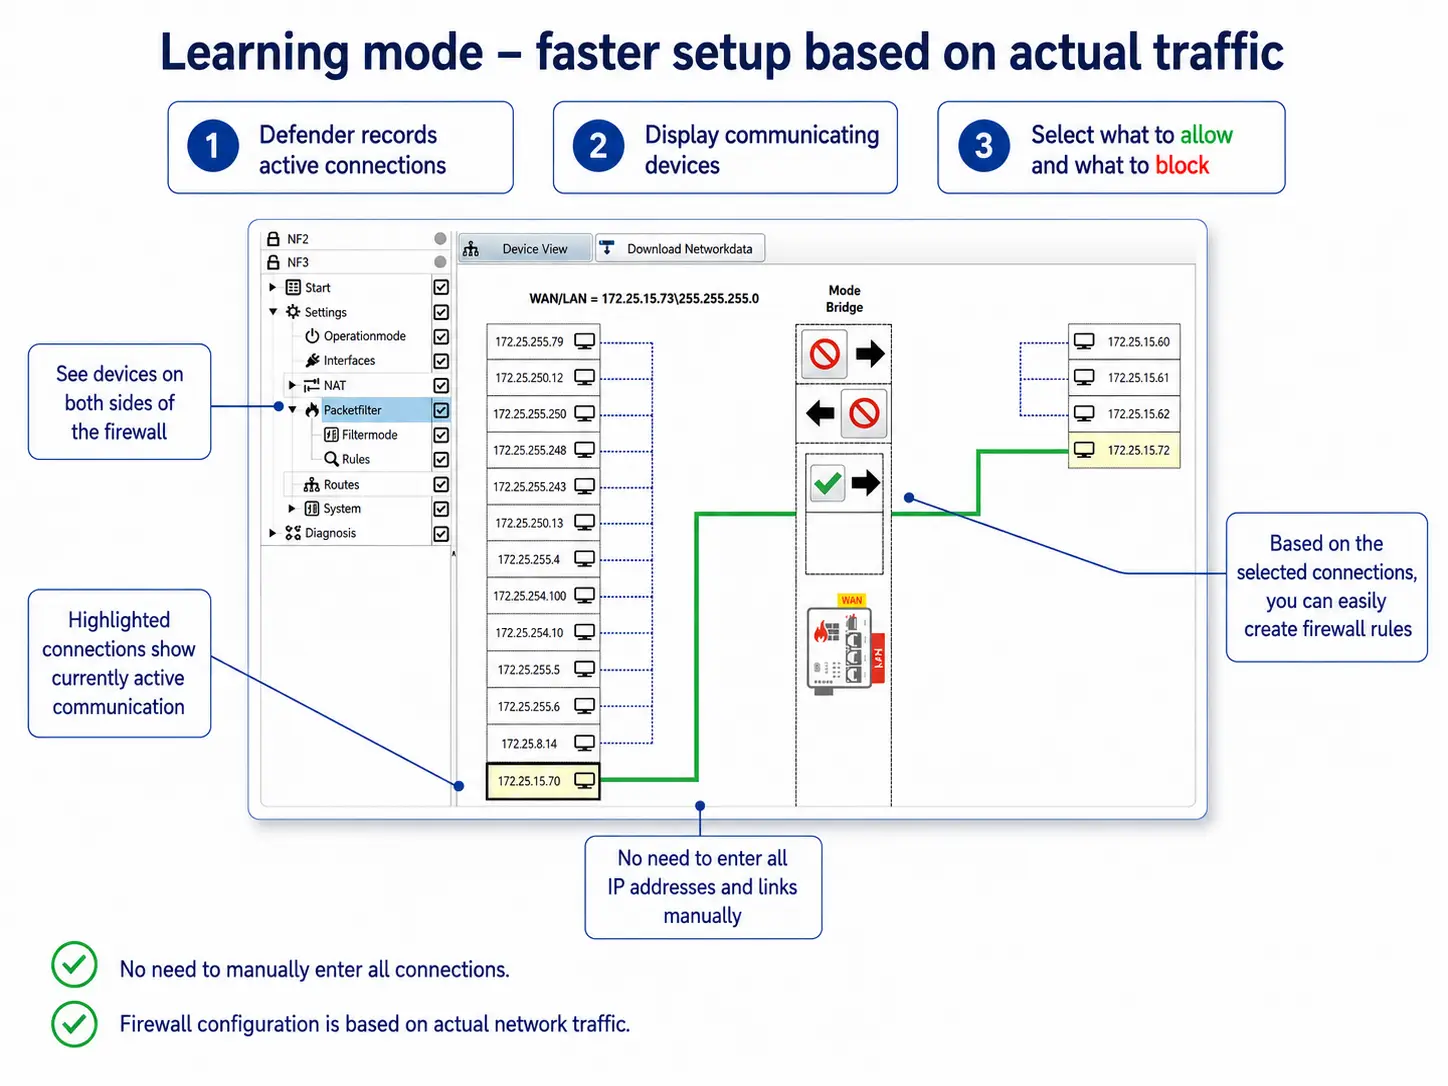
Der Lernmodus erleichtert die erstmalige Firewall-Konfiguration erheblich. Der Defender zeichnet die laufende Netzwerkkommunikation auf und zeigt in der Konfigurationssoftware aktiv kommunizierende Geräte und erkannte Verbindungen an.
Dadurch müssen Sie nicht im Voraus die gesamte Kommunikation zwischen PLCs, HMIs, SCADA-Systemen und anderen Geräten manuell ermitteln. Anschließend können Sie festlegen, welche der erkannten Verbindungen weiterhin zugelassen werden sollen, und auf dieser Grundlage Filterregeln erstellen. Die übrige Kommunikation kann blockiert werden.
Grafische Benutzeroberfläche zur Firewall-Konfiguration
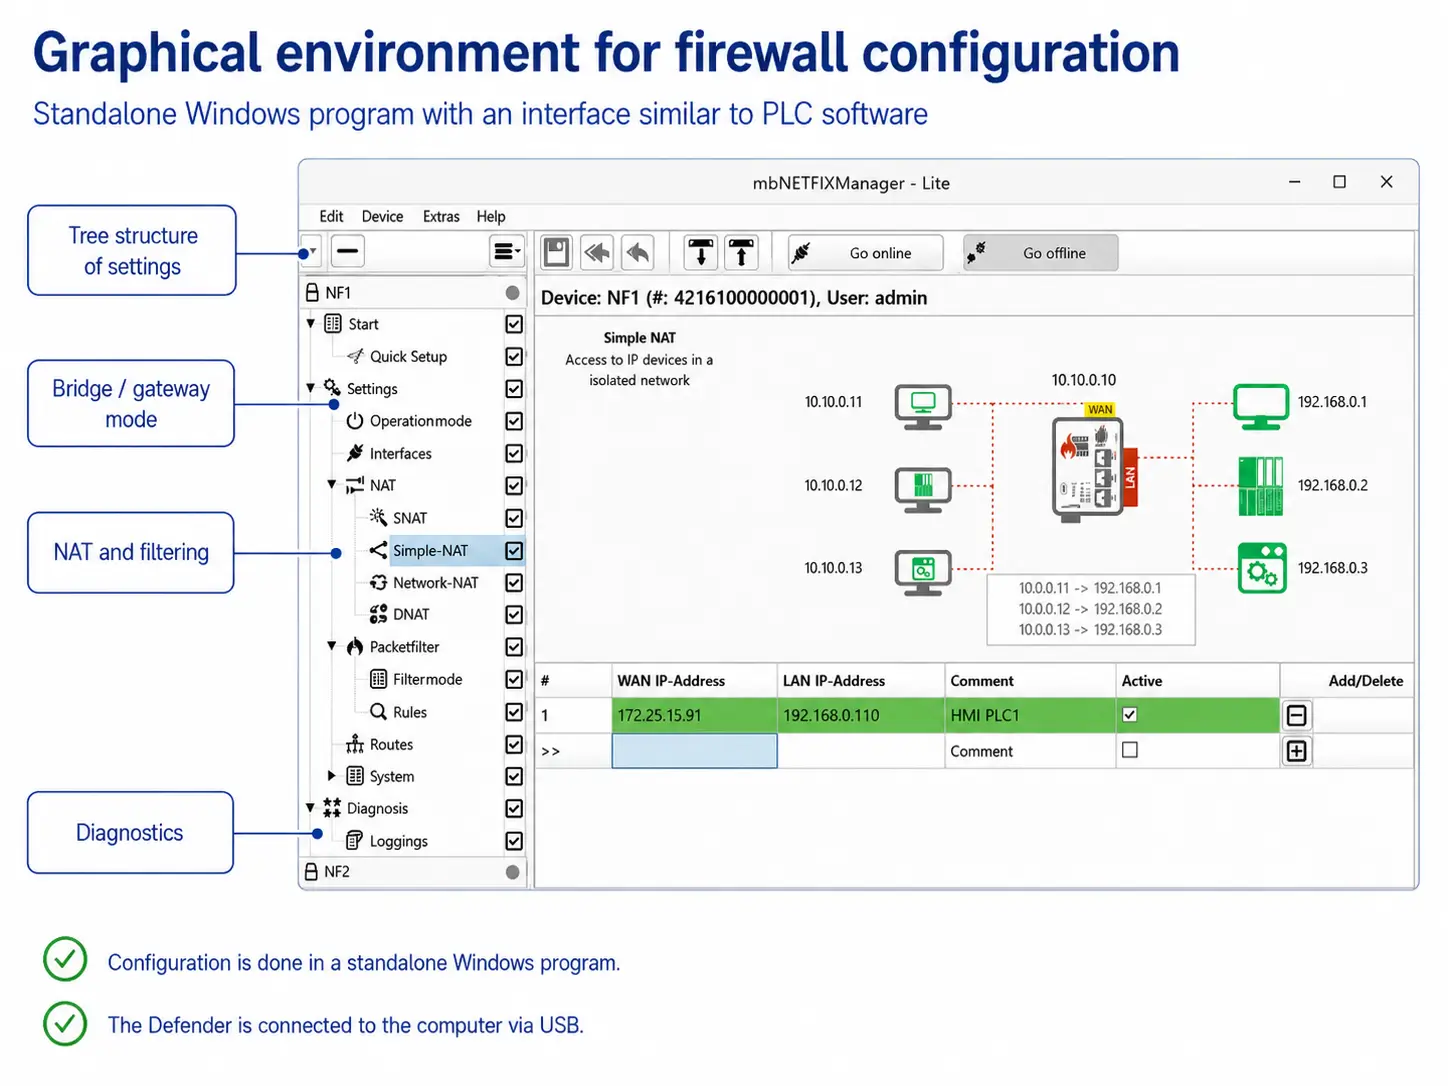
Der Anybus Defender Compact 1004 wird mit dem Anybus Defender Compact Manager für Windows konfiguriert. Die grafische Benutzeroberfläche ist ähnlich wie PLC-Programmiersoftware aufgebaut und enthält Assistenten für die grundlegende Firewall-Konfiguration.
In der Software können Bridge- oder Gateway-Betrieb, NAT, Routing und Filterregeln konfiguriert werden. Das Gerät verfügt über keine integrierte Weboberfläche, wodurch die Anzahl möglicher Angriffswege reduziert wird. Für die Konfiguration und erweiterte Verwaltung steht außerdem eine Kommandozeilenschnittstelle über SSH zur Verfügung.
Technische Daten
Netzwerkschnittstellen und Anschluss
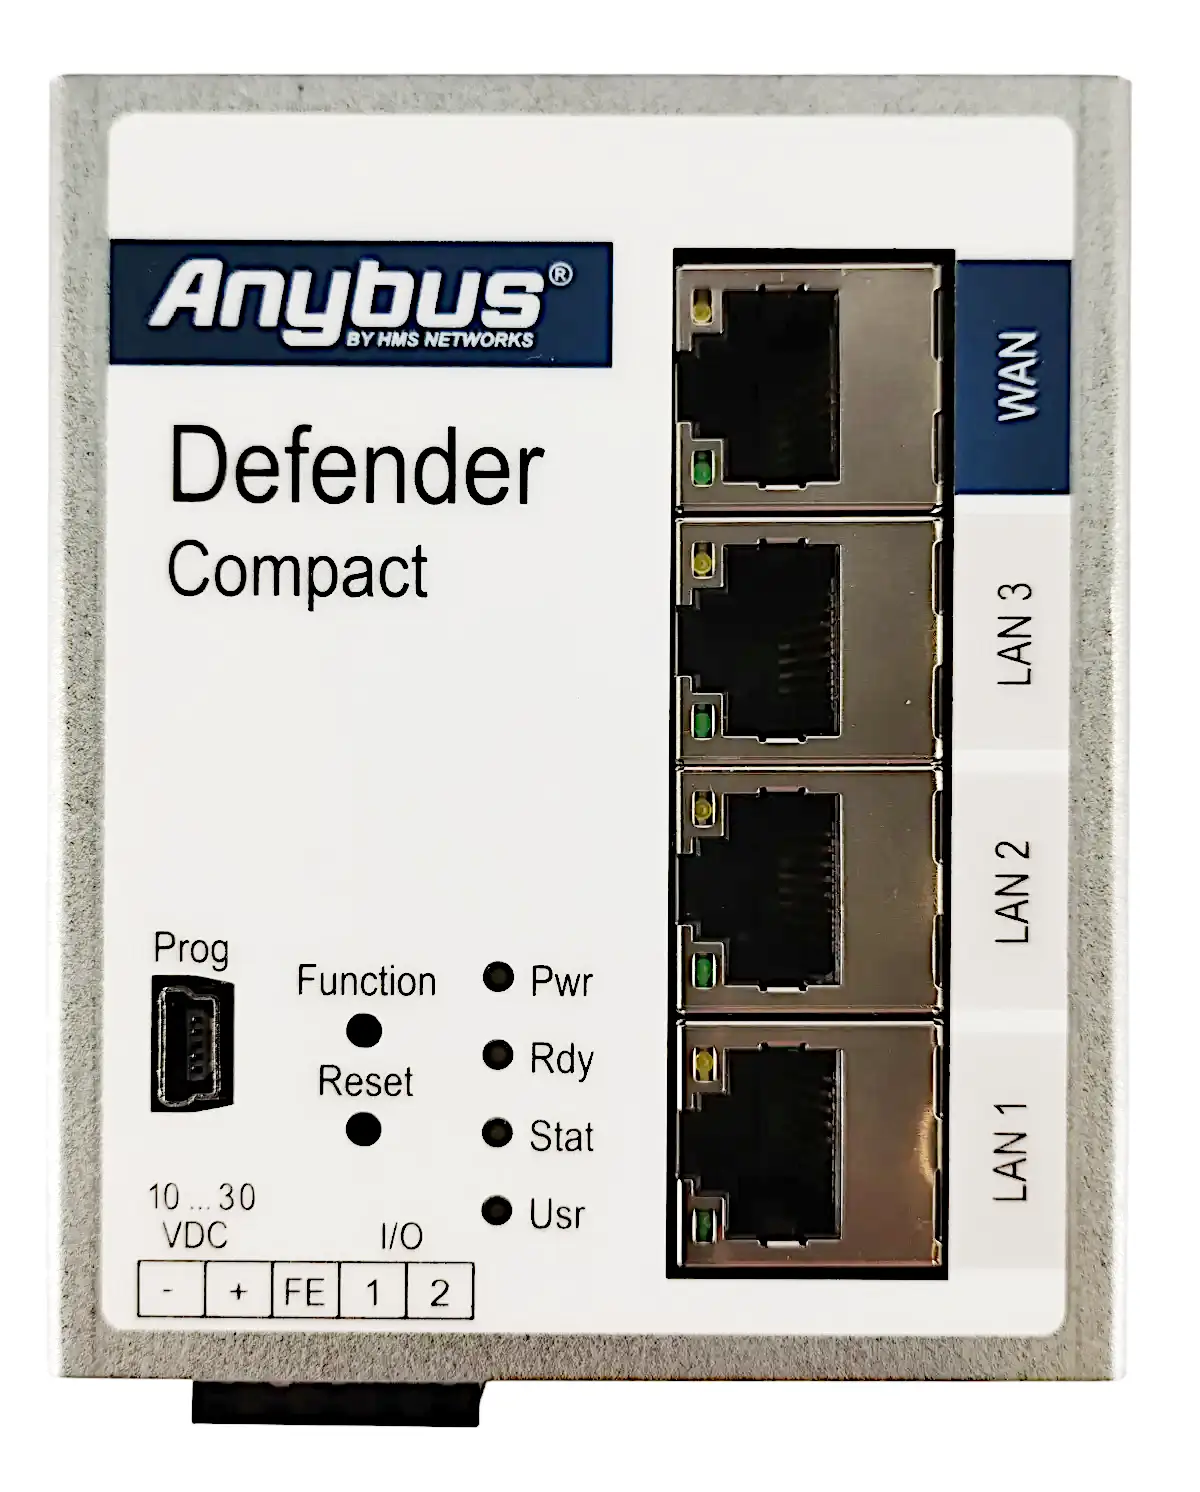
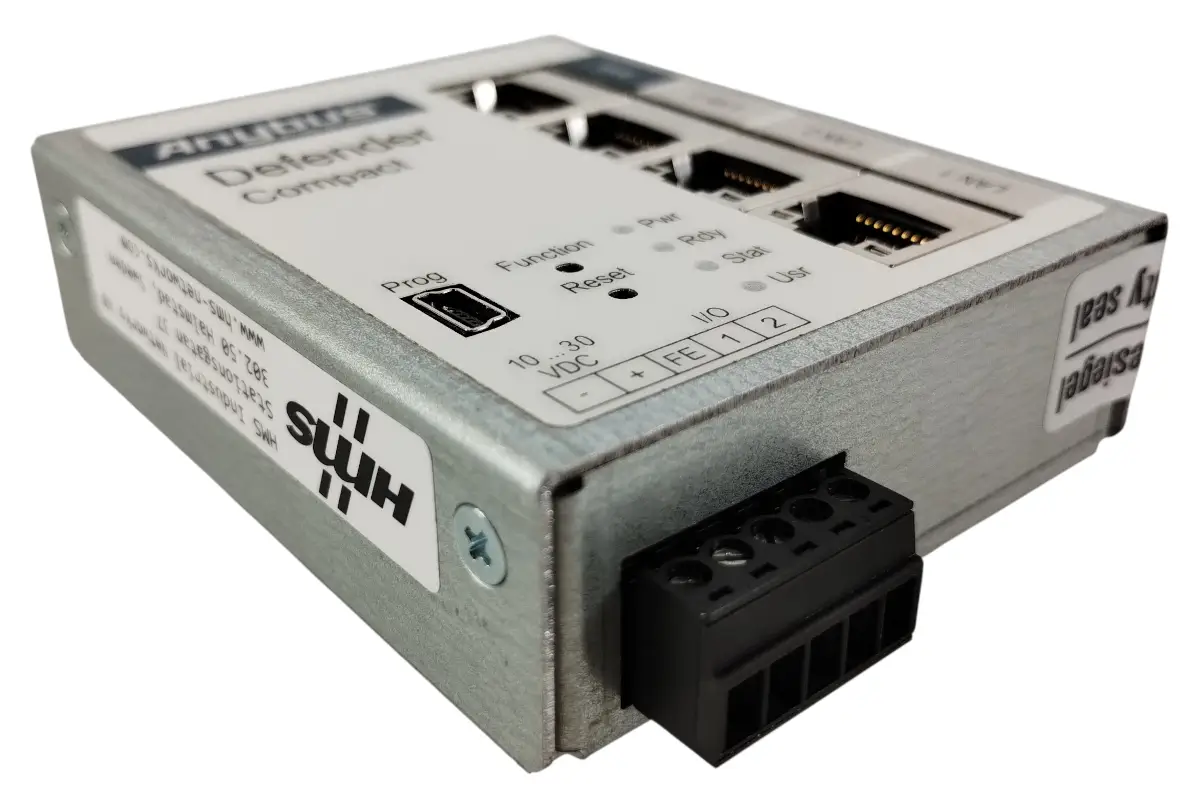
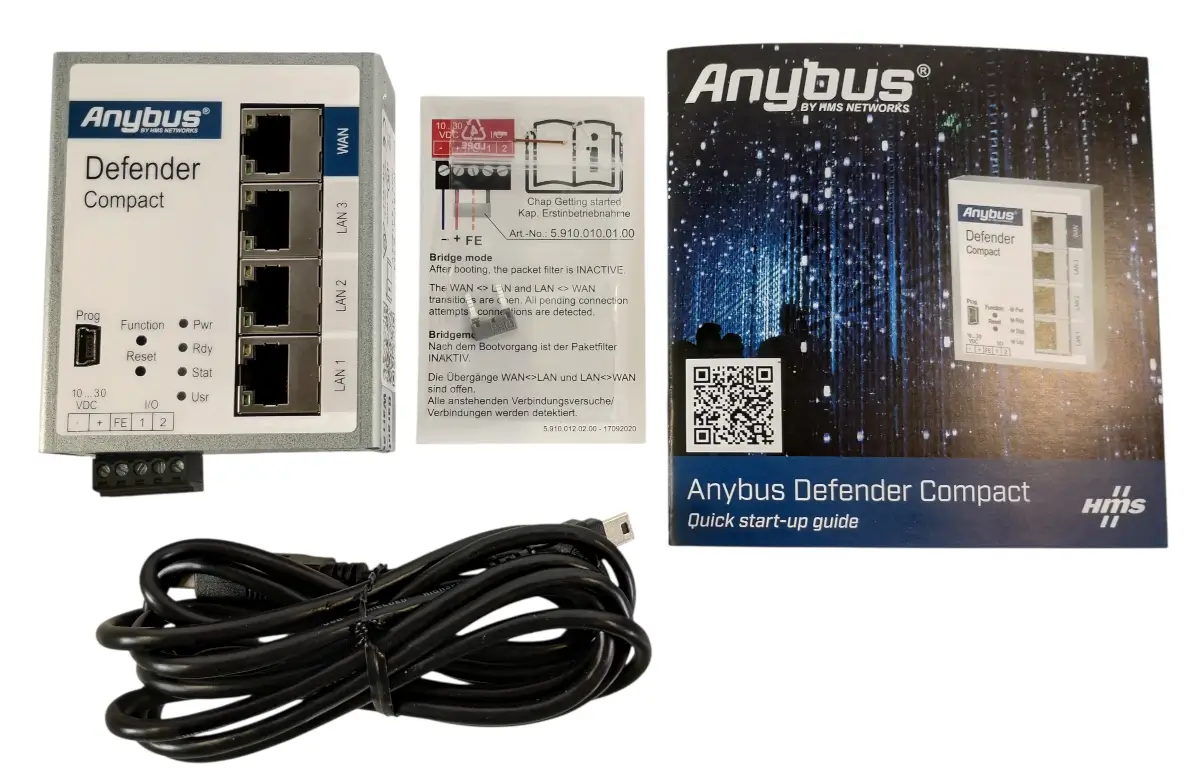
- WAN: 1× RJ45, 10/100BASE-T(X)
- LAN: 3× RJ45, 10/100BASE-T(X)
- Bridge: transparente Einbindung in ein bestehendes Netzwerk ohne Änderung der IP-Adressen der angeschlossenen Geräte
- Gateway: Trennung von Netzwerken mithilfe von NAT, Routing und Filterregeln
- Routing: statisches Routing
NAT und IP-Adressübersetzung
- Unterstützte NAT-Funktionen: SimpleNAT, Network NAT, SNAT und DNAT
- SimpleNAT: macht ein bestimmtes Gerät im LAN-Netzwerk unter einer eigenen IP-Adresse aus dem WAN-Netzwerk erreichbar
- Network NAT: übersetzt ein gesamtes Netzwerk, beispielsweise beim Anschluss mehrerer Maschinen mit identischer interner IP-Adressierung
- SNAT: übersetzt die Quell-IP-Adresse, beispielsweise wenn am Zielgerät kein korrektes Standard-Gateway konfiguriert ist
- DNAT (Portweiterleitung): macht einen bestimmten Dienst oder Kommunikationsport eines Geräts hinter der Firewall erreichbar
Firewall und Kommunikationsfilterung
- Filterung: nach MAC-Adressen, IP-Adressen, Kommunikationsports und Protokollen
- Filterrichtung: WAN–LAN und LAN–WAN
- Standardeinstellung: der Paketfilter ist aktiv und die Kommunikation zwischen WAN und LAN ist blockiert
- Filtermodi: Whitelisting, Blacklisting oder deaktivierter Filter
- Lernmodus: Aufzeichnung der Netzwerkkommunikation zur einfacheren Erstellung von Filterregeln
- Ausgabe des Lernmodus: Anzeige kommunizierender Geräte und erkannter Verbindungen in der grafischen Benutzeroberfläche der Konfigurationssoftware
Konfiguration und Verwaltung
- Konfigurationssoftware: Anybus Defender Compact Manager für Windows
- Konfigurationsmethode: grafische Benutzeroberfläche ähnlich einer PLC-Programmiersoftware
- Konfiguration über USB: USB 2.0 Mini
- Erweiterte Konfiguration: Kommandozeile über SSH
- Weboberfläche: das Gerät verfügt über keine integrierte Weboberfläche
- Netzwerkdienste: NTP-Client und Syslog-Client
- Digitale Eingänge: 2× zur dynamischen Steuerung ausgewählter Filter- und NAT-Regeln
Sicherheitsfunktionen
- Secure Boot: ja
- Schutz der Konfiguration: die Konfigurationen sind verschlüsselt und mithilfe eines RSA-Schlüssels eindeutig mit dem jeweiligen Gerät gekoppelt
Stromversorgung
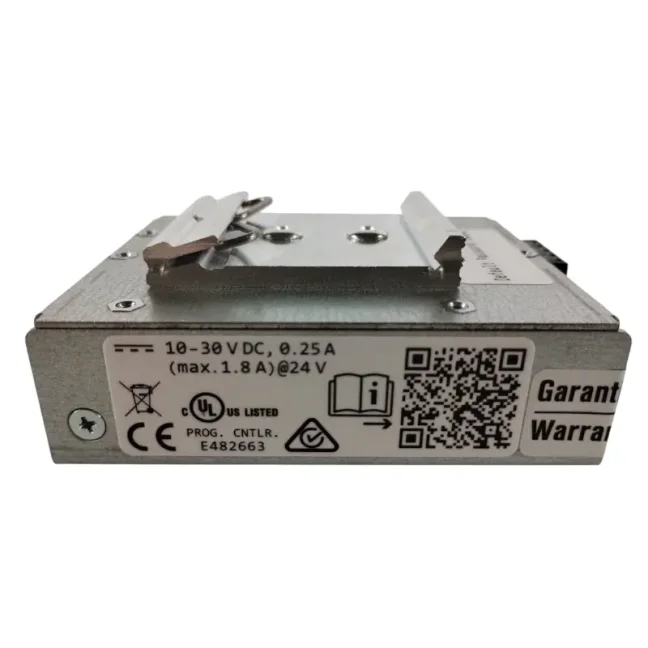
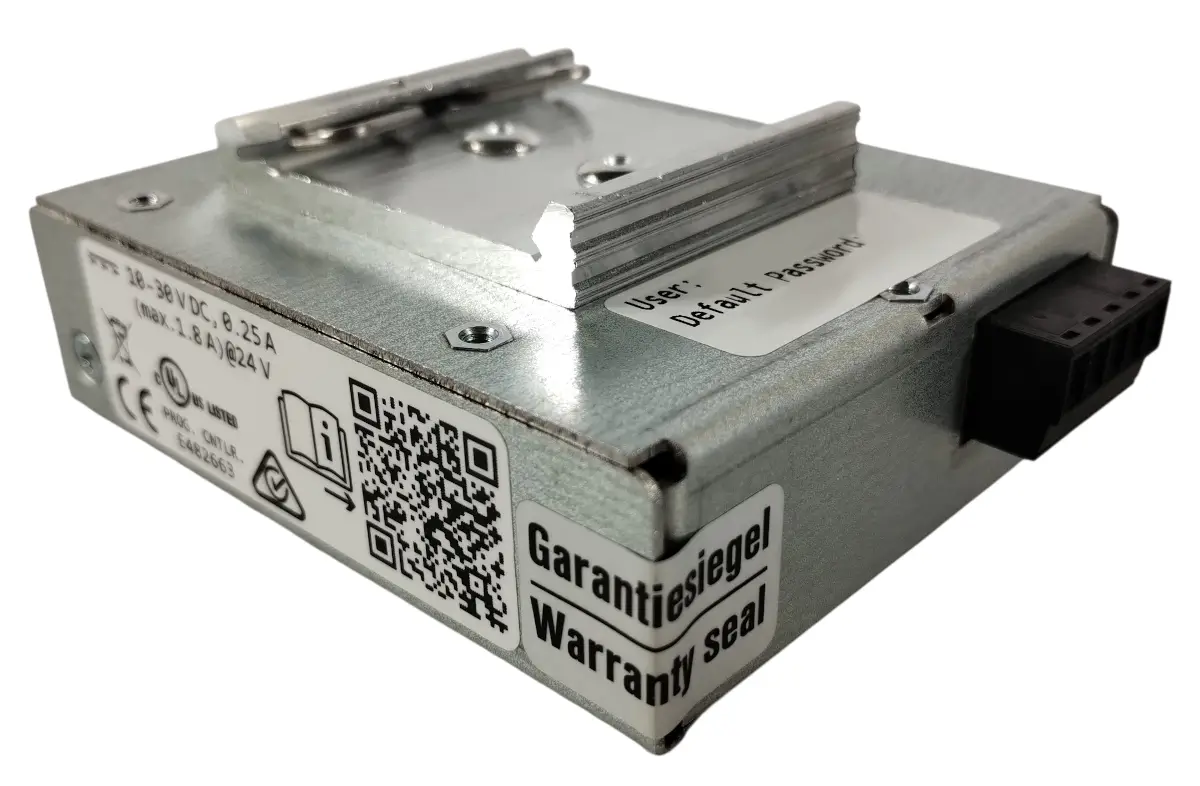
- Versorgungsspannung: 10–30 VDC
- Maximale Stromaufnahme: 250 mA bei 24 VDC
Mechanische und Betriebsdaten
- Abmessungen (H × B × T): 92,6 × 69 × 38,5 mm
- Gewicht: 235 g
- Gehäusematerial: Metall
- Schutzart: IP30 bei Belegung aller Ports und Schnittstellen
- Betriebstemperatur: −40 bis +75 °C
- Lagertemperatur: −40 bis +85 °C
- Relative Luftfeuchtigkeit: 0–95 %, nicht kondensierend
- Montage: DIN-Schiene gemäß EN 50022
Zertifizierungen und Konformität
- Zertifizierungen und Konformität: CE und UL
Häufig gestellte Fragen (FAQ) – Anybus Defender Compact 1004
Einsatz und Netzwerkanbindung
Was ist der Anybus Defender Compact 1004 und wofür wird er eingesetzt?
Der Anybus Defender Compact 1004 ist eine kompakte industrielle Firewall und ein Router zur Trennung und Absicherung von Maschinen, Produktionslinien und anderen Bereichen des OT-Netzwerks. Er wird eingesetzt, um unerwünschte Kommunikation einzuschränken, IP-Adresskonflikte zu lösen und Geräte beim Anschluss an ein übergeordnetes Netzwerk zu schützen.
Wie kann eine Maschine vom Unternehmensnetzwerk getrennt und nur die benötigte Kommunikation zugelassen werden?
Der Anybus Defender Compact 1004 wird zwischen dem Maschinennetzwerk und dem übergeordneten Netzwerk installiert. Über Firewall-Regeln können benötigte Verbindungen anhand von IP- und MAC-Adressen, Kommunikationsports und Protokollen freigegeben und alle anderen Verbindungen blockiert werden.
Wie kann eine bereits betriebene Maschine abgesichert werden, ohne ihre Netzwerkeinstellungen zu ändern?
Der Anybus Defender Compact 1004 kann in einer Bridge-Konfiguration in eine bestehende Netzwerkverbindung integriert werden, ohne die IP-Adressen von PLCs, HMIs und anderen Geräten zu ändern. Die bestehende Adressierung bleibt erhalten, während die Kommunikation zwischen dem Maschinennetzwerk und dem übergeordneten Netzwerk über die Firewall läuft.
Was ist der Unterschied zwischen einer Bridge- und einer Gateway-Konfiguration?
In einer Bridge-Konfiguration wird die Firewall transparent in die bestehende Netzwerkverbindung integriert, ohne die IP-Adressen der angeschlossenen Geräte zu ändern. In einer Gateway-Konfiguration arbeitet sie als Router zwischen dem Maschinennetzwerk und dem übergeordneten Netzwerk und ermöglicht statisches Routing, NAT und Filterregeln.
Firewall und NAT
Wie können mehrere identische Maschinen mit gleichen IP-Adressen an ein Netzwerk angeschlossen werden?
Mithilfe von Network NAT können einzelne Maschinennetzwerke mit identischer interner IP-Adressierung im übergeordneten Netzwerk unter unterschiedlichen Netzwerkbereichen erreichbar gemacht werden. Dadurch müssen die IP-Adressen von PLCs, HMIs und anderen Geräten innerhalb der Maschine nicht geändert werden.
Wie kann ein bestimmtes Gerät oder ein bestimmter Dienst innerhalb der Maschine erreichbar gemacht werden?
Für den Zugriff auf ein bestimmtes Gerät kann SimpleNAT verwendet werden. Dabei wird das Gerät im LAN unter einer eigenen IP-Adresse aus dem WAN-Netzwerk erreichbar gemacht. Wenn nur ein bestimmter Dienst oder Kommunikationsport erreichbar sein soll, kann eine Portweiterleitung über DNAT verwendet werden.
Nach welchen Kriterien kann der Anybus Defender Compact 1004 die Netzwerkkommunikation filtern?
Firewall-Regeln können anhand von IP-Adressen, MAC-Adressen, Kommunikationsports und Protokollen konfiguriert werden. Die Filterung kann sowohl für die Kommunikation von WAN nach LAN als auch von LAN nach WAN eingestellt werden.
Ist die Kommunikation zwischen WAN und LAN nach der ersten Inbetriebnahme automatisch freigegeben?
Nein. Standardmäßig ist die Kommunikation zwischen WAN und LAN blockiert, bis sie über Firewall-Regeln ausdrücklich freigegeben wird.
Welche NAT-Funktionen unterstützt der Anybus Defender Compact 1004?
Der Anybus Defender Compact 1004 unterstützt SimpleNAT, Network NAT, SNAT und DNAT. SimpleNAT dient dazu, ein bestimmtes Gerät unter einer eigenen WAN-Adresse erreichbar zu machen, Network NAT übersetzt ein gesamtes Netzwerk, SNAT übersetzt die Quelladresse und DNAT leitet bestimmte Dienste oder Ports weiter.
Wie lässt sich feststellen, welche Netzwerkkommunikation für den Betrieb einer Maschine tatsächlich erforderlich ist?
Der Anybus Defender Compact 1004 bietet einen Lernmodus, der die Netzwerkkommunikation aufzeichnet und in der Konfigurationssoftware kommunizierende Geräte und erkannte Verbindungen anzeigt. Anschließend kann der Techniker festlegen, welche Verbindungen weiterhin zugelassen werden sollen, und daraus einfacher Filterregeln erstellen.
Können einzelne LAN-Ports in separate Netzwerke aufgeteilt werden?
Ja. Über die erweiterte Konfiguration per SSH kann jedem LAN-Port eine eigene IP-Adresse und ein separates Netzwerk zugewiesen werden. Der Defender kann anschließend die Kommunikation zwischen diesen Netzwerken steuern und filtern. In dieser Konfiguration sind die NAT-Möglichkeiten jedoch eingeschränkt, daher eignet sie sich nicht für typische Szenarien mit Adressübersetzung zwischen mehreren getrennten LAN-Netzwerken.
Konfiguration und Verwaltung
Wie wird der Anybus Defender Compact 1004 konfiguriert?
Der Anybus Defender Compact 1004 wird mit dem Anybus Defender Compact Manager für Windows konfiguriert. Die grafische Benutzeroberfläche ähnelt einer PLC-Programmiersoftware und ermöglicht die Konfiguration von Bridge- oder Gateway-Betrieb, NAT, Routing und Firewall-Regeln.
Ist für die Konfiguration des Anybus Defender Compact 1004 kostenpflichtige Software erforderlich?
Nein. Eine kostenlose Version des Anybus Defender Compact Manager kann von der Website des Herstellers heruntergeladen und zur Konfiguration des Geräts verwendet werden.
Verfügt der Anybus Defender Compact 1004 über eine integrierte Weboberfläche?
Nein. Der Anybus Defender Compact 1004 verfügt über keine integrierte Weboberfläche. Die Konfiguration erfolgt mit dem Anybus Defender Compact Manager oder über die Kommandozeile per SSH.
Technische Ausführung und Modellauswahl
Wie viele Ethernet-Ports hat der Anybus Defender Compact 1004 und welche Geschwindigkeit unterstützen sie?
Der Anybus Defender Compact 1004 verfügt über einen WAN-Port und drei LAN-Ports. Alle vier Ports verwenden RJ45-Anschlüsse und unterstützen 10/100 Mb/s.
Ist der Anybus Defender Compact 1004 für die Montage in einem industriellen Schaltschrank geeignet?
Ja. Der Anybus Defender Compact 1004 verfügt über ein Metallgehäuse, DIN-Schienenmontage und einen Betriebstemperaturbereich von −40 bis +75 °C. Die Versorgungsspannung beträgt 10–30 VDC.
Wann sollte ein höheres Anybus Defender Modell gewählt werden?
Der Anybus Defender Compact 1004 eignet sich vor allem zur Absicherung einer einzelnen Maschine oder eines kleineren Bereichs eines Produktionsnetzwerks mithilfe von Firewall, NAT und Routing. Höhere Anybus Defender Modelle sind besser geeignet, wenn Gigabit-Kommunikation, mehrere getrennte Netzwerksegmente oder erweiterte Sicherheitsfunktionen benötigt werden, beispielsweise Deep Packet Inspection industrieller Kommunikation (DPI), Angriffserkennung oder VPN für sicheren Fernzugriff.
Highlighted items are mandatory.