

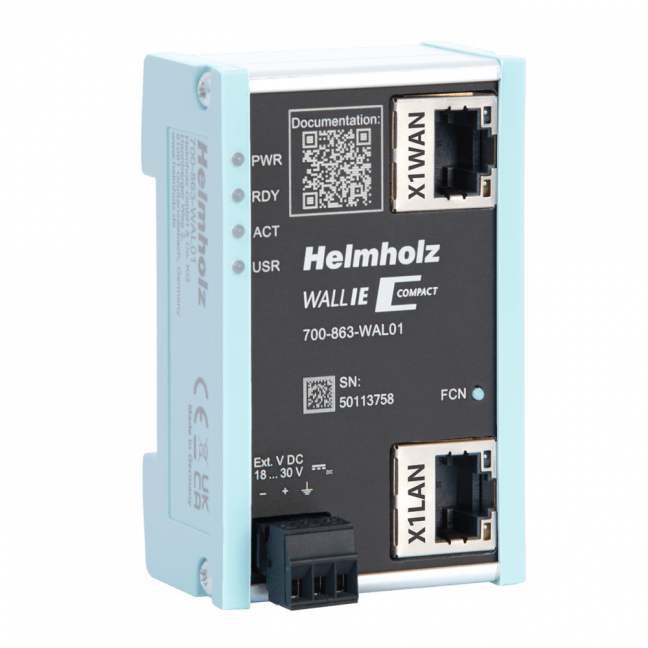
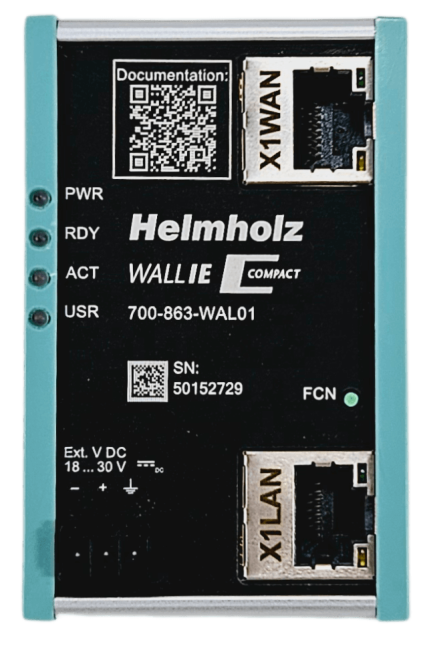
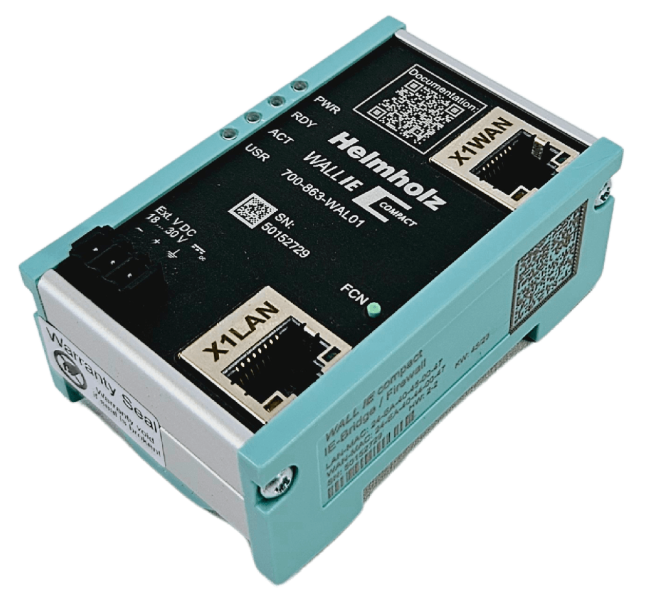


WALL IE Compact, průmyslový Firewall, Ethernet Bridge a NAT router

WALL IE Compact je priemyselný NAT gateway, Ethernet bridge a firewall na pripojenie strojovej siete k podnikovej sieti. Ponúka 1 port WAN a 1 port LAN s rýchlosťou 100/1000 Mbit/s. Podporuje Basic NAT, NAPT, SNAT a filtrovanie komunikácie podľa nastavených pravidiel. Více
Kód: HEL 700-863-WAL01
WALL IE Compact je priemyselný NAT gateway, Ethernet bridge a firewall na pripojenie strojovej siete k podnikovej sieti. Ponúka 1 port WAN a 1 port LAN s rýchlosťou 100/1000 Mbit/s. Podporuje Basic NAT, NAPT, SNAT a filtrovanie komunikácie podľa nastavených pravidiel. Více
Kód: HEL 700-863-WAL01
WALL IE Compact - priemyselný NAT gateway a firewall
WALL IE Compact (700-863-WAL01) prepojí strojovú a podnikovú Ethernet sieť a umožní nastaviť, ktorá komunikácia medzi nimi prejde. Má 1 port WAN a 1 port LAN s rýchlosťou 100/1000 Mbit/s. V režime NAT prekladá IPv4 adresy; v režime Bridge filtruje komunikáciu medzi segmentmi rovnakej IP siete. Sériové stroje s rovnakým adresovaním tak pripojíte bez zmeny ich vnútorných IP adries.
Výber a objednanie WALL IE Compact
Pošlite nám požadovaný počet kusov a opis zapojenia. Overíme dostupnosť aj vhodné príslušenstvo.
Basic NAT a NAPT
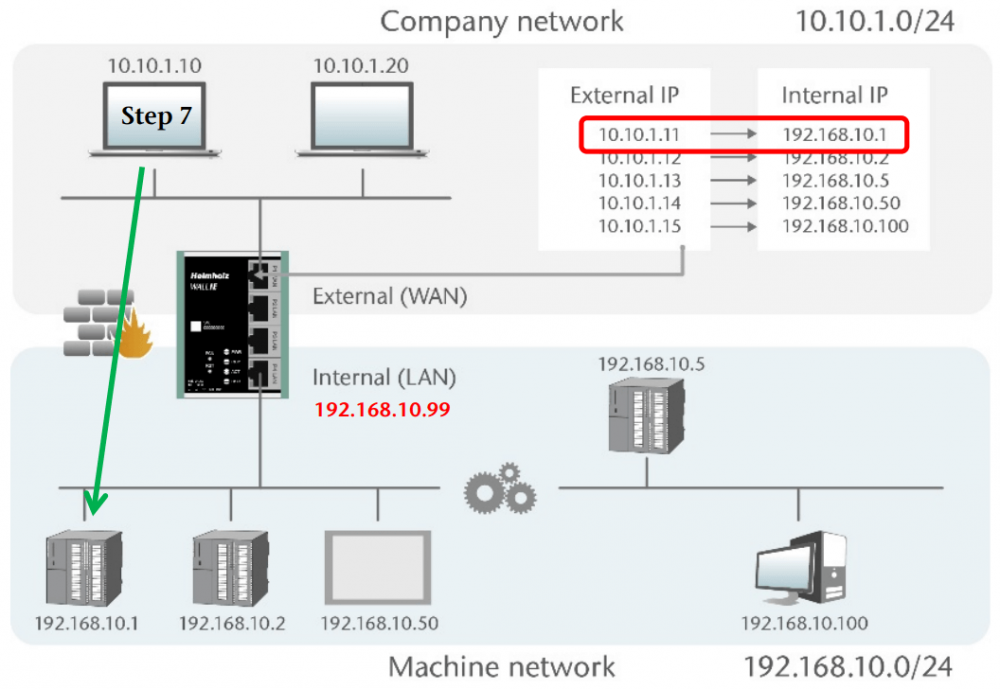
Basic NAT priraďuje vnútornej IP adrese stroja zodpovedajúcu adresu vo vonkajšej sieti. NAPT využíva preklad adries spolu s číslami portov. Prístup k jednotlivým zariadeniam riadia samostatné pravidlá firewallu pre smer WAN do LAN a LAN do WAN.
To sa hodí pri zbere dát z viacerých strojov s rovnakými IP adresami alebo pri pripájaní strojovej podsiete do nadradenej siete. Preklad adries nezabezpečuje šifrovanie prenášaných dát.
Preklad adries a povolenie komunikácie sú dve samostatné nastavenia. Po vytvorení pravidla Basic NAT je prístup z WAN do LAN predvolene blokovaný. Pre požadované spojenia nastavte zodpovedajúce pravidlá firewallu. Komunikácia z LAN do WAN je predvolene povolená a možno ju tiež obmedziť filtrami.

IP adresy v schémach sú príkladové. Vyobrazenie používa WALL IE Standard; počet a rozmiestnenie portov zodpovedá konkrétnemu modelu uvedenému v záložke Vlastnosti.

Odchádzajúca komunikácia cez NAPT
NAPT pre smer LAN do WAN nahrádza zdrojové adresy požiadaviek WAN adresou WALL IE a zabezpečuje priradenie spätných odpovedí. Zariadenia v LAN musia mať pre tento spôsob komunikácie nastavenú LAN adresu WALL IE ako predvolenú bránu. Táto podmienka sa líši od opísaného prístupu z WAN do LAN so zapnutým SNAT, pri ktorom zmena brány cieľového zariadenia nie je potrebná.
SNAT bez zmeny predvolenej brány v stroji
Funkcia SNAT pri povolenom prístupe z WAN do LAN prepíše aj zdrojovú IP adresu na LAN adresu WALL IE. Zariadenie v strojovej sieti potom vracia odpoveď priamo na WALL IE. Pri týchto spojeniach nemusíte v strojovom zariadení meniť predvolenú bránu.

Bridge s filtrovaním komunikácie
V režime Bridge pracuje WALL IE ako prepínač na druhej vrstve. Prepojí oddelené segmenty rovnakej IP siete a zároveň umožní filtrovať pakety podľa pravidiel. Prístup k časti technológie tak obmedzíte bez zavádzania odlišných IP podsietí.

Presmerovanie portov
Presmerovanie portov odovzdá požiadavku na zvolený TCP alebo UDP port rozhrania WAN konkrétnemu zariadeniu a portu v LAN. Napríklad prístup na 10.10.1.1:81 možno presmerovať na 192.168.10.5:80. Pre každú službu nastavíte zodpovedajúce pravidlá prekladu a firewallu.

Statické smerovanie
Statické trasy určujú ďalšiu bránu pre cieľové podsiete. Uplatnia sa pri prístupe do siete, ktorá nie je priamo pripojená k WALL IE. Návrh musí zahŕňať aj spätnú cestu odpovedí.

Prístup k SIMATIC S7 zo STEP 7 a TIA Portal
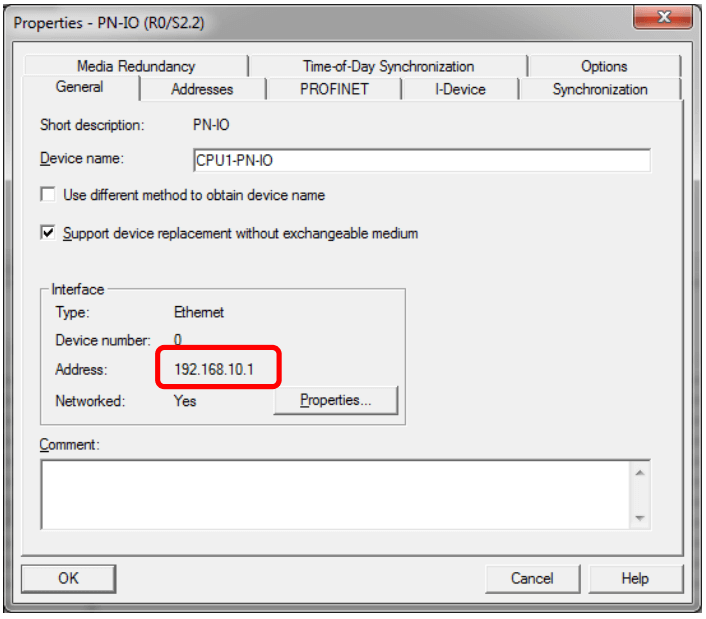
Pri prístupe z počítača vo WAN na PLC v LAN použijete v režime Basic NAT preloženú adresu PLC. Nadviazanie online spojenia v STEP 7 alebo TIA Portal prispôsobíte prekladu adries. Zabezpečte aj návrat odpovedí cez WALL IE; podľa zapojenia sa nastaví predvolená brána PLC alebo použije SNAT.
Rámce PROFINET RT sa medzi WAN a LAN neprenášajú. V režime NAT medzi rozhraniami neprechádzajú ani broadcasty a multicasty; v režime Bridge možno povoliť odovzdávanie ARP a DCP. Prístup k PLC cez IP preto neposudzujte ako náhradu transparentného prepojenia PROFINET RT.
Pri uvedenom prístupe cez Basic NAT nefunguje vyhľadávanie PLC pomocou funkcie Prístupní účastníci. Preloženú adresu CPU zadajte priamo v nástroji na online prístup. Pri presmerovaní portov cez jednu WAN adresu obmedzuje pevný port TCP 102 prístup zo Simatic Managera alebo TIA Portal na jednu CPU.
Sieťové a bezpečnostné funkcie
- Basic NAT, NAPT, presmerovanie portov a SNAT na integráciu strojových sietí.
- Samostatné pravidlá WAN do LAN a LAN do WAN pre IPv4 adresy, TCP/UDP porty a ICMP; filtrovanie MAC adries pomocou zoznamu povolených alebo blokovaných adries.
- Statické trasy, DHCP server v LAN vrátane pevných priradení adries a DHCP klient vo WAN.
- DNS server pre LAN, synchronizácia času cez SNTP a poskytovanie času do LAN cez NTP.
- FTP helper pre aktívne FTP v režime NAT aj Bridge.
- Webová konfigurácia cez HTTPS s možnosťou vlastného certifikátu; prístup k webovému rozhraniu je predvolene obmedzený na LAN.
- Účty admin, it-user a machine-user s rozdielnymi právami; export a import konfigurácie CFG.
- Syslog pre systémové udalosti a prihlásenia, možnosť odosielania na externý Syslog server; v aktuálnom firmvéri aj logovanie blokovaných paketov.
- Montáž na DIN lištu; krytie IP20.
Správa IT a údržby
Prístup ku konfigurácii možno rozdeliť medzi správcov podnikovej siete a technikov strojov. Účet admin má plné oprávnenia. Účet it-user pristupuje cez WAN a má vymedzené práva napríklad na nastavenie DHCP klienta, názvu zariadenia, certifikátu alebo vzdialeného Syslog servera. Prístup k správe z WAN je potrebné samostatne povoliť.
Účet machine-user pristupuje iba cez LAN a umožňuje meniť napríklad DHCP server, pravidlá NAT, paketové a MAC filtre alebo statické trasy. Ostatné nastavenia sú pre jednotlivé obmedzené účty dostupné podľa ich pridelených práv.
802.1X a aktuálny firmvér
WALL IE podporuje rolu 802.1X supplicant na strane WAN. Prihlasuje sa tak do podnikovej siete prostredníctvom sieťového prvku a autentizačného servera. Na strane LAN nie je 802.1X podporované. Dostupné metódy zahŕňajú EAP-MD5, EAP-PWD, EAP-TLS, EAP-TTLS a PEAP.
Aktuálne zverejnený firmvér pre WALL IE Compact je V1.00.033. Funkcie 802.1X, NTP relay a rozšírené logovanie sú doložené od verzie V1.00.033. Pri starších zariadeniach najprv overte nainštalovanú verziu.
Pred aktualizáciou exportujte konfiguráciu a vyhraďte servisné okno. Aktualizácia preruší prevádzku zariadenia; počas aktualizácie nevypínajte napájanie. Použite súbor určený presne pre tento model.
Podklady a projektovanie
V záložke Na stiahnutie nájdete aktuálny manuál V14, rýchly návod V18, prospekt, firmvér, históriu zmien a 3D modely STEP. Dokumenty sú označené skutočným jazykom. Projektové makrá výrobcu sú dostupné aj v EPLAN Data Portal.
Pri nasadení obmedzte pravidlá na potrebné spojenia, zmeňte predvolené heslá a udržiavajte firmvér aktuálny. WALL IE je súčasťou segmentácie siete; správne nastavenie firewallu závisí od konkrétnej komunikácie technológie.
WALL IE je určený na oddelenie strojovej a podnikovej siete. Pripojenie k internetu musí byť riešené cez samostatný vhodný router s internetovým firewallom. WALL IE nevykonáva hĺbkovú kontrolu obsahu povolenej komunikácie, teda DPI; povolené služby a ich použitie musia zodpovedať návrhu siete.
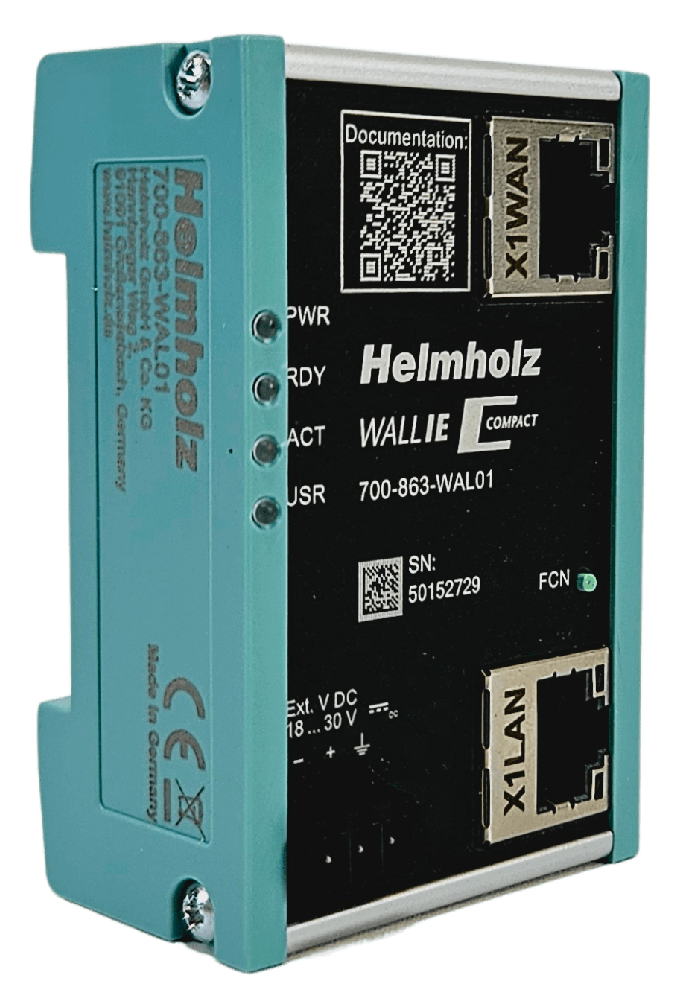
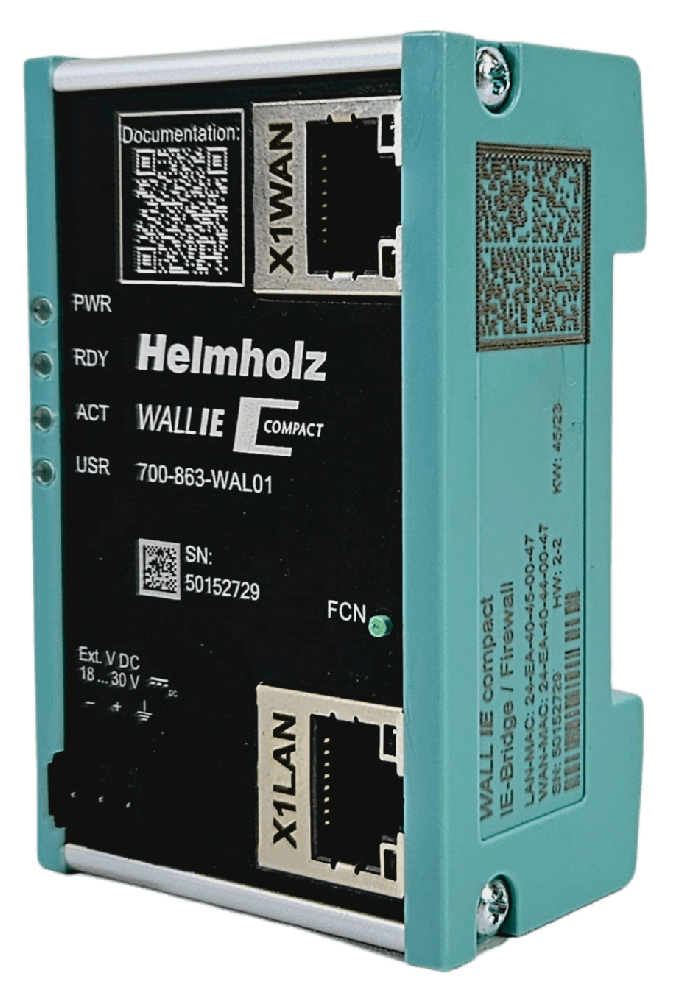
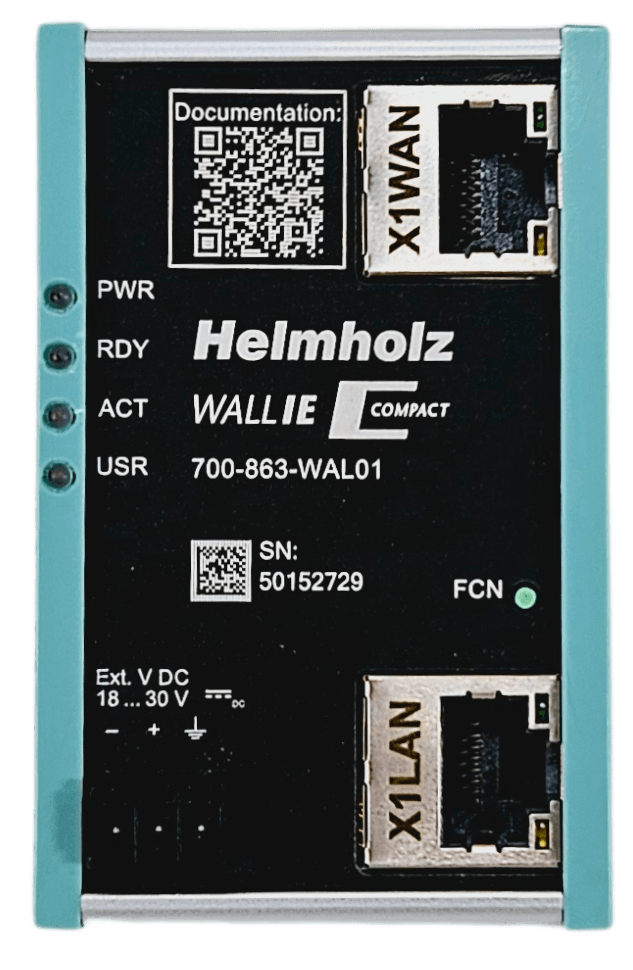
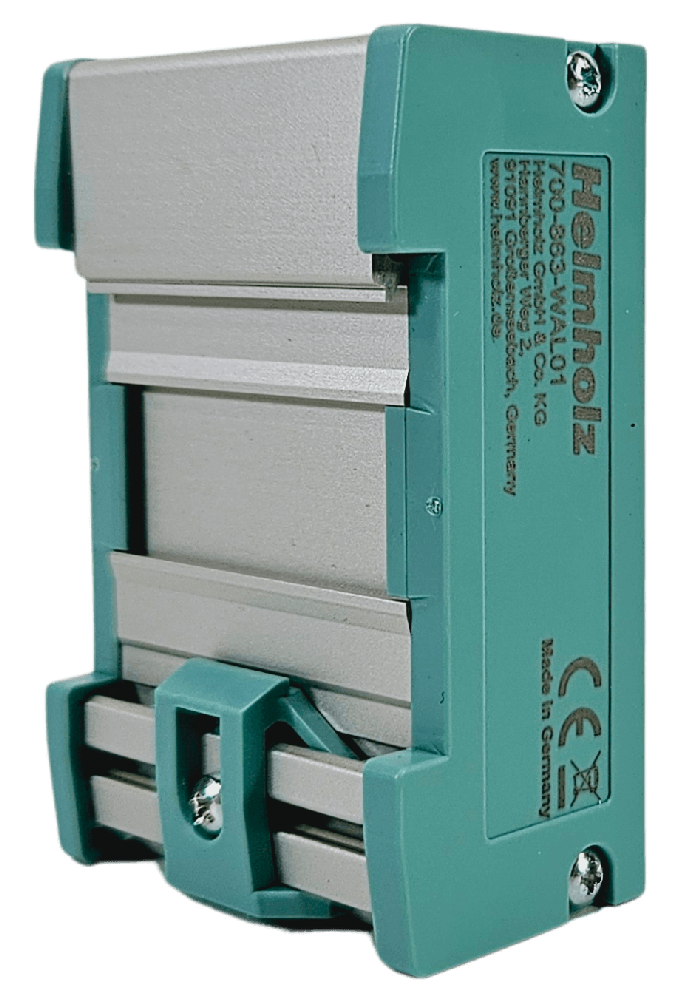
Zariadenie a zapojenie

Prečo kúpiť vo FOXONe
Obchodný partner HELMHOLZ
Sme obchodným partnerom spoločnosti HELMHOLZ. Dodávame nové originálne produkty so zárukou.
Skladová dostupnosť a dodanie
Overíme aktuálnu dostupnosť z vlastných a partnerských skladov. Pred objednaním potvrdíme cenu a možný termín dodania konkrétneho modelu.
Výber a technické poradenstvo
Pomôžeme vybrať model, napájanie a príslušenstvo podľa vášho zapojenia a požadovanej komunikácie.
Návrh riešenia a konfigurácia
Preberieme zapojenie a požiadavky aplikácie. Podľa potreby navrhneme vhodnú zostavu a dohodneme rozsah pomoci s konfiguráciou a uvedením do prevádzky.
Nákup a technická konzultácia
Výber a objednanie WALL IE Compact
Pošlite nám požadovaný počet kusov a opis zapojenia. Overíme dostupnosť aj vhodné príslušenstvo.
WALL IE Compact - technické vlastnosti
| Objednávacie číslo výrobcu | 700-863-WAL01 |
|---|---|
| Názov zariadenia | WALL IE Compact |
| Obsah dodávky | WALL IE Compact, rýchly návod na uvedenie do prevádzky |
| WAN / LAN | 1 port WAN a 1 port LAN s rýchlosťou 100/1000 Mbit/s |
| Ethernet konektory | RJ45 |
| Sieťové režimy | Bridge; NAT (Basic NAT, NAPT) |
| Preklad adries | Basic NAT, NAPT, port forwarding, SNAT |
| Filtrovanie komunikácie | IPv4 adresy, TCP/UDP porty, ICMP; samostatné pravidlá WAN do LAN a LAN do WAN; zoznamy MAC adries |
| Statické smerovanie | Áno |
| DHCP | Server v LAN vrátane pevných priradení; klient vo WAN |
| DNS | Server v LAN |
| Čas | SNTP klient; NTP server v LAN; NTP relay od V1.00.033 |
| 802.1X | Supplicant na WAN; LAN bez podpory 802.1X; od firmvéru V1.00.033 |
| Metódy EAP | EAP-MD5, EAP-PWD, EAP-TLS, EAP-TTLS, PEAP |
| Správa | Responzívne webové rozhranie HTTPS; vlastný certifikát; predvolený prístup iba z LAN |
| Používateľské účty | admin, it-user, machine-user |
| Konfigurácia | Import a export CFG; jedna aktívna konfigurácia |
| Logovanie | Syslog, externý Syslog server; logovanie blokovaných paketov od V1.00.033 |
| Aktuálny firmvér | V1.00.033 |
| Manuál | V14, 08.04.2026; pri nových funkciách overte aj históriu firmvéru |
| PROFINET RT medzi WAN a LAN | Nepodporované |
| Broadcast a multicast | V režime NAT sa medzi WAN a LAN neprenášajú; v Bridge možno povoliť ARP a DCP |
| FTP helper | Aktívne FTP v režime NAT aj Bridge |
| Digitálne vstupy | Nie sú osadené |
| Stavové LED | 4 pre stav zariadenia; 4 pre Ethernet |
| Napájacie napätie | 24 V DC; rozsah 18-30 V DC; SELV/PELV |
| Prúdový odber | Údaj vyžaduje potvrdenie výrobcu: produktová stránka uvádza max. 250 mA pri 24 V DC, manuál V14 max. 140 mA. |
| Stratový výkon | Údaj vyžaduje potvrdenie výrobcu: produktová stránka uvádza max. 2,4 W, manuál V14 max. 3,3 W. |
| Prevádzková teplota | 0 až +60 °C |
| Preprava a skladovanie | -40 až +85 °C |
| Relatívna vlhkosť | Až 95 %, bez kondenzácie |
| Stupeň znečistenia | 2 |
| Krytie | IP20 |
| Montáž | DIN lišta; ľubovoľná montážna poloha |
| Rozmery (hĺbka × šírka × výška) | 35 × 48,5 × 76 mm |
| Hmotnosť | Približne 105 g |
| Certifikácie | CE |
| RoHS / REACH | Áno / áno |
| Kapacita Basic NAT | Max. 128 záznamov |
| Kapacita presmerovania portov | Max. 128 záznamov |
| Kapacita paketových filtrov | Max. 128 pravidiel pre každý smer: WAN do LAN a LAN do WAN |
Pre funkcie závislé od firmvéru použite verziu uvedenú v tabuľke alebo novšiu. Základná prenosová rýchlosť portu nie je zárukou priepustnosti firewallu pre ľubovoľnú konfiguráciu.
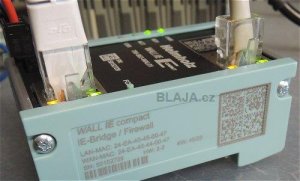
Test produktu WALL IE COMPACT
Přečtěte si test průmyslové firewall brány WALL IE, který zpracoval pan Jaroslav Blažek z portálu www.blaja.cz. Test najdete ZDE. Ethernet Firewall produkty najdete ZDE.
Zvýrazněné položky jsou povinné.