

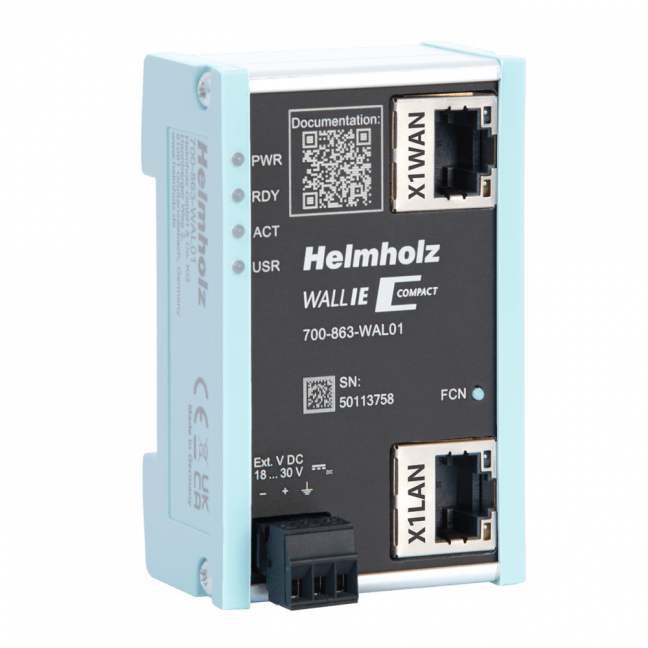
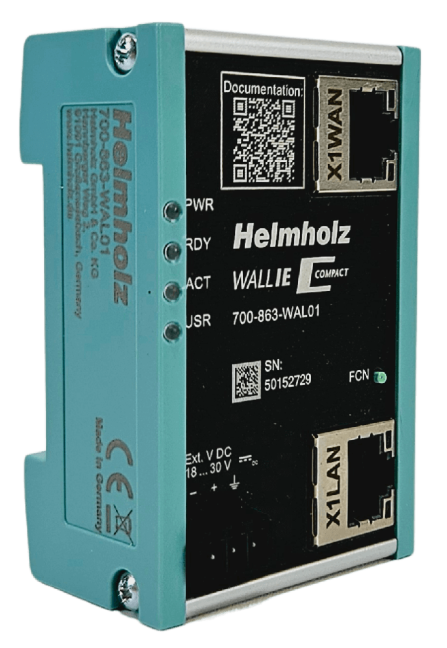
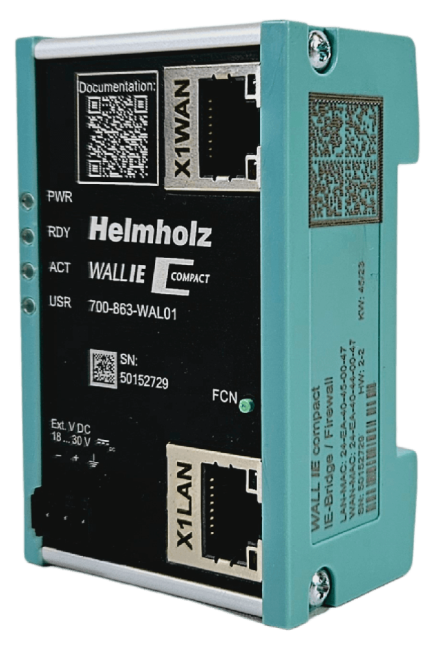
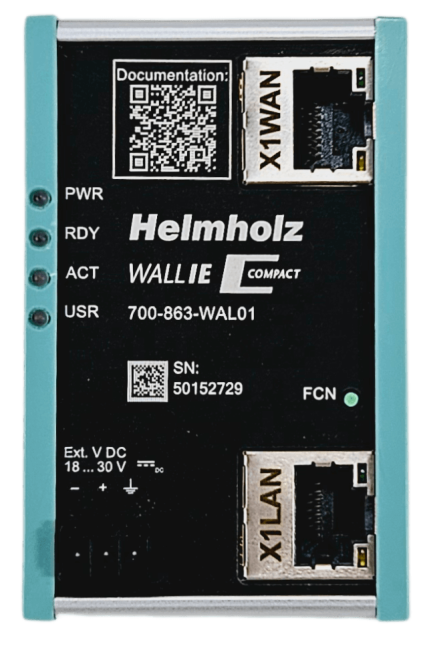
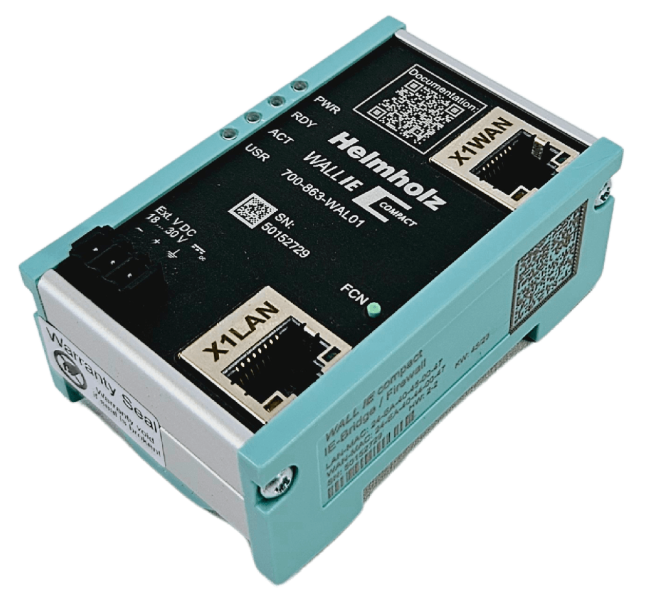


WALL IE Compact, průmyslový Firewall, Ethernet Bridge a NAT router

WALL IE Compact je průmyslový NAT gateway, Ethernet bridge a firewall pro připojení strojní sítě k podnikové síti. Nabízí 1 port WAN a 1 port LAN s rychlostí 100/1000 Mbit/s. Podporuje Basic NAT, NAPT, SNAT a filtrování komunikace podle nastavených pravidel. Více
Kód: HEL 700-863-WAL01
WALL IE Compact je průmyslový NAT gateway, Ethernet bridge a firewall pro připojení strojní sítě k podnikové síti. Nabízí 1 port WAN a 1 port LAN s rychlostí 100/1000 Mbit/s. Podporuje Basic NAT, NAPT, SNAT a filtrování komunikace podle nastavených pravidel. Více
Kód: HEL 700-863-WAL01
WALL IE Compact - průmyslový NAT gateway a firewall
WALL IE Compact (700-863-WAL01) propojí strojní a podnikovou Ethernet síť a umožní nastavit, která komunikace mezi nimi projde. Má 1 port WAN a 1 port LAN s rychlostí 100/1000 Mbit/s. V režimu NAT překládá IPv4 adresy; v režimu Bridge filtruje komunikaci mezi segmenty stejné IP sítě. Sériové stroje se shodným adresováním tak připojíte bez změny jejich vnitřních IP adres.
Výběr a objednání WALL IE Compact
Pošlete nám požadovaný počet kusů a popis zapojení. Ověříme dostupnost i vhodné příslušenství.
Basic NAT a NAPT
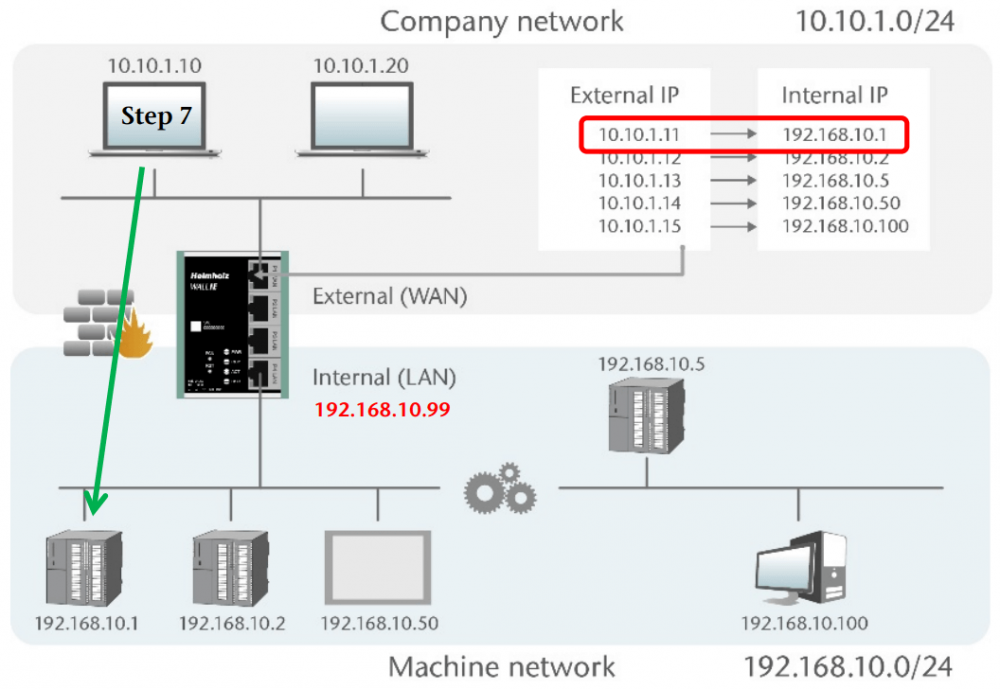
Basic NAT přiřazuje vnitřní IP adrese stroje odpovídající adresu ve vnější síti. NAPT využívá překlad adres společně s čísly portů. Přístup k jednotlivým zařízením řídí samostatná pravidla firewallu pro směr WAN do LAN a LAN do WAN.
To se hodí při sběru dat z několika strojů se stejnými IP adresami nebo při připojování strojní podsítě do nadřazené sítě. Překlad adres nezajišťuje šifrování přenášených dat.
Překlad adres a povolení komunikace jsou dvě samostatná nastavení. Po vytvoření pravidla Basic NAT je přístup z WAN do LAN ve výchozím stavu blokovaný. Pro požadovaná spojení nastavte odpovídající pravidla firewallu. Komunikace z LAN do WAN je ve výchozím stavu povolená a lze ji rovněž omezit filtry.

IP adresy ve schématech jsou příkladové. Vyobrazení používá WALL IE Standard; počet a rozmístění portů odpovídá konkrétnímu modelu uvedenému v záložce Vlastnosti.

Odchozí komunikace přes NAPT
NAPT pro směr LAN do WAN nahrazuje zdrojové adresy požadavků WAN adresou WALL IE a zajišťuje přiřazení zpátečních odpovědí. Zařízení v LAN musí mít pro tento způsob komunikace nastavenou LAN adresu WALL IE jako výchozí bránu. Tato podmínka se liší od popsaného přístupu z WAN do LAN se zapnutým SNAT, u kterého změna brány cílového zařízení není nutná.
SNAT bez změny výchozí brány ve stroji
Funkce SNAT přepíše při povoleném přístupu z WAN do LAN také zdrojovou IP adresu na LAN adresu WALL IE. Zařízení ve strojní síti potom vrací odpověď přímo na WALL IE. U těchto spojení nemusíte ve strojním zařízení měnit výchozí bránu.

Bridge s filtrováním komunikace
V režimu Bridge pracuje WALL IE jako přepínač na druhé vrstvě. Propojí oddělené segmenty stejné IP sítě a současně dovolí filtrovat pakety podle pravidel. Lze tak omezit přístup k části technologie bez zavádění odlišných IP podsítí.

Přesměrování portů
Port forwarding přesměruje požadavek na zvolený TCP nebo UDP port rozhraní WAN na konkrétní zařízení a port v LAN. Například přístup na 10.10.1.1:81 lze předat na 192.168.10.5:80. Pro každou službu nastavíte odpovídající pravidla překladu a firewallu.

Statické směrování
Statické trasy určují další bránu pro cílové podsítě. Uplatní se, když potřebujete dosáhnout na síť, která není přímo připojená k WALL IE. Návrh musí zahrnout také zpáteční cestu odpovědí.

Přístup k SIMATIC S7 ze STEP 7 a TIA Portal
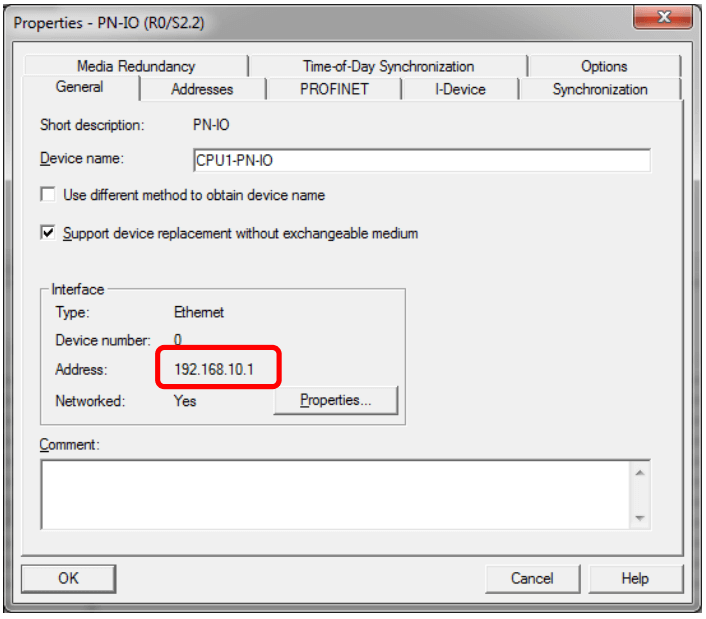
Při přístupu z počítače ve WAN na PLC v LAN použijete v režimu Basic NAT přeloženou adresu PLC. Způsob navázání online spojení ve STEP 7 nebo TIA Portal přizpůsobíte překladu adres. Zajistěte také návrat odpovědí přes WALL IE; podle zapojení se nastaví výchozí brána PLC nebo použije SNAT.
PROFINET RT rámce se mezi WAN a LAN nepřenášejí. V režimu NAT neprocházejí mezi rozhraními ani broadcasty a multicasty; v režimu Bridge lze povolit předávání ARP a DCP. Přístup k PLC přes IP proto neposuzujte jako náhradu transparentního propojení PROFINET RT.
Při uvedeném přístupu přes Basic NAT nefunguje vyhledávání PLC pomocí funkce Přístupní účastníci. Přeloženou adresu CPU zadejte přímo v nástroji pro online přístup. Při přesměrování portů přes jednu WAN adresu omezuje pevný port TCP 102 přístup ze Simatic Manageru nebo TIA Portal na jednu CPU.
Síťové a bezpečnostní funkce
- Basic NAT, NAPT, přesměrování portů a SNAT pro integraci strojních sítí.
- Oddělená pravidla WAN do LAN a LAN do WAN pro IPv4 adresy, TCP/UDP porty a ICMP; filtrování MAC adres pomocí seznamu povolených nebo blokovaných adres.
- Statické trasy, DHCP server v LAN včetně pevných přiřazení adres a DHCP klient ve WAN.
- DNS server pro LAN, synchronizace času přes SNTP a poskytování času do LAN přes NTP.
- FTP helper pro aktivní FTP v režimu NAT i Bridge.
- Webová konfigurace přes HTTPS s možností vlastního certifikátu; přístup k webovému rozhraní je ve výchozím stavu omezen na LAN.
- Účty admin, it-user a machine-user s rozdílnými právy; export a import konfigurace CFG.
- Syslog pro systémové události a přihlášení, možnost odesílání na externí Syslog server; v aktuálním firmwaru také logování blokovaných paketů.
- Montáž na DIN lištu; krytí IP20.
Správa IT a údržby
Přístup ke konfiguraci lze rozdělit mezi správce podnikové sítě a techniky strojů. Účet admin má plná oprávnění. Účet it-user přistupuje přes WAN a má vymezená práva například pro nastavení DHCP klienta, názvu zařízení, certifikátu nebo vzdáleného Syslog serveru. Přístup ke správě z WAN je nutné samostatně povolit.
Účet machine-user přistupuje pouze přes LAN a umožňuje měnit například DHCP server, pravidla NAT, paketové a MAC filtry nebo statické trasy. Ostatní nastavení jsou pro jednotlivé omezené účty dostupná podle jejich přidělených práv.
802.1X a aktuální firmware
WALL IE podporuje roli 802.1X supplicant na straně WAN. Přihlašuje se tím do podnikové sítě prostřednictvím síťového prvku a autentizačního serveru. Na straně LAN není 802.1X podporováno. Dostupné metody zahrnují EAP-MD5, EAP-PWD, EAP-TLS, EAP-TTLS a PEAP.
Aktuálně zveřejněný firmware pro WALL IE Compact je V1.00.033. Funkce 802.1X, NTP relay a rozšířené logování jsou doloženy od verze V1.00.033. U starších zařízení nejprve ověřte nainstalovanou verzi.
Před aktualizací exportujte konfiguraci a vyhraďte servisní okno. Aktualizace přeruší provoz zařízení; během aktualizace nevypínejte napájení. Použijte soubor určený přesně pro tento model.
Podklady a projektování
V záložce Ke stažení najdete aktuální manuál V14, rychlý návod V18, prospekt, firmware, historii změn a 3D modely STEP. Dokumenty jsou označené skutečným jazykem. Projektová makra výrobce jsou dostupná také v EPLAN Data Portal.
Pro nasazení omezte pravidla na potřebná spojení, změňte výchozí hesla a udržujte firmware aktuální. WALL IE je součást segmentace sítě; správné nastavení firewallu závisí na konkrétní komunikaci technologie.
WALL IE je určený k oddělení strojní a podnikové sítě. Připojení k internetu musí být řešené přes samostatný vhodný router s internetovým firewallem. WALL IE neprovádí hloubkovou kontrolu obsahu povolené komunikace, tedy DPI; povolené služby a jejich použití musí odpovídat návrhu sítě.
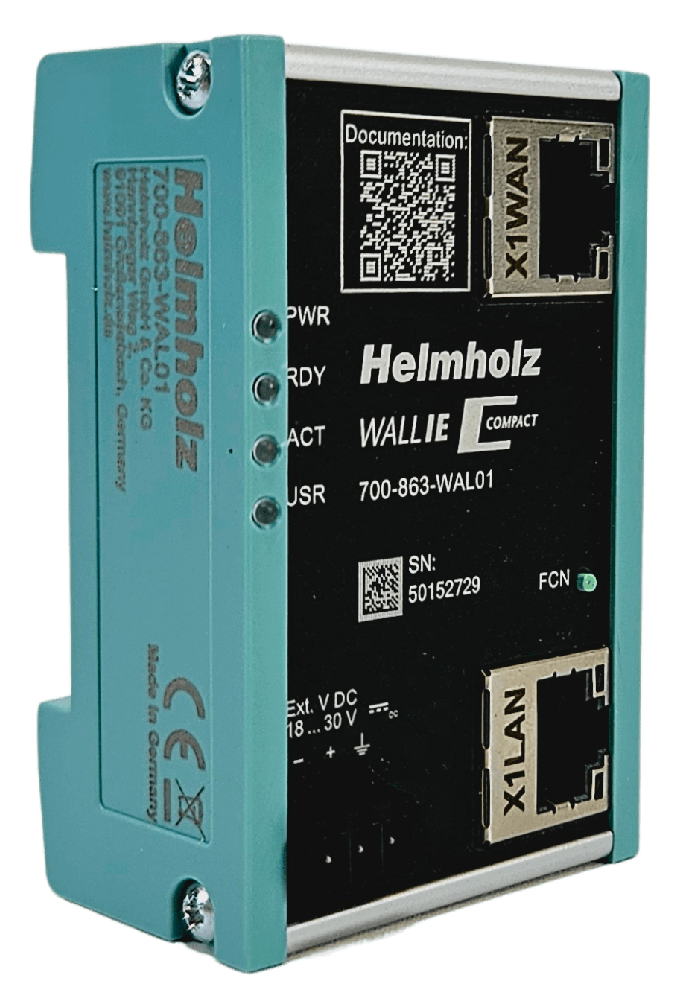
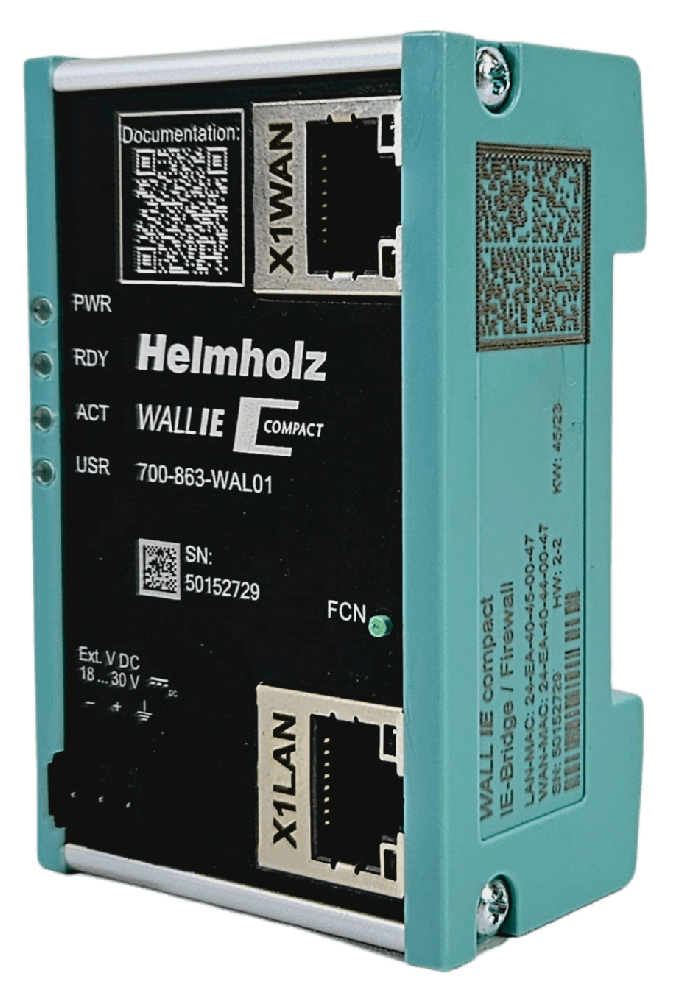
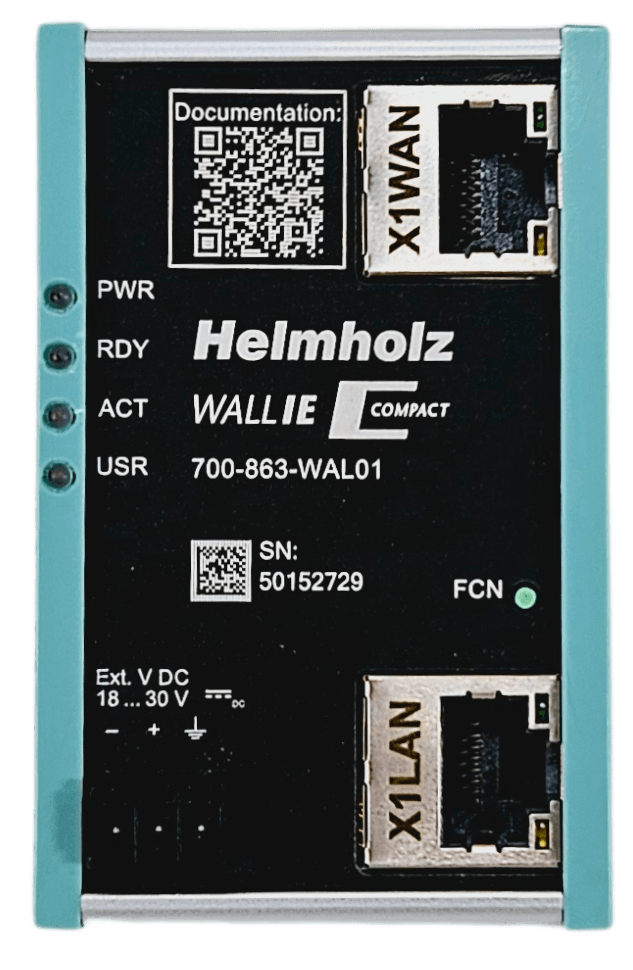
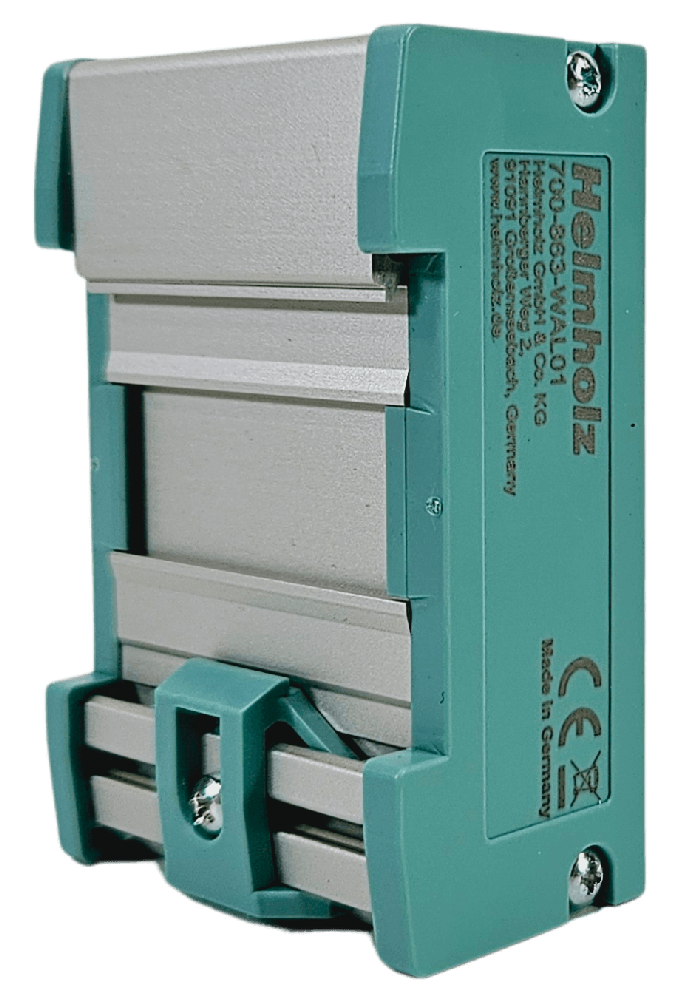
Zařízení a zapojení

Proč koupit u FOXONu
Obchodní partner HELMHOLZ
Jsme obchodním partnerem společnosti HELMHOLZ. Dodáváme nové originální produkty se zárukou.
Skladová dostupnost a dodání
Prověříme aktuální dostupnost z vlastních a partnerských skladů. Před objednáním potvrdíme cenu a možný termín dodání konkrétního modelu.
Výběr a technické poradenství
Pomůžeme vybrat model, napájení a příslušenství podle vašeho zapojení a požadované komunikace.
Návrh řešení a konfigurace
Probereme zapojení a požadavky aplikace. Podle potřeby navrhneme vhodnou sestavu a domluvíme rozsah pomoci s konfigurací a uvedením do provozu.
Nákup a technická konzultace
Výběr a objednání WALL IE Compact
Pošlete nám požadovaný počet kusů a popis zapojení. Ověříme dostupnost i vhodné příslušenství.
WALL IE Compact - technické vlastnosti
| Objednací číslo výrobce | 700-863-WAL01 |
|---|---|
| Název zařízení | WALL IE Compact |
| Obsah dodávky | WALL IE Compact, rychlý návod k uvedení do provozu |
| WAN / LAN | 1 port WAN a 1 port LAN s rychlostí 100/1000 Mbit/s |
| Ethernet konektory | RJ45 |
| Síťové režimy | Bridge; NAT (Basic NAT, NAPT) |
| Překlad adres | Basic NAT, NAPT, port forwarding, SNAT |
| Filtrování komunikace | IPv4 adresy, TCP/UDP porty, ICMP; samostatná pravidla WAN do LAN a LAN do WAN; seznamy MAC adres |
| Statické směrování | Ano |
| DHCP | Server v LAN včetně pevných přiřazení; klient ve WAN |
| DNS | Server v LAN |
| Čas | SNTP klient; NTP server v LAN; NTP relay od V1.00.033 |
| 802.1X | Supplicant na WAN; LAN bez podpory 802.1X; od firmwaru V1.00.033 |
| Metody EAP | EAP-MD5, EAP-PWD, EAP-TLS, EAP-TTLS, PEAP |
| Správa | Responzivní webové rozhraní HTTPS; vlastní certifikát; výchozí přístup pouze z LAN |
| Uživatelské účty | admin, it-user, machine-user |
| Konfigurace | Import a export CFG; jedna aktivní konfigurace |
| Logování | Syslog, externí Syslog server; logování blokovaných paketů od V1.00.033 |
| Aktuální firmware | V1.00.033 |
| Manuál | V14, 08.04.2026; pro nové funkce ověřte také historii firmwaru |
| PROFINET RT mezi WAN a LAN | Nepodporováno |
| Broadcast a multicast | V režimu NAT se mezi WAN a LAN nepřenášejí; v Bridge lze povolit ARP a DCP |
| FTP helper | Aktivní FTP v režimu NAT i Bridge |
| Digitální vstupy | Nejsou osazeny |
| Stavové LED | 4 pro stav zařízení; 4 pro Ethernet |
| Napájecí napětí | 24 V DC; rozsah 18-30 V DC; SELV/PELV |
| Proudový odběr | Údaj vyžaduje potvrzení výrobce: produktová stránka uvádí max. 250 mA při 24 V DC, manuál V14 max. 140 mA. |
| Ztrátový výkon | Údaj vyžaduje potvrzení výrobce: produktová stránka uvádí max. 2,4 W, manuál V14 max. 3,3 W. |
| Provozní teplota | 0 až +60 °C |
| Přeprava a skladování | -40 až +85 °C |
| Relativní vlhkost | Až 95 %, bez kondenzace |
| Stupeň znečištění | 2 |
| Krytí | IP20 |
| Montáž | DIN lišta; libovolná montážní poloha |
| Rozměry (hloubka × šířka × výška) | 35 × 48,5 × 76 mm |
| Hmotnost | Přibližně 105 g |
| Certifikace | CE |
| RoHS / REACH | Ano / ano |
| Kapacita Basic NAT | Max. 128 záznamů |
| Kapacita přesměrování portů | Max. 128 záznamů |
| Kapacita paketových filtrů | Max. 128 pravidel pro každý směr: WAN do LAN a LAN do WAN |
Pro funkce závislé na firmwaru použijte verzi uvedenou v tabulce nebo novější. Základní přenosová rychlost portu není zárukou propustnosti firewallu pro libovolnou konfiguraci.
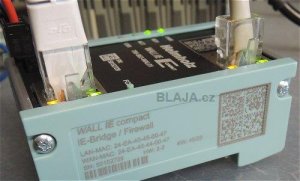
Test produktu WALL IE COMPACT
Přečtěte si test průmyslové firewall brány WALL IE, který zpracoval pan Jaroslav Blažek z portálu www.blaja.cz. Test najdete ZDE. Ethernet Firewall produkty najdete ZDE.
Zvýrazněné položky jsou povinné.