
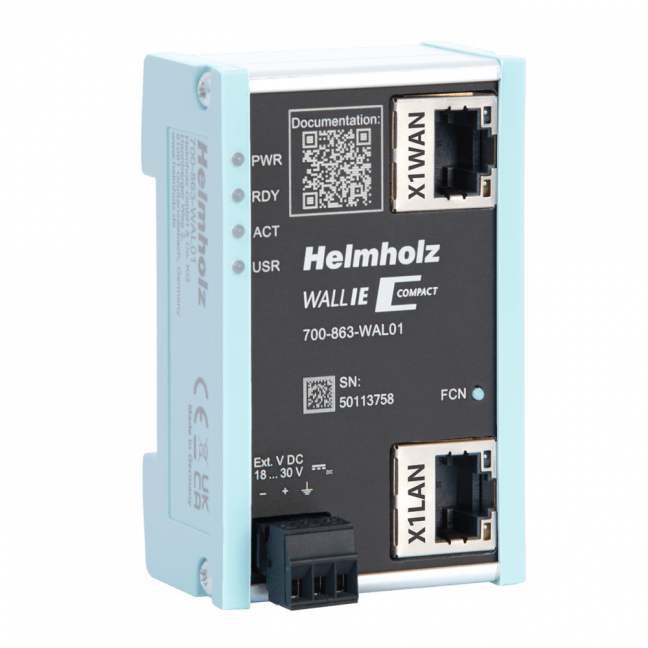
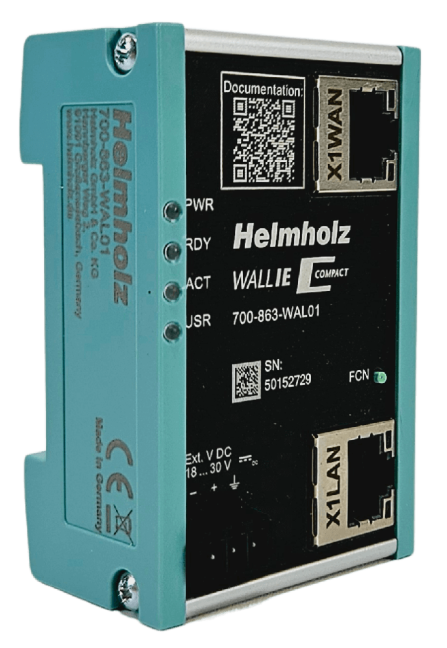
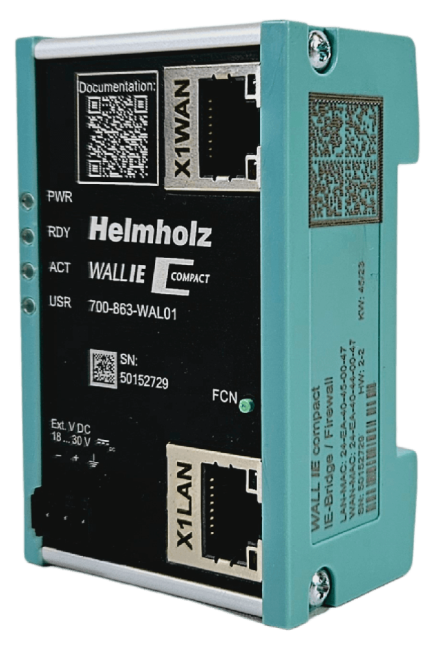
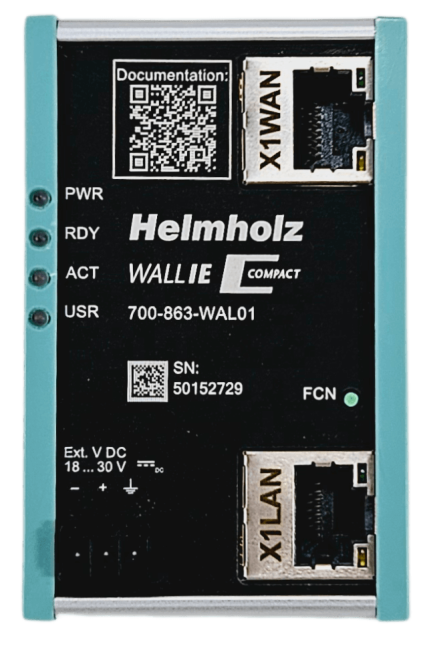
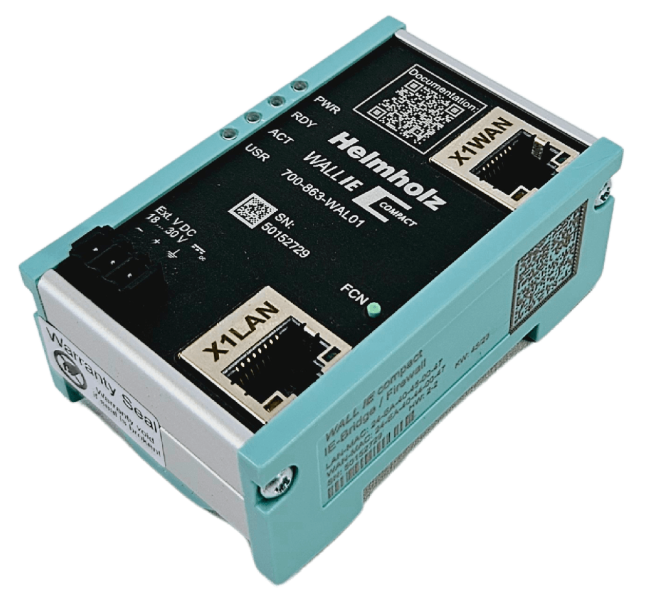


WALL IE Compact, industrial Firewall, Ethernet Bridge and NAT router

WALL IE Compact ist ein industrielles NAT-Gateway, eine Ethernet-Bridge und eine Firewall zur Anbindung des Maschinennetzes an das Unternehmensnetz. Es bietet 1 WAN-Port und 1 LAN-Port mit 100/1000 Mbit/s. Unterstützt werden Basic NAT, NAPT, SNAT und regelbasierte Paketfilterung. More
Code: HEL 700-863-WAL01
WALL IE Compact ist ein industrielles NAT-Gateway, eine Ethernet-Bridge und eine Firewall zur Anbindung des Maschinennetzes an das Unternehmensnetz. Es bietet 1 WAN-Port und 1 LAN-Port mit 100/1000 Mbit/s. Unterstützt werden Basic NAT, NAPT, SNAT und regelbasierte Paketfilterung. More
Code: HEL 700-863-WAL01
WALL IE Compact - industrielles NAT-Gateway und Firewall
WALL IE Compact (700-863-WAL01) verbindet das Maschinen- mit dem Unternehmens-Ethernet und lässt festlegen, welcher Datenverkehr zwischen den Netzen zugelassen wird. Das Gerät verfügt über 1 WAN-Port und 1 LAN-Port mit 100/1000 Mbit/s. Im NAT-Modus übersetzt es IPv4-Adressen; im Bridge-Modus filtert es den Datenverkehr zwischen Segmenten desselben IP-Netzes. Serienmaschinen mit identischer Adressierung lassen sich so ohne Änderung ihrer internen IP-Adressen anbinden.
Auswahl und Bestellung WALL IE Compact
Senden Sie uns die gewünschte Stückzahl und eine Beschreibung des Anschlusses. Wir prüfen die Verfügbarkeit und passendes Zubehör.
Basic NAT und NAPT
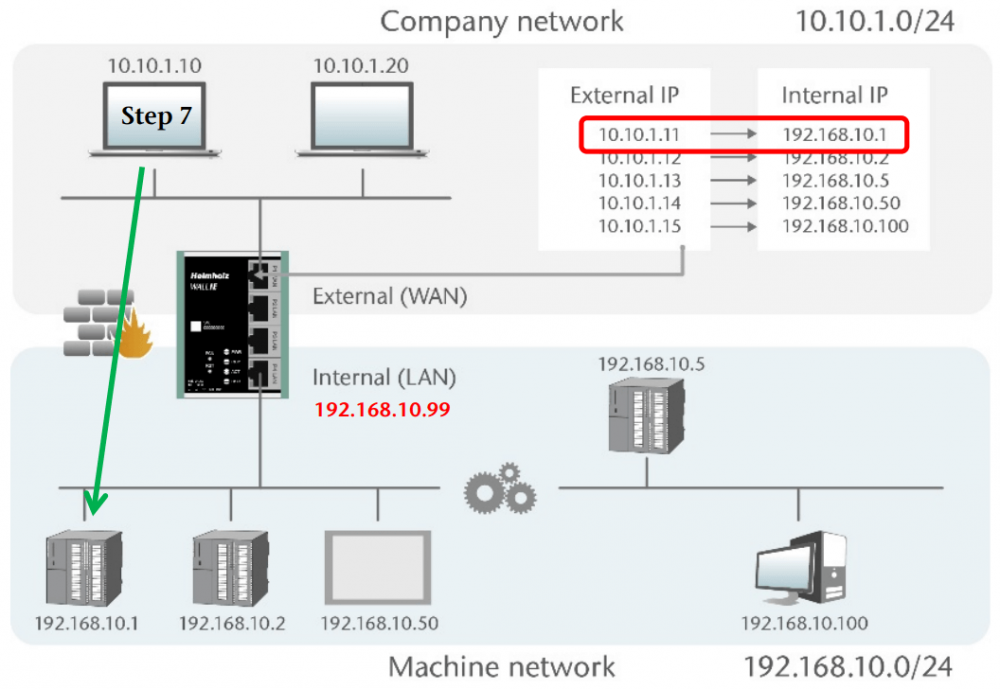
Basic NAT ordnet einer internen IP-Adresse der Maschine eine entsprechende Adresse im externen Netz zu. NAPT kombiniert die Adressübersetzung mit Portnummern. Separate Firewall-Regeln für WAN nach LAN und LAN nach WAN steuern den Zugriff auf die einzelnen Geräte.
Das ist beim Erfassen von Daten mehrerer Maschinen mit gleichen IP-Adressen oder beim Anbinden eines Maschinensubnetzes an ein übergeordnetes Netz hilfreich. Die Adressübersetzung verschlüsselt die übertragenen Daten nicht.
Adressübersetzung und Kommunikationsfreigabe sind getrennte Einstellungen. Nach dem Anlegen einer Basic-NAT-Regel ist der Zugriff von WAN nach LAN standardmäßig gesperrt. Richten Sie passende Firewall-Regeln für die benötigten Verbindungen ein. Datenverkehr von LAN nach WAN ist standardmäßig zugelassen und lässt sich ebenfalls durch Filter begrenzen.

Die IP-Adressen in den Schaltbildern sind Beispiele. Die Abbildungen zeigen WALL IE Standard; Anzahl und Anordnung der Ports des gewählten Modells sind im Reiter Technische Daten angegeben.

Ausgehende Kommunikation mit NAPT
NAPT für die Richtung LAN nach WAN ersetzt die Quelladressen von Anfragen durch die WAN-Adresse des WALL IE und ordnet zurückkommende Antworten den ursprünglichen Geräten zu. Dafür müssen LAN-Geräte die LAN-Adresse des WALL IE als Standardgateway verwenden. Dies unterscheidet sich vom beschriebenen Zugriff von WAN nach LAN mit aktiviertem SNAT, bei dem das Standardgateway des Zielgeräts nicht geändert werden muss.
SNAT ohne Änderung des Standardgateways der Maschine
Bei zugelassenen Verbindungen von WAN nach LAN ersetzt SNAT auch die Quell-IP-Adresse durch die LAN-Adresse des WALL IE. Die Geräte im Maschinennetz senden ihre Antworten dadurch direkt an den WALL IE. Für diese Verbindungen muss das Standardgateway im Maschinengerät nicht geändert werden.

Bridge mit Paketfilterung
Im Bridge-Modus arbeitet WALL IE als Layer-2-Switch. Es verbindet getrennte Segmente desselben IP-Netzes und ermöglicht gleichzeitig eine regelbasierte Paketfilterung. So lässt sich der Zugriff auf einen Teil der Anlage ohne zusätzliche IP-Subnetze einschränken.

Portweiterleitung
Die Portweiterleitung leitet eine Anfrage an einen ausgewählten TCP- oder UDP-Port der WAN-Schnittstelle an ein bestimmtes Gerät und einen Port im LAN weiter. Ein Zugriff auf 10.10.1.1:81 lässt sich beispielsweise an 192.168.10.5:80 weiterleiten. Für jeden Dienst werden passende Übersetzungs- und Firewall-Regeln eingerichtet.

Statisches Routing
Statische Routen legen das nächste Gateway für die Zielsubnetze fest. Sie werden verwendet, wenn ein nicht direkt am WALL IE angeschlossenes Netz erreicht werden soll. Auch der Rückweg für die Antworten muss berücksichtigt werden.

Zugriff auf SIMATIC S7 mit STEP 7 und TIA Portal
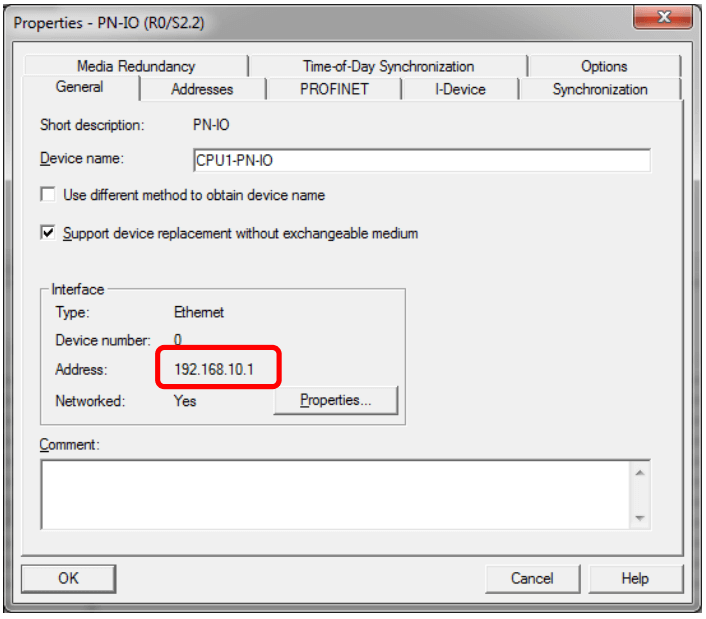
Beim Zugriff von einem PC im WAN auf eine SPS im LAN wird im Basic-NAT-Modus die übersetzte SPS-Adresse verwendet. Passen Sie den Online-Zugriff in STEP 7 oder TIA Portal an die Adressübersetzung an. Stellen Sie auch den Rückweg über WALL IE sicher; je nach Anschluss wird das Standardgateway der SPS eingestellt oder SNAT verwendet.
PROFINET-RT-Frames werden zwischen WAN und LAN nicht weitergeleitet. Im NAT-Modus werden auch Broadcasts und Multicasts nicht zwischen den Schnittstellen übertragen; im Bridge-Modus lässt sich die Weiterleitung von ARP und DCP aktivieren. Der IP-Zugriff auf eine SPS ersetzt daher keine transparente PROFINET-RT-Verbindung.
Beim beschriebenen Zugriff über Basic NAT funktioniert die SPS-Suche über Erreichbare Teilnehmer nicht. Geben Sie die übersetzte CPU-Adresse direkt im Werkzeug für den Online-Zugriff ein. Bei Portweiterleitung über eine WAN-Adresse begrenzt der feste TCP-Port 102 den Zugriff aus Simatic Manager oder TIA Portal auf eine CPU.
Netzwerk- und Sicherheitsfunktionen
- Basic NAT, NAPT, Portweiterleitung und SNAT für die Einbindung von Maschinennetzen.
- Separate Regeln für WAN nach LAN und LAN nach WAN für IPv4-Adressen, TCP/UDP-Ports und ICMP; MAC-Adressfilter mit Positiv- oder Negativlisten.
- Statische Routen, DHCP-Server im LAN mit festen Adresszuweisungen und DHCP-Client im WAN.
- DNS-Server für das LAN, Zeitsynchronisation über SNTP und Zeitbereitstellung im LAN über NTP.
- FTP-Helper für aktives FTP im NAT- und Bridge-Modus.
- Webkonfiguration über HTTPS mit eigenem Zertifikat; der Zugriff auf das Webinterface ist standardmäßig auf das LAN beschränkt.
- Konten admin, it-user und machine-user mit unterschiedlichen Rechten; Export und Import der CFG-Konfiguration.
- Syslog für Systemereignisse und Anmeldungen mit Weiterleitung an einen externen Syslog-Server; die aktuelle Firmware protokolliert auch blockierte Pakete.
- Hutschienenmontage; Schutzart IP20.
Verwaltung durch IT und Instandhaltung
Der Konfigurationszugriff lässt sich zwischen Administratoren des Unternehmensnetzes und Maschinentechnikern aufteilen. Das Konto admin hat uneingeschränkte Rechte. Das Konto it-user greift über WAN zu und besitzt begrenzte Rechte, etwa für DHCP-Client, Hostnamen, Zertifikat oder externen Syslog-Server. Der Verwaltungszugriff über WAN muss separat freigegeben werden.
Das Konto machine-user greift ausschließlich über LAN zu und kann beispielsweise DHCP-Server, NAT-Regeln, Paket- und MAC-Filter sowie statische Routen ändern. Weitere Einstellungen stehen den eingeschränkten Konten gemäß ihren jeweiligen Zugriffsrechten zur Verfügung.
802.1X und aktuelle Firmware
WALL IE unterstützt die Rolle eines 802.1X-Supplicants auf der WAN-Seite. Es authentifiziert sich über eine Netzwerkkomponente und einen Authentifizierungsserver im Unternehmensnetz. Auf der LAN-Seite wird 802.1X nicht unterstützt. Verfügbar sind EAP-MD5, EAP-PWD, EAP-TLS, EAP-TTLS und PEAP.
Die aktuell veröffentlichte Firmware für WALL IE Compact ist V1.00.033. Die Funktionen 802.1X, NTP-Relay und erweiterte Protokollierung sind ab Version V1.00.033 dokumentiert. Prüfen Sie bei älteren Geräten zunächst die installierte Version.
Exportieren Sie vor dem Update die Konfiguration und planen Sie ein Wartungsfenster ein. Das Update unterbricht den Gerätebetrieb; schalten Sie die Spannungsversorgung währenddessen nicht aus. Verwenden Sie die Datei für genau dieses Modell.
Unterlagen und Projektierung
Im Reiter Downloads finden Sie das aktuelle Handbuch V14, den Quick Start Guide V18, den Prospekt, die Firmware, die Versionshistorie und STEP-3D-Modelle. Die Dokumente sind mit ihrer tatsächlichen Sprache gekennzeichnet. Projektmakros des Herstellers sind auch verfügbar im EPLAN Data Portal.
Beschränken Sie bei der Inbetriebnahme die Regeln auf erforderliche Verbindungen, ändern Sie Standardpasswörter und halten Sie die Firmware aktuell. WALL IE ist Bestandteil der Netzwerksegmentierung; die passende Firewall-Konfiguration hängt vom konkreten Datenverkehr der Anlage ab.
WALL IE ist zur Trennung von Maschinen- und Unternehmensnetz vorgesehen. Die Internetanbindung muss über einen separaten geeigneten Router mit Internet-Firewall erfolgen. WALL IE führt keine Deep Packet Inspection (DPI) des zugelassenen Datenverkehrs durch; freigegebene Dienste und deren Nutzung müssen der Netzwerkplanung entsprechen.
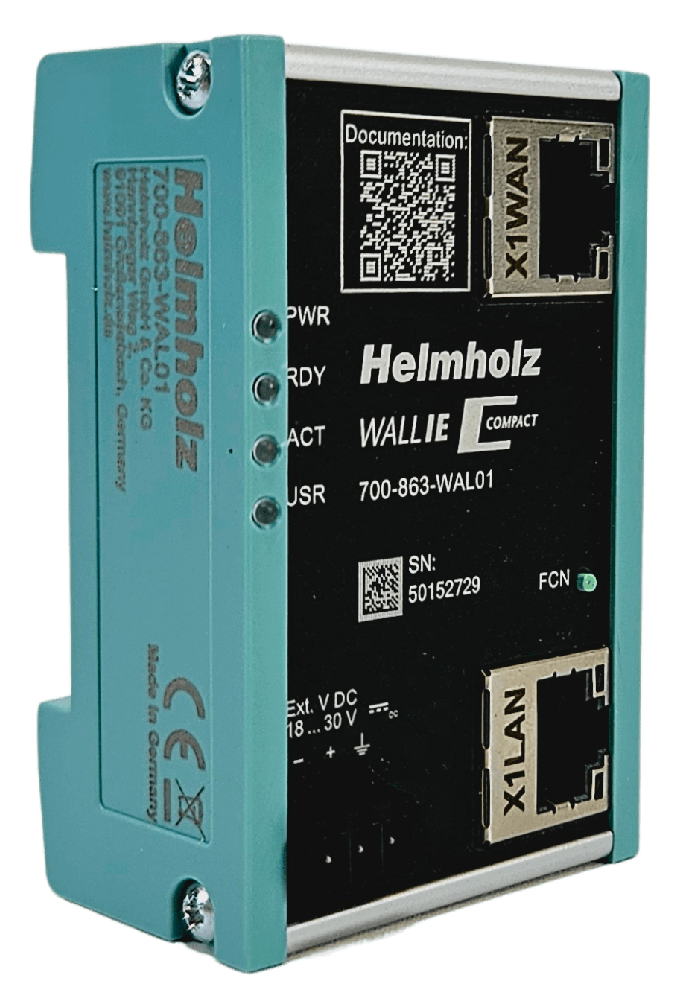
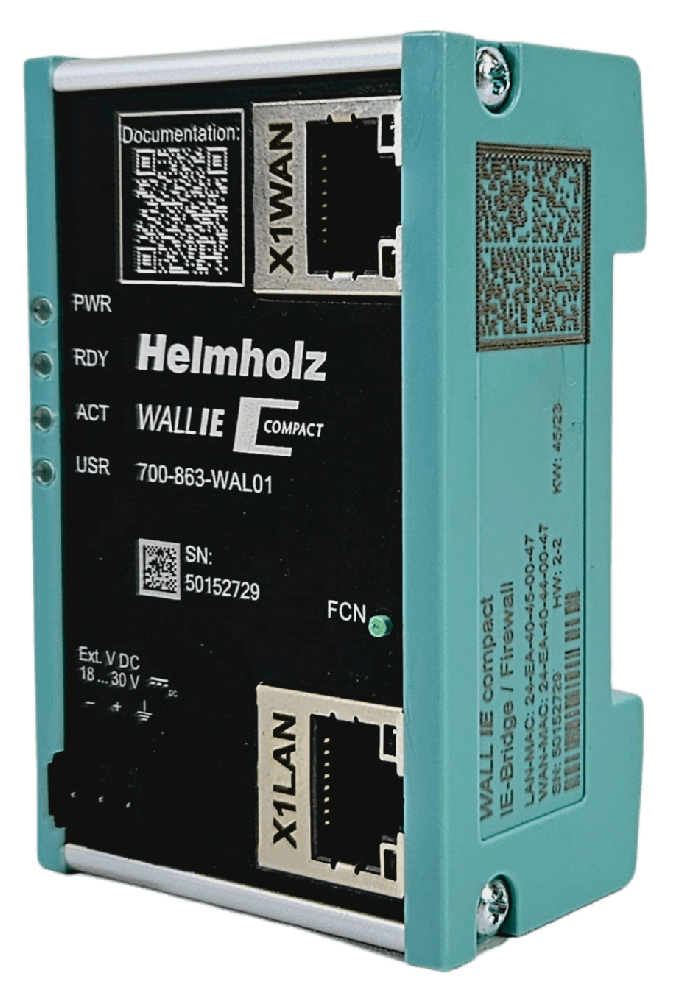
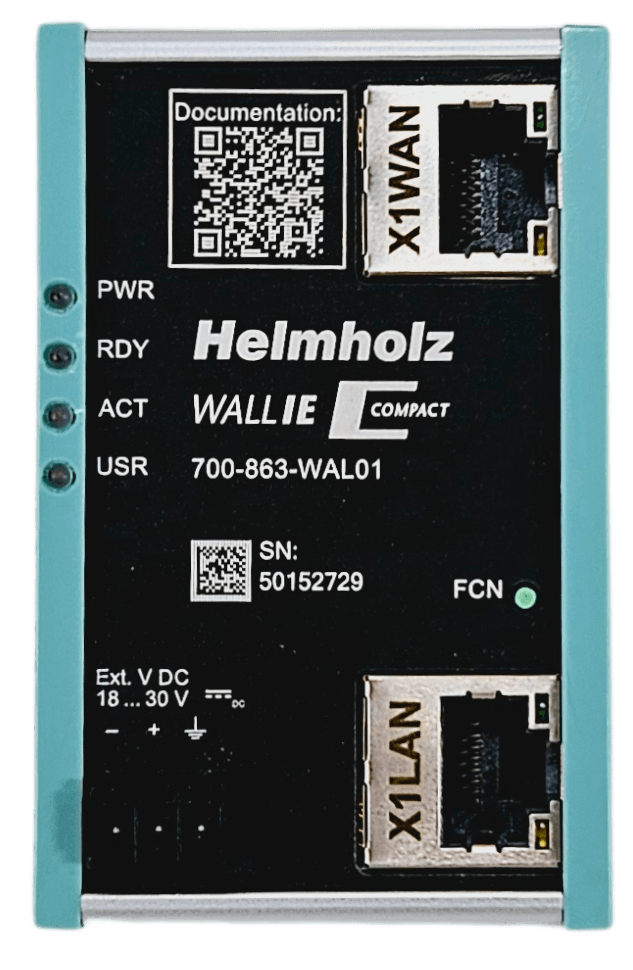
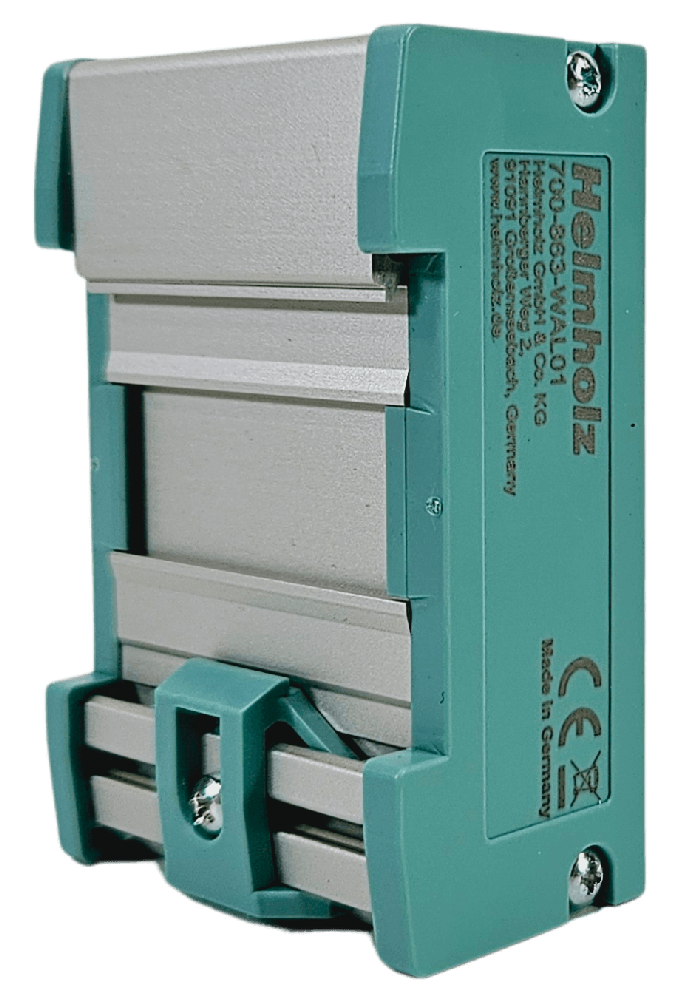
Gerät und Anschlüsse

Kauf und technische Beratung
Auswahl und Bestellung WALL IE Compact
Senden Sie uns die gewünschte Stückzahl und eine Beschreibung des Anschlusses. Wir prüfen die Verfügbarkeit und passendes Zubehör.
WALL IE Compact - technische Daten
| Hersteller-Bestellnummer | 700-863-WAL01 |
|---|---|
| Gerätename | WALL IE Compact |
| Lieferumfang | WALL IE Compact, Quick Start Guide |
| WAN / LAN | 1 WAN-Port und 1 LAN-Port mit 100/1000 Mbit/s |
| Ethernet-Anschlüsse | RJ45 |
| Netzwerkmodi | Bridge; NAT (Basic NAT, NAPT) |
| Adressübersetzung | Basic NAT, NAPT, port forwarding, SNAT |
| Paketfilterung | IPv4-Adressen, TCP/UDP-Ports, ICMP; separate Regeln für WAN nach LAN und LAN nach WAN; MAC-Adresslisten |
| Statisches Routing | Ja |
| DHCP | Server im LAN mit festen Adresszuweisungen; Client im WAN |
| DNS | Server im LAN |
| Zeit | SNTP-Client; NTP-Server im LAN; NTP-Relay ab V1.00.033 |
| 802.1X | Supplicant im WAN; keine 802.1X-Unterstützung im LAN; ab Firmware V1.00.033 |
| EAP-Methoden | EAP-MD5, EAP-PWD, EAP-TLS, EAP-TTLS, PEAP |
| Verwaltung | Responsives HTTPS-Webinterface; eigenes Zertifikat; Standardzugriff nur über LAN |
| Benutzerkonten | admin, it-user, machine-user |
| Konfiguration | CFG-Import und -Export; eine aktive Konfiguration |
| Protokollierung | Syslog, externer Syslog-Server; Protokollierung blockierter Pakete ab V1.00.033 |
| Aktuelle Firmware | V1.00.033 |
| Handbuch | V14, 08.04.2026; für neue Funktionen auch die Firmware-Historie prüfen |
| PROFINET RT zwischen WAN und LAN | Nicht unterstützt |
| Broadcast und Multicast | Im NAT-Modus keine Weiterleitung zwischen WAN und LAN; im Bridge-Modus lassen sich ARP und DCP freigeben |
| FTP helper | Aktives FTP im NAT- und Bridge-Modus |
| Digitale Eingänge | Nicht vorhanden |
| Status-LEDs | 4 für den Gerätestatus; 4 für Ethernet |
| Versorgungsspannung | 24 V DC; Bereich 18-30 V DC; SELV/PELV |
| Stromaufnahme | Herstellerbestätigung erforderlich: Die Produktseite nennt max. 250 mA bei 24 V DC, das Handbuch V14 max. 140 mA. |
| Verlustleistung | Herstellerbestätigung erforderlich: Die Produktseite nennt max. 2,4 W, das Handbuch V14 max. 3,3 W. |
| Betriebstemperatur | 0 bis +60 °C |
| Transport und Lagerung | -40 bis +85 °C |
| Relative Luftfeuchte | Bis 95 %, nicht kondensierend |
| Verschmutzungsgrad | 2 |
| Schutzart | IP20 |
| Montage | Hutschiene; beliebige Einbaulage |
| Abmessungen (Tiefe × Breite × Höhe) | 35 × 48,5 × 76 mm |
| Gewicht | Ca. 105 g |
| Zulassungen | CE |
| RoHS / REACH | Ja / ja |
| Basic-NAT-Kapazität | Max. 128 Einträge |
| Kapazität der Portweiterleitung | Max. 128 Einträge |
| Kapazität der Paketfilter | Max. 128 Regeln je Richtung: WAN nach LAN und LAN nach WAN |
Verwenden Sie für firmwareabhängige Funktionen die in der Tabelle angegebene oder eine neuere Version. Die nominelle Portgeschwindigkeit garantiert nicht den Firewall-Durchsatz bei jeder Konfiguration.
Highlighted items are mandatory.