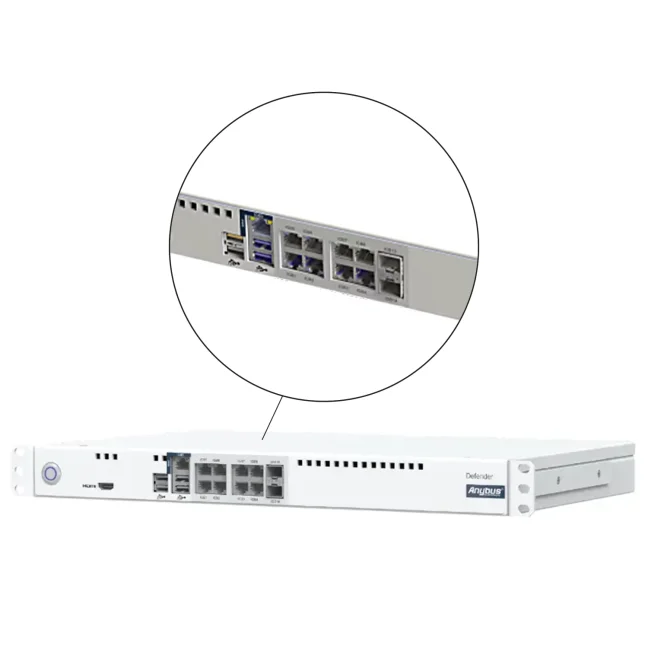
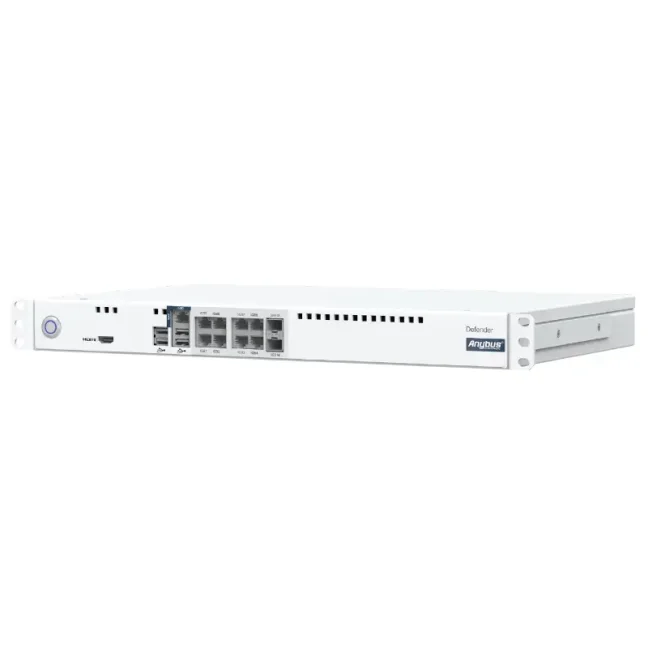
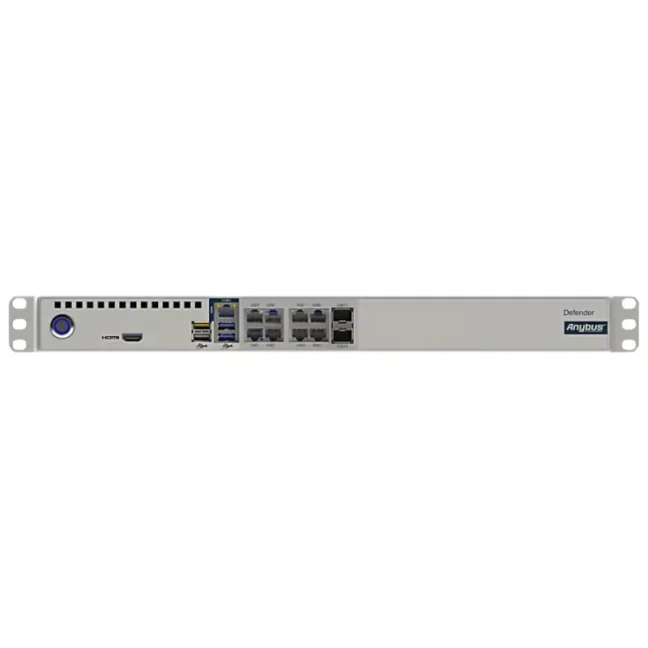


Anybus Defender 8029 - Typ licence: PRO/FW – AC

Priemyselný firewall a bezpečnostný router na ochranu, segmentáciu a prepojenie rozsiahlejších OT sietí. Ponúka 1× WAN, 8× LAN, Gigabit Ethernet, 2× SFP porty na optické alebo metalické pripojenie, podporu VLAN a vyhotovenie 19" rack 1U. Licencia PRO/FW zahŕňa NAT na prepojenie sietí s rovnakou alebo prekrývajúcou sa IP adresáciou, kontrolu priemyselných protokolov, ochranu proti známym zraniteľnostiam, VPN, pokročilé smerovanie, viac WAN pripojení, riadenie sieťovej prevádzky a vysokú dostupnosť. Dodáva sa v 2 variantoch podľa napájania: 100–240 VAC alebo 24 VDC. Více
Kód: ABD8029-AC-PROFW
Varianty 2
| Typ licence | Kód | Dostupnosť | Cena bez DPH | |
|---|---|---|---|---|
| PRO/FW – AC | ABD8029-AC-PROFW | Dodání 1-2 týdny |
4 060 EUR
|
|
| PRO/FW – DC | ABD8029-DC-PROFW | Dodání 1-2 týdny |
4 205 EUR
|
Anybus Defender 8029
Anybus Defender 8029 je výkonný priemyselný firewall a bezpečnostný router v 19" rackovom vyhotovení na oddelenie, zabezpečenie a prepojenie rozsiahlejších OT sietí. Pomáha riadiť komunikáciu medzi sieťovými segmentmi, riešiť konflikty IP adries a chrániť priemyselnú komunikáciu. Licencia PRO/FW zahŕňa aj DPI, IPS, VPN, pokročilé smerovanie, riadenie sieťovej prevádzky a vysokú dostupnosť.
Prečo zvoliť Anybus Defender 8029?
- Prepája až 11 fyzických sieťových segmentov – ponúka 1× WAN, 8× LAN a 2× SFP porty, pričom jednotlivé rozhrania sú samostatne konfigurovateľné.
- Oddeľuje jednotlivé časti OT siete – umožňuje riadiť komunikáciu medzi výrobnými technológiami, OT sieťou a nadradenými IT systémami.
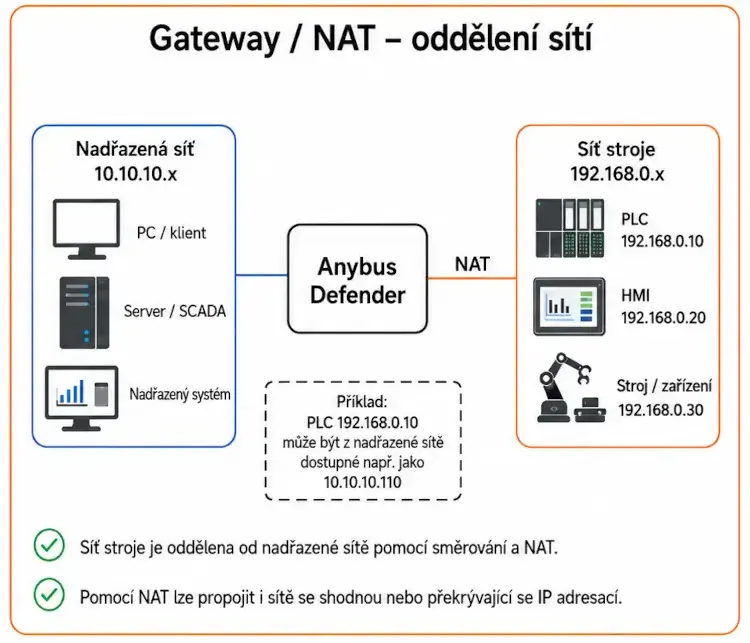
- Pomáha riešiť konflikty IP adries – NAT umožňuje prepojiť zariadenia a siete s rovnakou alebo prekrývajúcou sa IP adresáciou.
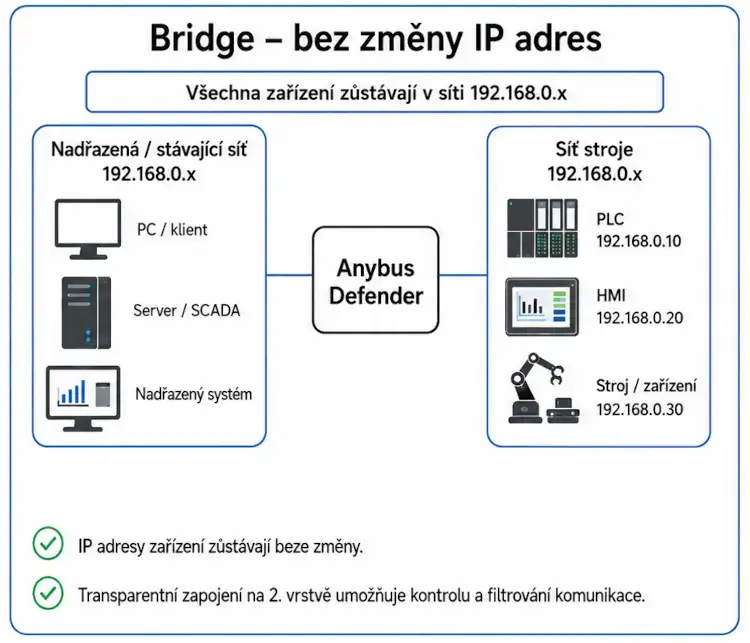
- Možno ho doplniť do existujúcej siete – transparentné zapojenie bridge umožňuje filtrovať komunikáciu bez zmeny IP adries pripojených zariadení.
- Chráni priemyselnú komunikáciu – Deep Packet Inspection umožňuje podrobnejšiu kontrolu priemyselných protokolov a IPS s technológiami Snort a Suricata pomáha chrániť zraniteľné zariadenia pred známymi útokmi bez nutnosti ich aktualizácie.
- Podporuje bezpečné prepojenie vzdialených OT sietí – ponúka VPN, pokročilé smerovanie, Multi-WAN, Traffic Shaping a ďalšie funkcie vhodné pre OT-SDWAN.
- Zvyšuje dostupnosť sieťového prepojenia – dve zariadenia možno prevádzkovať v režime active-standby na automatické prevzatie funkcie pri výpadku aktívnej jednotky.
- Poskytuje prehľad o zariadeniach v OT sieti – Asset Discovery & Inventory vyhľadáva a identifikuje pripojené priemyselné zariadenia.
- Je určený pre 19" rack – vyhotovenie 1U je vhodné napríklad do centrálnych rozvádzačov, technologických serverovní a hlavných sieťových uzlov.
- Je dostupný pre AC aj DC napájanie – možno zvoliť vyhotovenie pre 100–240 VAC alebo 24 VDC.
Varianty Anybus Defender 8029
Anybus Defender 8029 je dostupný iba s najvyššou licenciou PRO/FW. Obsahuje kompletnú bezpečnostnú a sieťovú výbavu Defenderu:
- oddelenie sietí, riadenie komunikácie a preklad IP adries (NAT),
- kontrolu priemyselnej komunikácie (DPI),
- ochranu zraniteľných zariadení pred známymi útokmi bez nutnosti ich aktualizácie (IPS / Virtual Patching),
- zabezpečený vzdialený prístup a prepojenie sietí cez VPN,
- pokročilé smerovanie a riadenie sieťovej prevádzky,
- prácu s viacerými sieťovými pripojeniami (Multi-WAN, Load Balancing),
- vysokú dostupnosť s možnosťou záložného Defenderu.
Jednotlivé varianty sa nelíšia funkciami, ale iba spôsobom napájania. Licencia PRO/FW je trvalá:
- Anybus Defender 8029 AC PRO/FW – napájanie 100–240 VAC, vhodné napríklad pre centrálne sieťové racky a technologické serverovne,
- Anybus Defender 8029 DC PRO/FW – napájanie 24 VDC, vhodné najmä pre priemyselné inštalácie so štandardnou 24V napájacou sústavou.
Neviete, ktorý Defender zvoliť?
Opíšte nám svoju sieť a čo potrebujete zabezpečiť. Odporučíme vám vhodný model aj variant.
Prepojenie viacerých častí OT siete
Anybus Defender 8029 je vybavený jedným gigabitovým portom WAN, ôsmimi gigabitovými portmi LAN a dvoma SFP portmi na optické alebo metalické pripojenie. Celkovo tak umožňuje pracovať až s 11 fyzickými sieťovými segmentmi. Pomocou VLAN možno vytvoriť aj ďalšie logicky oddelené siete.
Jednotlivé sieťové rozhrania sú samostatne konfigurovateľné a podľa spôsobu použitia ich možno nakonfigurovať aj ako primárny alebo druhý WAN port. Defender 8029 je tak vhodný pre rozsiahlejšie sieťové topológie, viac oddelených výrobných segmentov alebo redundantné sieťové pripojenie.
Firewall a oddelenie OT siete
Anybus Defender 8029 používa stavový firewall a princíp „čo nie je povolené, je zakázané“. Prichádzajúca aj odchádzajúca komunikácia je blokovaná, pokiaľ nie je výslovne povolená nastavenými pravidlami.
Zariadenie možno využiť napríklad na oddelenie OT a IT sietí, segmentáciu rozsiahlejšej výrobnej siete alebo vytvorenie bezpečnostných zón a riadených komunikačných ciest podľa princípov IEC 62443.
NAT, bridge a smerovanie
Anybus Defender 8029 podporuje transparentné zapojenie bridge aj zapojenie gateway. V zapojení bridge možno prepojiť sieťové rozhrania a filtrovať komunikáciu na 2. vrstve bez nutnosti meniť IP adresáciu pripojených zariadení.
V zapojení gateway možno využiť NAT a smerovanie. Zjednodušená konfigurácia NAT umožňuje pracovať s jednotlivými IP adresami, viacerými adresami alebo celými podsieťami. Defender tak pomáha napríklad pri pripájaní strojov s konfliktnou IP adresáciou do nadradenej výrobnej siete.
Pre rozsiahlejšie sieťové infraštruktúry podporuje smerovacie protokoly RIPv1, RIPv2 a BGPv4. K dispozícii sú aj DHCP server a forwarding, PPPoE, IGMP Proxy a podpora IPv4 aj IPv6.
 |
 |
Detailná kontrola priemyselnej komunikácie
Licencia PRO/FW obsahuje Deep Packet Inspection na podrobnejšiu kontrolu priemyselnej komunikácie. Podporované sú okrem iného protokoly EtherNet/IP CIP, Siemens TCP/IP a Modbus. Integrovaný analyzátor prevádzky s automatickým učením pomáha zistiť používanú komunikáciu a uľahčuje vytváranie zodpovedajúcich bezpečnostných pravidiel.
Súčasťou je aj Intrusion Protection System využívajúci technológie Snort a Suricata. IPS umožňuje chrániť napríklad staršie PLC, HMI, priemyselné počítače a ďalšie zraniteľné zariadenia pred známymi útokmi bez nutnosti inštalovať opravu priamo do zariadenia (Virtual Patching).
VPN a prepojenie vzdialených OT sietí
Anybus Defender 8029 podporuje VPN pomocou technológií WireGuard, OpenSSL a IPsec. Možno ho využiť na zabezpečený vzdialený prístup aj šifrované prepojenie výrobných sietí medzi rôznymi lokalitami, napríklad v topológii hub-and-spoke.
Pre rozsiahlejšie sieťové topológie ponúka aj Multi-WAN, Load Balancing a Traffic Shaping. Tieto funkcie umožňujú pracovať s viacerými sieťovými pripojeniami a riadiť prioritu a využitie dostupnej prenosovej kapacity.
Vysoká dostupnosť
Dve zariadenia Anybus Defender možno prevádzkovať v režime active-standby. Pri výpadku aktívneho Defenderu môže jeho funkciu prevziať záložná jednotka, čo pomáha obmedziť riziko prerušenia dôležitej sieťovej komunikácie.
Prehľad o zariadeniach v OT sieti
Funkcia Asset Discovery & Inventory vyhľadáva a identifikuje zariadenia pripojené v OT a ICS sieťach. Podľa dostupných údajov môže zistiť napríklad výrobcu, typ zariadenia, verziu softvéru, úroveň aktualizácií a sériové číslo.
Súčasťou výsledku je aj hodnotenie presnosti identifikácie. Informácie možno zobraziť priamo vo webovom rozhraní alebo ich voliteľne odovzdávať do Anybus Cybersecurity Console.
Webové rozhranie a centrálna správa
Konfigurácia Anybus Defender 8029 prebieha cez integrované webové rozhranie. K dispozícii sú sprievodcovia pre bežné spôsoby použitia, diagnostické nástroje a funkcia One-Click Easy Rule, ktorá umožňuje vytvoriť pravidlo priamo zo záznamu firewallu.
Funkcia Floating Rules umožňuje používať spoločné pravidlá naprieč viacerými rozhraniami. Na integráciu s nadradenými systémami je k dispozícii REST API a na servisné úlohy aj CLI cez SSH alebo miestnu konzolu. Viac zariadení Anybus Defender možno voliteľne spravovať prostredníctvom centrálnej Anybus Cybersecurity Console.
Riadenie prístupu a plánovanie pravidiel
Anybus Defender 8029 umožňuje plánovať platnosť pravidiel podľa dátumu, času alebo dĺžky trvania. Prístup alebo vybraná komunikácia tak môžu byť povolené iba v určenom období, napríklad počas plánovaného servisného zásahu.
K dispozícii je aj overovanie používateľov prostredníctvom RADIUS a LDAP / Active Directory a funkcia Captive Portal na riadenie prístupu používateľov do chránenej siete.
Online dokumentácia
Na nastavenie a prácu s funkciami Anybus Defender je k dispozícii online dokumentácia výrobcu. Obsahuje informácie k inštalácii, konfigurácii firewallu, NAT, DPI, VPN, smerovaniu a ďalším funkciám podľa konkrétneho modelu a variantu.
Technické parametre
Sieťové rozhrania a zapojenie
- WAN: 1× RJ45, Gigabit Ethernet
- LAN: 8× RJ45, Gigabit Ethernet
- SFP: 2× SFP pre 1Gb optické alebo metalické pripojenie podľa použitého modulu
- Optické pripojenie: multimode alebo singlemode
- Počet fyzických sieťových segmentov: 11
- Konfigurácia portov: všetky porty sú samostatne konfigurovateľné
- Ďalší WAN: porty možno pre vhodné aplikácie nakonfigurovať ako primárny alebo druhý WAN port
- Spôsob zapojenia: transparentný bridge alebo gateway
NAT a firewall
- NAT: Simple NAT Wizard, 1:1 a 1:∞
- Konfigurácia NAT: pre jednotlivé IP adresy, viac IP adries alebo celé podsiete
- Typ firewallu: stavový firewall
- Predvolená bezpečnostná politika: Deny by Default – prichádzajúca aj odchádzajúca komunikácia je blokovaná, pokiaľ nie je výslovne povolená
- Transparentné zapojenie: filtrovanie komunikácie na 2. vrstve medzi prepojenými rozhraniami
- Správa certifikátov: áno
Deep Packet Inspection a IPS
- Deep Packet Inspection (DPI): detailná kontrola podporovanej priemyselnej komunikácie
- Podporované priemyselné protokoly DPI: EtherNet/IP CIP, Siemens TCP/IP a Modbus
- Analyzátor prevádzky s automatickým učením: áno
- IPS: Snort a Suricata
- Virtuálne záplatovanie: áno
VPN a riadenie prístupu
- Remote Client VPN: áno
- VPN: WireGuard, OpenSSL a IPsec
- Overovanie používateľov: RADIUS a LDAP/Active Directory
- Captive Portal: áno
- Plánovanie pravidiel: podľa dátumu, času alebo dĺžky trvania
Smerovanie a sieťové funkcie
- IPv4: áno
- IPv6: áno
- DHCP: DHCP server a DHCP relay/forwarding
- PPPoE: áno
- IGMP Proxy: áno
- Smerovacie protokoly: RIPv1, RIPv2 a BGPv4
- Load Balancing: áno
- Multi-WAN: áno
- Traffic Shaping: áno
- High Availability Redundancy: áno
- Application a URL Whitelisting: áno
Asset Discovery & Inventory
- Funkcia: vyhľadávanie, zisťovanie informácií a identifikácia zariadení v OT/ICS sieti
- Zisťované údaje: podľa dostupnosti výrobca, typ zariadenia, verzia softvéru, úroveň aktualizácií a sériové číslo
- Hodnotenie presnosti identifikácie: áno
- Zobrazenie údajov: vo webovom rozhraní alebo voliteľne prostredníctvom Anybus Cybersecurity Console
Konfigurácia a správa
- Konfigurácia: integrované webové rozhranie
- Sprievodcovia nastavením: áno, pre bežné spôsoby použitia
- One-Click Easy Rule: vytvorenie pravidla priamo zo záznamu firewallu
- Floating Rules: spoločné pravidlá použiteľné naprieč viacerými rozhraniami
- Diagnostika: nástroje na diagnostiku a analýzu sieťovej prevádzky
- REST API: áno
- CLI: SSH alebo miestna konzola pre servisné úlohy
- Centrálna správa: voliteľne pomocou Anybus Cybersecurity Console
Monitoring a upozornenia
- Upozornenia: e-mail, Syslog, Telegram Messenger a Pushover
- ARP monitoring: dostupný prostredníctvom API
- Monitoring prenosovej kapacity: dostupný prostredníctvom API
- NetFlow: voliteľná integrácia
Napájanie
- Variant AC: 100–240 VAC
- Variant DC: 24 VDC
- Maximálny príkon: 40 W
Mechanické a prevádzkové údaje
- Vyhotovenie: 19" rack, 1U
- Rozmery vrátane konektorov (Š × H × V): 482,1 × 334,0 × 44,5 mm
- Hmotnosť: 2 500 g
- Materiál krytu: kov
- Chladenie: pasívne, bez ventilátora
- Stupeň krytia: IP20
- Prevádzková teplota: 0 až +50 °C pri plnom zaťažení CPU, až +60 °C pri bežnom zaťažení
- Relatívna vlhkosť: 20–80 %, bez kondenzácie
Certifikácie a zhoda
- Certifikácie a zhoda: CE a RoHS 2011/65/EÚ
Často kladené otázky (FAQ) – Anybus Defender 8029
Použitie a zapojenie
Čo je Anybus Defender 8029 a na čo sa používa?
Anybus Defender 8029 je priemyselný firewall a bezpečnostný router v 19" rackovom vyhotovení na ochranu, segmentáciu a prepojenie rozsiahlejších OT sietí. Používa sa na riadenie komunikácie medzi sieťovými segmentmi, NAT, detailnú kontrolu priemyselných protokolov, VPN, pokročilé smerovanie, riadenie sieťovej prevádzky a zvýšenie dostupnosti sieťového spojenia.
Ako jedným priemyselným firewallom oddeliť viac častí výrobnej alebo OT siete?
Anybus Defender 8029 ponúka 11 fyzických sieťových segmentov prostredníctvom gigabitových ethernetových a SFP rozhraní. Jednotlivé rozhrania možno samostatne konfigurovať, takže jedným firewallom môžete oddeliť viac strojov, výrobných úsekov alebo ďalších častí OT infraštruktúry a riadiť komunikáciu medzi nimi.
Ako vytvoriť viac sieťových segmentov, než koľko má firewall fyzických portov?
Anybus Defender 8029 okrem 11 fyzických segmentov podporuje aj VLAN. Pomocou VLAN možno vytvárať ďalšie logické sieťové segmenty a oddeliť tak viac zariadení alebo častí technológie bez nutnosti mať pre každý segment samostatný fyzický port.
Ako prepojiť metalické a optické časti priemyselnej siete cez jeden firewall?
Anybus Defender 8029 má dva SFP porty, ktoré možno podľa použitého modulu využiť na 1Gb optické pripojenie v multimode alebo singlemode vyhotovení, prípadne na metalické gigabitové pripojenie. V jednom zariadení tak možno kombinovať metalické RJ45 a optické sieťové trasy.
Ako oddeliť výrobnú sieť od podnikovej siete a povoliť iba potrebnú komunikáciu?
Anybus Defender 8029 používa stavový firewall založený na princípe Deny by Default. Komunikáciu medzi jednotlivými sieťovými segmentmi možno riadiť pravidlami a povoliť iba potrebné spojenia, protokoly a služby.
Ako dodatočne zabezpečiť existujúcu priemyselnú sieť bez zmeny IP adries zariadení?
Anybus Defender 8029 možno použiť v transparentnom zapojení bridge. Vybrané sieťové rozhrania sa prepoja na 2. vrstve v rovnakej IP podsieti a Defender medzi nimi kontroluje a filtruje komunikáciu bez nutnosti meniť IP adresáciu pripojených PLC, HMI a ďalších zariadení.
Ako použiť Anybus Defender v zapojení bridge v sieti Siemens PROFINET?
Anybus Defender 8029 možno v sieti PROFINET použiť v transparentnom zapojení bridge a kontrolovať komunikáciu bez zmeny IP adries zariadení. Pri použití Siemens PROFINET DCP je potrebné medzi Defender a Siemens zariadenie vložiť riadený ethernetový switch, ktorý správne spracuje VLAN-0 tagy. Pri priamom prepojení môže inak zlyhať vyhľadávanie zariadení pomocou DCP, napríklad v TIA Portal.
Ako zabezpečiť záložné internetové alebo WAN pripojenie priemyselnej siete?
Anybus Defender 8029 podporuje Multi-WAN a Load Balancing. Sieťové rozhrania možno podľa konkrétneho zapojenia nakonfigurovať pre viac WAN pripojení a využiť tak napríklad hlavnú a záložnú sieťovú trasu alebo rozdeľovanie prevádzky medzi viac spojení.
Bezpečnostné a sieťové funkcie
Ako prepojiť stroje alebo výrobné siete s rovnakými alebo prekrývajúcimi sa IP adresami?
Anybus Defender 8029 podporuje NAT pre jednotlivé IP adresy, viac adries aj celé podsiete. NAT možno využiť napríklad pri pripájaní viacerých strojov alebo technologických celkov s rovnakou alebo prekrývajúcou sa IP adresáciou do nadradenej siete bez nutnosti meniť ich pôvodné nastavenie.
Ako kontrolovať obsah priemyselnej komunikácie, nielen IP adresy a porty?
Anybus Defender 8029 PRO/FW podporuje Deep Packet Inspection (DPI) pre priemyselné protokoly EtherNet/IP CIP, Siemens TCP/IP a Modbus. Firewall tak môže vyhodnocovať nielen zdrojovú a cieľovú IP adresu alebo port, ale aj podporovanú priemyselnú komunikáciu.
Ako zistiť bežnú priemyselnú komunikáciu a podľa nej jednoduchšie vytvoriť pravidlá firewallu?
Anybus Defender 8029 obsahuje analyzátor prevádzky s automatickým učením. Ten sleduje skutočnú priemyselnú komunikáciu a pomáha určiť, akú prevádzku zariadenia bežne používajú. Z týchto informácií možno následne jednoduchšie vytvoriť presnejšie bezpečnostné pravidlá.
Ako chrániť staršie PLC alebo HMI, ktoré už nemožno aktualizovať?
Anybus Defender 8029 obsahuje IPS využívajúci technológie Snort a Suricata a podporuje virtuálne záplatovanie. Defender tak môže pomôcť blokovať známe spôsoby zneužitia zraniteľností ešte predtým, ako dosiahnu chránené PLC, HMI alebo iné zariadenie, ktoré nemožno jednoducho aktualizovať.
Ako zabezpečiť bezpečný vzdialený prístup do výrobnej alebo OT siete?
Anybus Defender 8029 podporuje Remote Client VPN a VPN technológie WireGuard, OpenSSL a IPsec. Možno ho preto využiť na zabezpečený vzdialený prístup servisných technikov aj na šifrované prepojenie priemyselných sietí medzi rôznymi lokalitami.
Ako prepojiť dve alebo viac priemyselných lokalít pomocou VPN?
Anybus Defender 8029 podporuje okrem iného WireGuard, OpenSSL a IPsec. WireGuard možno využiť na jednoduché point-to-point aj point-to-multipoint VPN prepojenie, napríklad medzi dvoma zariadeniami Anybus Defender alebo medzi Defenderom a vzdialeným klientom.
Ako povoliť externému servisnému technikovi prístup iba na obmedzený čas?
Anybus Defender 8029 podporuje plánovanie pravidiel podľa dátumu, času alebo dĺžky trvania. Vybraný vzdialený prístup alebo komunikačné pravidlo možno preto povoliť iba na požadované obdobie a po jeho skončení prístup opäť obmedziť.
Ako riadiť prístup používateľov do chránenej priemyselnej siete?
Anybus Defender 8029 podporuje overovanie používateľov prostredníctvom RADIUS a LDAP/Active Directory a tiež Captive Portal. Prístup používateľov do chránenej siete tak možno riadiť pomocou centrálne spravovaných používateľských účtov a autentizácie.
Firewall, NAT a riadenie prevádzky
Aké možnosti NAT ponúka Anybus Defender 8029?
Anybus Defender 8029 podporuje Simple NAT Wizard, NAT 1:1 a 1:∞. NAT možno konfigurovať pre jednotlivé IP adresy, viac adries alebo celé podsiete a využiť ho napríklad na prepojenie sietí s rovnakou alebo prekrývajúcou sa IP adresáciou.
Ako jednoducho vytvárať pravidlá priemyselného firewallu?
Anybus Defender 8029 sa konfiguruje cez integrované webové rozhranie. Funkcia One-Click Easy Rule umožňuje vytvoriť pravidlo priamo zo záznamu firewallu a Floating Rules umožňujú používať spoločné pravidlá naprieč viacerými sieťovými rozhraniami.
Ako riadiť prevádzku cez viac WAN pripojení?
Anybus Defender 8029 podporuje Multi-WAN a Load Balancing na prácu s viacerými sieťovými trasami. Na pokročilé smerovanie sú k dispozícii aj smerovacie protokoly RIPv1, RIPv2 a BGPv4.
Ako prioritizovať dôležitú priemyselnú komunikáciu a riadiť využitie prenosovej kapacity?
Anybus Defender 8029 podporuje Traffic Shaping, pomocou ktorého možno riadiť využitie prenosovej kapacity a uprednostniť dôležitú sieťovú prevádzku pred menej kritickou komunikáciou.
Ako zabezpečiť prevádzku siete pri poruche priemyselného firewallu?
Anybus Defender 8029 podporuje High Availability Redundancy. Dve zariadenia Anybus Defender možno prevádzkovať v usporiadaní active-standby, keď jedno zariadenie pracuje ako hlavné a druhé ako záložné. Pri výpadku hlavného Defenderu môže záložná jednotka prevziať jeho úlohu a znížiť tak riziko prerušenia dôležitej sieťovej komunikácie.
Prehľad o sieti a správa
Ako zistiť, aké zariadenia sú pripojené v OT alebo ICS sieti?
Anybus Defender 8029 obsahuje funkciu Asset Discovery & Inventory na vyhľadávanie a identifikáciu zariadení v OT/ICS sieti. Podľa dostupných údajov môže zistiť výrobcu, typ zariadenia, verziu softvéru, úroveň aktualizácií a sériové číslo. Súčasťou výsledku je aj hodnotenie presnosti identifikácie.
Ako sa Anybus Defender 8029 konfiguruje a spravuje?
Anybus Defender 8029 sa konfiguruje prostredníctvom integrovaného webového rozhrania. K dispozícii sú sprievodcovia pre typické spôsoby použitia, firewallové protokoly a diagnostické nástroje. Na integráciu je dostupné REST API a na pokročilú správu aj CLI cez SSH alebo miestnu konzolu.
Ako centrálne spravovať viac priemyselných firewallov Anybus Defender?
Viac zariadení Anybus Defender možno voliteľne spravovať z jedného miesta pomocou Anybus Cybersecurity Console. Centrálna správa je vhodná najmä pre rozsiahlejšie inštalácie s viacerými Defendermi v rôznych častiach výrobného závodu alebo na viacerých lokalitách.
Ako obnoviť Anybus Defender do výrobných nastavení pri strate prístupového hesla?
Anybus Defender 8029 možno pri strate prístupového hesla obnoviť do výrobných nastavení postupom výrobcu s fyzickým prístupom k zariadeniu. Je potrebné počítať s tým, že pri obnovení do výrobných nastavení bude existujúca konfigurácia zariadenia odstránená.
Varianty a napájanie
Aký je rozdiel medzi Anybus Defender 8029 AC a Anybus Defender 8029 DC?
Anybus Defender 8029 AC a Anybus Defender 8029 DC ponúkajú rovnaké sieťové a bezpečnostné funkcie PRO/FW. Líšia sa predovšetkým spôsobom napájania: variant AC je určený na napájanie 100–240 VAC, zatiaľ čo variant DC používa 24 VDC.
Webinář: Zkroťte NIS2 s novými defendry a PLC backupem
Na srpnovém webináři se můžete těšit hned na dvě novinky na českém trhu. První je nový software pro řešení automatického zálohování a správy řídicích systémů. Díky druhé novince zajistíte správnou segmentaci OT sítě. A koukneme se i na (ne)bezpečnou vzdálenou správu
Novinka na trhu: Průmyslové firewally Anybus Defender pre zabezpečenie a segmentáciu OT sití
Nové Anybus Defendery sú špičkové priemyselné firewally na segmentáciu OT sietí, riešenie IP konfliktov, DPI inšpekciu a splnenie normy IEC 62443 aj smernice NIS2. Pomôžeme vám vybrať ideálny model pre vašu prevádzku.
```
Zvýrazněné položky jsou povinné.