


Anybus Defender 8029 - Typ licence: PRO/FW – AC

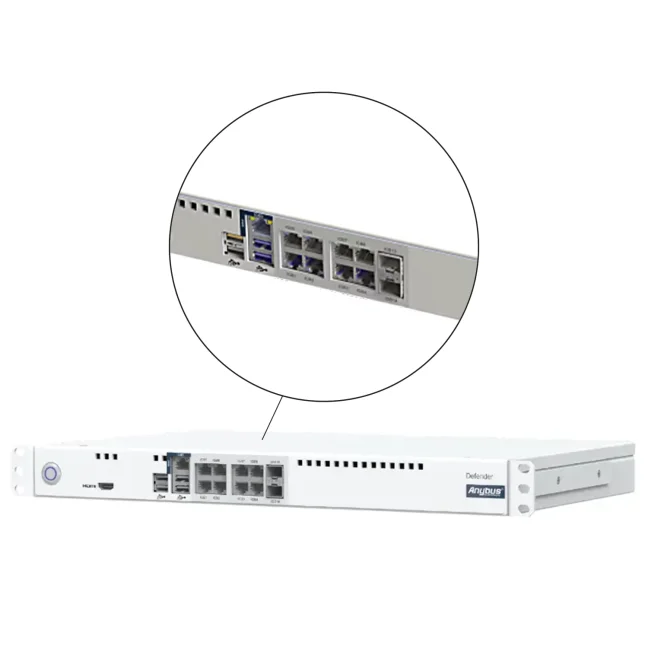
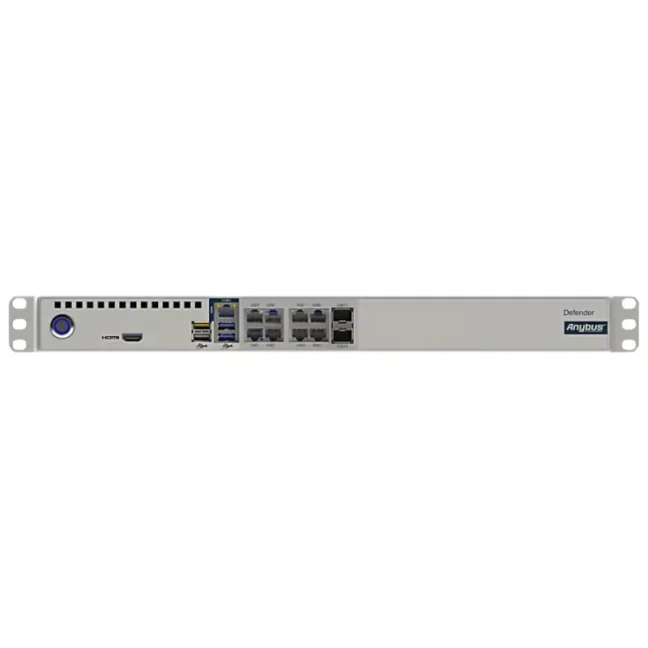
Průmyslový firewall a bezpečnostní router pro ochranu, segmentaci a propojení rozsáhlejších OT sítí. Nabízí 1× WAN, 8× LAN, gigabitový Ethernet, 2× SFP porty pro optické nebo metalické připojení, podporu VLAN a provedení 19" rack 1U. Licence PRO/FW zahrnuje NAT pro propojení sítí se shodnou nebo překrývající se IP adresací, kontrolu průmyslových protokolů, ochranu proti známým zranitelnostem, VPN, pokročilé směrování, více WAN připojení, řízení síťového provozu a vysokou dostupnost. Dodává se ve 2 variantách podle napájení: 100–240 VAC nebo 24 VDC. Více
Kód: ABD8029-AC-PROFW
Varianty 2
| Typ licence | Kód | Dostupnost | Cena bez DPH | |
|---|---|---|---|---|
| PRO/FW – AC | ABD8029-AC-PROFW | Dodání 1-2 týdny |
105 560 Kč
|
|
| PRO/FW – DC | ABD8029-DC-PROFW | Dodání 1-2 týdny |
109 330 Kč
|
Anybus Defender 8029
Anybus Defender 8029 je výkonný průmyslový firewall a bezpečnostní router v 19" rackovém provedení pro oddělení, zabezpečení a propojení rozsáhlejších OT sítí. Pomáhá řídit komunikaci mezi síťovými segmenty, řešit konflikty IP adres a chránit průmyslovou komunikaci. Licence PRO/FW zahrnuje také DPI, IPS, VPN, pokročilé směrování, řízení síťového provozu a vysokou dostupnost.
Proč zvolit Anybus Defender 8029?
- Propojuje až 11 fyzických síťových segmentů – nabízí 1× WAN, 8× LAN a 2× SFP porty, přičemž jednotlivá rozhraní jsou samostatně konfigurovatelná.
- Odděluje jednotlivé části OT sítě – umožňuje řídit komunikaci mezi výrobními technologiemi, OT sítí a nadřazenými IT systémy.
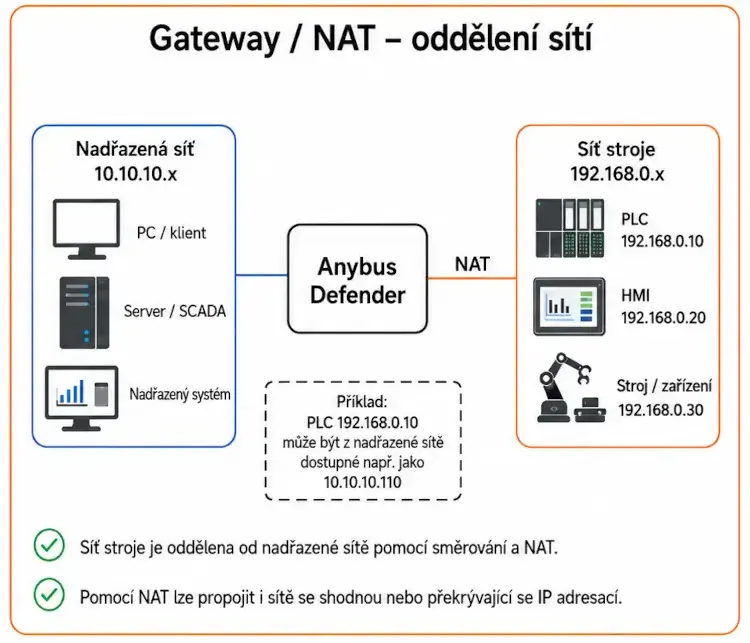
- Pomáhá řešit konflikty IP adres – NAT umožňuje propojit zařízení a sítě se shodnou nebo překrývající se IP adresací..
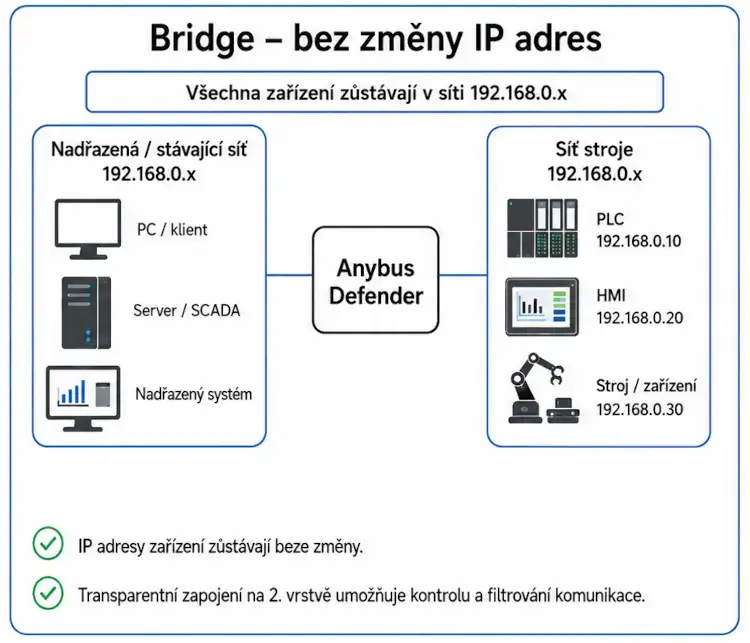
- Lze jej doplnit do stávající sítě – transparentní zapojení bridge umožňuje filtrovat komunikaci bez změny IP adres připojených zařízení.
- Chrání průmyslovou komunikaci – Deep Packet Inspection umožňuje podrobnější kontrolu průmyslových protokolů a IPS s technologiemi Snort a Suricata pomáhá chránit zranitelná zařízení před známými útoky bez nutnosti jejich aktualizace.
- Podporuje bezpečné propojení vzdálených OT sítí – nabízí VPN, pokročilé směrování, Multi-WAN, Traffic Shaping a další funkce vhodné pro OT-SDWAN.
- Zvyšuje dostupnost síťového propojení – dvě zařízení lze provozovat v režimu active-standby pro automatické převzetí funkce při výpadku aktivní jednotky.
- Poskytuje přehled o zařízeních v OT síti – Asset Discovery & Inventory vyhledává a identifikuje připojená průmyslová zařízení.
- Je určen pro 19" rack – provedení 1U se hodí například do centrálních rozvaděčů, technologických serveroven a hlavních síťových uzlů.
- Je dostupný pro AC i DC napájení – lze zvolit provedení pro 100–240 VAC nebo 24 VDC.
Varianty Anybus Defender 8029
Anybus Defender 8029 je dostupný pouze s nejvyšší licencí PRO/FW. Obsahuje kompletní bezpečnostní a síťovou výbavu Defenderu:
- oddělení sítí, řízení komunikace a překlad IP adres (NAT),
- kontrolu průmyslové komunikace (DPI),
- ochranu zranitelných zařízení před známými útoky bez nutnosti jejich aktualizace (IPS / Virtual Patching),
- zabezpečený vzdálený přístup a propojení sítí přes VPN,
- pokročilé směrování a řízení síťového provozu,
- práci s více síťovými připojeními (Multi-WAN, Load Balancing),
- vysokou dostupnost s možností záložního Defenderu.
Jednotlivé varianty se neliší funkcemi, ale pouze způsobem napájení. Licence PRO/FW je trvalá:
- Anybus Defender 8029 AC PRO/FW – napájení 100–240 VAC, vhodné například pro centrální síťové racky a technologické serverovny,
- Anybus Defender 8029 DC PRO/FW – napájení 24 VDC, vhodné zejména pro průmyslové instalace se standardní 24V napájecí soustavou.
Nevíte, jaký Defender zvolit?
Popište nám svou síť a co potřebujete zabezpečit. Doporučíme vhodný model i variantu.
Propojení více částí OT sítě
Anybus Defender 8029 je vybaven jedním gigabitovým portem WAN, osmi gigabitovými porty LAN a dvěma SFP porty pro optické nebo metalické připojení. Celkem tak umožňuje pracovat až s 11 fyzickými síťovými segmenty. Pomocí VLAN lze vytvořit také další logicky oddělené sítě.
Jednotlivá síťová rozhraní jsou samostatně konfigurovatelná a podle způsobu použití je lze nakonfigurovat také jako primární nebo druhý WAN port. Defender 8029 se tak hodí pro rozsáhlejší síťové topologie, více oddělených výrobních segmentů nebo redundantní síťové připojení.
Firewall a oddělení OT sítě
Anybus Defender 8029 používá stavový firewall a princip „co není povoleno, je zakázáno“. Příchozí i odchozí komunikace je blokována, pokud není výslovně povolena nastavenými pravidly.
Zařízení lze využít například pro oddělení OT a IT sítí, segmentaci rozsáhlejší výrobní sítě nebo vytvoření bezpečnostních zón a řízených komunikačních cest podle principů IEC 62443.
NAT, bridge a směrování
Anybus Defender 8029 podporuje transparentní zapojení bridge i zapojení gateway. V zapojení jako bridge lze propojit síťová rozhraní a filtrovat komunikaci na 2. vrstvě bez nutnosti měnit IP adresaci připojených zařízení.
V zapojení jako gateway lze využít NAT a směrování. Zjednodušená konfigurace NAT umožňuje pracovat s jednotlivými IP adresami, více adresami nebo celými podsítěmi. Defender tak pomáhá například při připojení strojů s konfliktní IP adresací do nadřazené výrobní sítě.
Pro rozsáhlejší síťové infrastruktury podporuje směrovací protokoly RIPv1, RIPv2 a BGPv4. K dispozici jsou také DHCP server a forwarding, PPPoE, IGMP Proxy a podpora IPv4 i IPv6.
 |
 |
Detailní kontrola průmyslové komunikace
Licence PRO/FW obsahuje Deep Packet Inspection pro podrobnější kontrolu průmyslové komunikace. Podporovány jsou mimo jiné protokoly EtherNet/IP CIP, Siemens TCP/IP a Modbus. Integrovaný analyzátor provozu s automatickým učením pomáhá zjistit používanou komunikaci a usnadňuje vytvoření odpovídajících bezpečnostních pravidel.
Součástí je také Intrusion Protection System využívající technologie Snort a Suricata. IPS umožňuje chránit například starší PLC, HMI, průmyslové počítače a další zranitelná zařízení před známými útoky bez nutnosti instalovat opravu přímo do zařízení (Virtual Patching).
VPN a propojení vzdálených OT sítí
Anybus Defender 8029 podporuje VPN pomocí technologií WireGuard, OpenSSL a IPsec. Lze jej využít pro zabezpečený vzdálený přístup i šifrované propojení výrobních sítí mezi různými lokalitami, například v topologii hub-and-spoke.
Pro rozsáhlejší síťové topologie nabízí také Multi-WAN, Load Balancing a Traffic Shaping. Tyto funkce umožňují pracovat s více síťovými připojeními a řídit prioritu a využití dostupné přenosové kapacity.
Vysoká dostupnost
Dvě zařízení Anybus Defender lze provozovat v režimu active-standby. Při výpadku aktivního Defenderu může jeho funkci převzít záložní jednotka, což pomáhá omezit riziko přerušení důležité síťové komunikace.
Přehled o zařízeních v OT síti
Funkce Asset Discovery & Inventory vyhledává a identifikuje zařízení připojená v OT a ICS sítích. Podle dostupných údajů může zjistit například výrobce, typ zařízení, verzi softwaru, úroveň aktualizací a sériové číslo.
Součástí výsledku je také hodnocení přesnosti identifikace. Informace lze zobrazit přímo ve webovém rozhraní nebo je volitelně předávat do Anybus Cybersecurity Console.
Webové rozhraní a centrální správa
Konfigurace Anybus Defender 8029 probíhá přes integrované webové rozhraní. K dispozici jsou průvodci pro běžné způsoby použití, diagnostické nástroje a funkce One-Click Easy Rule, která umožňuje vytvořit pravidlo přímo ze záznamu firewallu.
Funkce Floating Rules umožňuje používat společná pravidla napříč více rozhraními. Pro integraci s nadřazenými systémy je k dispozici REST API a pro servisní úlohy také CLI přes SSH nebo místní konzoli. Více zařízení Anybus Defender lze volitelně spravovat prostřednictvím centrální Anybus Cybersecurity Console.
Řízení přístupu a plánování pravidel
Anybus Defender 8029 umožňuje plánovat platnost pravidel podle data, času nebo délky trvání. Přístup nebo vybraná komunikace tak mohou být povoleny pouze v určeném období, například během plánovaného servisního zásahu.
K dispozici je také ověřování uživatelů prostřednictvím RADIUS a LDAP / Active Directory a funkce Captive Portal pro řízení přístupu uživatelů do chráněné sítě.
Online dokumentace
Pro nastavení a práci s funkcemi Anybus Defender je k dispozici online dokumentace výrobce. Obsahuje informace k instalaci, konfiguraci firewallu, NAT, DPI, VPN, směrování a dalším funkcím podle konkrétního modelu a varianty.
Technické parametry
Síťová rozhraní a zapojení
- WAN: 1× RJ45, Gigabit Ethernet
- LAN: 8× RJ45, Gigabit Ethernet
- SFP: 2× SFP pro 1Gb optické nebo metalické připojení podle použitého modulu
- Optické připojení: multimode nebo singlemode
- Počet fyzických síťových segmentů: 11
- Konfigurace portů: všechny porty jsou samostatně konfigurovatelné
- Další WAN: porty lze pro vhodné aplikace nakonfigurovat jako primární nebo druhý WAN port
- Způsob zapojení: transparentní bridge nebo gateway
NAT a firewall
- NAT: Simple NAT Wizard, 1:1 a 1:∞
- Konfigurace NAT: pro jednotlivé IP adresy, více IP adres nebo celé podsítě
- Typ firewallu: stavový firewall
- Výchozí bezpečnostní politika: Deny by Default – příchozí i odchozí komunikace je blokována, pokud není výslovně povolena
- Transparentní zapojení: filtrování komunikace na 2. vrstvě mezi propojenými rozhraními
- Správa certifikátů: ano
Deep Packet Inspection a IPS
- Deep Packet Inspection (DPI): detailní kontrola podporované průmyslové komunikace
- Podporované průmyslové protokoly DPI: EtherNet/IP CIP, Siemens TCP/IP a Modbus
- Analyzátor provozu s automatickým učením: ano
- IPS: Snort a Suricata
- Virtuální záplatování: ano
VPN a řízení přístupu
- Remote Client VPN: ano
- VPN: WireGuard, OpenSSL a IPsec
- Ověřování uživatelů: RADIUS a LDAP/Active Directory
- Captive Portal: ano
- Plánování pravidel: podle data, času nebo délky trvání
Směrování a síťové funkce
- IPv4: ano
- IPv6: ano
- DHCP: DHCP server a DHCP relay/forwarding
- PPPoE: ano
- IGMP Proxy: ano
- Směrovací protokoly: RIPv1, RIPv2 a BGPv4
- Load Balancing: ano
- Multi-WAN: ano
- Traffic Shaping: ano
- High Availability Redundancy: ano
- Application a URL Whitelisting: ano
Asset Discovery & Inventory
- Funkce: vyhledávání, dotazování a identifikace zařízení v OT/ICS síti
- Zjišťované údaje: podle dostupnosti výrobce, typ zařízení, verze softwaru, úroveň aktualizací a sériové číslo
- Hodnocení přesnosti identifikace: ano
- Zobrazení údajů: ve webovém rozhraní nebo volitelně prostřednictvím Anybus Cybersecurity Console
Konfigurace a správa
- Konfigurace: integrované webové rozhraní
- Průvodci nastavením: ano, pro běžné způsoby použití
- One-Click Easy Rule: vytvoření pravidla přímo ze záznamu firewallu
- Floating Rules: společná pravidla použitelná napříč více rozhraními
- Diagnostika: nástroje pro diagnostiku a analýzu síťového provozu
- REST API: ano
- CLI: SSH nebo místní konzole pro servisní úlohy
- Centrální správa: volitelně pomocí Anybus Cybersecurity Console
Monitoring a upozornění
- Upozornění: e-mail, Syslog, Telegram Messenger a Pushover
- ARP monitoring: dostupný prostřednictvím API
- Monitoring přenosové kapacity: dostupný prostřednictvím API
- NetFlow: volitelná integrace
Napájení
- Varianta AC: 100–240 VAC
- Varianta DC: 24 VDC
- Maximální příkon: 40 W
Mechanické a provozní údaje
- Provedení: 19" rack, 1U
- Rozměry včetně konektorů (Š × H × V): 482,1 × 334,0 × 44,5 mm
- Hmotnost: 2 500 g
- Materiál krytu: kov
- Chlazení: pasivní, bez ventilátoru
- Stupeň krytí: IP20
- Provozní teplota: 0 až +50 °C při plném zatížení CPU, až +60 °C při běžném zatížení
- Relativní vlhkost: 20–80 %, bez kondenzace
Certifikace a shoda
- Certifikace a shoda: CE a RoHS 2011/65/EU
Často kladené dotazy (FAQ) – Anybus Defender 8029
Použití a zapojení
Co je Anybus Defender 8029 a k čemu se používá?
Anybus Defender 8029 je průmyslový firewall a bezpečnostní router v 19" rackovém provedení pro ochranu, segmentaci a propojení rozsáhlejších OT sítí. Používá se pro řízení komunikace mezi síťovými segmenty, NAT, detailní kontrolu průmyslových protokolů, VPN, pokročilé směrování, řízení síťového provozu a zvýšení dostupnosti síťového spojení.
Jak jedním průmyslovým firewallem oddělit více částí výrobní nebo OT sítě?
Anybus Defender 8029 nabízí 11 fyzických síťových segmentů prostřednictvím gigabitových ethernetových a SFP rozhraní. Jednotlivá rozhraní lze samostatně konfigurovat, takže jedním firewallem můžete oddělit více strojů, výrobních úseků nebo dalších částí OT infrastruktury a řídit komunikaci mezi nimi.
Jak vytvořit více síťových segmentů, než kolik má firewall fyzických portů?
Anybus Defender 8029 kromě 11 fyzických segmentů podporuje také VLAN. Pomocí VLAN lze vytvářet další logické síťové segmenty a oddělit tak více zařízení nebo částí technologie bez nutnosti mít pro každý segment samostatný fyzický port.
Jak propojit metalické a optické části průmyslové sítě přes jeden firewall?
Anybus Defender 8029 má dva SFP porty, které lze podle použitého modulu využít pro 1Gb optické připojení v multimode nebo singlemode provedení, případně pro metalické gigabitové připojení. V jednom zařízení tak lze kombinovat metalické RJ45 a optické síťové trasy.
Jak oddělit výrobní síť od podnikové sítě a povolit pouze potřebnou komunikaci?
Anybus Defender 8029 používá stavový firewall založený na principu Deny by Default. Komunikaci mezi jednotlivými síťovými segmenty lze řídit pravidly a povolit pouze potřebná spojení, protokoly a služby.
Jak dodatečně zabezpečit stávající průmyslovou síť bez změny IP adres zařízení?
Anybus Defender 8029 lze použít v transparentním zapojení bridge. Vybraná síťová rozhraní se propojí na 2. vrstvě ve stejné IP podsíti a Defender mezi nimi kontroluje a filtruje komunikaci bez nutnosti měnit IP adresaci připojených PLC, HMI a dalších zařízení.
Jak použít Anybus Defender v zapojení bridge v síti Siemens PROFINET?
Anybus Defender 8029 lze v síti PROFINET použít v transparentním zapojení bridge a kontrolovat komunikaci bez změny IP adres zařízení. Při použití Siemens PROFINET DCP je potřeba mezi Defender a Siemens zařízení vložit řízený ethernetový switch, který správně zpracuje VLAN-0 tagy. Při přímém propojení může jinak selhat vyhledávání zařízení pomocí DCP například v TIA Portal.
Jak zajistit záložní internetové nebo WAN připojení průmyslové sítě?
Anybus Defender 8029 podporuje Multi-WAN a Load Balancing. Síťová rozhraní lze podle konkrétního zapojení nakonfigurovat pro více WAN připojení a využít tak například hlavní a záložní síťovou trasu nebo rozdělování provozu mezi více spojení.
Bezpečnostní a síťové funkce
Jak propojit stroje nebo výrobní sítě se stejnými nebo překrývajícími se IP adresami?
Anybus Defender 8029 podporuje NAT pro jednotlivé IP adresy, více adres i celé podsítě. NAT lze využít například při připojení více strojů nebo technologických celků se shodnou nebo překrývající se IP adresací do nadřazené sítě bez nutnosti měnit jejich původní nastavení.
Jak kontrolovat obsah průmyslové komunikace, nejen IP adresy a porty?
Anybus Defender 8029 PRO/FW podporuje Deep Packet Inspection (DPI) pro průmyslové protokoly EtherNet/IP CIP, Siemens TCP/IP a Modbus. Firewall tak může vyhodnocovat nejen zdrojovou a cílovou IP adresu nebo port, ale také podporovanou průmyslovou komunikaci.
Jak zjistit běžnou průmyslovou komunikaci a podle ní snadněji vytvořit pravidla firewallu?
Anybus Defender 8029 obsahuje analyzátor provozu s automatickým učením. Ten sleduje skutečnou průmyslovou komunikaci a pomáhá určit, jaký provoz zařízení běžně používají. Z těchto informací lze následně jednodušeji vytvořit přesnější bezpečnostní pravidla.
Jak chránit starší PLC nebo HMI, které již nelze aktualizovat?
Anybus Defender 8029 obsahuje IPS využívající technologie Snort a Suricata a podporuje virtuální záplatování. Defender tak může pomoci blokovat známé způsoby zneužití zranitelností ještě před dosažením chráněného PLC, HMI nebo jiného zařízení, které nelze snadno aktualizovat.
Jak zajistit bezpečný vzdálený přístup do výrobní nebo OT sítě?
Anybus Defender 8029 podporuje Remote Client VPN a VPN technologie WireGuard, OpenSSL a IPsec. Lze jej proto využít pro zabezpečený vzdálený přístup servisních techniků i pro šifrované propojení průmyslových sítí mezi různými lokalitami.
Jak propojit dvě nebo více průmyslových lokalit pomocí VPN?
Anybus Defender 8029 podporuje mimo jiné WireGuard, OpenSSL a IPsec. WireGuard lze využít pro jednoduché point-to-point i point-to-multipoint VPN propojení, například mezi dvěma zařízeními Anybus Defender nebo mezi Defenderem a vzdáleným klientem.
Jak povolit externímu servisnímu technikovi přístup pouze na omezenou dobu?
Anybus Defender 8029 podporuje plánování pravidel podle data, času nebo délky trvání. Vybraný vzdálený přístup nebo komunikační pravidlo lze proto povolit pouze na požadované období a po jeho skončení přístup opět omezit.
Jak řídit přístup uživatelů do chráněné průmyslové sítě?
Anybus Defender 8029 podporuje ověřování uživatelů prostřednictvím RADIUS a LDAP/Active Directory a také Captive Portal. Přístup uživatelů do chráněné sítě tak lze řídit pomocí centrálně spravovaných uživatelských účtů a autentizace.
Firewall, NAT a řízení provozu
Jaké možnosti NAT nabízí Anybus Defender 8029?
Anybus Defender 8029 podporuje Simple NAT Wizard, NAT 1:1 a 1:∞. NAT lze konfigurovat pro jednotlivé IP adresy, více adres nebo celé podsítě a využít jej například pro propojení sítí se shodnou nebo překrývající se IP adresací.
Jak jednoduše vytvářet pravidla průmyslového firewallu?
Anybus Defender 8029 se konfiguruje přes integrované webové rozhraní. Funkce One-Click Easy Rule umožňuje vytvořit pravidlo přímo ze záznamu firewallu a Floating Rules umožňují používat společná pravidla napříč více síťovými rozhraními.
Jak řídit provoz přes více WAN připojení?
Anybus Defender 8029 podporuje Multi-WAN a Load Balancing pro práci s více síťovými trasami. Pro pokročilé směrování jsou k dispozici také směrovací protokoly RIPv1, RIPv2 a BGPv4.
Jak prioritizovat důležitou průmyslovou komunikaci a řídit využití přenosové kapacity?
Anybus Defender 8029 podporuje Traffic Shaping, pomocí kterého lze řídit využití přenosové kapacity a upřednostnit důležitý síťový provoz před méně kritickou komunikací.
Jak zajistit provoz sítě při poruše průmyslového firewallu?
Anybus Defender 8029 podporuje High Availability Redundancy. Dvě zařízení Anybus Defender lze provozovat v uspořádání active-standby, kdy jedno zařízení pracuje jako hlavní a druhé jako záložní. Při výpadku hlavního Defenderu může záložní jednotka převzít jeho úlohu a snížit tak riziko přerušení důležité síťové komunikace.
Přehled o síti a správa
Jak zjistit, jaká zařízení jsou připojena v OT nebo ICS síti?
Anybus Defender 8029 obsahuje funkci Asset Discovery & Inventory pro vyhledávání a identifikaci zařízení v OT/ICS síti. Podle dostupných údajů může zjistit výrobce, typ zařízení, verzi softwaru, úroveň aktualizací a sériové číslo. Součástí výsledku je také hodnocení přesnosti identifikace.
Jak se Anybus Defender 8029 konfiguruje a spravuje?
Anybus Defender 8029 se konfiguruje prostřednictvím integrovaného webového rozhraní. K dispozici jsou průvodci pro typické způsoby použití, firewallové protokoly a diagnostické nástroje. Pro integraci je dostupné REST API a pro pokročilou správu také CLI přes SSH nebo místní konzoli.
Jak centrálně spravovat více průmyslových firewallů Anybus Defender?
Více zařízení Anybus Defender lze volitelně spravovat z jednoho místa pomocí Anybus Cybersecurity Console. Centrální správa je vhodná zejména pro rozsáhlejší instalace s více Defendery v různých částech výrobního závodu nebo na více lokalitách.
Jak obnovit Anybus Defender do továrního nastavení při ztrátě přístupového hesla?
Anybus Defender 8029 lze při ztrátě přístupového hesla obnovit do továrního nastavení postupem výrobce s fyzickým přístupem k zařízení. Je nutné počítat s tím, že při obnovení do továrního nastavení bude stávající konfigurace zařízení odstraněna.
Varianty a napájení
Jaký je rozdíl mezi Anybus Defender 8029 AC a Anybus Defender 8029 DC?
Anybus Defender 8029 AC a Anybus Defender 8029 DC nabízejí stejné síťové a bezpečnostní funkce PRO/FW. Liší se především způsobem napájení: varianta AC je určena pro napájení 100–240 VAC, zatímco varianta DC používá 24 VDC.
Webinář: Zkroťte NIS2 s novými defendry a PLC backupem
Na srpnovém webináři se můžete těšit hned na dvě novinky na českém trhu. První je nový software pro řešení automatického zálohování a správy řídicích systémů. Díky druhé novince zajistíte správnou segmentaci OT sítě. A koukneme se i na (ne)bezpečnou vzdálenou správu.
Novinka na trhu: Průmyslové firewally Anybus Defender pro zabezpečení a segmentaci OT sítí
Nové Anybus Defendery jsou špičkovými průmyslovými firewally pro segmentaci OT sítí, řešení IP konfliktů, DPI inspekci a splnění normy IEC 62443 i směrnice NIS2. Pomůžeme vám vybrat ideální model pro váš provoz.
Zvýrazněné položky jsou povinné.