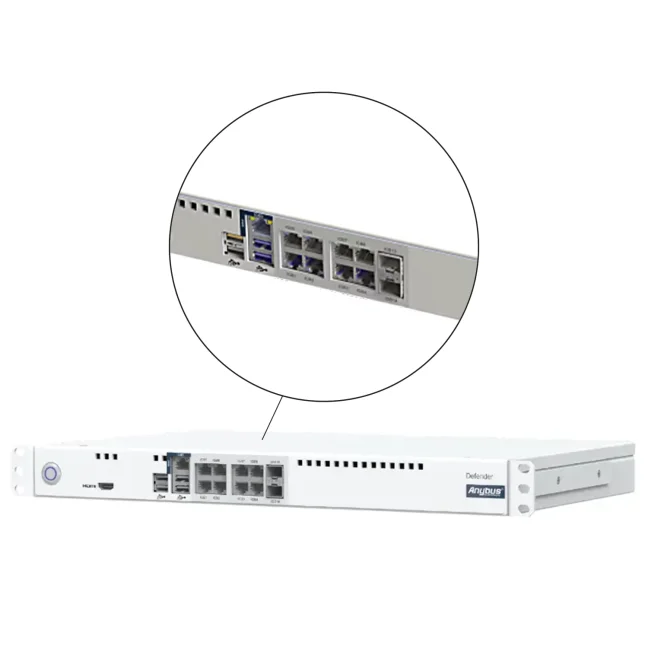
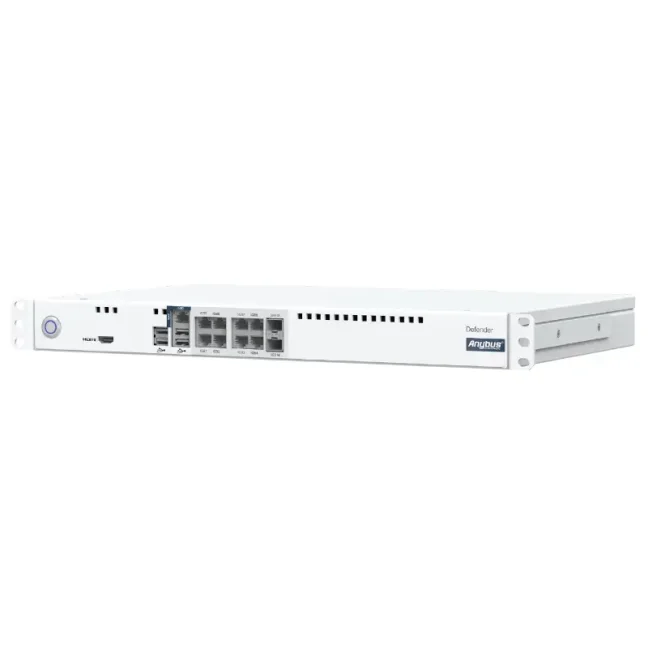
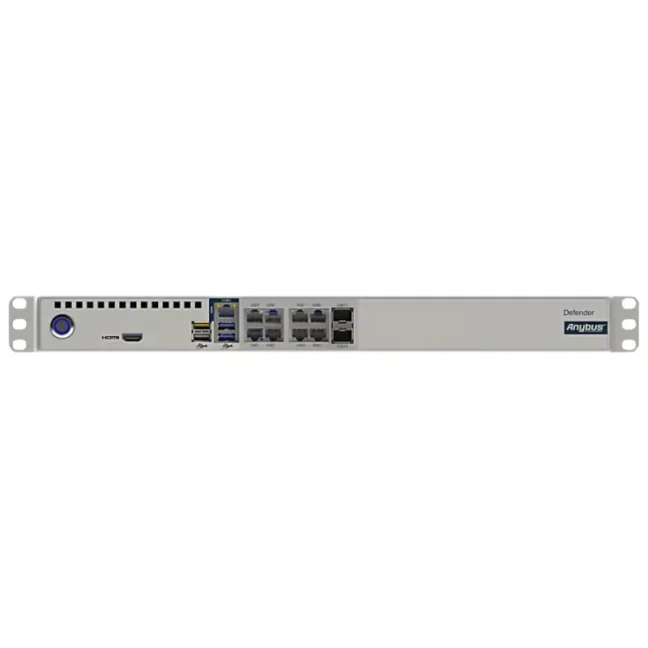


Anybus Defender 8029 - License type: PRO/FW – AC

Industrielle Firewall und Sicherheitsrouter zum Schutz, zur Segmentierung und zur Verbindung größerer OT-Netzwerke. Das Gerät bietet 1× WAN, 8× LAN, Gigabit-Ethernet, 2× SFP-Ports für Glasfaser- oder Kupferverbindungen, VLAN-Unterstützung und ein 19"-1U-Rack-Gehäuse. Die PRO/FW-Lizenz umfasst NAT zur Verbindung von Netzwerken mit identischer oder sich überschneidender IP-Adressierung, die Kontrolle industrieller Protokolle, Schutz vor bekannten Schwachstellen, VPN, erweitertes Routing, mehrere WAN-Verbindungen, Netzwerkverkehrssteuerung und Hochverfügbarkeit. Es ist in 2 Varianten je nach Stromversorgung erhältlich: 100–240 VAC oder 24 VDC. More
Code: ABD8029-AC-PROFW
Anybus Defender 8029
Der Anybus Defender 8029 ist eine leistungsstarke industrielle Firewall und ein Sicherheitsrouter im 19"-Rack-Format zur Trennung, Absicherung und Verbindung größerer OT-Netzwerke. Er hilft dabei, die Kommunikation zwischen Netzwerksegmenten zu steuern, IP-Adresskonflikte zu lösen und die industrielle Kommunikation zu schützen. Die PRO/FW-Lizenz umfasst außerdem DPI, IPS, VPN, erweitertes Routing, Netzwerkverkehrssteuerung und Hochverfügbarkeit.
Warum Anybus Defender 8029?
- Verbindet bis zu 11 physische Netzwerksegmente – bietet 1× WAN, 8× LAN und 2× SFP-Ports, wobei die einzelnen Schnittstellen separat konfigurierbar sind.
- Trennt einzelne Bereiche des OT-Netzwerks – ermöglicht die Steuerung der Kommunikation zwischen Produktionsanlagen, OT-Netzwerk und übergeordneten IT-Systemen.
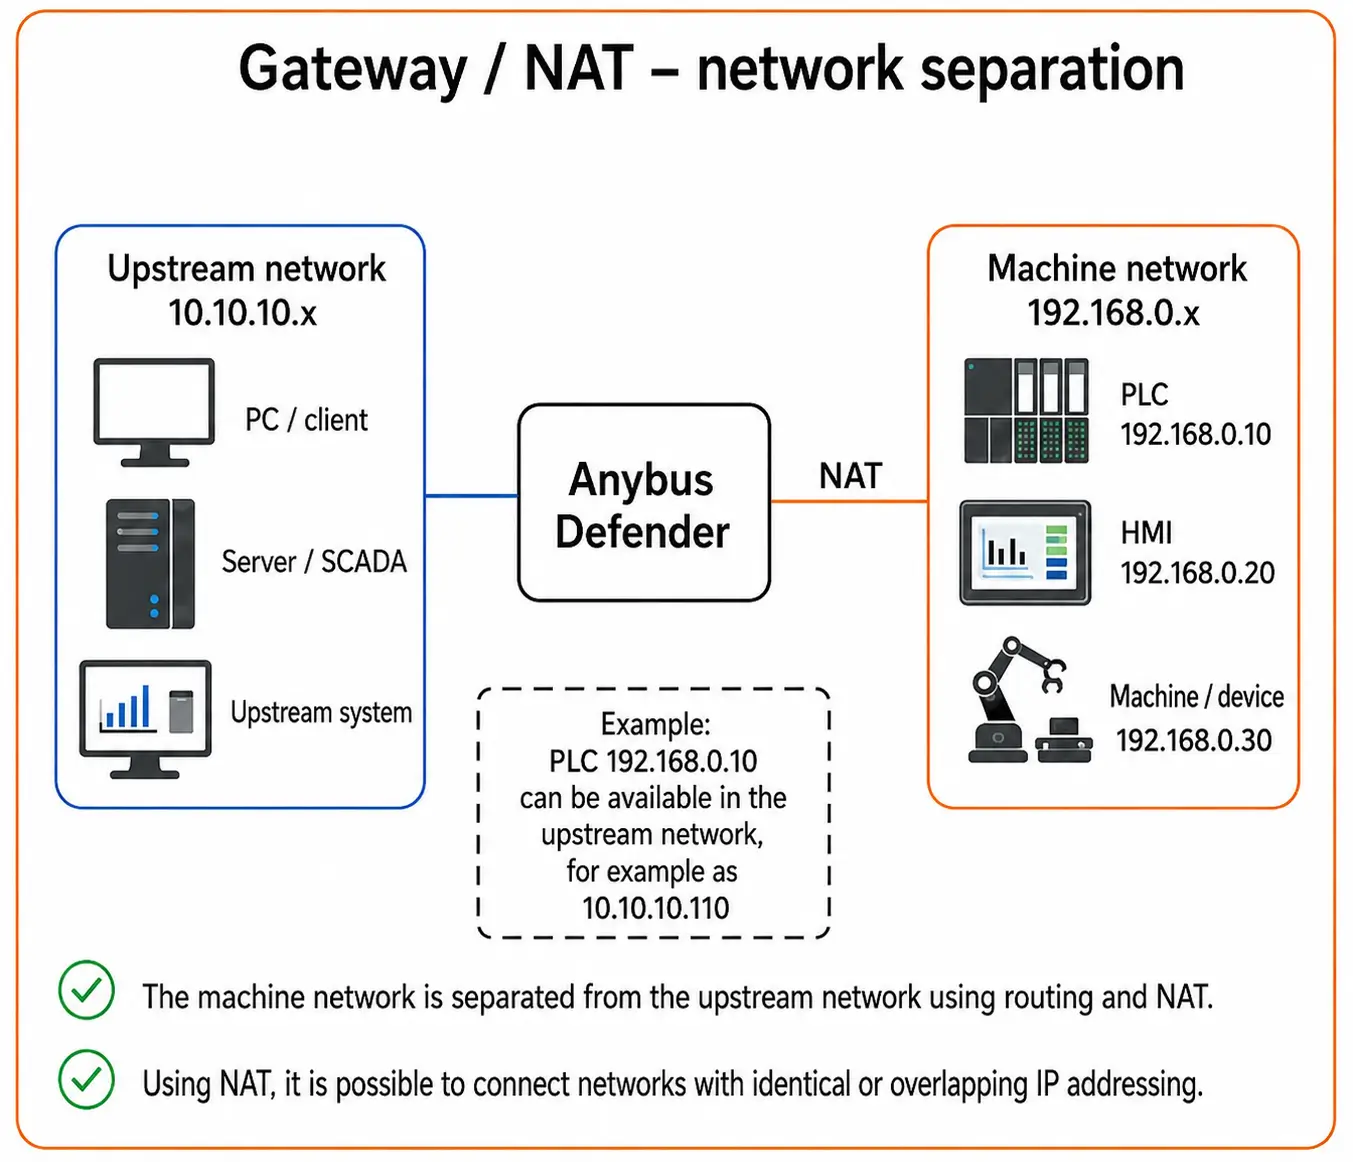
- Hilft bei der Lösung von IP-Adresskonflikten – NAT ermöglicht die Verbindung von Geräten und Netzwerken mit identischer oder sich überschneidender IP-Adressierung.
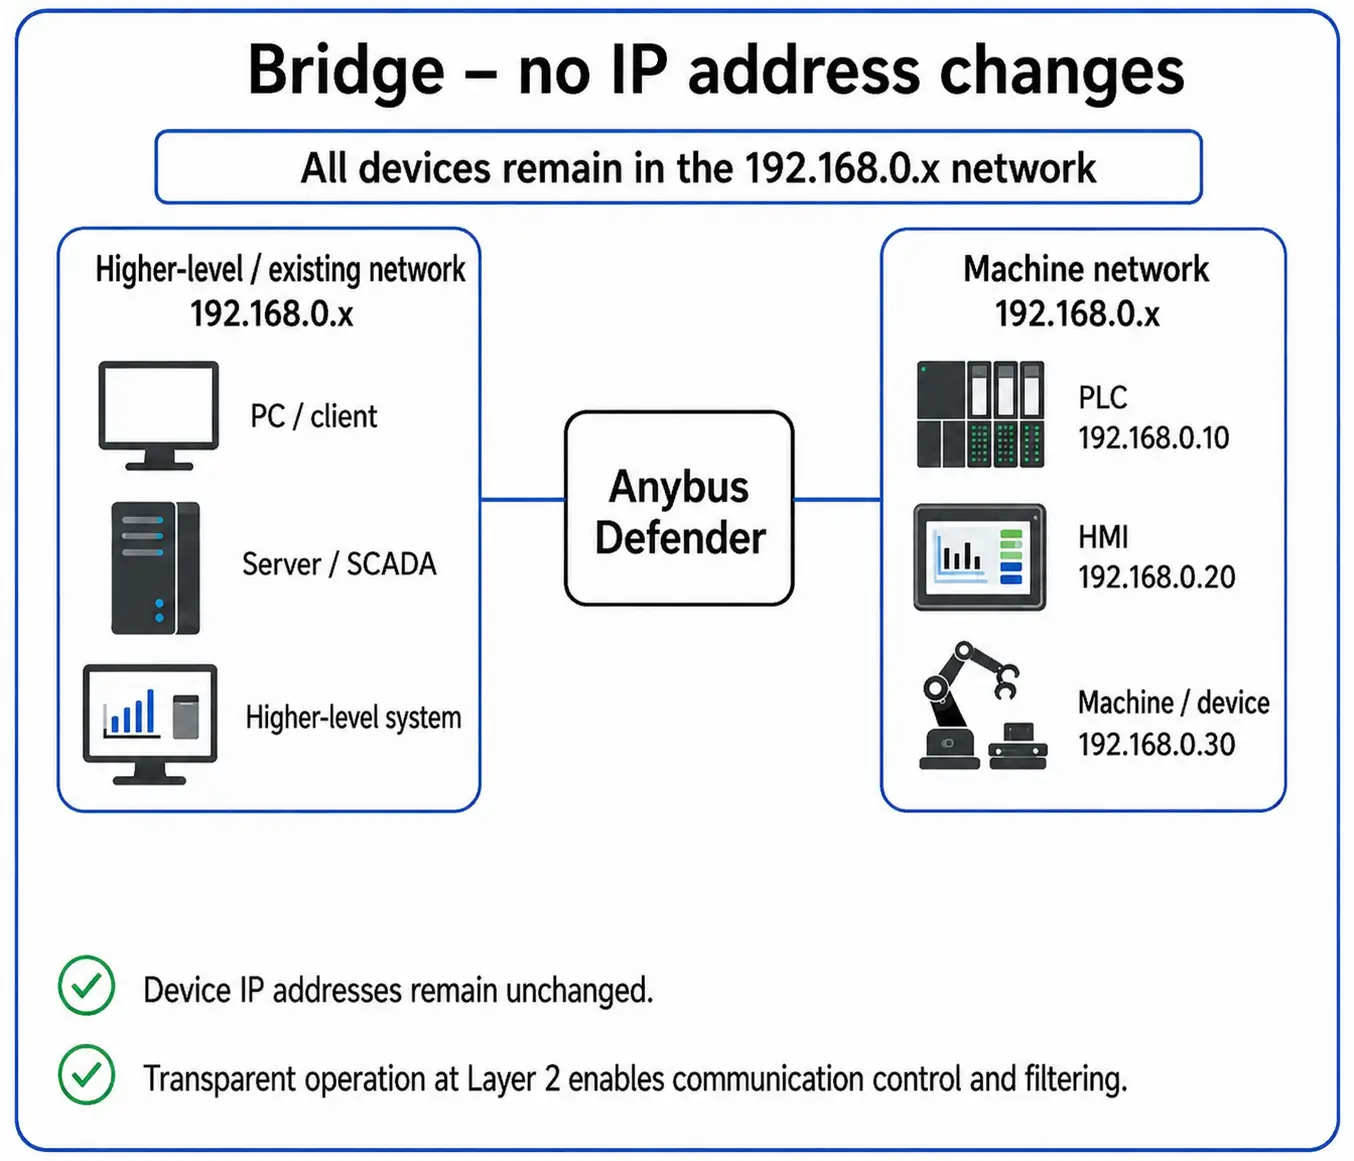
- Kann in ein bestehendes Netzwerk integriert werden – der transparente Bridge-Betrieb ermöglicht die Filterung der Kommunikation ohne Änderung der IP-Adressen der angeschlossenen Geräte.
- Schützt die industrielle Kommunikation – Deep Packet Inspection ermöglicht eine detailliertere Kontrolle industrieller Protokolle, während IPS mit Snort und Suricata anfällige Geräte vor bekannten Angriffen schützt, ohne dass diese aktualisiert werden müssen.
- Unterstützt die sichere Verbindung entfernter OT-Netzwerke – bietet VPN, erweitertes Routing, Multi-WAN, Traffic Shaping und weitere für OT-SDWAN geeignete Funktionen.
- Erhöht die Verfügbarkeit der Netzwerkverbindung – zwei Geräte können im Active-Standby-Betrieb eingesetzt werden, sodass bei Ausfall der aktiven Einheit automatisch das zweite Gerät übernimmt.
- Bietet einen Überblick über Geräte im OT-Netzwerk – Asset Discovery & Inventory erkennt und identifiziert angeschlossene industrielle Geräte.
- Für 19"-Racks ausgelegt – das 1U-Format eignet sich beispielsweise für zentrale Schaltschränke, industrielle Serverräume und zentrale Netzwerkknoten.
- Für AC- und DC-Stromversorgung erhältlich – verfügbar als Ausführung für 100–240 VAC oder 24 VDC.
Varianten des Anybus Defender 8029
Der Anybus Defender 8029 ist ausschließlich mit der höchsten Lizenz PRO/FW erhältlich. Sie umfasst den vollständigen Sicherheits- und Netzwerkfunktionsumfang des Defender:
- Netzwerktrennung, Kommunikationssteuerung und IP-Adressübersetzung (NAT),
- Kontrolle der industriellen Kommunikation (DPI),
- Schutz anfälliger Geräte vor bekannten Angriffen ohne erforderliche Aktualisierung (IPS / Virtual Patching),
- sicheren Fernzugriff und Netzwerkverbindungen über VPN,
- erweitertes Routing und Netzwerkverkehrssteuerung,
- Nutzung mehrerer Netzwerkverbindungen (Multi-WAN, Load Balancing),
- Hochverfügbarkeit mit der Möglichkeit eines Backup-Defenders.
Die einzelnen Varianten unterscheiden sich nicht im Funktionsumfang, sondern ausschließlich in der Stromversorgung. Die PRO/FW-Lizenz ist unbefristet:
- Anybus Defender 8029 AC PRO/FW – Stromversorgung 100–240 VAC, geeignet beispielsweise für zentrale Netzwerk-Racks und industrielle Serverräume,
- Anybus Defender 8029 DC PRO/FW – Stromversorgung 24 VDC, besonders geeignet für industrielle Installationen mit einer standardmäßigen 24-V-Stromversorgung.
Sie wissen nicht, welcher Defender der richtige ist?
Beschreiben Sie uns Ihr Netzwerk und was Sie absichern möchten. Wir empfehlen Ihnen das passende Modell und die passende Variante.
Verbindung mehrerer Bereiche des OT-Netzwerks
Der Anybus Defender 8029 ist mit einem Gigabit-WAN-Port, acht Gigabit-LAN-Ports und zwei SFP-Ports für Glasfaser- oder Kupferverbindungen ausgestattet. Insgesamt können damit bis zu 11 physische Netzwerksegmente genutzt werden. Mithilfe von VLANs lassen sich zusätzlich weitere logisch getrennte Netzwerke erstellen.
Die einzelnen Netzwerkschnittstellen sind separat konfigurierbar und können je nach Anwendung auch als primärer oder zweiter WAN-Port eingerichtet werden. Der Defender 8029 eignet sich daher für größere Netzwerktopologien, mehrere getrennte Produktionssegmente oder redundante Netzwerkverbindungen.
Firewall und Trennung des OT-Netzwerks
Der Anybus Defender 8029 verwendet eine Stateful Firewall und arbeitet nach dem Prinzip „Was nicht erlaubt ist, ist verboten“. Eingehende und ausgehende Kommunikation wird blockiert, sofern sie nicht ausdrücklich durch konfigurierte Regeln freigegeben wurde.
Das Gerät kann beispielsweise zur Trennung von OT- und IT-Netzwerken, zur Segmentierung größerer Produktionsnetzwerke oder zur Erstellung von Sicherheitszonen und kontrollierten Kommunikationswegen nach den Grundsätzen der IEC 62443 eingesetzt werden.
NAT, Bridge und Routing
Der Anybus Defender 8029 unterstützt sowohl transparenten Bridge- als auch Gateway-Betrieb. Im Bridge-Betrieb können Netzwerkschnittstellen miteinander verbunden und die Kommunikation auf Layer 2 gefiltert werden, ohne die IP-Adressierung der angeschlossenen Geräte ändern zu müssen.
Im Gateway-Betrieb können NAT und Routing genutzt werden. Die vereinfachte NAT-Konfiguration unterstützt einzelne IP-Adressen, mehrere Adressen oder ganze Subnetze. Der Defender hilft damit beispielsweise beim Anschluss von Maschinen mit konfliktbehafteter IP-Adressierung an ein übergeordnetes Produktionsnetzwerk.
Für größere Netzwerkinfrastrukturen unterstützt er die Routing-Protokolle RIPv1, RIPv2 und BGPv4. Außerdem stehen DHCP-Server und DHCP-Forwarding, PPPoE, IGMP Proxy sowie Unterstützung für IPv4 und IPv6 zur Verfügung.
 |
 |
Detaillierte Kontrolle der industriellen Kommunikation
Die PRO/FW-Lizenz umfasst Deep Packet Inspection zur detaillierteren Kontrolle der industriellen Kommunikation. Unterstützt werden unter anderem die Protokolle EtherNet/IP CIP, Siemens TCP/IP und Modbus. Der integrierte Datenverkehrsanalysator mit automatischer Lernfunktion hilft dabei, die verwendete Kommunikation zu erkennen und die Erstellung entsprechender Sicherheitsregeln zu erleichtern.
Zum Funktionsumfang gehört außerdem ein Intrusion Protection System mit den Technologien Snort und Suricata. Das IPS kann beispielsweise ältere PLCs, HMIs, Industrie-PCs und andere anfällige Geräte vor bekannten Angriffen schützen, ohne dass ein Patch direkt auf dem Gerät installiert werden muss (Virtual Patching).
VPN und Verbindung entfernter OT-Netzwerke
Der Anybus Defender 8029 unterstützt VPN mit den Technologien WireGuard, OpenSSL und IPsec. Er kann sowohl für sicheren Fernzugriff als auch für die verschlüsselte Verbindung von Produktionsnetzwerken an unterschiedlichen Standorten eingesetzt werden, beispielsweise in einer Hub-and-Spoke-Topologie.
Für größere Netzwerktopologien bietet er außerdem Multi-WAN, Load Balancing und Traffic Shaping. Mit diesen Funktionen lassen sich mehrere Netzwerkverbindungen nutzen sowie Priorität und Verwendung der verfügbaren Bandbreite steuern.
Hochverfügbarkeit
Zwei Anybus Defender Geräte können im Active-Standby-Betrieb eingesetzt werden. Fällt der aktive Defender aus, kann die Backup-Einheit seine Funktion übernehmen und so das Risiko einer Unterbrechung wichtiger Netzwerkkommunikation reduzieren.
Überblick über Geräte im OT-Netzwerk
Die Funktion Asset Discovery & Inventory erkennt und identifiziert Geräte, die mit OT- und ICS-Netzwerken verbunden sind. Je nach verfügbaren Daten können beispielsweise Hersteller, Gerätetyp, Softwareversion, Update-Stand und Seriennummer ermittelt werden.
Das Ergebnis enthält außerdem eine Bewertung der Identifikationsgenauigkeit. Die Informationen können direkt in der Weboberfläche angezeigt oder optional an die Anybus Cybersecurity Console übertragen werden.
Weboberfläche und zentrale Verwaltung
Die Konfiguration des Anybus Defender 8029 erfolgt über die integrierte Weboberfläche. Für gängige Anwendungsszenarien stehen Assistenten, Diagnosewerkzeuge und die Funktion One-Click Easy Rule zur Verfügung, mit der sich eine Regel direkt aus einem Firewall-Log-Eintrag erstellen lässt.
Die Funktion Floating Rules ermöglicht die Verwendung gemeinsamer Regeln über mehrere Schnittstellen hinweg. Für die Integration in übergeordnete Systeme steht eine REST API zur Verfügung. Für Serviceaufgaben ist außerdem der Zugriff auf die CLI über SSH oder die lokale Konsole möglich. Mehrere Anybus Defender Geräte können optional über die zentrale Anybus Cybersecurity Console verwaltet werden.
Zugriffssteuerung und Regelplanung
Der Anybus Defender 8029 ermöglicht die zeitliche Planung von Regeln nach Datum, Uhrzeit oder Dauer. Zugriff oder bestimmte Kommunikation können dadurch nur während eines festgelegten Zeitraums freigegeben werden, beispielsweise während eines geplanten Serviceeinsatzes.
Außerdem stehen Benutzerauthentifizierung über RADIUS und LDAP / Active Directory sowie die Funktion Captive Portal zur Steuerung des Benutzerzugriffs auf das geschützte Netzwerk zur Verfügung.
Online-Dokumentation
Für die Konfiguration und Nutzung der Funktionen des Anybus Defender steht die Online-Dokumentation des Herstellers zur Verfügung. Sie enthält Informationen zu Installation, Firewall-Konfiguration, NAT, DPI, VPN, Routing und weiteren Funktionen je nach Modell und Variante.
Technische Daten
Netzwerkschnittstellen und Anschluss
- WAN: 1× RJ45, Gigabit-Ethernet
- LAN: 8× RJ45, Gigabit-Ethernet
- SFP: 2× SFP für 1-Gbit-Glasfaser- oder Kupferverbindungen, abhängig vom verwendeten Modul
- Glasfaseranschluss: Multimode oder Singlemode
- Anzahl physischer Netzwerksegmente: 11
- Port-Konfiguration: alle Ports sind separat konfigurierbar
- Zusätzliches WAN: Ports können für geeignete Anwendungen als primärer oder zweiter WAN-Port konfiguriert werden
- Anschlussart: transparente Bridge oder Gateway
NAT und Firewall
- NAT: Simple NAT Wizard, 1:1 und 1:∞
- NAT-Konfiguration: für einzelne IP-Adressen, mehrere IP-Adressen oder ganze Subnetze
- Firewall-Typ: Stateful Firewall
- Standard-Sicherheitsrichtlinie: Deny by Default – eingehende und ausgehende Kommunikation wird blockiert, sofern sie nicht ausdrücklich freigegeben wurde
- Transparenter Betrieb: Filterung der Kommunikation auf Layer 2 zwischen verbundenen Schnittstellen
- Zertifikatsverwaltung: ja
Deep Packet Inspection und IPS
- Deep Packet Inspection (DPI): detaillierte Kontrolle unterstützter industrieller Kommunikation
- Unterstützte industrielle DPI-Protokolle: EtherNet/IP CIP, Siemens TCP/IP und Modbus
- Datenverkehrsanalysator mit automatischer Lernfunktion: ja
- IPS: Snort und Suricata
- Virtual Patching: ja
VPN und Zugriffssteuerung
- Remote Client VPN: ja
- VPN: WireGuard, OpenSSL und IPsec
- Benutzerauthentifizierung: RADIUS und LDAP/Active Directory
- Captive Portal: ja
- Zeitplanung von Regeln: nach Datum, Uhrzeit oder Dauer
Routing und Netzwerkfunktionen
- IPv4: ja
- IPv6: ja
- DHCP: DHCP-Server und DHCP-Relay/Forwarding
- PPPoE: ja
- IGMP Proxy: ja
- Routing-Protokolle: RIPv1, RIPv2 und BGPv4
- Load Balancing: ja
- Multi-WAN: ja
- Traffic Shaping: ja
- High Availability Redundancy: ja
- Application und URL Whitelisting: ja
Asset Discovery & Inventory
- Funktion: Erkennung, Abfrage und Identifikation von Geräten im OT-/ICS-Netzwerk
- Ermittelte Informationen: je nach Verfügbarkeit Hersteller, Gerätetyp, Softwareversion, Update-Stand und Seriennummer
- Bewertung der Identifikationsgenauigkeit: ja
- Anzeige der Daten: in der Weboberfläche oder optional über die Anybus Cybersecurity Console
Konfiguration und Verwaltung
- Konfiguration: integrierte Weboberfläche
- Einrichtungsassistenten: ja, für gängige Anwendungsszenarien
- One-Click Easy Rule: Erstellung einer Regel direkt aus einem Firewall-Log-Eintrag
- Floating Rules: gemeinsame Regeln, die über mehrere Schnittstellen hinweg angewendet werden können
- Diagnose: Werkzeuge zur Diagnose und Analyse des Netzwerkverkehrs
- REST API: ja
- CLI: SSH oder lokale Konsole für Serviceaufgaben
- Zentrale Verwaltung: optional über die Anybus Cybersecurity Console
Monitoring und Benachrichtigungen
- Benachrichtigungen: E-Mail, Syslog, Telegram Messenger und Pushover
- ARP-Monitoring: über die API verfügbar
- Bandbreiten-Monitoring: über die API verfügbar
- NetFlow: optionale Integration
Stromversorgung
- AC-Variante: 100–240 VAC
- DC-Variante: 24 VDC
- Maximale Leistungsaufnahme: 40 W
Mechanische und Betriebsdaten
- Ausführung: 19"-Rack, 1U
- Abmessungen einschließlich Anschlüsse (B × T × H): 482,1 × 334,0 × 44,5 mm
- Gewicht: 2.500 g
- Gehäusematerial: Metall
- Kühlung: passiv, lüfterlos
- Schutzart: IP20
- Betriebstemperatur: 0 bis +50 °C bei voller CPU-Auslastung, bis zu +60 °C bei typischer Auslastung
- Relative Luftfeuchtigkeit: 20–80 %, nicht kondensierend
Zertifizierungen und Konformität
- Zertifizierungen und Konformität: CE und RoHS 2011/65/EU
Häufig gestellte Fragen (FAQ) – Anybus Defender 8029
Einsatz und Anschluss
Was ist der Anybus Defender 8029 und wofür wird er eingesetzt?
Der Anybus Defender 8029 ist eine industrielle Firewall und ein Sicherheitsrouter im 19"-Rack-Format zum Schutz, zur Segmentierung und zur Verbindung größerer OT-Netzwerke. Er wird zur Steuerung der Kommunikation zwischen Netzwerksegmenten, für NAT, zur detaillierten Kontrolle industrieller Protokolle, für VPN, erweitertes Routing, Netzwerkverkehrssteuerung und zur Erhöhung der Verfügbarkeit von Netzwerkverbindungen eingesetzt.
Wie lassen sich mit einer industriellen Firewall mehrere Bereiche eines Produktions- oder OT-Netzwerks trennen?
Der Anybus Defender 8029 bietet 11 physische Netzwerksegmente über Gigabit-Ethernet- und SFP-Schnittstellen. Die einzelnen Schnittstellen können separat konfiguriert werden, sodass sich mit einer Firewall mehrere Maschinen, Produktionsbereiche oder andere Teile der OT-Infrastruktur voneinander trennen und die Kommunikation zwischen ihnen steuern lässt.
Wie lassen sich mehr Netzwerksegmente erstellen, als die Firewall physische Ports besitzt?
Der Anybus Defender 8029 unterstützt neben 11 physischen Segmenten auch VLANs. Mithilfe von VLANs lassen sich zusätzliche logische Netzwerksegmente erstellen und dadurch weitere Geräte oder Bereiche der Anlage trennen, ohne für jedes Segment einen eigenen physischen Port zu benötigen.
Wie lassen sich Kupfer- und Glasfaserbereiche eines industriellen Netzwerks über eine einzige Firewall verbinden?
Der Anybus Defender 8029 verfügt über zwei SFP-Ports, die je nach verwendetem Modul für 1-Gbit-Glasfaserverbindungen in Multimode- oder Singlemode-Ausführung oder für Gigabit-Kupferverbindungen verwendet werden können. Dadurch lassen sich RJ45-Kupferverbindungen und Glasfaserstrecken in einem Gerät kombinieren.
Wie lässt sich das Produktionsnetzwerk vom Unternehmensnetzwerk trennen und nur die erforderliche Kommunikation zulassen?
Der Anybus Defender 8029 verwendet eine Stateful Firewall nach dem Prinzip Deny by Default. Die Kommunikation zwischen einzelnen Netzwerksegmenten kann über Regeln gesteuert werden, sodass nur die erforderlichen Verbindungen, Protokolle und Dienste zugelassen werden.
Wie kann ein bestehendes industrielles Netzwerk nachträglich abgesichert werden, ohne die IP-Adressen der Geräte zu ändern?
Der Anybus Defender 8029 kann im transparenten Bridge-Betrieb eingesetzt werden. Ausgewählte Netzwerkschnittstellen werden auf Layer 2 innerhalb desselben IP-Subnetzes verbunden und der Defender kontrolliert und filtert die Kommunikation zwischen ihnen, ohne dass die IP-Adressierung der angeschlossenen PLCs, HMIs und anderen Geräte geändert werden muss.
Wie lässt sich der Anybus Defender im Bridge-Betrieb in einem Siemens-PROFINET-Netzwerk einsetzen?
Der Anybus Defender 8029 kann in einem PROFINET-Netzwerk im transparenten Bridge-Betrieb eingesetzt werden und die Kommunikation kontrollieren, ohne die IP-Adressen der Geräte zu ändern. Bei Verwendung von Siemens PROFINET DCP muss zwischen dem Defender und dem Siemens-Gerät ein Managed Ethernet Switch eingesetzt werden, der VLAN-0-Tags korrekt verarbeitet. Bei einer direkten Verbindung kann andernfalls die Geräteerkennung über DCP, beispielsweise im TIA Portal, fehlschlagen.
Wie lässt sich eine redundante Internet- oder WAN-Verbindung für ein industrielles Netzwerk bereitstellen?
Der Anybus Defender 8029 unterstützt Multi-WAN und Load Balancing. Je nach konkreter Netzwerktopologie können Netzwerkschnittstellen für mehrere WAN-Verbindungen konfiguriert werden, beispielsweise für eine primäre und eine Backup-Netzwerkroute oder zur Verteilung des Datenverkehrs auf mehrere Verbindungen.
Sicherheits- und Netzwerkfunktionen
Wie lassen sich Maschinen oder Produktionsnetzwerke mit identischen oder sich überschneidenden IP-Adressen verbinden?
Der Anybus Defender 8029 unterstützt NAT für einzelne IP-Adressen, mehrere Adressen und ganze Subnetze. NAT kann beispielsweise verwendet werden, um mehrere Maschinen oder Anlagenteile mit identischer oder sich überschneidender IP-Adressierung mit einem übergeordneten Netzwerk zu verbinden, ohne deren ursprüngliche Konfiguration ändern zu müssen.
Wie lässt sich der Inhalt industrieller Kommunikation kontrollieren und nicht nur IP-Adressen und Ports?
Der Anybus Defender 8029 PRO/FW unterstützt Deep Packet Inspection (DPI) für die industriellen Protokolle EtherNet/IP CIP, Siemens TCP/IP und Modbus. Die Firewall kann dadurch nicht nur Quell- und Ziel-IP-Adresse oder Port, sondern auch die unterstützte industrielle Kommunikation selbst auswerten.
Wie lässt sich die übliche industrielle Kommunikation erkennen und daraus einfacher Firewall-Regeln erstellen?
Der Anybus Defender 8029 enthält einen Datenverkehrsanalysator mit automatischer Lernfunktion. Dieser überwacht die tatsächliche industrielle Kommunikation und hilft dabei festzustellen, welchen Datenverkehr die Geräte normalerweise verwenden. Auf Grundlage dieser Informationen lassen sich anschließend einfacher präzisere Sicherheitsregeln erstellen.
Wie können ältere PLCs oder HMIs geschützt werden, die nicht mehr aktualisiert werden können?
Der Anybus Defender 8029 enthält ein IPS mit den Technologien Snort und Suricata und unterstützt Virtual Patching. Der Defender kann dadurch bekannte Methoden zur Ausnutzung von Schwachstellen blockieren, bevor sie das geschützte PLC, HMI oder ein anderes Gerät erreichen, das sich nicht einfach aktualisieren lässt.
Wie lässt sich ein sicherer Fernzugriff auf ein Produktions- oder OT-Netzwerk bereitstellen?
Der Anybus Defender 8029 unterstützt Remote Client VPN sowie die VPN-Technologien WireGuard, OpenSSL und IPsec. Er kann daher sowohl für sicheren Fernzugriff von Servicetechnikern als auch für die verschlüsselte Verbindung industrieller Netzwerke zwischen verschiedenen Standorten eingesetzt werden.
Wie lassen sich zwei oder mehr Industriestandorte über VPN verbinden?
Der Anybus Defender 8029 unterstützt unter anderem WireGuard, OpenSSL und IPsec. WireGuard kann für einfache Point-to-Point- und Point-to-Multipoint-VPN-Verbindungen eingesetzt werden, beispielsweise zwischen zwei Anybus Defender Geräten oder zwischen einem Defender und einem entfernten Client.
Wie kann einem externen Servicetechniker der Zugriff nur für einen begrenzten Zeitraum ermöglicht werden?
Der Anybus Defender 8029 unterstützt die zeitliche Planung von Regeln nach Datum, Uhrzeit oder Dauer. Ein ausgewählter Fernzugriff oder eine Kommunikationsregel kann daher nur für den gewünschten Zeitraum freigegeben und danach wieder eingeschränkt werden.
Wie lässt sich der Benutzerzugriff auf ein geschütztes industrielles Netzwerk steuern?
Der Anybus Defender 8029 unterstützt die Benutzerauthentifizierung über RADIUS und LDAP/Active Directory sowie Captive Portal. Der Benutzerzugriff auf das geschützte Netzwerk kann dadurch über zentral verwaltete Benutzerkonten und Authentifizierung gesteuert werden.
Firewall, NAT und Verkehrssteuerung
Welche NAT-Möglichkeiten bietet der Anybus Defender 8029?
Der Anybus Defender 8029 unterstützt Simple NAT Wizard, 1:1 NAT und 1:∞ NAT. NAT kann für einzelne IP-Adressen, mehrere Adressen oder ganze Subnetze konfiguriert und beispielsweise zur Verbindung von Netzwerken mit identischer oder sich überschneidender IP-Adressierung eingesetzt werden.
Wie lassen sich Regeln für die industrielle Firewall einfach erstellen?
Der Anybus Defender 8029 wird über die integrierte Weboberfläche konfiguriert. Die Funktion One-Click Easy Rule ermöglicht die Erstellung einer Regel direkt aus einem Firewall-Log-Eintrag und Floating Rules ermöglichen die Verwendung gemeinsamer Regeln über mehrere Netzwerkschnittstellen hinweg.
Wie lässt sich der Datenverkehr über mehrere WAN-Verbindungen steuern?
Der Anybus Defender 8029 unterstützt Multi-WAN und Load Balancing für die Nutzung mehrerer Netzwerkpfade. Für erweitertes Routing stehen außerdem die Routing-Protokolle RIPv1, RIPv2 und BGPv4 zur Verfügung.
Wie lässt sich wichtige industrielle Kommunikation priorisieren und die Bandbreitennutzung steuern?
Der Anybus Defender 8029 unterstützt Traffic Shaping. Damit lässt sich die Bandbreitennutzung steuern und wichtiger Netzwerkverkehr gegenüber weniger kritischer Kommunikation priorisieren.
Wie lässt sich der Netzwerkbetrieb bei Ausfall der industriellen Firewall aufrechterhalten?
Der Anybus Defender 8029 unterstützt High Availability Redundancy. Zwei Anybus Defender Geräte können in einer Active-Standby-Konfiguration betrieben werden, bei der ein Gerät als Haupteinheit und das andere als Backup dient. Bei Ausfall des primären Defenders kann die Backup-Einheit dessen Aufgabe übernehmen und dadurch das Risiko einer Unterbrechung wichtiger Netzwerkkommunikation reduzieren.
Netzwerkübersicht und Verwaltung
Wie lässt sich feststellen, welche Geräte mit dem OT- oder ICS-Netzwerk verbunden sind?
Der Anybus Defender 8029 enthält die Funktion Asset Discovery & Inventory zur Erkennung und Identifikation von Geräten im OT-/ICS-Netzwerk. Je nach verfügbaren Daten können Hersteller, Gerätetyp, Softwareversion, Update-Stand und Seriennummer ermittelt werden. Das Ergebnis enthält außerdem eine Bewertung der Identifikationsgenauigkeit.
Wie wird der Anybus Defender 8029 konfiguriert und verwaltet?
Der Anybus Defender 8029 wird über die integrierte Weboberfläche konfiguriert. Für typische Anwendungsszenarien stehen Assistenten, Firewall-Logs und Diagnosewerkzeuge zur Verfügung. Für die Integration ist eine REST API verfügbar und für die erweiterte Verwaltung außerdem eine CLI über SSH oder die lokale Konsole.
Wie können mehrere industrielle Anybus Defender Firewalls zentral verwaltet werden?
Mehrere Anybus Defender Geräte können optional von einem zentralen Ort aus über die Anybus Cybersecurity Console verwaltet werden. Die zentrale Verwaltung eignet sich besonders für größere Installationen mit mehreren Defendern in verschiedenen Bereichen eines Produktionsstandorts oder an mehreren Standorten.
Wie lässt sich der Anybus Defender bei Verlust des Zugangspassworts auf Werkseinstellungen zurücksetzen?
Der Anybus Defender 8029 kann bei Verlust des Zugangspassworts gemäß dem Verfahren des Herstellers und mit physischem Zugriff auf das Gerät auf Werkseinstellungen zurückgesetzt werden. Dabei ist zu beachten, dass die bestehende Gerätekonfiguration beim Zurücksetzen auf Werkseinstellungen gelöscht wird.
Varianten und Stromversorgung
Was ist der Unterschied zwischen Anybus Defender 8029 AC und Anybus Defender 8029 DC?
Anybus Defender 8029 AC und Anybus Defender 8029 DC bieten dieselben Netzwerk- und Sicherheitsfunktionen der PRO/FW-Lizenz. Sie unterscheiden sich hauptsächlich in der Stromversorgung: Die AC-Variante ist für 100–240 VAC ausgelegt, während die DC-Variante mit 24 VDC betrieben wird.
Highlighted items are mandatory.