
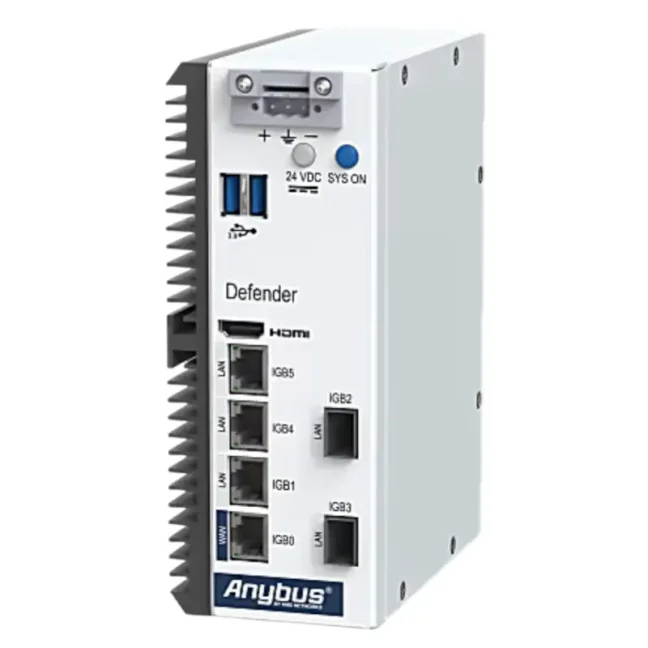
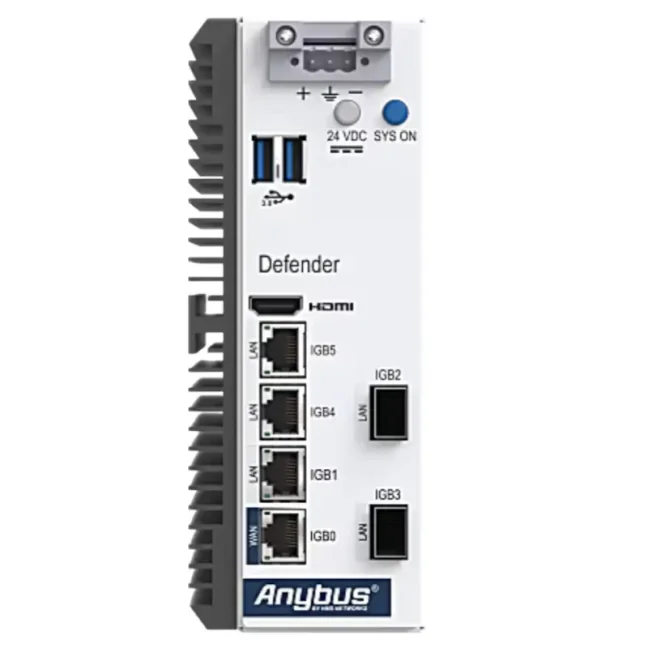


Anybus Defender 6024 - Typ licence: NAT/FW

Průmyslový firewall a bezpečnostní router pro oddělení a ochranu strojů, výrobních linek a dalších částí OT sítě. Nabízí 1× WAN, 3× LAN gigabitové porty a 2× SFP porty pro další RJ45 nebo optické připojení, celkem tedy 6 fyzických síťových segmentů, a podporuje VLAN. Dodává se ve 3 variantách: NAT/FW pro NAT a segmentaci sítí, DPI/FW s detailní kontrolou průmyslové komunikace a IPS ochranou nebo PRO/FW s pokročilými VPN, směrováním, řízením provozu a vysokou dostupností. Více
Kód: ABD6024-NATFW
Varianty 3
| Typ licence | Kód | Dostupnost | Cena bez DPH | |
|---|---|---|---|---|
| NAT/FW | ABD6024-NATFW | Dodání 1-2 týdny |
60 320 Kč
|
|
| DPI/FW | ABD6024-DPIFW | Dodání 1-2 týdny |
82 940 Kč
|
|
| PRO/FW | ABD6024-PROFW | Dodání 1-2 týdny |
131 950 Kč
|
Anybus Defender 6024
Anybus Defender 6024 je průmyslový firewall a bezpečnostní router pro oddělení a zabezpečení strojů, výrobních linek a dalších částí OT sítě. Pomáhá řídit komunikaci mezi síťovými segmenty, řešit konflikty IP adres a omezit šíření kybernetických hrozeb. Podle zvolené varianty nabízí také detailní kontrolu průmyslových protokolů, ochranu zranitelných zařízení bez nutnosti jejich aktualizace, VPN a pokročilé síťové funkce.
Proč zvolit Anybus Defender 6024?
- Kombinuje metalické a optické připojení – nabízí 1× WAN, 3× LAN a 2× SFP porty pro optické nebo další gigabitové RJ45 připojení.
- Odděluje jednotlivé části OT sítě – umožňuje řídit komunikaci mezi stroji, výrobní sítí a nadřazenými systémy.
- Pomáhá řešit konflikty IP adres – NAT umožňuje propojit zařízení a sítě se shodnou nebo překrývající se IP adresací.
- Lze jej doplnit do stávající sítě – podporuje transparentní zapojení bridge i gateway s NAT a směrováním.
- Chrání průmyslovou komunikaci – varianty DPI/FW a PRO/FW podporují detailní kontrolu protokolů EtherNet/IP CIP, Siemens TCP/IP a Modbus a pomocí IPS chrání zranitelná zařízení před známými útoky bez nutnosti jejich aktualizace.
- Poskytuje přehled o připojených zařízeních – Asset Discovery & Inventory vyhledává a identifikuje zařízení v OT síti.
- Zjednodušuje konfiguraci – nastavení probíhá přes webové rozhraní s průvodci, diagnostikou a možností vytvářet pravidla přímo ze záznamů firewallu.
Varianty Anybus Defender 6024
Anybus Defender 6024 se dodává ve třech variantách se stejným hardwarem, ale odlišným rozsahem bezpečnostních a síťových funkcí:
- NAT/FW – základní ochrana pro oddělení sítí, řízení komunikace a překlad IP adres,
- DPI/FW – vše z NAT/FW + kontrola průmyslové komunikace, IPS, ochrana zranitelných zařízení bez nutnosti jejich aktualizace a VPN,
- PRO/FW – vše z DPI/FW + pokročilé směrování, řízení síťového provozu, práce s více WAN připojeními a vysoká dostupnost.
Porovnání variant Anybus Defender
| Funkce / co řeší | NAT/FW Základní ochrana a oddělení sítí |
DPI/FW Pokročilá ochrana průmyslové sítě |
PRO/FW Pokročilé síťové funkce a vysoká dostupnost |
|---|---|---|---|
| Propojení sítí s různými nebo stejnými IP adresami (NAT 1:1, 1:∞) | ✔ | ✔ | ✔ |
| Firewall s kontrolou navázaných spojení (Stateful Firewall) | ✔ | ✔ | ✔ |
| Ochrana sítě bez změny IP adres (Transparent / Bridge Mode) | ✔ | ✔ | ✔ |
| Správa bezpečnostních certifikátů (Certificate Management) | ✔ | ✔ | ✔ |
| Centrální správa více Defenderů (Anybus Cybersecurity Console) | ✔ | ✔ | ✔ |
| Automatické vyhledání a evidence zařízení v síti (Asset Discovery & Inventory) | ✔ | ✔ | ✔ |
| Upozornění na události e-mailem, přes Syslog nebo aplikace Telegram a Pushover | ✔ | ✔ | ✔ |
| Bezpečné vzdálené připojení uživatele přes VPN (Remote Client VPN) | — | ✔ | ✔ |
| Přihlášení uživatelů přes firemní účty (RADIUS, LDAP / Active Directory) | — | ✔ | ✔ |
| Kontrola průmyslové komunikace a snadnější vytvoření pravidel (DPI pro EtherNet/IP CIP, Siemens TCP/IP a Modbus) | — | ✔ | ✔ |
| Ochrana zranitelných a starších zařízení před známými útoky bez nutnosti jejich aktualizace (IPS / Virtual Patching – Snort, Suricata) | — | ✔ | ✔ |
| Propojení sítí přes zabezpečené VPN tunely (WireGuard, OpenSSL, IPsec) | — | ✔ | ✔ |
| Automatické přidělování IP adres a předávání DHCP požadavků (DHCP Server / Forwarding) | — | ✔ | ✔ |
| Zapínání a vypínání pravidel podle času (Rules / Policy Scheduler) | — | ✔ | ✔ |
| Přihlašovací stránka pro povolení přístupu do sítě (Captive Portal) | — | — | ✔ |
| Pokročilé automatické směrování mezi sítěmi (RIP, BGP) | — | — | ✔ |
| Více síťových nebo internetových připojení a rozdělení provozu mezi ně (Load Balancing, Multi-WAN) | — | — | ✔ |
| Řízení priority a rychlosti síťového provozu (Traffic Shaping) | — | — | ✔ |
| Záložní firewall pro omezení výpadku při poruše (High Availability Redundancy) | — | — | ✔ |
Anybus Defender 6024 NAT/FW
Varianta NAT/FW je určena pro oddělení strojů, výrobních linek a dalších síťových segmentů, řízení komunikace mezi nimi a řešení konfliktů IP adres.
Obsahuje stavový firewall, NAT, zapojení bridge, správu certifikátů, Asset Discovery & Inventory a podporu centrální správy. Je vhodná pro aplikace, kde je potřeba přesně určit, která zařízení a služby mohou mezi jednotlivými částmi OT sítě komunikovat.
Typickým použitím je segmentace několika částí výroby, oddělení výrobní a podnikové sítě nebo propojení zařízení a sítí se shodnou či překrývajícími se IP adresami.
Anybus Defender 6024 DPI/FW
Varianta DPI/FW obsahuje všechny funkce NAT/FW a rozšiřuje je o detailní kontrolu průmyslových protokolů EtherNet/IP CIP, Siemens TCP/IP a Modbus. Firewall tak nevyhodnocuje pouze IP adresy a porty, ale může kontrolovat také samotnou průmyslovou komunikaci.
Integrovaný analyzátor provozu s funkcí automatického učení pomáhá zjistit používanou průmyslovou komunikaci a zjednodušuje vytvoření pravidel. Systémy IPS Snort a Suricata umožňují detekovat známé hrozby a chránit například starší PLC, HMI a další zranitelná zařízení bez nutnosti instalovat opravu přímo do zařízení (Virtual Patching).
DPI/FW podporuje také vzdálené VPN připojení, zabezpečené VPN tunely pomocí WireGuard, OpenSSL a IPsec, ověřování uživatelů přes RADIUS a LDAP / Active Directory, DHCP server a předávání DHCP požadavků a časové plánování pravidel.
Varianta DPI/FW je vhodná tam, kde nestačí pouze oddělení sítí a běžná filtrace komunikace a je potřeba také podrobnější kontrola průmyslového provozu, ochrana zranitelných zařízení nebo zabezpečený vzdálený přístup.
Anybus Defender 6024 PRO/FW
Varianta PRO/FW obsahuje všechny funkce DPI/FW a rozšiřuje je o pokročilé směrování, řízení síťového provozu a vysokou dostupnost.
Podporuje směrovací protokoly RIPv1, RIPv2 a BGPv4, Load Balancing, Multi-WAN a Traffic Shaping. Umožňuje tak řídit datové cesty, využití více síťových připojení, přenosovou kapacitu a prioritu síťového provozu.
Součástí varianty PRO/FW je také Captive Portal, který umožňuje vyžadovat přihlášení uživatele před povolením přístupu do chráněné sítě.
Dvě zařízení lze zapojit v režimu vysoké dostupnosti active-standby. Při poruše aktivní jednotky může její funkci převzít záložní Defender, čímž se snižuje riziko přerušení síťového spojení.
Varianta PRO/FW je vhodná pro rozsáhlejší OT sítě a aplikace s vyššími požadavky na dostupnost, směrování, práci s více síťovými cestami a řízení síťového provozu.
Nevíte, jaký Defender zvolit?
Popište nám svou síť a co potřebujete zabezpečit. Doporučíme vhodný model i variantu.
Metalické a optické připojení
Anybus Defender 6024 je vybaven jedním gigabitovým portem WAN, třemi gigabitovými porty LAN a dvěma SFP porty. Celkem tak umožňuje pracovat až se šesti fyzickými síťovými segmenty. SFP porty lze podle použitého modulu využít pro 1Gb optické připojení v multimode nebo singlemode provedení, případně pro další gigabitové RJ45 připojení.
LAN porty jsou samostatně konfigurovatelné a pro vhodné aplikace lze jeden z nich překonfigurovat jako druhý WAN port. Podpora VLAN umožňuje vytvořit také další logicky oddělené síťové segmenty.
Firewall a oddělení OT sítě
Anybus Defender 6024 používá stavový firewall a umožňuje oddělit stroje, výrobní buňky nebo celé části OT infrastruktury. Platí princip „co není povoleno, je zakázáno“, takže příchozí i odchozí komunikace je blokována, pokud není výslovně povolena nastavenými pravidly.
Zařízení lze využít například pro oddělení OT a IT sítí nebo pro vytvoření bezpečnostních zón a řízených komunikačních cest podle principů IEC 62443.
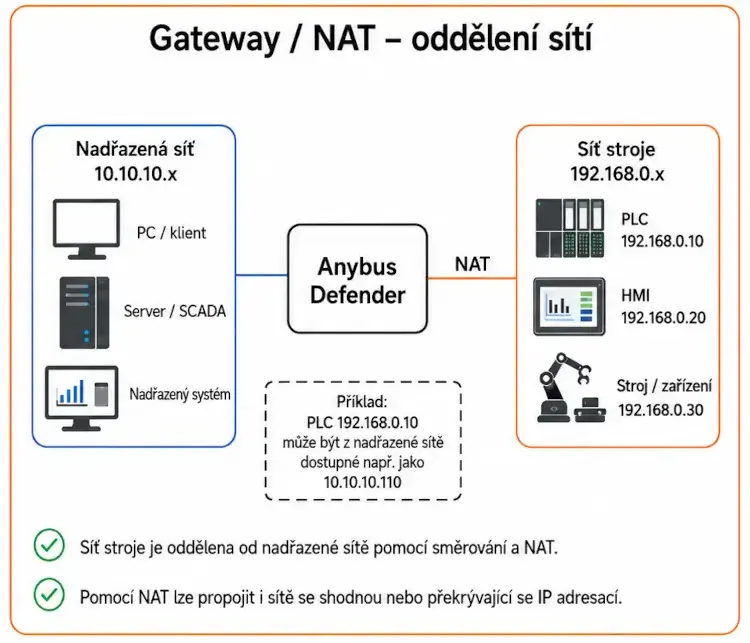
NAT, bridge a směrování
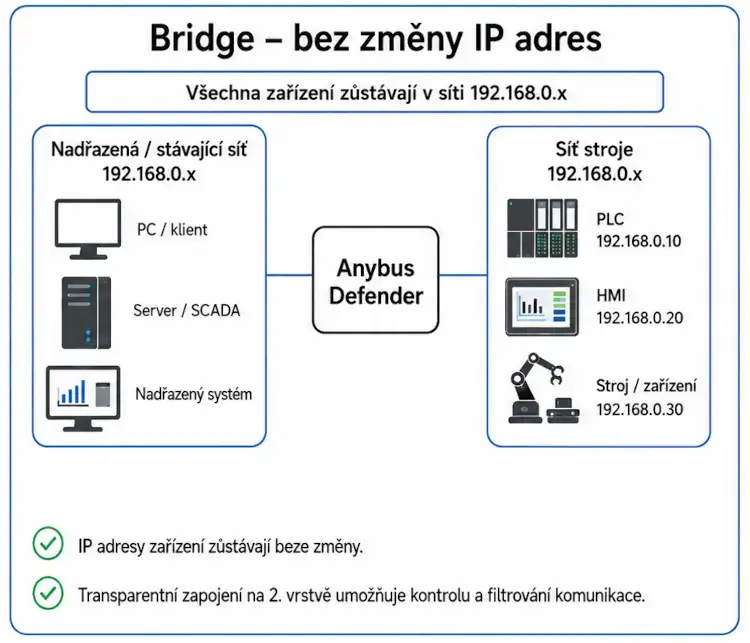
Anybus Defender 6024 podporuje zapojení bridge i gateway. V transparentním zapojení bridge lze propojit síťová rozhraní a filtrovat komunikaci na 2. vrstvě bez nutnosti měnit IP adresaci připojených zařízení.
V zapojení typu gateway lze využít NAT a směrování. Zjednodušená konfigurace NAT umožňuje pracovat s jednotlivými IP adresami, více adresami nebo celými podsítěmi. Defender tak pomáhá například při připojení strojů s konfliktní IP adresací do nadřazené sítě.
 |
 |
Detailní kontrola průmyslové komunikace
Varianty DPI/FW a PRO/FW rozšiřují základní firewall o Deep Packet Inspection. Defender dokáže detailněji analyzovat průmyslovou komunikaci EtherNet/IP CIP, Siemens TCP/IP a Modbus a pomocí analyzátoru provozu s automatickým učením usnadnit vytvoření odpovídajících bezpečnostních pravidel.
Součástí je také Intrusion Protection System využívající technologie Snort a Suricata. IPS umožňuje chránit například starší PLC, HMI a další zranitelná zařízení před známými útoky bez nutnosti instalovat opravu přímo do zařízení (Virtual Patching).
Přehled o zařízeních v OT síti
Funkce Asset Discovery & Inventory vyhledává a identifikuje zařízení připojená v OT a ICS sítích. Využívá průmyslové protokoly a metody pro zjištění dostupných informací o síťových prvcích.
Podle dostupných údajů může zobrazit výrobce, typ zařízení, verzi softwaru, úroveň aktualizací a sériové číslo. Součástí výsledku je také hodnocení přesnosti identifikace. Informace lze zobrazit přímo ve webovém rozhraní nebo je volitelně předávat do Anybus Cybersecurity Console.
Webové rozhraní a správa
Konfigurace Anybus Defender 6024 probíhá přes integrované webové rozhraní. K dispozici jsou průvodci pro běžné způsoby použití, diagnostické nástroje a funkce One-Click Easy Rule, která umožňuje vytvořit pravidlo přímo ze záznamu firewallu.
Funkce Floating Rules umožňuje používat společná pravidla napříč více rozhraními. Pro integraci s nadřazenými systémy je k dispozici REST API a pro servisní úlohy také CLI přes SSH nebo místní konzoli. Více zařízení Anybus Defender lze volitelně spravovat prostřednictvím centrální Anybus Cybersecurity Console.
Online dokumentace
Pro nastavení a práci s funkcemi Anybus Defender je k dispozici online dokumentace výrobce. Obsahuje informace k instalaci, konfiguraci firewallu, NAT, DPI, VPN, směrování a dalším funkcím podle konkrétního modelu a varianty.
Technické parametry
Síťová rozhraní a zapojení
- WAN: 1× RJ45, Gigabit Ethernet
- LAN: 3× RJ45, Gigabit Ethernet
- SFP: 2× SFP pro 1Gb optické připojení nebo další Gigabit Ethernet přes RJ45 podle použitého modulu
- Optické připojení: LC, multimode nebo singlemode
- Počet fyzických síťových rozhraní: 6
- Další WAN: jeden z LAN portů lze pro vhodné aplikace nakonfigurovat jako druhý WAN port
- Způsob zapojení: bridge nebo gateway
- Síťové protokoly: IPv4 a IPv6
NAT a firewall
- NAT: Simple NAT Wizard, 1:1 a 1:∞
- Konfigurace NAT: pro jednotlivé IP adresy, více IP adres nebo celé podsítě
- Typ firewallu: stavový firewall
- Výchozí bezpečnostní politika: Deny by Default – příchozí i odchozí komunikace je blokována, pokud není výslovně povolena
- Transparentní zapojení bridge: filtrování komunikace mezi propojenými rozhraními na 2. vrstvě sítě
- Správa certifikátů: ano
Asset Discovery & Inventory
- Funkce: vyhledávání, dotazování a identifikace zařízení v OT/ICS síti
- Zjišťované údaje: podle dostupnosti výrobce, typ zařízení, verze softwaru, úroveň aktualizací a sériové číslo
- Hodnocení přesnosti identifikace: ano
- Zobrazení údajů: ve webovém rozhraní nebo volitelně prostřednictvím Anybus Cybersecurity Console
Konfigurace a správa
- Konfigurace: integrované webové rozhraní
- Průvodci nastavením: ano, pro běžné způsoby použití
- One-Click Easy Rule: vytvoření pravidla přímo ze záznamu firewallu
- Floating Rules: společná pravidla použitelná napříč více rozhraními
- Diagnostika: nástroje pro diagnostiku a analýzu síťového provozu
- REST API: ano
- CLI: SSH nebo místní konzole pro servisní úlohy
- Centrální správa: volitelně pomocí Anybus Cybersecurity Console
Monitoring a upozornění
- Upozornění: e-mail, Syslog, Telegram Messenger a Pushover
- ARP monitoring: dostupný prostřednictvím API
- Monitoring přenosové kapacity: dostupný prostřednictvím API
- NetFlow: volitelná integrace
Funkce varianty NAT/FW
- Simple NAT Wizard, 1:1 a 1:∞ NAT: ano
- Stavový firewall: ano
- Transparentní zapojení bridge: ano
- Správa certifikátů: ano
- Asset Discovery & Inventory: ano
- Centrální správa: podpora volitelné Anybus Cybersecurity Console
- Upozornění: e-mail, Syslog, Telegram Messenger a Pushover
Rozšířené funkce variant DPI/FW a PRO/FW
- Remote Client VPN: ano
- Ověřování uživatelů: RADIUS a LDAP/Active Directory
- Deep Packet Inspection (DPI): detailní kontrola podporované průmyslové komunikace
- Podporované průmyslové protokoly DPI: EtherNet/IP CIP, Siemens TCP/IP a Modbus
- Analyzátor provozu s automatickým učením: ano
- IPS: Snort a Suricata
- Virtuální záplatování: ano
- VPN: WireGuard, OpenSSL a IPsec
- DHCP: DHCP server a DHCP forwarding
- Plánování pravidel: podle data, času nebo délky trvání
Rozšířené funkce varianty PRO/FW
- Captive Portal: ano
- Směrovací protokoly: RIPv1, RIPv2 a BGPv4
- Load Balancing: ano
- Multi-WAN: ano
- Traffic Shaping: ano
- High Availability Redundancy: ano
Napájení
- Napájecí napětí: 24 VDC
- Maximální odběr proudu: 1 100 mA při 24 VDC
- Maximální příkon: 26,4 W
Mechanické a provozní údaje
- Rozměry včetně konektorů: 140,4 × 69,6 × 179,7 mm
- Hmotnost: 1 270 g
- Materiál krytu: kov
- Chlazení: pasivní, bez ventilátoru
- Stupeň krytí: IP20
- Provozní teplota: 0 až +50 °C při plném zatížení CPU, až +60 °C při běžném zatížení
- Relativní vlhkost: 0–85 %, bez kondenzace
- Montáž: DIN lišta podle EN 50022
Certifikace a shoda
- Certifikace a shoda: CE a RoHS 2011/65/EU
Často kladené dotazy (FAQ) – Anybus Defender 6024
Použití a zapojení
Co je Anybus Defender 6024 a k čemu se používá?
Anybus Defender 6024 je průmyslový firewall a bezpečnostní router pro oddělení a ochranu strojů, výrobních linek a dalších částí OT sítě. Používá se pro segmentaci sítí, řízení komunikace, řešení konfliktů IP adres a podle varianty také pro detailní kontrolu průmyslových protokolů, VPN a pokročilé síťové funkce.
Jak propojit metalické a optické části výrobní sítě přes jeden průmyslový firewall?
Anybus Defender 6024 má 1× WAN a 3× LAN porty RJ45 a 2× SFP porty. SFP porty lze podle použitého modulu využít pro 1Gb optické připojení v multimode nebo singlemode provedení, případně pro další gigabitové připojení přes RJ45. Celkem tak lze vytvořit až 6 fyzických síťových segmentů a další logické segmenty pomocí VLAN.
Jak oddělit stroje od podnikové sítě a povolit pouze potřebnou komunikaci?
Anybus Defender 6024 používá stavový firewall a princip Deny by Default. Komunikace, která není výslovně povolena pravidly firewallu, je blokována. Mezi jednotlivými částmi sítě tak lze povolit pouze skutečně potřebná spojení.
Jak dodatečně zabezpečit stávající síť bez změny IP adres zařízení?
Anybus Defender 6024 lze použít v transparentním zapojení bridge. Síťová rozhraní lze propojit na 2. vrstvě a filtrovat komunikaci mezi nimi bez nutnosti měnit IP adresaci připojených PLC, HMI a dalších zařízení.
Jak využít více síťových rozhraní pro oddělení částí výrobní sítě?
Anybus Defender 6024 nabízí 6 fyzických síťových rozhraní a podporuje VLAN. Jednotlivá rozhraní nebo logické VLAN segmenty lze použít pro oddělení strojů, výrobních buněk a dalších částí OT sítě a následně řídit komunikaci mezi nimi pomocí firewallových pravidel.
Jak použít druhé WAN připojení u průmyslového firewallu?
Anybus Defender 6024 má samostatně konfigurovatelná síťová rozhraní a jedno z LAN rozhraní lze podle síťového scénáře překonfigurovat jako další WAN rozhraní. Varianta PRO/FW navíc nabízí funkce Multi-WAN a Load Balancing pro práci s více připojeními.
Výběr varianty podle způsobu použití
Jaký je rozdíl mezi variantami Anybus Defender 6024 NAT/FW, DPI/FW a PRO/FW?
Anybus Defender 6024 NAT/FW nabízí NAT, stavový firewall, routing a transparentní zapojení bridge. DPI/FW přidává Deep Packet Inspection průmyslových protokolů, IPS, VPN a další bezpečnostní funkce. PRO/FW rozšiřuje možnosti o pokročilé VPN a směrování, Load Balancing, Multi-WAN, Traffic Shaping a vysokou dostupnost.
Jak řešit stejné nebo překrývající se IP adresy u více strojů?
Anybus Defender 6024 podporuje NAT pro jednotlivé IP adresy, více adres i celé podsítě. NAT lze využít například při připojení více strojů se stejnou nebo překrývající se IP adresací, aniž by bylo nutné měnit adresy přímo v PLC, HMI nebo dalších zařízeních.
Jak kontrolovat nejen IP adresy a porty, ale také průmyslovou komunikaci?
Anybus Defender 6024 ve variantách DPI/FW a PRO/FW podporuje Deep Packet Inspection průmyslových protokolů. Firewall tak může kontrolovat nejen IP adresy a porty, ale také samotnou průmyslovou komunikaci. Analyzátor provozu se může učit ze skutečné komunikace a usnadnit vytvoření odpovídajících pravidel.
Jak chránit starší PLC nebo HMI, které již nelze aktualizovat?
Anybus Defender 6024 ve variantách DPI/FW a PRO/FW obsahuje systémy IPS Snort a Suricata a podporuje virtuální záplatování. Firewall tak může blokovat známé způsoby zneužití zranitelností ještě před dosažením chráněného PLC, HMI nebo jiného zařízení.
Jak zajistit bezpečný vzdálený přístup ke stroji nebo výrobní síti?
Anybus Defender 6024 ve variantách DPI/FW a PRO/FW podporuje VPN pro bezpečný vzdálený přístup. Defender může fungovat jako VPN server a umožnit vzdáleným uživatelům přístup pouze do požadovaných částí OT sítě podle nastavených firewallových a přístupových pravidel.
Jak povolit externímu technikovi vzdálený přístup pouze na omezenou dobu?
Anybus Defender 6024 ve variantách DPI/FW a PRO/FW umožňuje plánovat pravidla podle data, času nebo délky trvání. Přístup externího technika nebo konkrétní komunikační pravidlo tak lze povolit pouze na požadované období.
Kdy je vhodná varianta Anybus Defender 6024 PRO/FW?
Anybus Defender 6024 PRO/FW je vhodný tam, kde jsou kromě firewallu, NAT, DPI a IPS potřeba také pokročilé VPN a směrovací funkce, Load Balancing, Multi-WAN, Traffic Shaping nebo vysoká dostupnost. Hodí se proto zejména pro složitější OT sítě a propojení více lokalit.
Firewall, NAT a řízení provozu
Jaké možnosti NAT nabízí průmyslový firewall Anybus Defender 6024?
Anybus Defender 6024 podporuje NAT pro jednotlivé IP adresy, více adres i celé podsítě. Zjednodušená konfigurace NAT usnadňuje propojení oddělených sítí a řešení situací se stejnou nebo překrývající se IP adresací.
Proč firewall blokuje komunikaci, i když v něm nejsou žádná povolovací pravidla?
Anybus Defender 6024 používá princip Deny by Default. Odstranění pravidel proto neznamená povolení veškeré komunikace – provoz bez odpovídajícího povolovacího pravidla zůstává blokován. To se týká například i provozu ICMP používaného příkazem ping.
Jak se vytvářejí pravidla průmyslového firewallu?
Anybus Defender 6024 se nastavuje přes integrované webové rozhraní. Funkce One-Click Easy Rule umožňuje vytvořit pravidlo přímo ze záznamu firewallu a Floating Rules lze použít jako společná pravidla pro více rozhraní.
Jak řídit provoz přes více WAN připojení?
Anybus Defender 6024 PRO/FW podporuje Multi-WAN a Load Balancing pro práci s více síťovými připojeními. K dispozici jsou také pokročilé směrovací funkce včetně protokolů RIPv1, RIPv2 a BGPv4.
Jak nastavit prioritu důležitého síťového provozu?
Anybus Defender 6024 PRO/FW podporuje Traffic Shaping, pomocí kterého lze řídit využití přenosové kapacity a upřednostnit důležitější síťovou komunikaci.
Jak zajistit dostupnost sítě při poruše průmyslového firewallu?
Anybus Defender 6024 PRO/FW podporuje High Availability Redundancy. Dva Defendery lze provozovat jako dvojici active–standby, ve které záložní zařízení při výpadku hlavního převezme jeho úlohu. Toto řešení je určeno pro sítě, kde je požadována vysoká dostupnost komunikace.
VPN a vzdálený přístup
Jak vytvořit vlastní VPN pro vzdálený přístup do výrobní sítě?
Anybus Defender 6024 ve variantách DPI/FW a PRO/FW lze použít jako VPN server. Vzdálení uživatelé nebo zařízení se mohou připojit přes zabezpečený VPN tunel a následná firewallová pravidla určují, ke kterým zařízením a sítím mají přístup.
Jak propojit Anybus Defender s routerem Ewon Flexy nebo Cosy+ přes vlastní VPN?
Anybus Defender 6024 ve variantách DPI/FW a PRO/FW lze použít jako OpenVPN server, ke kterému se může připojit Ewon Flexy nebo Cosy+. Tím lze vytvořit vlastní VPN síť mezi Defenderem a vzdálenými stroji a řídit přístup k nim pomocí pravidel Defenderu.
Přehled o síti a správa
Jak zjistit, jaká zařízení jsou připojena v OT síti?
Anybus Defender 6024 nabízí funkci Asset Discovery & Inventory pro vyhledávání a identifikaci zařízení v OT/ICS sítích. Podle dostupných údajů může zjistit například výrobce, typ zařízení, verzi softwaru a úroveň aktualizací a u výsledku uvádí také míru přesnosti identifikace.
Jak se průmyslový firewall Anybus Defender 6024 nastavuje?
Anybus Defender 6024 se nastavuje přes integrované webové rozhraní. K dispozici jsou průvodci pro typické způsoby použití, firewallové protokoly a diagnostické nástroje. Pro integraci je dostupné REST API a pro servis také CLI přes SSH nebo místní konzoli.
Jak centrálně spravovat více průmyslových firewallů Anybus Defender?
Více zařízení Anybus Defender lze volitelně spravovat z jednoho místa pomocí Anybus Cybersecurity Console. Centrální správa je vhodná zejména při nasazení Defenderů na více strojích, výrobních linkách nebo lokalitách.
Webinář: Zkroťte NIS2 s novými defendry a PLC backupem
Na srpnovém webináři se můžete těšit hned na dvě novinky na českém trhu. První je nový software pro řešení automatického zálohování a správy řídicích systémů. Díky druhé novince zajistíte správnou segmentaci OT sítě. A koukneme se i na (ne)bezpečnou vzdálenou správu.
Novinka na trhu: Průmyslové firewally Anybus Defender pro zabezpečení a segmentaci OT sítí
Nové Anybus Defendery jsou špičkovými průmyslovými firewally pro segmentaci OT sítí, řešení IP konfliktů, DPI inspekci a splnění normy IEC 62443 i směrnice NIS2. Pomůžeme vám vybrat ideální model pro váš provoz.
Zvýrazněné položky jsou povinné.